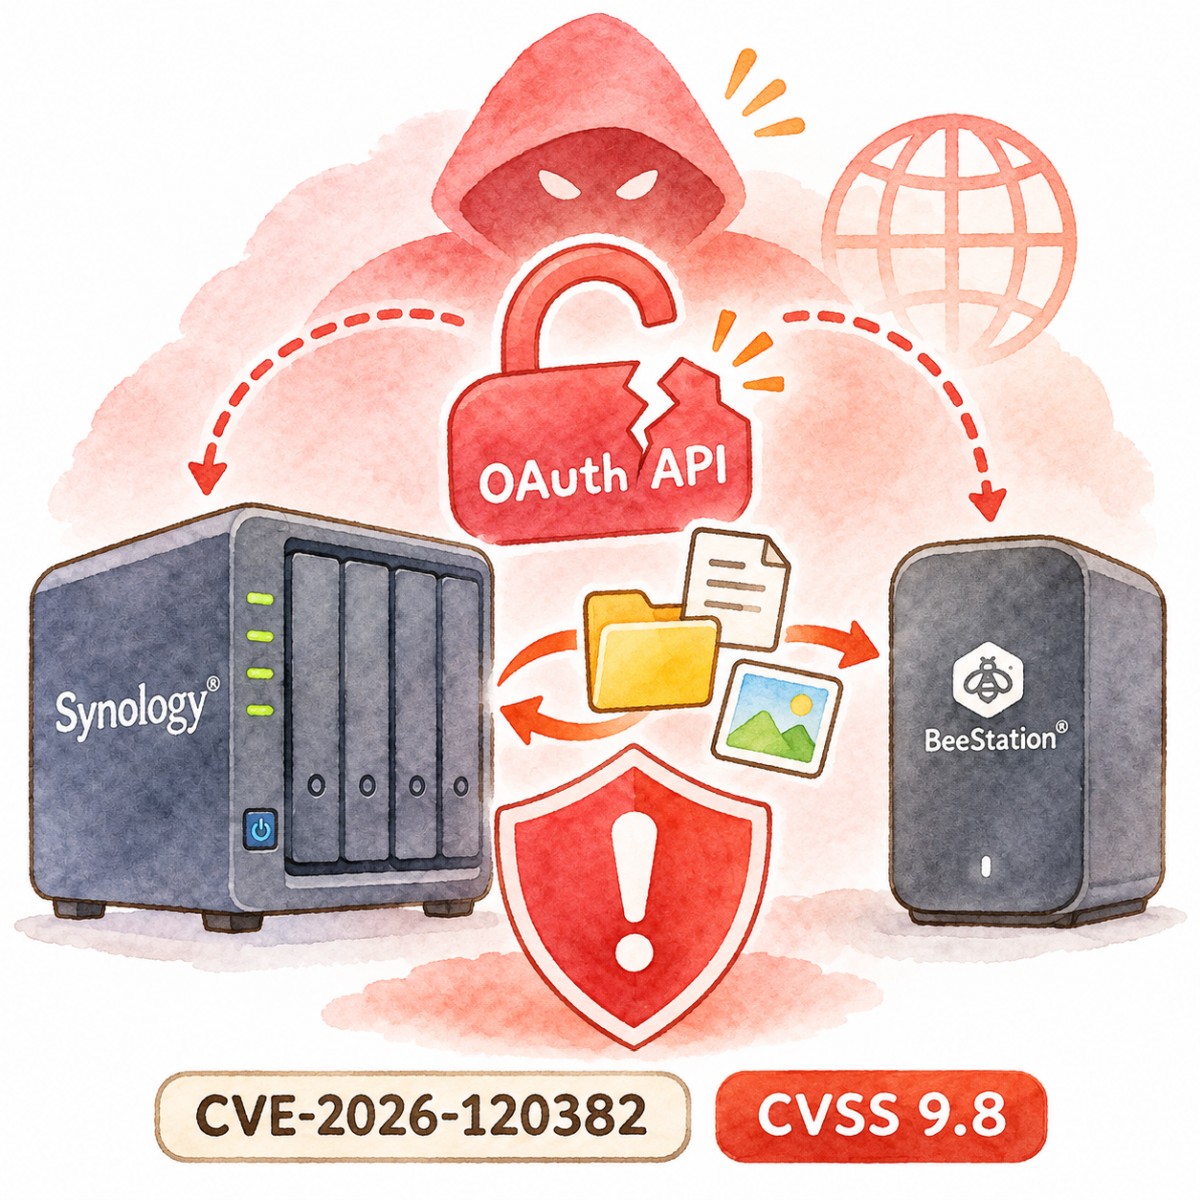
Synology 於 2026 年 11 月 19 日發布資安公告 Synology-SA-26:21,揭露 DiskStation Manager(DSM)與 BeeStation OS 的 OAuth API 存在一項嚴重漏洞,編號 CVE-2026-120382。這個漏洞的 CVSS 3.1 基本分數為 9.8,屬於嚴重(Critical)等級。遠端攻擊者不需要帳號,也不需要使用者互動,就能透過網路讀寫系統上的任意檔案,或發動阻斷服務(DoS)攻擊。
截至本文撰寫時(11 月 20 日),DSM 7.4 的修補版本 7.4.1-90080 Update 2 已於當天發布。DSM 7.3 的修補版本原廠排定在同一天推出。DSM 7.2.2、7.2.1、7.1 與 BeeStation OS 的修補仍在進行中。在無法更新的情況下,Synology 原廠提供的緩解方式是停用 OAuth Service 套件。
CyberQ 在自有的 Synology NAS 上做了非破壞性的實測,確認版本、套件狀態與 OAuth API 的曝露情況,並驗證緩解措施是否真的有效。本文整理原廠公告重點,並附上實測結果與讀者自我檢查步驟。
漏洞重點一覽
| 項目 | 內容 |
|---|---|
| CVE 編號 | CVE-2026-120382 |
| 原廠公告 | Synology-SA-26:21(2026-11-19 15:47 UTC+8 發布,狀態:Ongoing) |
| 嚴重程度 | Critical,CVSS 3.1 基本分數 9.8 |
| CVSS 向量 | CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H |
| 弱點類型 | CWE-88:命令參數分隔符號未適當中和(Improper Neutralization of Argument Delimiters in a Command,即「參數注入」) |
| 問題位置 | DSM 與 BeeStation OS 的 OAuth API |
| 影響 | 遠端攻擊者可讀寫任意檔案、發動阻斷服務 |
| 前提條件 | 透過網路即可攻擊,攻擊複雜度低,不需權限、不需使用者互動 |
| 原廠緩解措施 | 停用 OAuth Service 套件(Deactivate the OAuth Service package) |
| 在野利用 | 截至 11 月 20 日,未見已確認的在野利用,也未見公開的 PoC |
CVSS 向量的意思是:攻擊從網路發起(AV:N)、不需特殊條件(AC:L)、不需登入(PR:N)、不需使用者點擊(UI:N),而且機密性、完整性、可用性三項影響都是「高」。這種組合正是 9.8 分的由來。
受影響產品與修補版本
以下依原廠公告 SA-26:21 第 1 版(2026-11-19)整理:
| 產品 | 嚴重程度 | 修補狀態 |
|---|---|---|
| DSM 7.4 | Critical | 升級至 7.4.1-90080-2(即 7.4.1-90080 Update 2)以上,已於 2026-11-20 發布 |
| DSM 7.3 | Critical | 升級至 7.3.2-86009-6 以上(原廠排定 2026-11-20 前發布) |
| DSM 7.2.2 | Critical | 修補中,原廠建議升級至 7.3.2-86009-6 以上 |
| DSM 7.2.1 | Critical | 修補中,原廠建議升級至 7.3.2-86009-6 以上 |
| DSM 7.1 | Critical | 修補中 |
| BeeStation OS 1.5 | Critical | 修補中 |
| DSM Enterprise 1.0、APM 2.0/1.2、SRM 1.3/1.2 | 不受影響 | — |
CyberQ 提醒需要留意的落差
公告中 CVE 的漏洞描述寫的是「影響 6.2.4-25556-9、7.1.1-42962-10、7.2.1-69057-14、7.2.2-72806-11、7.3.2-86009-6、7.4.1-90080-2 之前的版本」。也就是說,CVE 描述已經列出了 DSM 6.2.4、7.1.1、7.2.1、7.2.2 各自的修補版號,但同一份公告的產品表格卻把這幾條產品線標成「修補中」,而且產品表格完全沒有列出 DSM 6.2。比較合理的解讀是,這些版號是原廠預定的修補版本,但尚未發布。仍在使用 DSM 6.2 的讀者也應該視自己為受影響對象。
控制台看不到更新?可以手動安裝
DSM 7.4.1-90080 Update 2 的版本說明,在「已修正問題」中列出了兩項資安公告:SA-26:20(NGINX2Root)與本文的 SA-26:21。但 CyberQ 在 11 月 20 日實測時,NAS 的「控制台 → 更新與還原」並沒有出現這個更新。版本說明對此提供了兩個原因:
- 分區推送: 更新會在幾天內逐步推送到各地區,推送時間依地區略有不同。
- 系統自行判斷: DSM 會依據服務狀態與系統設定,判斷這台設備是否「需要」更新到這個版本,判斷為不需要時就不會主動通知。
換句話說,控制台沒有顯示更新,不代表你的設備不受影響。想立即修補的讀者,可以到 Synology 下載中心或 archive.synology.com 下載對應機型的更新檔(.pat),再到「控制台 → 更新與還原 → 手動更新 DSM」上傳安裝。請務必確認檔名中的機型與你的設備相符。更新完成後設備會重新開機,請先安排好停機時間。
另外,截至 11 月 20 日,CVE 官方紀錄(cve.org)的狀態仍是「Reserved」,尚未正式公開,NVD 也還沒有分析資料。目前一切資訊以 Synology 原廠公告為準。
坊間部分媒體報導只提 DSM。實際上 BeeStation OS 1.5 同樣受影響,而且目前也還沒有修補版本。
為什麼是 OAuth API?
CWE-88 參數注入指的是:程式把外部輸入組進一條要執行的系統命令,卻沒有正確處理參數分隔符號(例如空白或以 - 開頭的字串),讓攻擊者能塞入額外的命令列參數,改變命令的行為。和常見的「命令注入」(CWE-78)不同,攻擊者不一定能執行任意命令,但可以操控既有命令的參數。若被操控的命令具備讀寫檔案的能力,就會出現任意檔案讀寫這類後果,這與原廠公告的描述一致。
OAuth API 是 DSM 處理 OAuth 授權流程的介面,必須在使用者登入之前就能被存取,這也是攻擊者不需要帳號就能碰到它的原因。
CyberQ 實測:自有 NAS 的曝露與緩解驗證
測試範圍與原則
本次實測只在 CyberQ 自有的設備上進行,不嘗試利用漏洞,也不開發攻擊程式。測試目的是回答讀者最關心的三個問題:
- 我的 NAS 是不是在受影響範圍內?
- OAuth API 是否真的對外開放,未登入就能存取?
- 停用 OAuth Service 套件、或升級到修補版本之後,OAuth API 是否真的關閉了?
測試環境
| 項目 | 內容 |
|---|---|
| DSM 版本(測試前) | DSM 7.4.1-90080 Update 1(建置日期 2026/10/02),落在受影響範圍內 |
| OAuth Service 套件 | 1.3.0-0220,已安裝且啟用中(但實際上沒有任何服務在使用) |
| DSM 管理埠 | 已改為自訂的連接埠號(HTTP)/(HTTPS),原廠預設的 5000/5001 未開啟與使用 |
| 對外存取方式 | 無,僅限內網存取,外部網路連不到 |
| 測試位置 | 同一內網的 Windows 工作站 |
CyberQ 實測方法
確認 DSM 版本
可透過 SSH 讀取 /etc.defaults/VERSION,或使用瀏覽器於「控制台 → 資訊中心」查看。
確認套件狀態
一般管理員帳號透過 SSH 登入時,synopkg 不在 PATH 裡,所以改讀 /var/packages/OAuthService/INFO 取得版本,並檢查 /var/packages/OAuthService/enabled 這個檔案是否存在,以判斷套件是否啟用。也可以直接在「套件中心」查看。
確認 API 是否對外
在未登入的狀態下,查詢 DSM 公開的 API 清單 /webapi/query.cgi?api=SYNO.API.Info&version=1&method=query&query=all,檢查回傳內容中是否列出 OAuth 相關 API。這個查詢是 DSM 本來就公開的功能,不會觸發漏洞。
驗證緩解措施
在套件中心停用 OAuth Service 後,重複步驟 2、3。API 從清單上消失,不代表它就呼叫不到,所以另外對每支 API 送出一個不存在的方法名稱(method=cyberq_nonexistent_probe)。這種請求不會執行任何功能,但 DSM 回傳的錯誤碼可以區分兩種情況,102 表示這支 API 根本沒有註冊,103 表示 API 存在、只是沒有這個方法。
驗證修補
原廠修補這個套件的版本發布後升級,再重複步驟 1 至 3。
測試結果
| 檢查項目 | 測試前 | 停用 OAuth Service 後 | 升級修補版本後 |
|---|---|---|---|
| DSM 版本 | 7.4.1-90080 Update 1 | 7.4.1-90080 Update 1 | 7.4.1-90080 Update 2(建置日期 2026/11/20,手動安裝並重新開機後測試) |
| OAuth Service 套件狀態 | 1.3.0-0220,啟用中 | 1.3.0-0220,已停用(enabled 標記檔消失) | 1.3.0-0220,維持停用 |
| 未登入可見的 API 總數 | 750 | 745 | 745 |
未登入可見的 SYNO.OAUTH.* API | 5 個(Client、Common、Log、Scope、Token) | 0 個 | 0 個 |
| 未登入可見的其他 OAuth 字樣 API | 5 個(SYNO.Core.OAuth.Scope、SYNO.Core.OAuth.Server、印表機、郵件通知、個人郵件帳號的 OAuth) | 同樣 5 個,沒有變化 | 同樣 5 個,沒有變化 |
SYNO.OAUTH.* 探測回應 | 未測(為了不讓 API 重新開放,沒有回頭補測) | 102(API 不存在) | 102 |
SYNO.Core.OAuth.Server 探測回應 | 未測 | 103(API 存在、方法不存在) | 103 |
| 外部網路是否可存取該 API | 否(設備未對外開放) | 否 | 否 |
實測觀察
1. 套件裝了但沒在用,API 照樣對外開放
許多群暉用戶使用的NAS ,上面的 OAuth Service 是之前安裝的,實際上沒有任何服務透過它登入。但只要套件處於啟用狀態,它的 5 支 SYNO.OAUTH.* API 就會出現在 DSM 未登入即可查詢的 API 清單中,任何能連到 DSM 管理埠的人都看得到。「沒在用」不等於「沒有曝露」。
2. 停用套件的緩解效果可以實際驗證
在套件中心按下「停止」後,API 總數從 750 降為 745,減少的正好就是那 5 支 SYNO.OAUTH.*,沒有其他 API 受影響。進一步送出探測請求後,SYNO.OAUTH.Common 與 SYNO.OAUTH.Token 都回傳錯誤碼 102,代表 DSM 已經不再註冊這些 API,而不只是從清單上隱藏起來。作為對照,DSM 內建的 SYNO.Core.OAuth.Server 與登入用的 SYNO.API.Auth 回傳 103,代表它們仍然存在。
3. DSM 內建的 OAuth 相關 API 不受套件開關影響
停用套件後,仍有 5 支名稱含 OAuth 的 API 留在清單上,例如 SYNO.Core.OAuth.Server、SYNO.Core.OAuth.Scope,以及郵件通知、印表機使用的 OAuth 介面。這些屬於 DSM 本體。原廠公告只說「停用 OAuth Service 套件」就能緩解,沒有說明這些內建 API 是否與漏洞有關。以目前公開的資訊,CyberQ 無法判斷它們是否受影響,因此停用套件只能視為暫時措施,正式修補版本推出後仍應盡快更新。
4. 只在內網,風險較低但不是零
只要你的 NAS 沒有對外開放,網際網路上的攻擊者通常就無法直接碰到 OAuth API。但這個漏洞不需要帳號,公司或學校內網中任何一台遭入侵的電腦,或任何能連進內網的人,都具備攻擊條件。勒索軟體在內網橫向移動時,NAS 正是首要目標之一,因此只在內網使用,這一條不足以成為延後修補的理由。
5. 控制台沒有提示更新,不代表不需要更新
原廠在 11 月 20 日已經發布修補版本,但測試當天 NAS 的控制台並沒有出現這個更新。若只看控制台,管理者很容易誤以為目前沒有更新。
6. 修補靠的是 DSM 更新,不是套件更新
RS2423RP+ 的 Update 2 是一個約 6 MB 的小型更新包。安裝完成後,OAuth Service 套件的版本仍是 1.3.0-0220,沒有改變。由此推測,這次的修補是在 DSM 本體中完成的,所以在套件中心更新 OAuth Service 並不能取代 DSM 更新。更新後,當 NAS 的 OAuth Service 仍然維持停用,API 清單與探測結果都和停用時一致。沒有使用需求的讀者,也可以考慮直接解除安裝這個套件,減少曝露面。
另外,如果管理者只看版本號就認定修補完成,可能會漏掉「新程式要重開機才會載入」這一步。CyberQ 的建議是,更新後確認設備確實重新開機過(例如以 uptime 檢查開機時間),再視為修補完成。本文表格中的升級修補版本後一欄,測試資料都是在重新開機之後量測的。
7. 改過管理埠不能當作防護
假設 NAS 的 DSM 管理埠已從預設的 5000/5001 改成自訂埠,但 443 埠上的 Web Station 預設頁面與 TLS 憑證都直接顯示這是一台 Synology 設備,區網內的設備只要掃描少量常見埠號就能找到 DSM,藉此便是這台是 Synology NAS。改埠號只能減少自動化掃描的雜訊,不能取代修補。
給 Synology 使用者的建議
立即確認版本與套件
到「控制台 → 資訊中心」看 DSM 版本,到「套件中心」看是否安裝 OAuth Service。
DSM 7.4/7.3 使用者
盡快更新到修補版本(7.4.1-90080-2、7.3.2-86009-6)。如果控制台還沒出現更新,可以下載 .pat 檔手動安裝(見上文)。在更新完成之前,先停用 OAuth Service。
DSM 7.2.2/7.2.1 使用者
原廠建議直接升級到 7.3.2-86009-6 以上。若暫時無法升級大版本,請先停用 OAuth Service。
DSM 7.1、DSM 6.2 與 BeeStation OS 使用者
目前沒有修補版本,停用 OAuth Service 是唯一的原廠緩解措施,並請持續關注公告更新。
減少曝露面(一般性強化建議,非原廠針對本漏洞的指示)
不要把 DSM 管理介面直接開放到網際網路。需要遠端存取時,改用 VPN;若必須對外開放,請用 DSM 防火牆限制來源 IP。
停用前先評估影響
如果你的環境有其他服務透過 DSM 帳號做 OAuth 登入,停用套件會讓這些登入失效,請先通知相關使用者。
延伸閱讀
Synology-SA-26:21 DSM, BeeStation OS(原廠公告):https://www.synology.com/en-global/security/advisory/Synology_SA_26_21
Synology 資安公告列表:https://www.synology.com/en-global/security/advisory
CVE 紀錄(截至 2026-11-20 仍為 Reserved):https://www.cve.org/CVERecord?id=CVE-2026-120382
SecurityOnline CVE Watchtower:https://securityonline.info/cve-watchtower/cve-2026-120382/
MITRE CWE-88:https://cwe.mitre.org/data/definitions/88.html