凌晨時分,手機螢幕沒有亮,也沒有任何通知,但你的門號卻可能收到一則你看不見的簡訊。瑞典電信與資安軟體公司 ENEA 近日公布一份研究,揭露一個新發現的駭客組織 SilentAir,這個組織入侵亞洲電信業者內部的設備,再從內部發動攻擊,攔截特定用戶的通話與簡訊,其中主要目標就是台灣的行動用戶。
根據 ENEA的 The Enemy Within. Tracking LIMINAL PANDA and SilentAir through Mobile Networks ,部分目標的通訊被轉走後,馬上就有雙因素驗證(2FA)碼送進來。ENEA認為,這代表駭客很可能想藉此來登入受害者的其他帳號。
攻擊不是從外部闖入,而是來自電信業者內部
全球行動電信業者之間,靠 SS7(第七號訊令系統)與 Diameter 這兩種協定交換訊令,處理通話與簡訊的路由、跨國漫遊等工作。這些訊令會經過名為 IPX 的共用交換網路,而業者之間對彼此傳來的訊令,基本上是高度信任的。
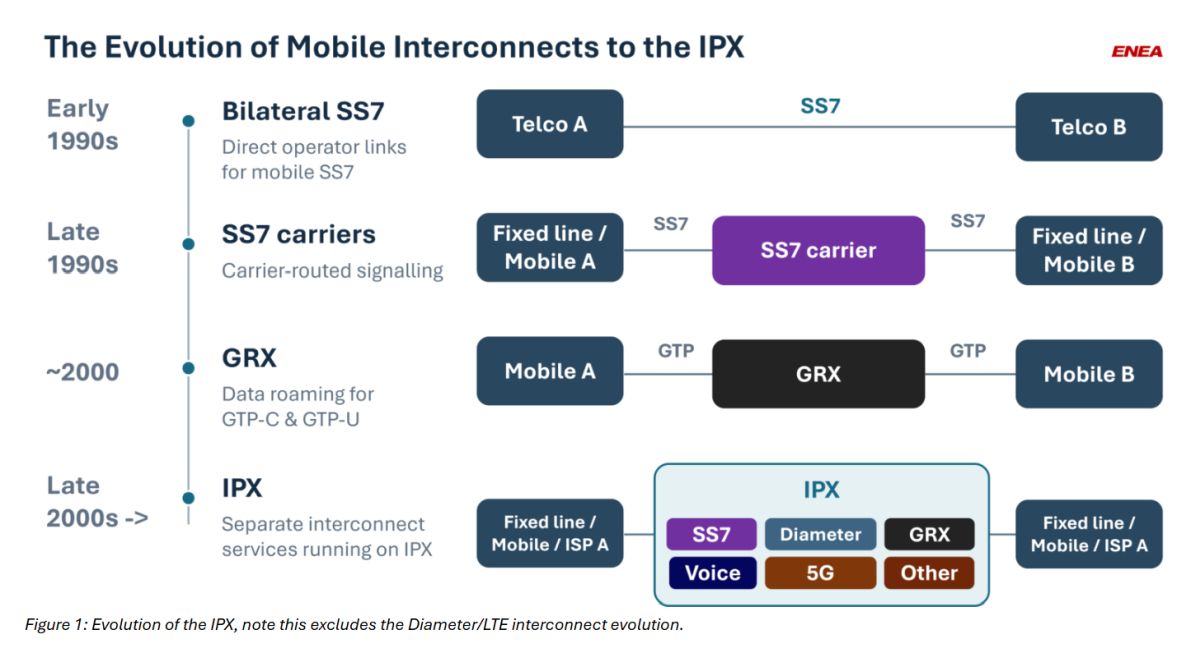
SilentAir 利用的正是這份信任, ENEA指出攻擊來源分布在至少 6 個亞洲國家的電信業者,另外還鎖定十幾個國家與地區的用戶;Enea 估計實際規模可能達到數十個國家與業者。Enea 從 2025 年初開始注意到這些異常的訊令攻擊,回頭分析後,還找到更早的可疑跡象。
一開始,ENEA 無法確定這些攻擊是偽造來源,還是真的來自遭入侵的設備。直到觀察到同一家業者內部的網路設備同時在發送與接收攻擊指令,才確認是電信業者內部的節點被入侵。換句話說,這些攻擊訊令是從真正的電信業者發出的,在 IPX 上看起來就和正常往來沒有兩樣。
Photo Credit by ENEA
一則假的位置更新,就能把通話與簡訊轉走
SilentAir 的攔截手法其實並不複雜,它會先向目標用戶所屬的電信業者發送 UpdateLocation 訊息,並謊稱該用戶的手機目前是由 SilentAir 控制的設備提供服務,一旦用戶所屬業者接受這筆位置更新,之後打給目標的電話、傳給目標的簡訊,就全都會被轉送到駭客手上。
整個過程發生在電信業者之間,手機端不會出現任何異狀,使用者幾乎無從察覺。
攔截比例 18.3%,是一般監控公司的近 9 倍
Enea 把 SilentAir 的活動,與過去研究中典型監控公司發動的訊令攻擊做比較,差異相當明顯:
| 攻擊類型 | SilentAir | 典型監控公司 |
|---|---|---|
| 資訊蒐集 | 7.21% | 61.89% |
| 攔截通話與簡訊 | 18.30% | 2.07% |
| 位置追蹤 | 0.22% | 30.90% |
| 其他(多為無聲簡訊) | 74.27% | 5.13% |
一般監控公司主要在蒐集用戶資訊與追蹤位置,攔截只占約 2%,而 SilentAir 幾乎不追蹤位置,攔截卻占了將近兩成,是典型監控公司的近 9 倍。這種少量、精準、直接取得通訊內容的模式,加上目標主要包含政治與政府要員,是 ENEA 判定 SilentAir 屬於國家級駭客組織的原因之一。
攻擊也呈波段式出現,單月受影響的用戶從一兩人到數千人不等,每個波段之間可能會沉寂好幾個月,在少數情況下,位於不同國家的 SilentAir 設備會同時針對同一位重要人士,ENEA 認為這樣的做法代表背後其實是同一位指揮者。
午夜的無聲簡訊到底做了甚麼?
SilentAir 有七成以上的活動是發送大量無聲簡訊(silent SMS),這種簡訊不會顯示在手機上,也不會跳出通知,而且主要發給台灣用戶,那到底做什麼用呢?
根據 The Hacker News 的 SilentAir Hijacks Asian Telecom Networks to Intercept SMS 2FA Codes and Spy on Taiwanese Users 整理,白天的無聲簡訊多半是用來確認攔截是否成功,如果測試簡訊送到的是駭客的設備而不是用戶手機,就代表轉送已經生效。夜間的無聲簡訊則集中發給台灣用戶,高峰落在午夜前後。ENEA 推測這可能是在大量檢查先前的轉送是否仍然有效,因為手機在夜間較少重新向真實位置登錄,但是這個用途目前尚未證實。
這些簡訊的內容是英文或當地語言的勵志、促銷字句,看起來就像垃圾簡訊,Enea 認為這其實是一種偽裝,如此一來,萬一中繼業者把無聲標記拿掉,讓簡訊出現在手機上,收件者也只會當成廣告簡訊而直接忽略。
作息貼合 UTC+8 是否與中國有關聯?
ENEA 在分析 SilentAir 的活動時間後發現,追蹤、蒐集與攔截行為符合 UTC+8 這個時區的上班作息,也就是從平日大約早上 9 點開始,週末則幾乎沒有動靜,遇到中國的假期也會暫停或放緩,再加上它專攻台灣,完全沒有鎖定中國的電信網路與用戶,因此 ENEA 將 SilentAir 的活動評估為與中國相關的網路行動一致,但此評估的信心程度僅列為為低。
報告中也提到另一個長期鎖定電信業者的駭客組織 Liminal Panda。在幾家遭入侵的業者中,SilentAir 的攻擊恰好發生在 Liminal Panda 感染期間,兩者也都鎖定同一區域的業者。不過 Liminal Panda 過去沒有特別針對台灣的紀錄,而且 SilentAir 的作業安全明顯更加嚴謹。另外,一款名為 SCTPE 的 Linux 核心層木馬(新加坡資通訊媒體發展局 IMDA 稱為 SIGweaver)行為與 SilentAir 部分相似,但 SCTPE 只能處理自己發起的交易,SilentAir 卻能回應並非由它發起的訊令,因此無法完全解釋,對此Enea 的結論是兩者可能有關,但目前未能證實。
報告沒說的事
這份研究也有幾個重要的空白,解讀時需要特別留意。ENEA 並沒有點名受影響的國家、電信業者與個別目標,也沒有確認遭入侵的設備是否已經清除;雖然觀察到驗證碼被攔截,但目前沒有證據顯示真的有帳號已遭到接管,也沒有發現語音通話被攔截的跡象。此外,由於對方的作業安全相當嚴謹,ENEA 無法取得並分析 SilentAir 使用的惡意程式,夜間無聲簡訊的真正用途也仍待確認。
ENEA表示已通知相關電信業者,因此SilentAir 目前的活動已受到干擾,但也隨時可能會捲土重來。
ENEA 給電信業者的建議
ENEA 的建議主要針對電信業者,包括部署 GTP-C 與 GTP-U 防火牆,並與 SS7、Diameter 防火牆共享資訊;把整個 IPX 介面視為不可信任;除了邊界流量,也要偵測網路內部的訊令;並將訊令安全納入整體 IT 資安管理。Enea 也提醒,全球有超過 800 家業者透過 IPX 互連,只要其中一家被入侵,就可能成為攻擊其他業者的跳板。值得注意的是,報告並沒有針對一般用戶提出任何建議。
CyberQ 觀點
SilentAir 最值得一般人關心的,不是它背後屬於哪個國家,而是它證明了資安圈講了很多年的一件事,也就是簡訊訊驗證碼的安全性取決於整個電信網路,而這一段是使用者完全無法掌控的,手機沒中毒、密碼也夠強,驗證碼仍可能在電信業者之間就被轉走,而且手機上什麼都看不到。
這起事件也沒有漏洞編號,自然等不到修補程式,問題出在電信業者之間的信任機制,攻擊者入侵的又是真正的業者,台灣業者自身防護做得再好,面對來自「可信任對口」的訊令,也很難單靠過濾機制擋下,只能仰賴持續的異常偵測。
對一般用戶來說,最實際的做法是降低對簡訊驗證碼的依賴。Email、雲端硬碟、社群帳號、密碼管理工具這類重要帳號,如果服務有支援,建議改用驗證器 App 或實體passkey,也盡量不要把手機號碼設為唯一的帳號復原方式。銀行與部分政府服務目前仍以簡訊驗證碼為主,使用者能選擇的空間有限,如果有額外提供 App 推播確認或綁定裝置的選項,建議可以優先啟用。
目前報告並沒有確認有帳號遭到接管,被鎖定的也以特定對象為主,而非一般民眾,因此也不需要過度恐慌。對政府機關、政治工作者、記者及企業高階主管而言,這份報告傳達了簡訊驗證不該再被視為保護高敏感帳號的可靠防線。
本文首圖由 AI 生成