PHP 官方於 2026 年 11 月 19 日(台灣時間當晚 10 點左右)同時發布 8.5.13、8.4.28、8.3.37、8.2.36 四個資安版本,同一時間也推出 PHP 8.6.0 正式版。這一輪資安更新共修補 17 個 GitHub 安全公告(GHSA),其中 7 個為 Critical(CVSS 4.0 評分 9.2)、4 個 High、6 個 Moderate,另外 8.5 分支還把內附的 uriparser 升到 1.0.3。
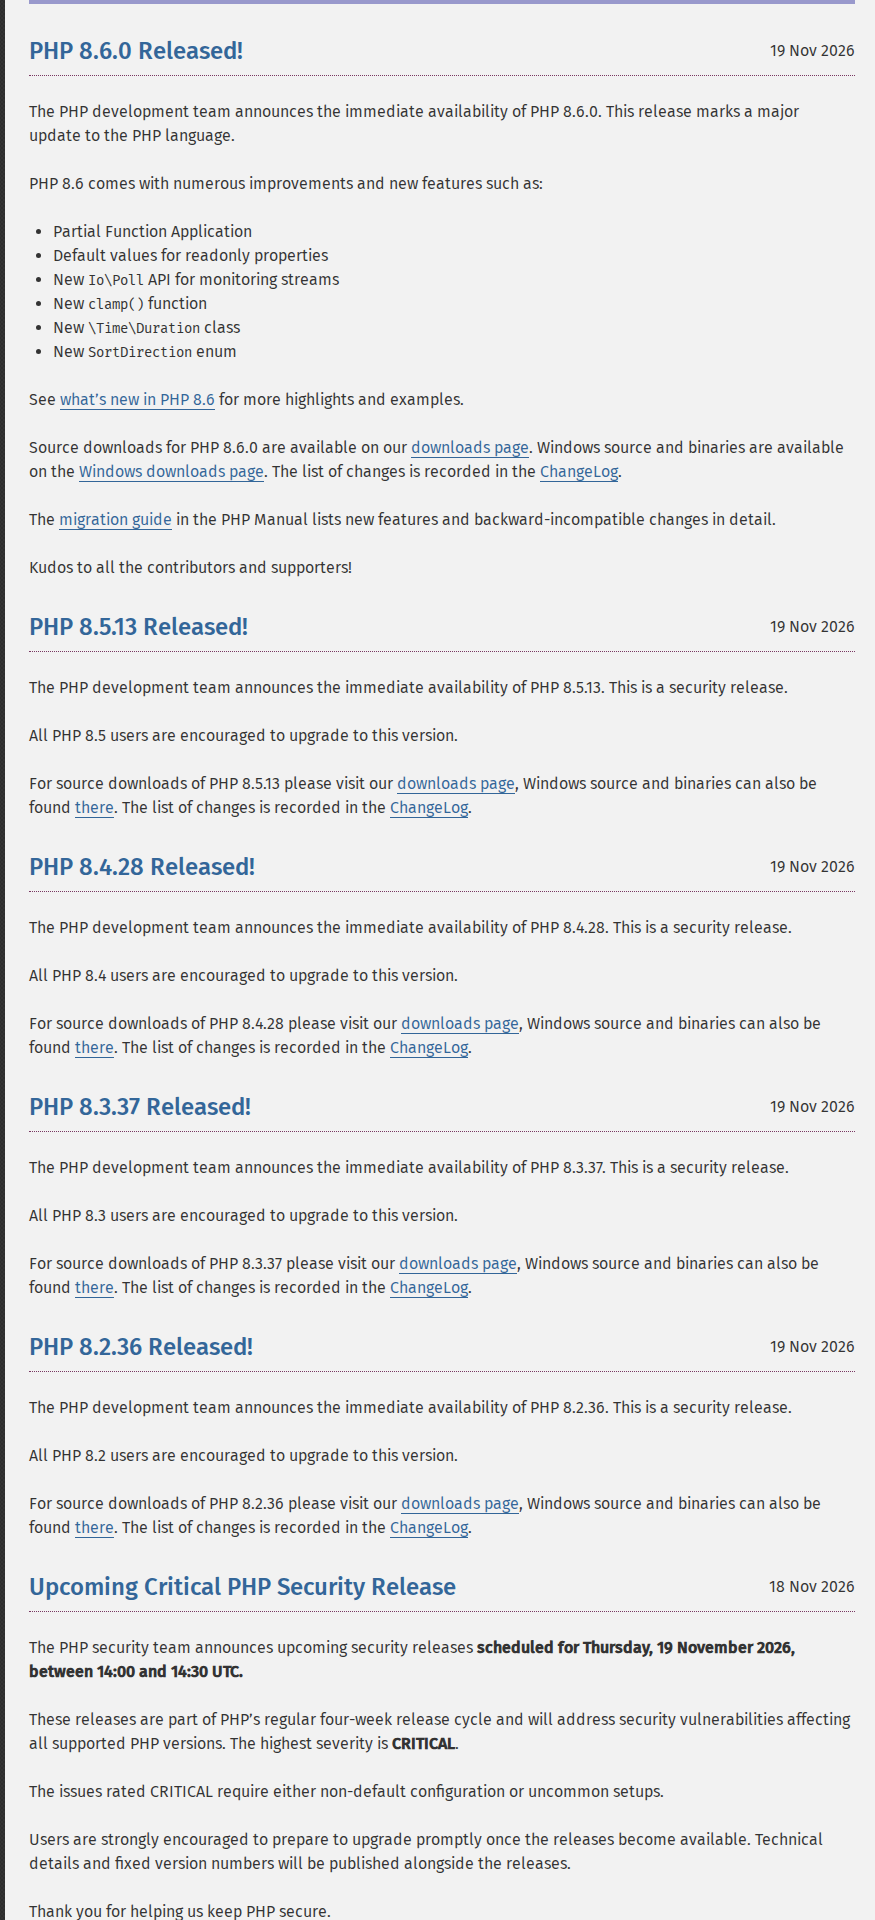
官方在前一天 11 月 18 日就先發出預告,說明這是四週一次的例行發布,但「最高嚴重度為 CRITICAL」,並特別註明,被評為 CRITICAL 的問題,都需要非預設設定或較少見的部署方式才會成立。這句話是判斷優先順序的關鍵,CyberQ 實測並同時整理 17 個漏洞與各自的觸發前提,採用 PHP 官方原始碼自建新舊版本,實際重現其中三個可以安全示範的問題,最後記錄一些微運中正式主機與設備的盤點、緩解與修補過程。全文不包含、也沒有執行任何遠端程式碼執行(RCE)的攻擊程式。
17 個漏洞一覽
| GHSA | CVE | 模組 | 問題 | 嚴重度 | 影響分支 |
|---|---|---|---|---|---|
| GHSA-qc49-hpvq-g2w6 | CVE-2026-129289 | FPM | 未讀完的請求本文造成 request smuggling | Critical 9.2 | 8.2 到 8.5 |
| GHSA-fm2m-fjf5-v3cp | CVE-2026-126714 | Session | session 檔被部分覆寫導致 RCE | Critical 9.2 | 8.2 到 8.5 |
| GHSA-658j-r8rw-q6mx | CVE-2026-115560 | Session | 序列化格式不一致導致 RCE | Critical 9.2 | 8.2 到 8.5 |
| GHSA-gr4f-wgx5-jpfv | CVE-2026-129496 | Date | 時區快取 use-after-free 導致 RCE | Critical 9.2 | 8.2 到 8.5 |
| GHSA-g3vh-838c-65v7 | CVE-2026-129481 | Session | session 關閉被中斷後的 use-after-free | Critical 9.2 | 8.3 到 8.5 |
| GHSA-8mjj-2r7p-4hg2 | CVE-2026-129474 | Core | 魔術方法回溯(backtrace)的 use-after-free 導致 RCE | Critical 9.2 | 僅 8.5 |
| GHSA-2fjv-p558-g82m | CVE-2026-129182 | Core | 關閉後重建 last_fatal_error_backtrace 的 use-after-free | Critical 9.2 | 僅 8.5 |
| GHSA-jm4m-qfqx-967m | CVE-2026-129291 | FPM | epoll use-after-free 導致本機提權 | High 8.8 | 8.2.7 起到 8.5 |
| GHSA-mmf9-xm3v-hg2x | CVE-2026-127960 | Standard | 折行 HTTP 回應標頭造成阻斷服務 | High 8.7 | 8.2 到 8.5(部分小版本起) |
| GHSA-f6gg-rchx-xw8j | CVE-2026-128064 | Standard | 大寫 HTTPS、FTPS 網址以明文送出 | High 8.2 | 8.2 到 8.5 |
| GHSA-68fq-fh7h-f8gr | CVE-2026-128090 | Phar | OpenSSL 簽章可被降級繞過 | High 7.7 | 8.2 到 8.5 |
| GHSA-5j3f-64r7-f564 | CVE-2026-129538 | CGI | PHP-CGI 修正 PATH_INFO 時越界讀寫 | Moderate 6.9 | 8.2 到 8.5 |
| GHSA-x8r7-mg3g-74hg | CVE-2026-129501 | DOM | XML 序列化時重複釋放記憶體 | Moderate 6.3 | 8.4、8.5 |
| GHSA-q23r-hr55-xmpg | CVE-2026-15353 | SOAP | 畸形陣列維度造成資訊洩漏 | Moderate 6.3 | 8.2 到 8.5 |
| GHSA-4646-p932-gw34 | CVE-2026-129506 | SOAP | 處理 DTD 實體參照時的 use-after-free | Moderate 6.3 | 8.2 到 8.5 |
| GHSA-mg3p-mxj9-g2mm | CVE-2026-129438 | URI | 超大輸入時 RFC 3986 序列化錯誤 | Moderate 6.3 | 僅 8.5 |
| GHSA-3mg3-cr28-46gc | CVE-2026-129292 | FPM | status 頁面未跳脫使用者與腳本欄位造成 XSS | Moderate 5.3 | 8.2 到 8.5 |
修補版本一律是 8.5.13、8.4.28、8.3.37、8.2.36 以上。8.5.13 修了全部 17 個;8.4.28 少了兩個 8.5 專屬的 Core 問題與 URI 問題,8.3.37 再少 DOM,8.2.36 再少 GHSA-g3vh(8.2 沒有那個欄位)。
7 個 Critical 的前提條件
7 個 Critical 的評分都是 9.2,但 CVSS 向量裡的 AT:P(Attack Requirements: Present)說明了一件事:每一個都需要特定條件同時成立。依各公告內容整理如下:
| 漏洞 | 需要的條件 | 公告提供的緩解 |
|---|---|---|
| GHSA-qc49(FPM smuggling) | 前端與 FPM 之間重用 FastCGI 連線(nginx fastcgi_keep_conn on、Apache enablereuse=on、HAProxy 保持後端連線),且應用程式開啟 php://input 但沒讀完 | 關閉後端連線重用 |
| GHSA-fm2m(session 部分覆寫) | session.upload_progress.enabled 開啟,另需執行緒版本或記憶體上限中斷寫入 | session.upload_progress.enabled=0 |
| GHSA-658j(序列化不一致) | session.upload_progress.enabled 開啟,且 session.serialize_handler 為 php_binary 或 php_serialize;回報者以 Guzzle、Monolog 的 gadget 在 8.2.35 到 8.5.12 做到指令執行 | session.upload_progress.enabled=0 |
| GHSA-gr4f(時區快取) | 啟動時有診斷訊息寫入檔案型 error_log(例如無效的 date.timezone),之後請求又觸發早期警告 | 修正啟動警告、重新啟動 worker,或改記到 syslog |
| GHSA-g3vh(session 關閉中斷) | session 中存放 stream,關閉時 stream_close() 發生致命錯誤 | pm.max_requests=1 |
| GHSA-8mjj(8.5 回溯) | fatal_error_backtraces=1 且 zend.exception_ignore_args=0,請求讓記錄呼叫越過 memory_limit | 兩項任一改掉 |
| GHSA-2fjv(8.5 回溯) | fatal_error_backtraces=1,加上特定的 max_memory_limit 或 zlib 輸出壓縮衝突 | fatal_error_backtraces=0 |
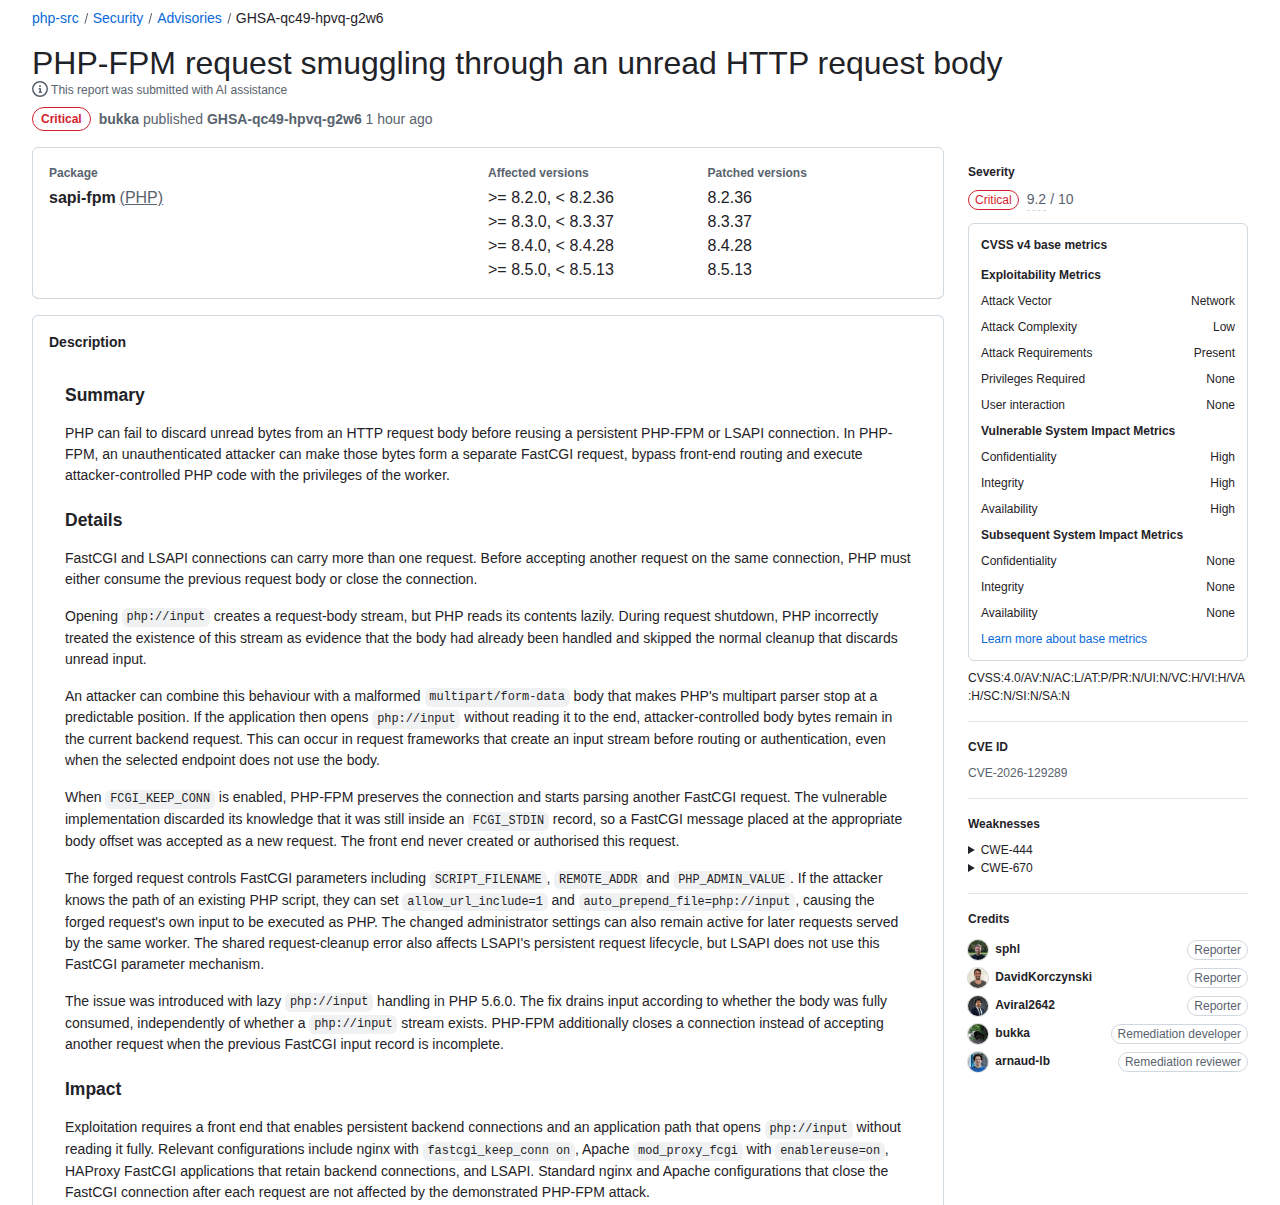
換句話說,一台用 php.ini-production 範本、沒有手動開啟 FastCGI 連線重用的 WordPress 主機,多數 Critical 的前提並不成立。真正危險的是兩種情況,一是 PHP 8.5 的 fatal_error_backtraces 預設就是開啟,二是 session.upload_progress.enabled 在 PHP 的內建預設值也是開啟。php.ini 沒有特別設定的環境,例如某些設備或容器映像,就可能同時踩中好幾個前提。
值得一提的是 High 等級的 GHSA-jm4,它需要攻擊者已經能在 FPM worker 裡執行程式碼(例如透過 WordPress 外掛漏洞),再利用 catch_workers_output=yes 時 FPM master 的 use-after-free 取得 root。回報者在官方 8.5.12 Docker 映像上,從 www-data 做到 root 指令執行。這是把一般網站入侵升級成整台主機淪陷的跳板,雖然不是 Critical,對共用主機的危害反而更直接。
實驗室:自建新舊版本,重現三個可以安全示範的問題
官方 Docker 映像在發布當晚還沒有 8.4.28,因此 CyberQ 從 php.net 下載 8.4.27 與 8.4.28 原始碼(SHA-256 與官方公布值相符),以相同的編譯參數建成兩個容器映像,所有測試都在無網路的容器內進行。
GHSA-f6gg:網址寫成大寫 HTTPS,舊版直接用明文送出
舊版判斷是否要走 TLS 時,只檢查網址固定位置上的小寫 s。在容器內開一個假的 443 埠,記錄收到的第一批位元組,再讓 PHP 用 file_get_contents() 分別連 https:// 與 HTTPS://,並帶上一個 Authorization 標頭:
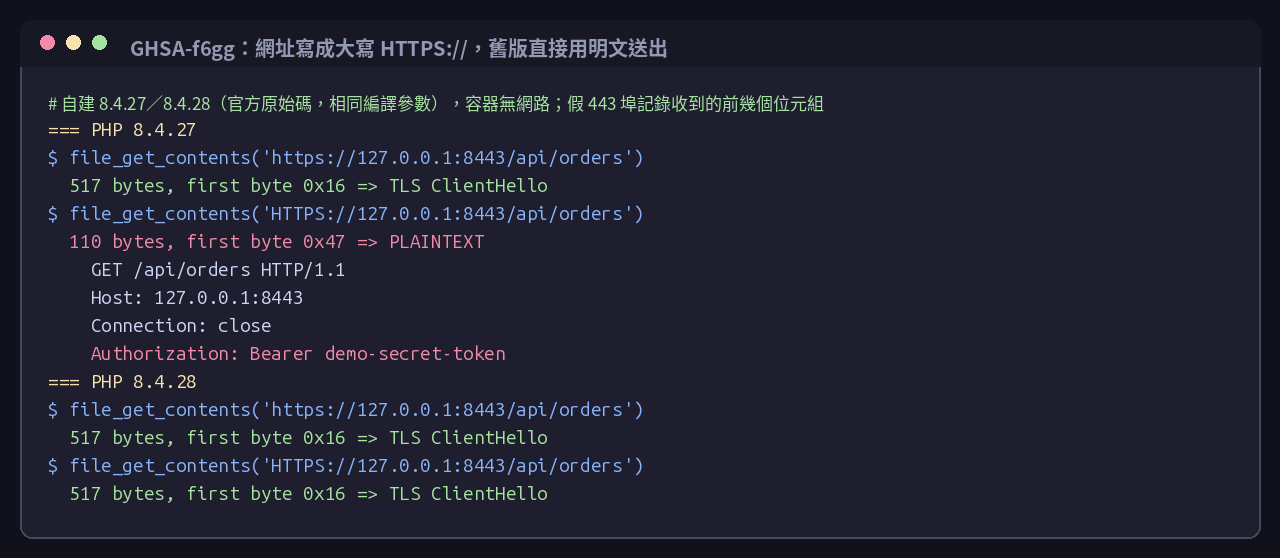
網址大小寫通常不是開發者刻意寫的,比較常見的來源是設定檔、資料庫或外部服務回傳的重新導向。PHP 官方公告也提到,從 HTTPS 被 307 導向到大寫 HTTPS 網址時,重送的 POST 本文同樣會以明文送出。
GHSA-mmf9:折行回應標頭讓解析時間呈平方成長
HTTP/1.1 允許以空白開頭的續行(folded header)延續上一行標頭。舊版每遇到一行續行,就把累積的整個標頭重新複製一次,解析時間隨行數平方成長。這是修補舊漏洞 CVE-2025-1217 時引入的回歸問題。CyberQ 在容器內寫一個回應器,在 X-Folded 標頭後面接 N 行續行,限制容器只用 1 個 CPU 核心,測試 file_get_contents() 的耗時:
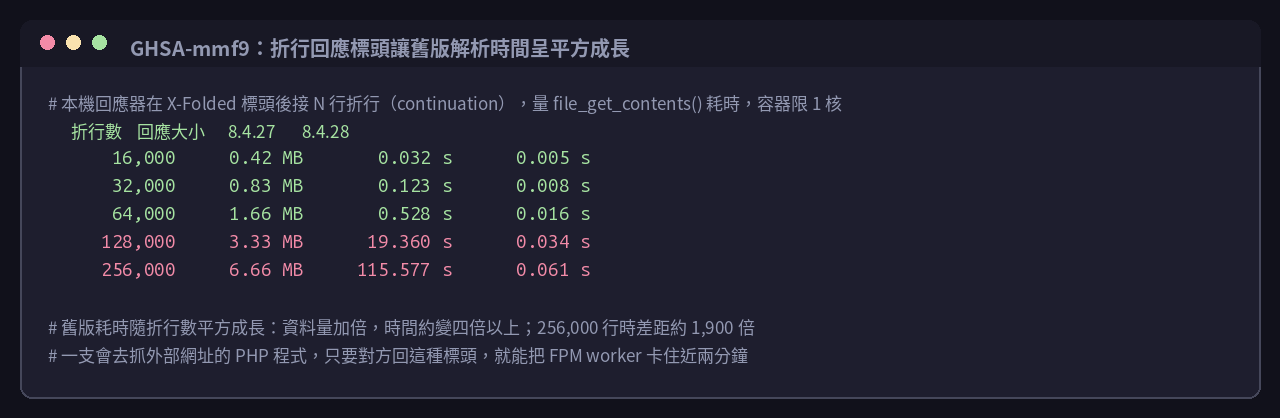
64,000 行以下差距還不明顯,到 128,000 行舊版要 19.4 秒,256,000 行要將近兩分鐘。任何會去抓外部網址的 PHP 程式,例如 RSS 匯入、網址預覽、Webhook 驗證、WordPress 的 oEmbed,只要對方回這種標頭,就能把一個 FPM worker 卡住近兩分鐘。公告中的測試以兩個惡意回應就占滿了兩個 worker 的 FPM pool。
GHSA-68fq:舊版相信 phar 自己宣告的簽章類型
Phar 封存可以用 OpenSSL 私鑰簽章,公鑰放在同目錄的 .pubkey 檔,PHP 載入時驗證。問題在於簽章類型記錄在封存檔自己的尾端,舊版照單全收。CyberQ 先做一個以 OpenSSL 簽章的 app.phar,再另外做一個只有 SHA-256 雜湊(不需要任何金鑰)的 phar,直接覆蓋原檔,.pubkey 不動:
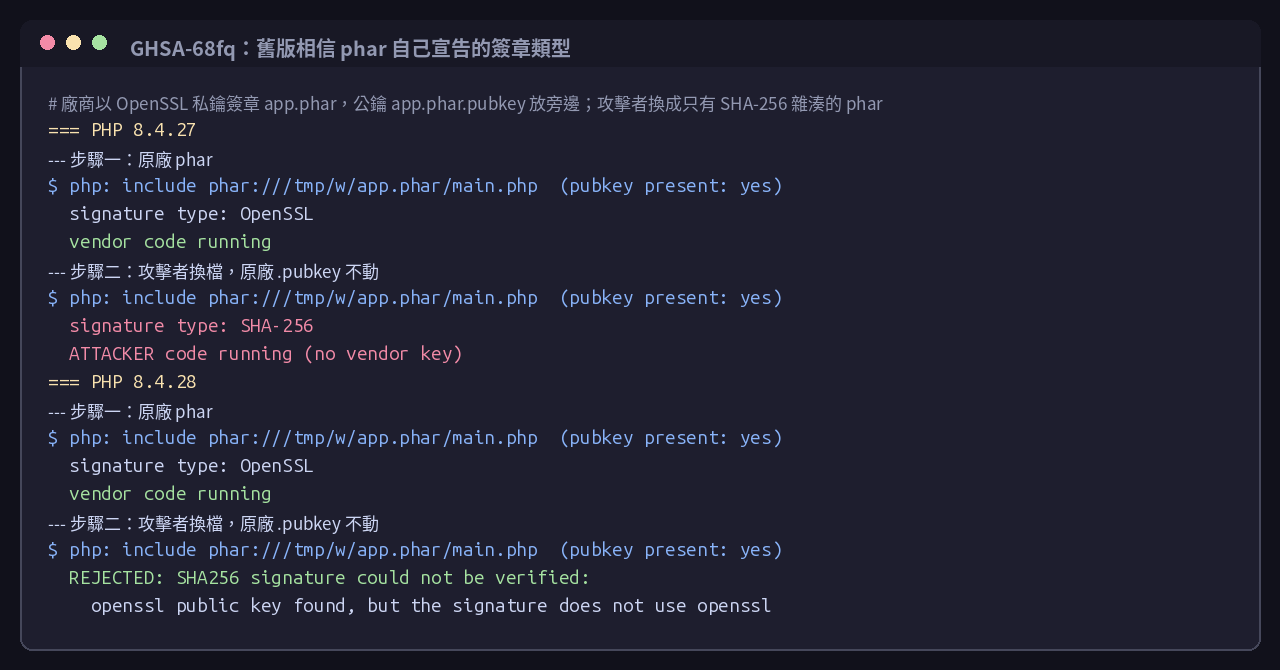
依賴 phar 簽章確保更新檔或外掛完整性的工具,在舊版上等於沒有簽章保護。
實測實際主機,部分已修補
以實際運作中的數台正式主機進行修補和實測,都是 Ubuntu 24.04、PHP-FPM 8.4、前端 nginx 或 Apache,以 A 到 D 代稱。先寫一支唯讀檢查腳本,盤點版本與上述各漏洞的前提設定,再決定處理順序。
盤點結果大致令人放心
這幾台都沒有開啟 FastCGI 連線重用,GHSA-qc49 無從觸發;session.upload_progress.enabled 在 10 月處理 CVE-2026-109618 時就已全面關閉,GHSA-fm2m 與 658j 的前提不成立,zend.exception_ignore_args 皆為 On,FPM 的 /status 頁面雖有設定,但經網站存取都是 404,沒有對外。只有主機 C 的一個 pool 開著 catch_workers_output = yes,那正是 GHSA-jm4m 本機提權的前提,已改為 no 並重新載入 FPM,網站回應碼與修改前一致。
真正的落差在套件來源
主機 A 在 11 月初升級時,PHP 來源被換成 packages.sury.org,當晚該套件庫 22:55 的索引已包含 8.4.28,23:12 一次 apt upgrade 就裝好 8.4.28,連面板自己用的 PHP 也升到 8.5.13。用 cgi-fcgi 直接連各 pool 的 socket 確認,五個 pool 回報的都是 8.4.28,FPM master 已在 23:12:55 重新啟動,不是只換了檔案。
主機 B、C、D 用的是同一位維護者在 Launchpad 上的 ondrej PPA。強制更新索引後,候選版本仍是 8.4.27。查 Launchpad API 發現,這個 PPA 在 22:46 已經發布給 Ubuntu 26.04 的 8.4.28,但 24.04 與 22.04 仍停在 10 月 21 日的 8.4.27。同一位維護者、兩個管道,上架時間可以差上好幾個小時。10 月那一輪 PHP 緊急修補時,PPA 從原始碼發布到二進位套件可下載也隔了三個半小時,上架初期還遇到 503。
因此三台改用兩段式處理,先套上述設定面的緩解,再部署一支 systemd timer,每小時強制更新索引並比對候選版本,一旦大於等於 8.4.28,就把已安裝的 PHP 套件一起升級(保留自訂的設定檔)、先跑 php-fpm8.4 -t 驗證設定、重新啟動 FPM、比對修改前記錄的各站回應碼,全部通過後自行停用。升級前的設定與套件清單都已備份在各機。
| 台灣時間 | 事件 |
|---|---|
| 11/18 | php.net 預告 11/19 14:00 到 14:30 UTC 發布,最高嚴重度 CRITICAL |
| 11/19 22:06 | 原始碼與 17 個 GHSA 公告陸續公開 |
| 11/19 22:55 | packages.sury.org 的 noble 套件庫索引更新,已包含 8.4.28 |
| 11/19 23:12 | 主機 A apt upgrade 完成,PHP 8.4.28、面板 PHP 8.5.13 |
| 11/19 22:46 | ondrej PPA 發布 Ubuntu 26.04 的 8.4.28,24.04 尚未發布 |
| 11/19 23:28 到 23:41 | 主機 B、C、D 強制更新 PPA 索引,仍無 8.4.28,套緩解、部署自動修補 |
順帶一提:PHP 8.6.0 正式版
同一天發布的 PHP 8.6.0 是新的小版本(minor release),主要新功能包括:
- 部分函式套用(Partial Function Application)
- readonly 屬性可設定預設值
- 監控 stream 的新 API
Io\Poll - 新函式
clamp() - 新類別
\Time\Duration - 新列舉
SortDirection
8.6 不在這次漏洞的影響範圍內,但對正式環境而言,大版本跳升仍應等相容性驗證,特別是 WordPress 外掛與 Laravel 套件的支援情況。這次的資安更新應在現有分支內升級,不需要、也不建議為了修補而跳到 8.6。PHP 這次官方的遷移指南列出了完整的新功能與不相容變更。
建議
盡快升到 8.5.13、8.4.28、8.3.37 或 8.2.36
升級後確認 FPM 真的重新啟動,用 cgi-fcgi 或 phpinfo() 確認 worker 回報的版本,不要只看 php -v。
確認套件來源何時上架
用 ondrej PPA 的主機,看到 php.net 公告不代表 apt 抓得到,可以像本文一樣設定自動修補,或改用已經上架的來源。發行版官方套件(例如 Ubuntu 自己的 php8.3)則要看各自的安全公告。
趁這次檢查幾個長期有風險的設定
session.upload_progress.enabled 沒在用就關掉;PHP 8.5 若不需要致命錯誤回溯,設 fatal_error_backtraces=0,zend.exception_ignore_args 設 On,catch_workers_output 沒必要就關,不要開啟 FastCGI 連線重用,FPM status 頁不要對外。
還不能升級時
至少套用上表各公告提供的緩解,尤其是 session.upload_progress.enabled=0 與關閉後端連線重用,這兩項就消除了三個 Critical 的前提。
設備內建的 PHP 要另外追蹤
NAS、防火牆、印表機的管理介面常內建 PHP,版本跟著韌體走,不會因為主機 apt upgrade 而更新;在原廠修補前,把管理介面限制在內網。
延伸閱讀
php.net 新聞:PHP 8.5.13、8.4.28、8.3.37、8.2.36、8.6.0 發布公告,以及 11 月 18 日 Upcoming Critical PHP Security Release
php-src GitHub 安全公告,本文所列 17 個 GHSA 均於 2026 年 11 月 19 日公開