nginx 官方於 2026 年 11 月 18 日同時發布 mainline 1.31.9 與 stable 1.30.7,一次修補 10 個 CVE。其中 5 個來自 Theori 旗下 Xint 研究團隊,對方替這組漏洞取名為 NGINX2Root,並架設專屬網站 nginx2root.com。最受關注的是 CVE-2026-123007,HTTP/2 流量控制視窗的整數溢位,未經認證的遠端攻擊者可以藉此攻擊 nginx worker 的記憶體,Xint 表示已在 AWS、GCP、Azure 的公開 HTTPS 端點上做到以 worker 權限執行指令,再串接一個尚未修補的 Linux 核心 SCTP 漏洞取得主機 root。另外,還有 CVE-2026-123633 等共五個漏洞需修補。
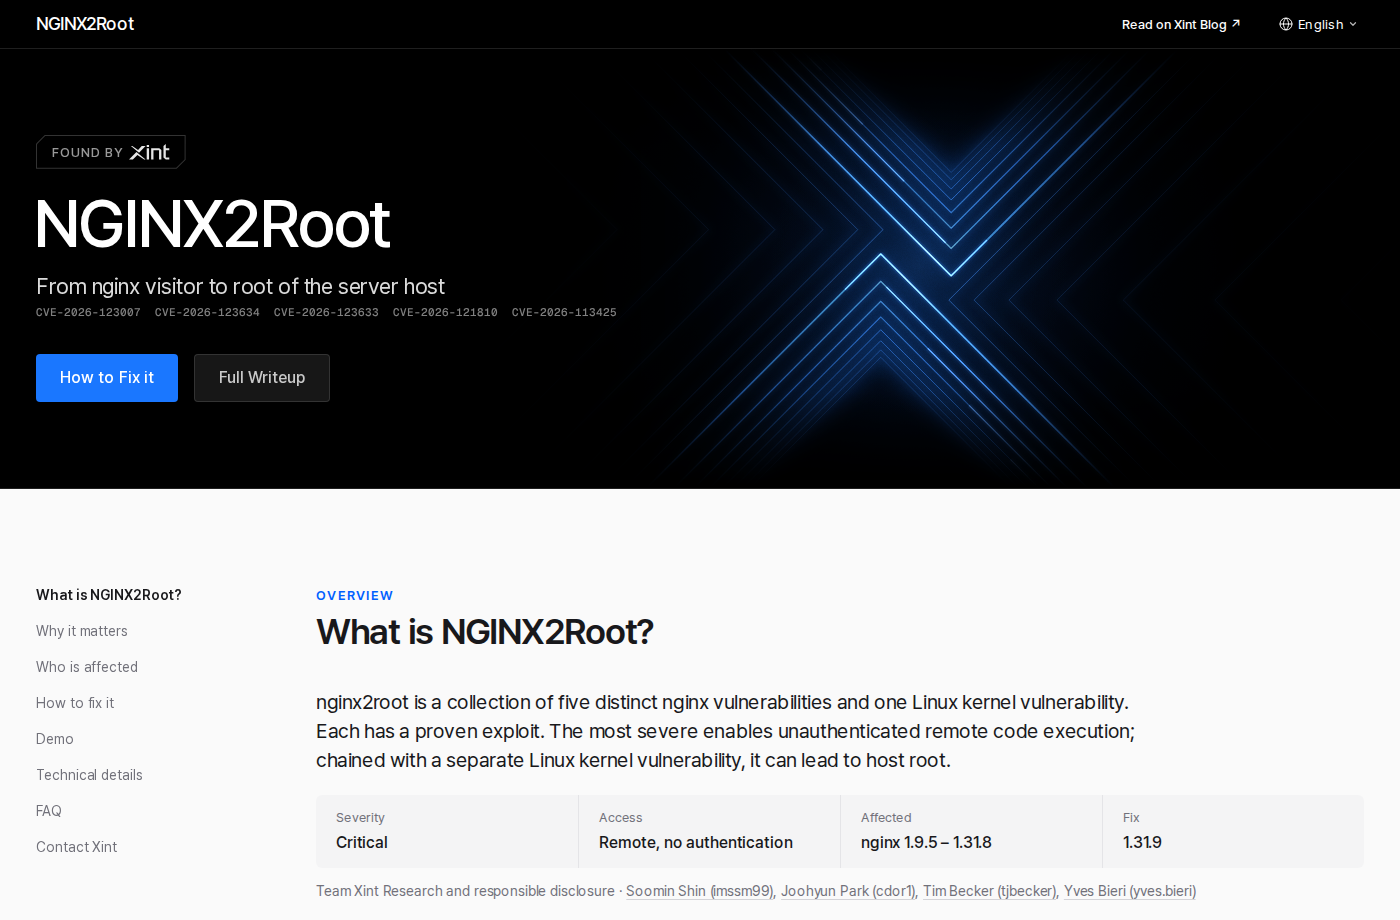
名稱裡的 root 需要先說講一下,nginx 漏洞本身給的是 worker 行程的權限(多數發行版是 nginx 或 www-data 帳號),從 worker 到 root 靠的是另一個 Linux 核心漏洞,要分開修補。不過 worker 權限已經足以讀取網站資料、設定檔中的憑證,並向內網橫向移動,不能因為不是直接 root 而延後處理。
Cyberq 整理官方公告與各方資料,再以 Docker 建立 1.31.8、1.31.9、1.30.6、1.30.7 的對照實驗室,並實測進行驗證偵測方法與因應措施,最後記錄部分維運主機從盤點到修補的完整過程。過程中發現三個比漏洞本身更容易被忽略的問題,套件升級後仍在跑舊執行檔、作業系統大版本升級後須確認 apt 源是否被停用,以及前面有 CDN 擋著,不代表原站沒有在處理 HTTP/2,均須確認。
一次修補 10 個 CVE,Xint 占 5 個
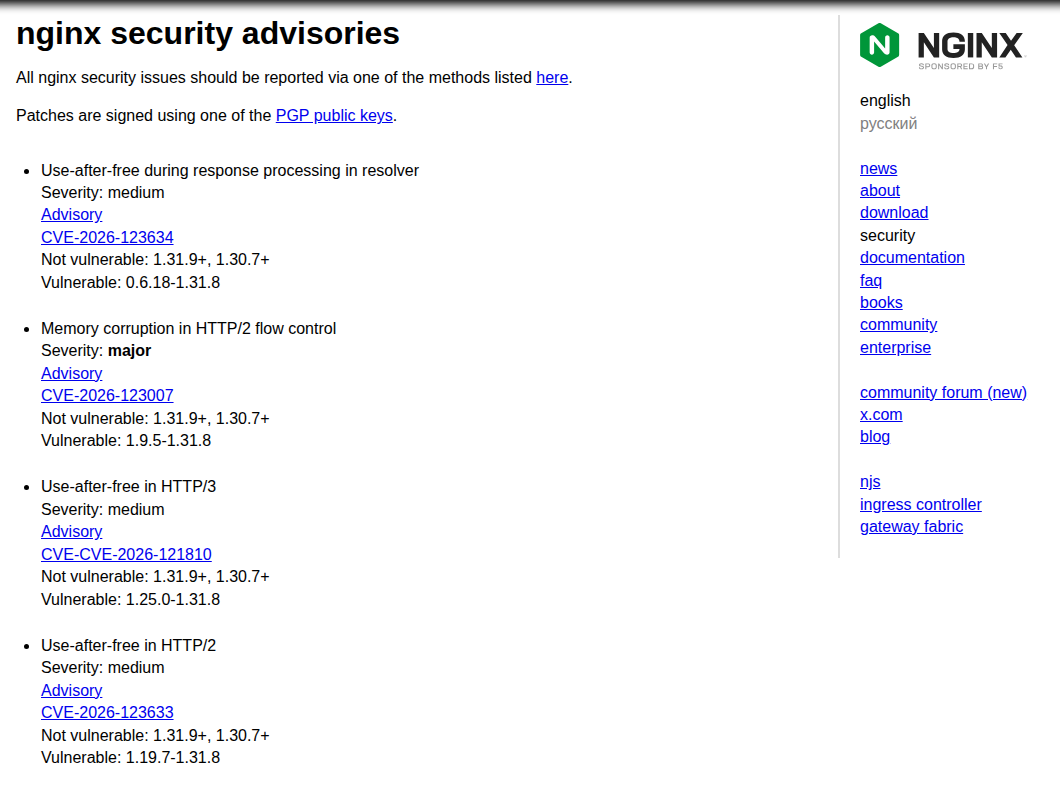
NGINX2Root 的五個漏洞分屬不同功能,前提設定各不相同:
| CVE | 官方標題 | 嚴重度 | 受影響版本 | 需要的設定 |
|---|---|---|---|---|
| CVE-2026-123007 | Memory corruption in HTTP/2 flow control | major | 1.9.5 到 1.31.8 | 啟用 HTTP/2 |
| CVE-2026-123633 | Use-after-free in HTTP/2 | medium | 1.19.7 到 1.31.8 | HTTP/2 加上反向代理(proxy_pass、fastcgi_pass、grpc_pass 等) |
| CVE-2026-121810 | Use-after-free in HTTP/3 | medium | 1.25.0 到 1.31.8 | HTTP/3(QUIC)加上反向代理 |
| CVE-2026-123634 | Use-after-free during response processing in resolver | medium | 0.6.18 到 1.31.8 | resolver、以變數指定目標的 proxy_pass、mirror 與 mirror_request_body off 同時使用 |
| CVE-2026-113425 | Use-after-free in mail proxy module | major | 0.5.33 到 1.31.8 | mail 代理使用 proxy on 與 auth_http |
修補版本一律是 1.31.9 以上或 1.30.7 以上。nginx 的 CHANGES 將 CVE-2026-123633 歸功於 Vexera AI 的 Albert,其餘四個列 Xint.io,mail 那一項同時列了前 nginx 核心開發者 Maxim Dounin,Xint 自己也在網站上說明,五個漏洞中有一個同時被其他研究者發現。
同一個版本另外修了 5 個與 NGINX2Root 無關的問題,升級時也一併處理,讀取 TLS 1.3 請求本文時的無窮迴圈(CVE-2026-118899,major)、stream 模組以 SNI 選擇虛擬主機時用錯用戶端憑證驗證設定(CVE-2026-120967)、ssl_preread 對畸形 ClientHello 的解讀差異(CVE-2026-123640)、alias 搭配 try_files 的緩衝區溢位(CVE-2026-125283),以及只影響 1.31.4 之後 mainline 的 PROXY protocol v2 空指標(CVE-2026-120993)。
主角 CVE-2026-123007 的 CVE 紀錄由 F5 發布(對應 F5 公告 K000163926),模組是 ngx_http_v2_module,弱點類型為 CWE-191(整數下溢)與 CWE-787(越界寫入)。CVSS 3.1 為 8.1(AV:N/AC:H/PR:N/UI:N/S:U/C:H/I:H/A:H),CVSS 4.0 為 9.2。F5 的描述把後果寫得較保守,通常是 worker 區段錯誤,在 ASLR 停用或被繞過時可能執行程式碼。NGINX Plus 受影響的是 R33 以後的版本,修補版為 37.0.8.1 與 37.3.0.1。CISA 的 SSVC 評估目前是尚無利用跡象,Xint 也表示截至公開時沒有看到攻擊,並決定暫不公開利用程式,但提醒其中幾個漏洞存在超過十年,無法排除早已被人發現。
漏洞機制:同一筆額度被退還兩次
HTTP/2 用流量控制視窗限制傳送端可以送多少資料,視窗上限是 2^31-1。nginx 把回應的 DATA 訊框排進輸出佇列時,會先從連線層級的傳送視窗扣掉這段長度;如果串流在資料送出前被取消,清理程式會把還沒送出的長度退回視窗。兩個步驟各自都合理,問題出在用戶端的 WINDOW_UPDATE 也會增加同一個視窗。
依修補 commit 的說明與 Xint 的技術文章,概念上的順序是,資料排入佇列但還沒送出時,用戶端送 WINDOW_UPDATE 把連線視窗補到上限,接著取消串流,清理程式再把那段未送出的長度退一次。同一筆額度被加回兩次,視窗就超過 2^31-1。後續的檢查以無號整數計算剩餘空間,超限的值被解讀成極大的正數,最後在 TLS 輸出路徑變成錯誤的複製長度,造成越界讀寫。Xint 表示,一次畸形的複製同時帶來越界寫入與位址外洩,可藉此繞過 ASLR,再覆寫連線關閉時會呼叫的清理函式指標。
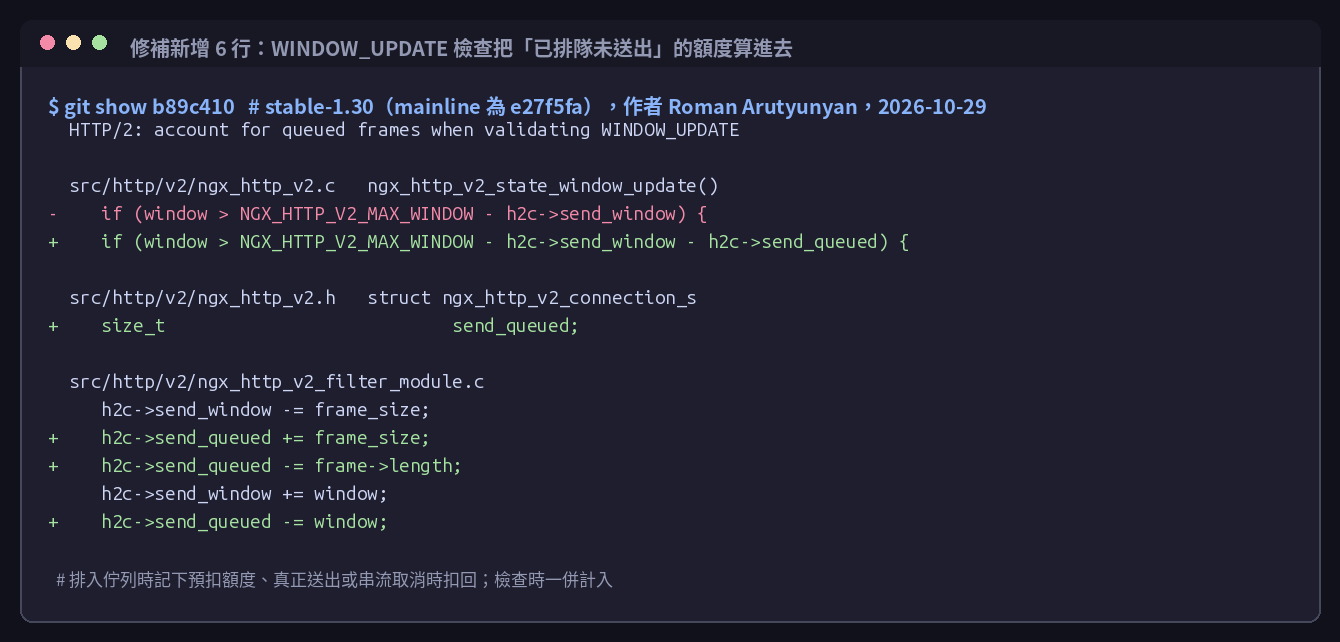
修補只新增 6 行,連線結構多一個 send_queued 欄位,排入佇列時加上、真正送出或串流取消時扣回,驗證 WINDOW_UPDATE 時把它一起算進去。從用戶端的角度來看,已排隊但未送出的資料仍然屬於流量控制視窗,舊程式漏算了這一塊。
影響有多廣
Xint 以 11 月 10 日的 Shodan 資料估算,可辨識版本的 1,194 萬台 nginx 主機中,有 98.9% 落在 CVE-2026-123007 的受影響範圍。這是版本分布,不是可被利用的主機數,對方也特別註明。真正的前提是 HTTP/2 有沒有開。
nginx 官方映像的預設設定只有 80 埠的明文站台,沒有 TLS,也沒有 HTTP/2(下方實驗室的 default.conf 就是如此)。但實務上幾乎所有 HTTPS 站台都會開 HTTP/2,管理面板更是預設開啟,許多主機的 nginx.conf 都在 http 區塊寫了 http2 on。
發行版的進度落後上游。截至 11 月 19 日查詢,Ubuntu 將 CVE-2026-123007 列為 High 優先度,24.04、22.04 等仍在支援的版本全部標示 vulnerable(14.04 因為只有 SPDY 不受影響),Debian bookworm、trixie 的安全更新也尚未修補。用發行版自帶 nginx 的人,目前能做的是先關 HTTP/2,或改用 nginx.org 的官方套件源。
實驗室:偵測與因應措施
CyberQ 實驗室用官方 nginx 映像,在不對外的 Docker 內部網路中啟動,依序套用六種設定,開 HTTP/2 的反向代理、官方預設、http2 off、1.25.0 以前的舊寫法 listen 443 ssl http2、HTTP/3,以及 resolver 加 mirror 的組合。每種設定在容器內執行筆者寫的唯讀檢查腳本 nginx2root-check.sh,再從另一個容器以 openssl 測試 TLS ALPN 協商結果。
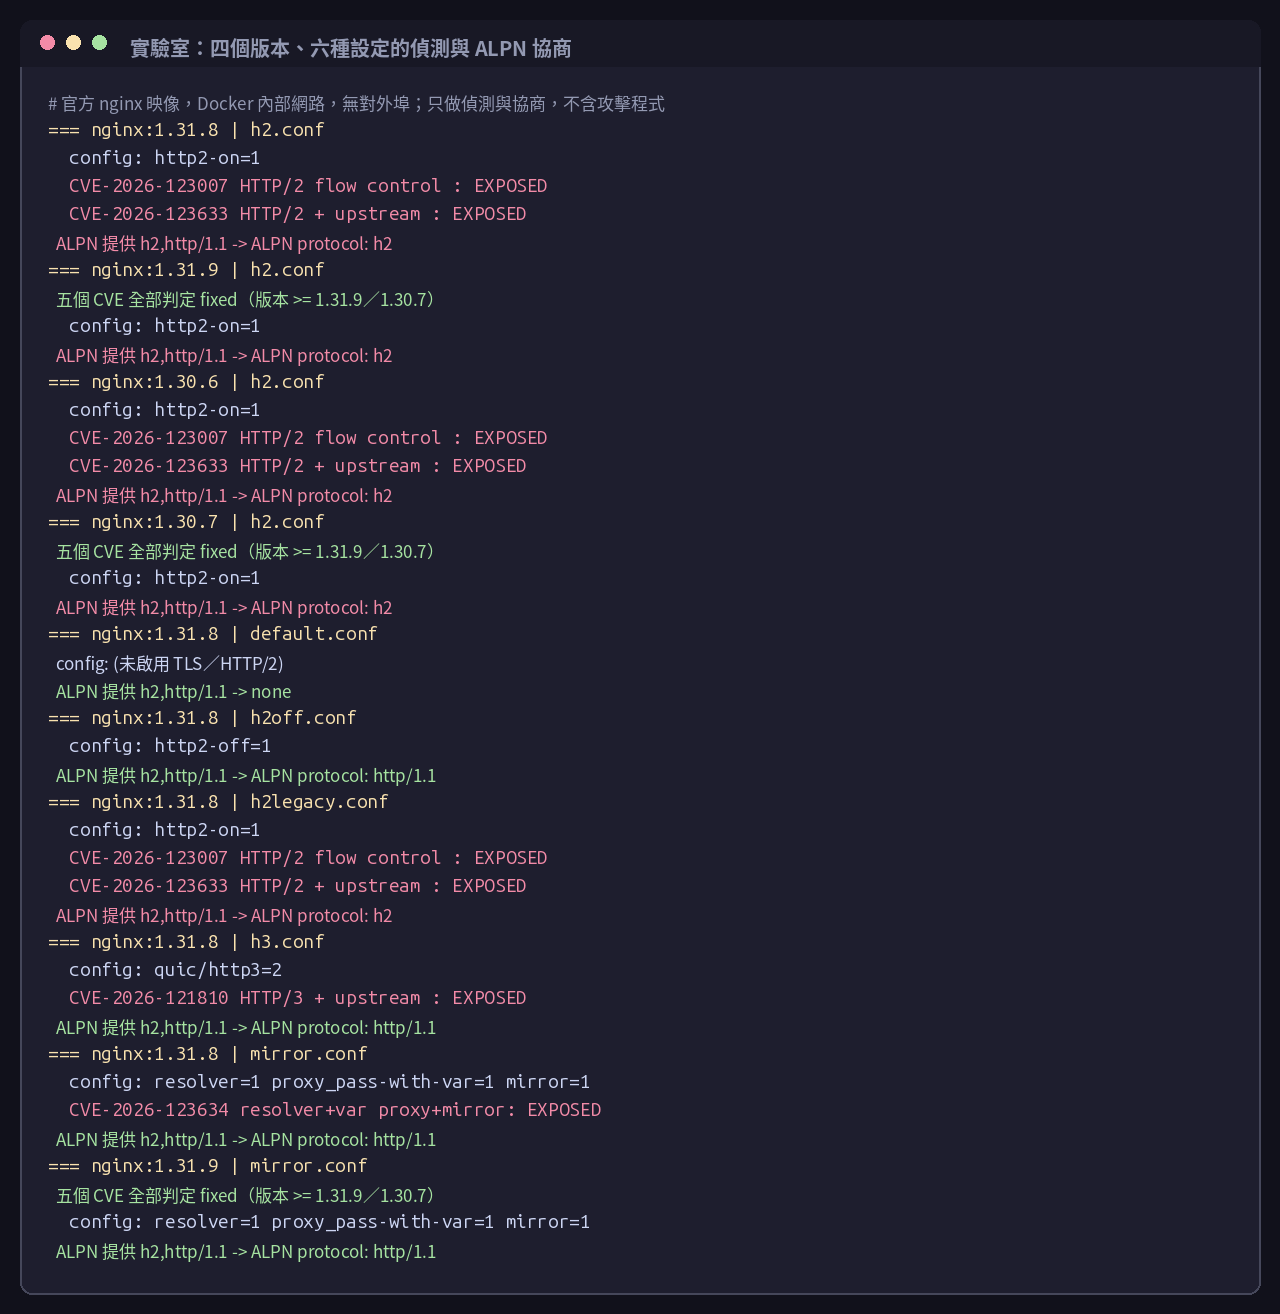
CyberQ 提醒幾個重點:
- 1.31.8 與 1.30.6 只要開了 HTTP/2,CVE-2026-123007 就符合前提;同時有 proxy_pass,CVE-2026-123633 也符合。1.31.9 與 1.30.7 五項全部判定已修補,HTTP/2 照常協商,修補不影響功能。
http2 off;之後,用戶端提供 h2 時伺服器只回 http/1.1,這是官方建議的暫時措施,對 1.25.1 以後的版本有效。1.25.0 以前沒有http2指令,要從listen拿掉http2參數。舊寫法在新版仍可用,但會在日誌留下「deprecated」警告。- HTTP/3 設定在 TCP 上不會協商 h2,但 CVE-2026-121810 走的是 UDP 443 的 QUIC,要另外拿掉
quic監聽、設http3 off;,並送出Alt-Svc: clear讓瀏覽器忘掉 HTTP/3。
需要注意的是,如果選擇關閉 HTTP/2 後瀏覽器會退回 HTTP/1.1,資源多的頁面會變慢,gRPC 這類必須使用 HTTP/2 的服務則會直接中斷,關之前要先確認用戶端。
陷阱一:nginx -v 說已修補,跑的卻是舊程式
Xint 與 nginx 官方都提醒,nginx -s reload 只重新讀取設定,不會換掉執行中的程式。CyberQ 實驗室進一步驗證了一個更隱蔽的情況:
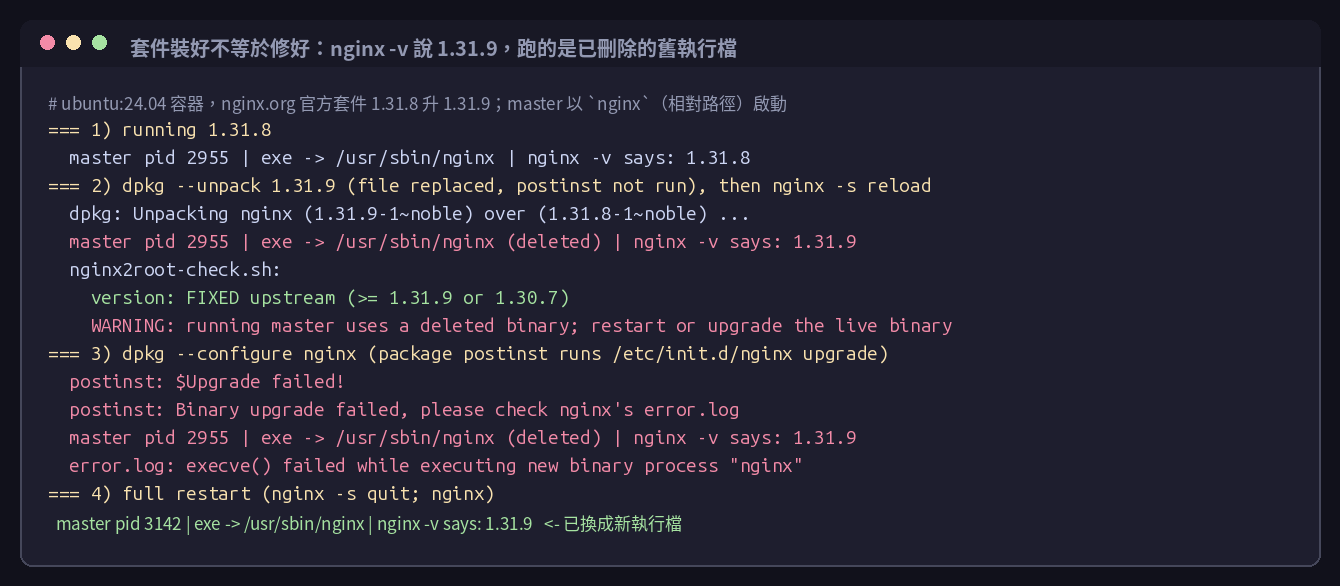
在 ubuntu:24.04 容器安裝 nginx.org 官方套件 1.31.8 並啟動,接著讓 dpkg 解開 1.31.9 再 reload。這時 nginx -v 讀的是磁碟上的新檔案,回報 1.31.9,但 /proc/<master PID>/exe 指向 /usr/sbin/nginx (deleted) ,也就是已從磁碟刪除、仍在記憶體中執行的舊版本。只看版本號的掃描工具會判定為已修補。
nginx.org 的套件其實有處理這件事,安裝後的 postinst 腳本會呼叫 /etc/init.d/nginx upgrade,對 master 送 USR2 訊號做執行檔熱升級。在筆者的正式主機上,這個機制確實生效,master PID 在套件安裝完成時就已更換。但在容器中它失敗了,錯誤日誌寫著 execve() failed while executing new binary process "nginx"。原因是熱升級會以 master 啟動時的 argv[0] 重新執行自己,容器內是用 nginx 這個相對名稱啟動的,找不到檔案,由 systemd 以 /usr/sbin/nginx 絕對路徑啟動時則沒有這個問題。套件只印出一行 Binary upgrade failed ,安裝狀態仍顯示成功,在自動化更新的大量輸出中很容易被淹沒。
因此實作上的結論很簡單,升級後一律重新啟動服務,並用下面這行確認 master 的執行檔沒有被標成 deleted。檢查腳本也會對這種狀況發出警告。
readlink /proc/$(pgrep -o -f 'nginx: master')/exe
實測主機盤點與修補
檢視一些營運中的主機,多半使用 nginx.org 的 mainline 套件源,修補前是 1.31.8,HTTP/2 開啟且有反向代理,CVE-2026-123007 與 123633 都符合前提。修補前先備份 /etc/nginx 與套件版本,記錄三個站台 9 個網址的回應碼與協定作為基準,接著 apt-get install --only-upgrade nginx 升到 1.31.9-1~noble,nginx -t 通過後再 systemctl restart nginx。修補後 master 的執行檔正常,9 個網址的回應碼與協定和修補前完全一致,安全標頭也沒有變化。
讀者可以用這兩行檢查自己的主機有沒有相同問題:
ls /etc/apt/sources.list.d/*.distUpgrade 2>/dev/null
apt-cache policy nginx | head -3

如果 Installed 那一行的版本帶有舊發行版代號(例如 noble 主機上的 ~jammy),就表示套件源沒有跟上。
前面有 CDN,原站就安全嗎
Xint 在常見問題中提到,如果前端的 CDN 或負載平衡器終結 HTTP/2 連線、以 HTTP/1.1 轉送給 nginx,並阻擋對原站的直接連線,就能擋住 HTTP/2 漏洞的攻擊路徑。實測一些主機雖然都只允許 Cloudflare 連入,看似符合條件,但存取日誌顯示並非如此。
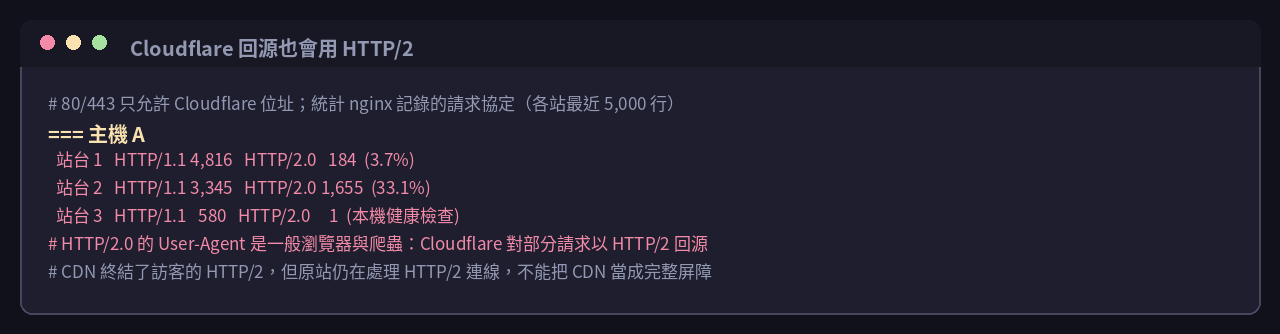
CyberQ 實測幾個站中,分別有 3.7% 與 33.1% 的請求以 HTTP/2.0 送達 nginx,User-Agent 都是一般瀏覽器與爬蟲,也就是 Cloudflare 對部分請求以 HTTP/2 回源。Cloudflare 確實終結了訪客的 HTTP/2 連線,攻擊者無法直接操控回源連線上的 WINDOW_UPDATE 與 RST_STREAM 訊框,風險明顯較低,但原站的 HTTP/2 程式碼仍在處理來自 CDN 的連線,不能因此認定不受影響。CyberQ 建議有 CDN 的環境也應該照常修補。
給讀者的檢查與處置步驟
1. 確認版本與套件來源
nginx -v 低於 1.31.9(mainline)或 1.30.7(stable)即為受影響版本。使用發行版套件時,版本號可能維持舊值但已回補修正,要以套件的完整版本對照發行版公告,不能只看 nginx -v。
2. 確認是否開啟相關功能
nginx -V 2>&1 | grep -o -- '--with-http_v[23]_module'
sudo nginx -T 2>/dev/null | sed 's/#.*//' | grep -nE 'listen[^;]*(http2|quic)|http2[[:space:]]+on|http3[[:space:]]+on|resolver|mirror[[:space:]]|mail[[:space:]]*\{'
3. 從外部確認協商結果
有 CDN 時看到的是 CDN,要從允許的來源直接連原站測試:
openssl s_client -connect HOST:443 -servername HOST -alpn h2 </dev/null 2>/dev/null | grep ALPN
4. 升級並重新啟動
升級後執行 systemctl restart nginx,不要只 reload,再用前面的 readlink 確認 master 執行檔不是 deleted。管理面板、容器映像與設備內建的 nginx 要個別確認。
5. 無法立即升級時的緩解措施。
- CVE-2026-123007 與 123633:在每個 server 區塊設定
http2 off;(1.25.1 以後),或從listen拿掉http2(1.25.0 以前),之後重新啟動以切斷既有的 HTTP/2 連線。 - CVE-2026-121810:拿掉
quic監聽、設定http3 off;,加上add_header Alt-Svc 'clear' always;,防火牆可另外封鎖 UDP 443。 - CVE-2026-123634:proxy_pass 改指向固定的 upstream 群組而不是變數,或停用 mirror(
mirror off;)。只改mirror_request_body on並不能解決。 - CVE-2026-113425:IMAP、POP3、SMTP 監聽改綁 127.0.0.1,或以防火牆限制來源。
6. 處理核心 SCTP 漏洞
Xint 用來提權的 SCTP 漏洞從 Linux 4.15(2018 年)就存在,目前沒有 CVE 編號,修補預計幾週內釋出。許多發行版在程式第一次開啟 SCTP socket 時會自動載入模組,不需要 SCTP 的主機可以先在 /etc/modprobe.d/ 加一行 install sctp /bin/false 阻止自動載入,這只擋 modprobe,對編進核心的 SCTP 無效。實測幾台主機原本都沒有載入 sctp 模組,也沒有任何服務使用 SCTP,已加上這行設定,驗證時以程式開啟 SCTP socket 會得到 Protocol not supported ,模組未被載入。
7. 檢查是否已被入侵
一般存取日誌不會記錄 WINDOW_UPDATE、RST_STREAM 這類控制訊框,無法證明沒有被攻擊。可以查錯誤日誌中的 worker 異常結束(signal 11、segfault)、coredump 紀錄,以及 nginx 帳號是否啟動過不尋常的子行程。Xint 建議以 auditd 監看 nginx 帳號的 execve,worker 正常情況下不會執行其他程式。
唯讀檢查腳本
以下是 CyberQ 本文實驗與盤點使用的腳本,僅讀取版本、編譯選項與設定,不修改任何東西。以 root 執行可看到完整設定,加上 remote HOST 參數則只從外部測試 ALPN。腳本依設定內容判斷各 CVE 的前提是否成立,無法解析每個 server 區塊各自的 http2 off 範圍,結果應視為盤點起點,而非最終判定,有需要的讀者請儘速自我檢視所有使用到 nginx 的主機。
#!/bin/sh
# nginx2root-check.sh : read-only exposure check for NGINX2Root
# (CVE-2026-123007, -123633, -121810, -123634, -113425). Fixed in nginx 1.31.9 / 1.30.7.
#   sh nginx2root-check.sh            run as root on the server
#   sh nginx2root-check.sh remote HOST [SNI]   probe TLS ALPN from outside
if [ "${1:-}" = remote ]; then
  h=$2; s=${3:-$2}
  a=$(openssl s_client -connect "$h:443" -servername "$s" -alpn h2,http/1.1 </dev/null 2>/dev/null | sed -n 's/^ALPN protocol: *//p')
  echo "[remote] $h ALPN -> ${a:-none}   (h2 = HTTP/2 offered; behind a CDN this is the CDN, not your origin)"
  exit 0
fi
BIN=${NGINX:-$(command -v nginx || echo /usr/sbin/nginx)}
[ -x "$BIN" ] || { echo "nginx not found"; exit 1; }
V=$($BIN -v 2>&1 | sed -n 's|.*nginx/\([0-9.]*\).*|\1|p')
ge() { [ "$(printf '%s\n%s\n' "$2" "$1" | sort -V | head -1)" = "$2" ]; }  # ge A B : A >= B
case "$V" in
  1.31.*) ge "$V" 1.31.9 && FIXED=yes || FIXED=no ;;
  1.30.*) ge "$V" 1.30.7 && FIXED=yes || FIXED=no ;;
  *) ge "$V" 1.31.9 && FIXED=yes || FIXED=no ;;
esac
echo "nginx $V  binary $BIN"
if [ $FIXED = yes ]; then echo "  version: FIXED upstream (>= 1.31.9 or 1.30.7)"
else
  echo "  version: NOT fixed upstream version"
  for f in /usr/share/doc/nginx/changelog.Debian.gz /usr/share/doc/nginx-core/changelog.Debian.gz; do
    [ -f "$f" ] && zcat "$f" | grep -q 'CVE-2026-123007' && echo "  distro changelog mentions CVE-2026-123007: backport present"
  done
  command -v rpm >/dev/null 2>&1 && rpm -q --changelog nginx 2>/dev/null | grep -q 'CVE-2026-123007' && echo "  rpm changelog mentions CVE-2026-123007: backport present"
fi
M=$($BIN -V 2>&1)
P=/proc/$(pgrep -o -f "nginx: master" 2>/dev/null)/exe
[ -e "$P" ] && case "$(readlink "$P")" in *deleted*) echo "  WARNING: running master uses a deleted binary; restart or upgrade the live binary";; esac
C=$($BIN -T 2>/dev/null | sed 's/#.*//')
S='(^|[{;])[[:space:]]*'
n() { printf '%s\n' "$C" | grep -cE "$1"; }
h2=$(( $(n "$S"'listen[[:space:]][^;]*[[:space:]]http2') + $(n "$S"'http2[[:space:]]+on[[:space:]]*;') ))
h2off=$(n "$S"'http2[[:space:]]+off[[:space:]]*;')
h3=$(( $(n "$S"'listen[[:space:]][^;]*[[:space:]]quic') + $(n "$S"'http3[[:space:]]+on') ))
up=$(n "$S"'(proxy_pass|grpc_pass|fastcgi_pass|uwsgi_pass|scgi_pass)[[:space:]]')
res=$(n "$S"'resolver[[:space:]]')
varpp=$(n "$S"'proxy_pass[[:space:]][^;]*\$')
mir=$(( $(n "$S"'mirror[[:space:]]') - $(n "$S"'mirror[[:space:]]+off') ))
mail=$(n "$S"'mail[[:space:]]*\{')
echo "  config: http2-on=$h2 http2-off=$h2off quic/http3=$h3 upstream-pass=$up resolver=$res proxy_pass-with-var=$varpp mirror=$mir mail{}=$mail"
echo "  module: http_v2=$(echo "$M" | grep -c -- --with-http_v2_module) http_v3=$(echo "$M" | grep -c -- --with-http_v3_module) mail=$(echo "$M" | grep -c -- '--with-mail\b')"
r() { [ $FIXED = yes ] && echo "fixed" || { [ "$1" -gt 0 ] && echo "EXPOSED" || echo "config not matched"; }; }
echo "  CVE-2026-123007 HTTP/2 flow control      : $(r $h2)"
echo "  CVE-2026-123633 HTTP/2 + upstream        : $(r $(( h2 > 0 && up > 0 )))"
echo "  CVE-2026-121810 HTTP/3 + upstream        : $(r $(( h3 > 0 && up > 0 )))"
echo "  CVE-2026-123634 resolver+var proxy+mirror: $(r $(( res > 0 && varpp > 0 && mir > 0 )))"
echo "  CVE-2026-113425 mail proxy               : $(r $mail)"
[ $FIXED = no ] && [ "$h2off" -gt 0 ] && echo "  note: some servers set http2 off; per-server scope is not resolved by this script"
exit 0
時間軸
| 日期(UTC) | 事件 |
|---|---|
| 2026-10-11 | Xint 發現 CVE-2026-123007 |
| 2026-10-16 | 經 HackerOne 通報 F5 |
| 2026-10-27 | 報告轉交 nginx 開發團隊 |
| 2026-10-29 | nginx 提交 HTTP/2 修補 |
| 2026-11-10 | Xint 完成修補驗證 |
| 2026-11-18 | nginx 1.31.9、1.30.7 發布,CVE 紀錄公開;Xint 公開 NGINX2Root |
| 2026-11-19 | 筆者完成實驗室驗證、兩台主機與面板修補,並封鎖 SCTP 自動載入 |
確認每一個 nginx 都真的換成了新程式
NGINX2Root 的修補本身很單純,升級、重新啟動就好。真正花時間的是確認系統中每一個 nginx 都真的換成了新程式,包括網站用的、管理面板用的、容器裡的。
延伸閱讀
nginx 安全公告:https://nginx.org/en/security_advisories.html
nginx 1.31.9 變更紀錄:https://nginx.org/en/CHANGES
Xint,NGINX2Root 技術文章:https://xint.io/blog/nginx2root-remote-code-execution
NGINX2Root 官方網站:https://nginx2root.com/
CVE-2026-123007 紀錄:https://www.cve.org/CVERecord?id=CVE-2026-123007
F5 公告 K000163926:https://my.f5.com/manage/s/article/K000163926
Ubuntu CVE 追蹤:https://ubuntu.com/security/CVE-2026-123007
Debian 安全追蹤:https://security-tracker.debian.org/tracker/CVE-2026-123007
修補 commit:https://github.com/nginx/nginx/commit/b89c4100bf6762a45e4a6463eaf4b70368277c94