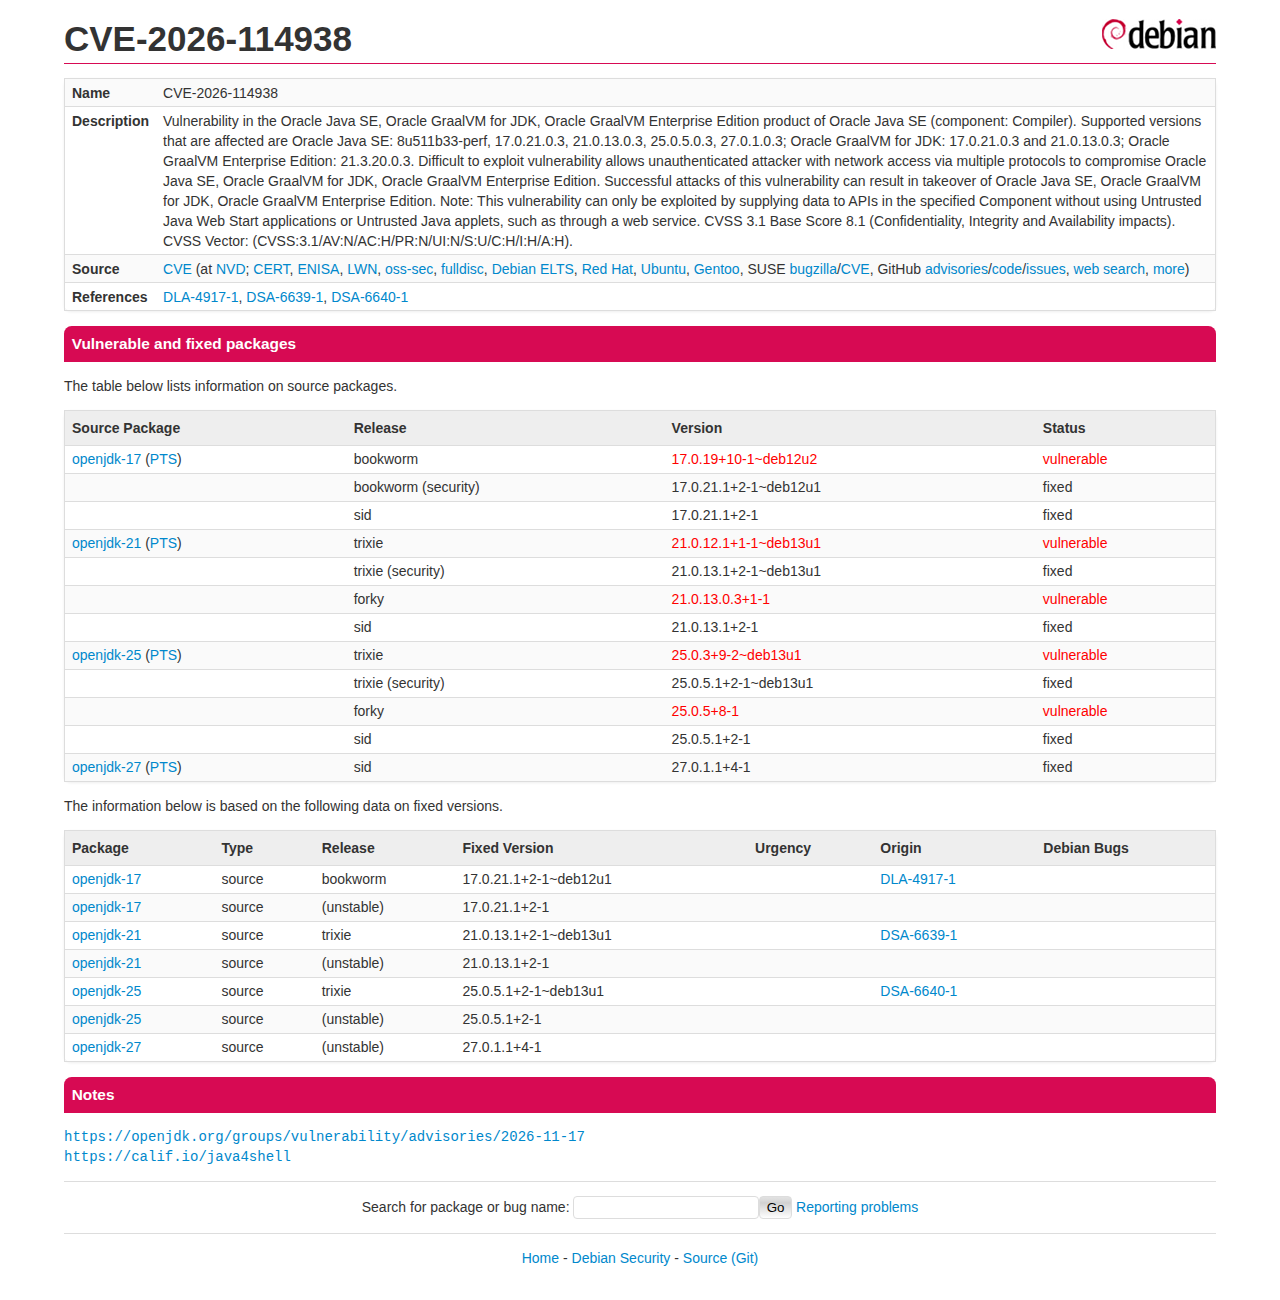
資安研究團隊 Calif 日前公開了 Java4Shell(CVE-2026-114938),這是 OpenJDK 的 Base64 解碼器在 x86-64 處理器上的記憶體毀損漏洞。Oracle 與 OpenJDK 弱點小組同一天發布修補版本。Calif 原本規劃協調揭露,但有推文指稱細節在修補前已經外流,因此提前公開技術說明。
這個名稱刻意呼應 2021 年的 Log4Shell,但兩者的條件差很多。Java4Shell 只發生在「HotSpot 虛擬機、OpenJDK 17.0.6 以上、處理器支援 AVX-512 VBMI」三者同時成立的環境。
CyberQ 本次先整理事件與修補版本,再用一台 AMD Zen 4 的 x86 主機和 NVIDIA GB10(ARM64)實際跑重現程式,比對未修補版、修補版、緩解參數與常見產品映像的結果。
漏洞是什麼
Java 的 java.util.Base64 解碼器在程式熱起來之後,會被 C2 即時編譯器換成手寫的組合語言版本(intrinsic,內建函式)。在支援 AVX-512 VBMI 的 x86-64 處理器上,這個版本一次處理 64 個字元。問題出在輸入尾端帶 = 補位時,計算輸出長度扣掉補位後變成負數,bzhiq 指令產生的寫入遮罩因此變成全 1,evmovdqub 就把整整 64 位元組寫出去,而不是只寫剩下的幾個位元組。
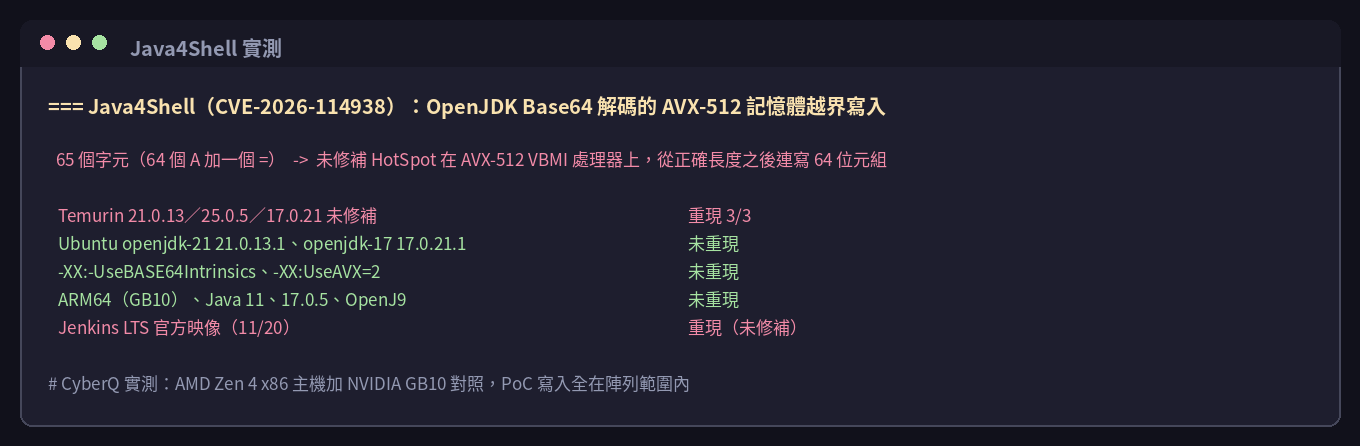
以 Calif 的例子來說,65 個字元(64 個 A 加一個 =)的輸入,解碼器配置 50 位元組的輸出陣列,卻從第 48 個位元組開始寫入 64 位元組,超出陣列尾端 62 位元組。Java 隨後會丟出 IllegalArgumentException 表示輸入不合法,但越界寫入已經發生。越界寫入的內容大致是固定值,攻擊者能部分控制的只有落在陣列內的前兩個位元組;但 Calif 示範,搭配堆積配置技巧(heap grooming)改寫相鄰物件,仍可進一步洩漏記憶體或達成遠端程式碼執行。
Calif 宣稱在預設設定下,對 Keycloak、Atlassian Jira、Confluence、JFrog Artifactory、Jenkins、PingFederate 做到未經驗證的遠端程式碼執行;對 Apache Kafka、Apache Solr、Elasticsearch、Gerrit、Spinnaker 則是登入後的遠端程式碼執行。原因很單純,登入、權杖、檔案上傳、訊息格式,到處都在解 Base64,攻擊者送進來的字串很容易走到解碼器。Calif 也說明沒有通用的攻擊程式,每個目標都要個別找路徑、調整堆積配置,而且遠端攻擊對網路延遲很敏感,失敗時 JVM 通常會當掉,但攻擊者可以重試。
時間軸
這個漏洞其實早有人撞到。依 Calif 整理的時間軸(美西時間):
| 日期 | 事件 |
|---|---|
| 6 月 9 日 | 使用者 sundarms 在正式環境遇到當機,到 Adoptium 開了支援議題 #1480 |
| 9 月 8 日 | sundarms 貼出可重現當機的程式,albertnetymk 當天找出根因 |
| 9 月 9 日 | albertnetymk 送出修正 PR(openjdk/jdk #32781),最後沒有合併就關閉 |
| 10 月 24 日 | Calif 的 Quang Luong 用 Codex 約一小時找到這個問題,向 Oracle 通報 |
| 10 月 31 日 | Calif 提供 Jenkins、Keycloak 的未驗證攻擊示範給 Oracle |
| 11 月 17 日 | Oracle 下午 1 點發布修補;Calif 因細節外流同日公開;CISA 與加拿大網路安全中心(AL26-029)發布警示 |
| 11 月 18 日 | Ubuntu 發布 USN-9155-1 到 9158-1;Adoptium 與 Keycloak 發布指引 |
從使用者第一次回報當機到正式修補,隔了五個多月,修正 PR 也在公開處放了兩個多月。最後是 AI 輔助的漏洞挖掘重新找出它,並證明可以被利用,這一點本身就值得注意。
嚴重度與修補版本
各方評分不一,Oracle 給 CVSS 3.1 8.1 分(AV:N/AC:H/PR:N/UI:N/S:U/C:H/I:H/A:H,攻擊複雜度評為高),Calif 以 CVSS 4.0 評 9.2 分,Red Hat 評為 Critical(CVSS 3.0 9.8 分),Ubuntu 優先度為 High。截至 11 月 19 日各資安業者的整理,尚未列入 CISA 已知遭利用漏洞清單(KEV),也還沒有確認成功的野外攻擊,不過 Tenable 引述 GreyNoise 已觀察到嘗試攻擊的流量,VulnCheck 也表示已有可用的攻擊程式提供給客戶。
受影響範圍:
- OpenJDK 17.0.6 以上(含 17.0.21)、18 以上各版(21、25、27),在支援 AVX-512 VBMI 的 x86-64 處理器上執行 HotSpot 時受影響。
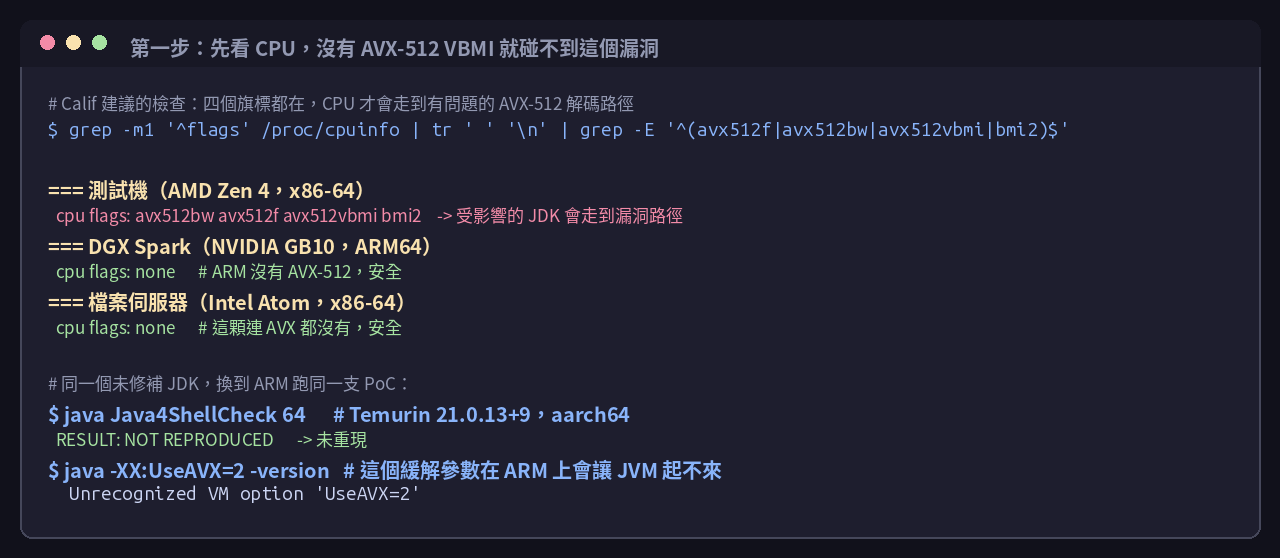
- 不受影響:Java 8、Java 11、OpenJDK 17.0.0 到 17.0.5(還沒有這段程式),以及 ARM64 平台(AWS Graviton、Apple Silicon、NVIDIA GB10 等)。
- 處理器:Intel 從 Ice Lake 開始的伺服器處理器(Sapphire Rapids、Emerald Rapids、Granite Rapids),AMD 從 Zen 4 開始的 EPYC 與 Ryzen。Skylake-SP、Cascade Lake 與 Zen 3 以前的 AMD 處理器沒有 AVX-512 VBMI。雲端虛擬機要看實際配到的處理器世代。
修補版本:
| 來源 | 修補版本 |
|---|---|
| Oracle Java SE/OpenJDK | 17.0.21.1、21.0.13.1、25.0.5.1、27.0.1.1;Java SE 8 Performance Pack 8u513-perf |
| Ubuntu(USN-9155-1 到 9158-1) | openjdk-17 17.0.21.1+2-1~24.04.1、openjdk-21 21.0.13.1+2-1~24.04.1、openjdk-25 25.0.5.1+2-1~24.04.1(以上為 24.04;22.04、26.04 為同版號的 ~22.04.1、~26.04.1);openjdk-27 僅 26.10 |
| Debian | bookworm openjdk-17 17.0.21.1+2-1~deb12u1(DLA-4917-1);trixie openjdk-21 21.0.13.1+2-1~deb13u1(DSA-6639-1)、openjdk-25 25.0.5.1+2-1~deb13u1(DSA-6640-1) |
| Red Hat | RHSB-2026-018;Keycloak 引用的勘誤為 RHSA-2026:100569(Red Hat OpenJDK 21.0.13.1) |
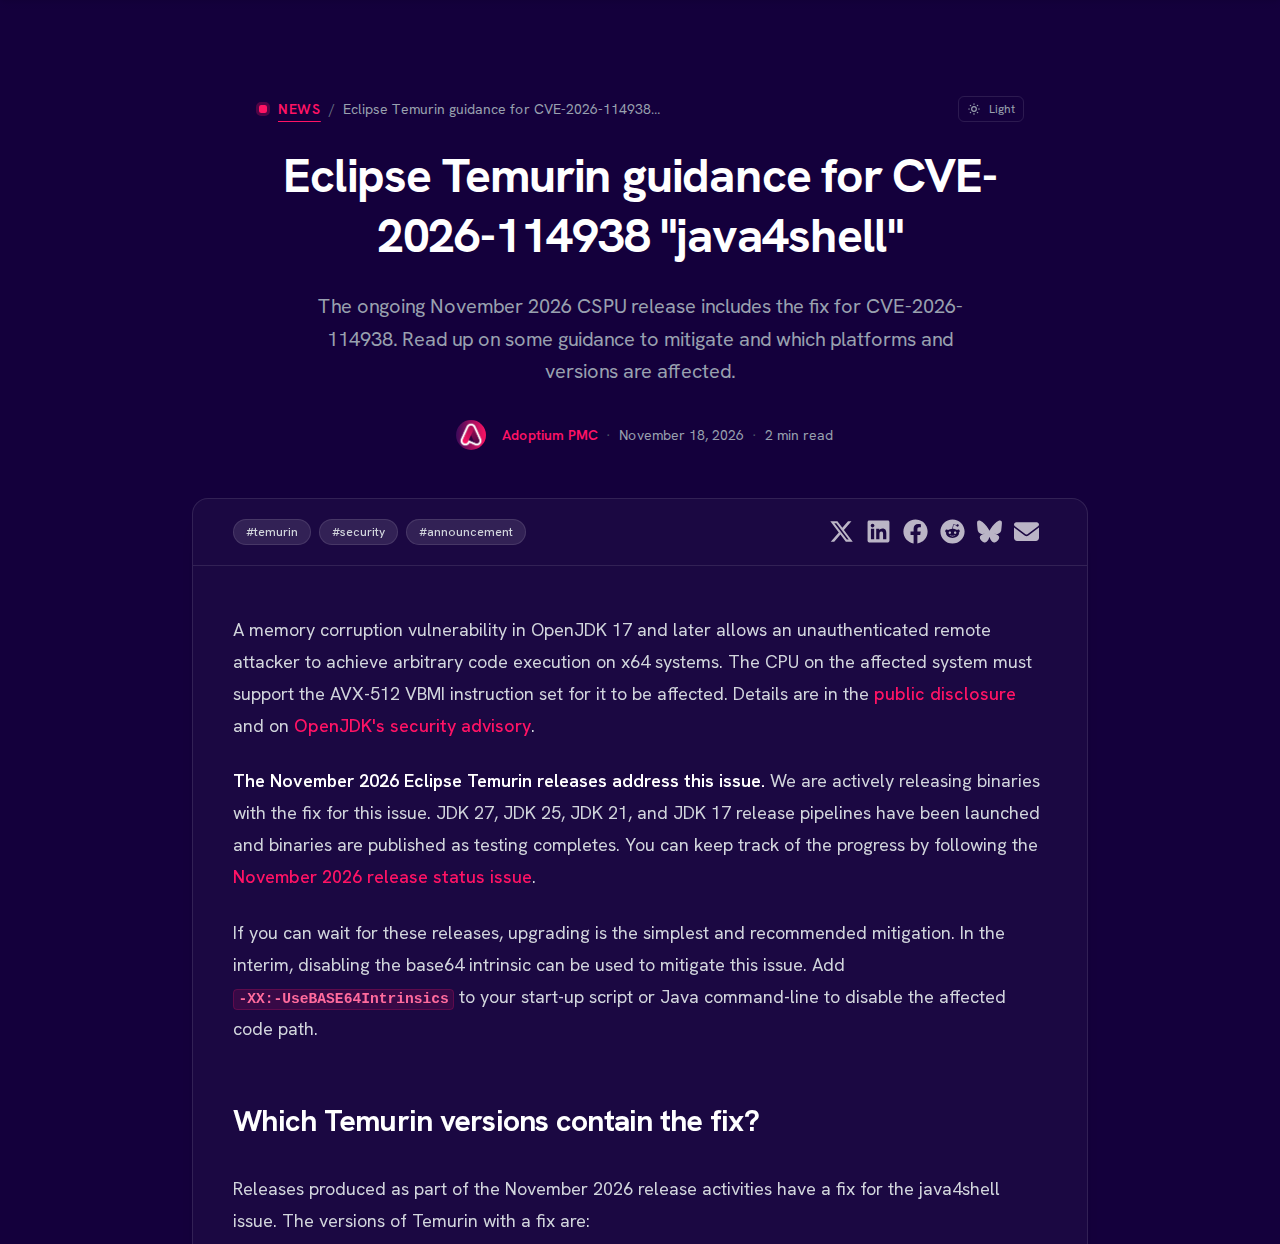
| Eclipse Temurin | 17.0.21.1+2、21.0.13.1+2、25.0.5.1+2、27.0.1.1+4,依平台陸續發布 |
| Amazon Corretto | 17.0.21.1.2、21.0.13.1.2、25.0.5.1.2、27.0.1.1.4 |
CyberQ 實測環境與方法
- x86 測試機:AMD Zen 4 桌上型處理器,
/proc/cpuinfo具備avx512f、avx512bw、avx512vbmi、bmi2四個旗標;以 Docker 執行各版本 JDK。 - ARM 對照:NVIDIA DGX Spark(GB10,ARM64)。
- 重現程式:依 Calif 公開的邏輯自行撰寫。先用 64 個 A 解碼 200,000 次,讓 C2 把解碼器編譯成內建函式,再把 4,096 位元組的輸出陣列全部填成
0x5a,解碼 64 個 A 加一個 =。正確的解碼器會丟出例外,而且不會動到正確解碼長度(48 位元組)之後的資料,有漏洞的版本會在第 48 到 111 位元組留下改寫痕跡。輸出陣列遠大於寫入範圍,所以每一次寫入都在陣列內,不會破壞 JVM。OpenJDK 17 的觸發長度較長,改用 128 個 A 加一個 =。
Calif 的原始程式用 decode(String) 取得 50 位元組的陣列,從第 50 個位元組開始算,所以它的判定值是 62,本文的程式從正確長度 48 開始算,判定值是 64。兩者描述的是同一次 64 位元組寫入。
實測結果:未修補版 3 次都重現,修補與緩解都有效
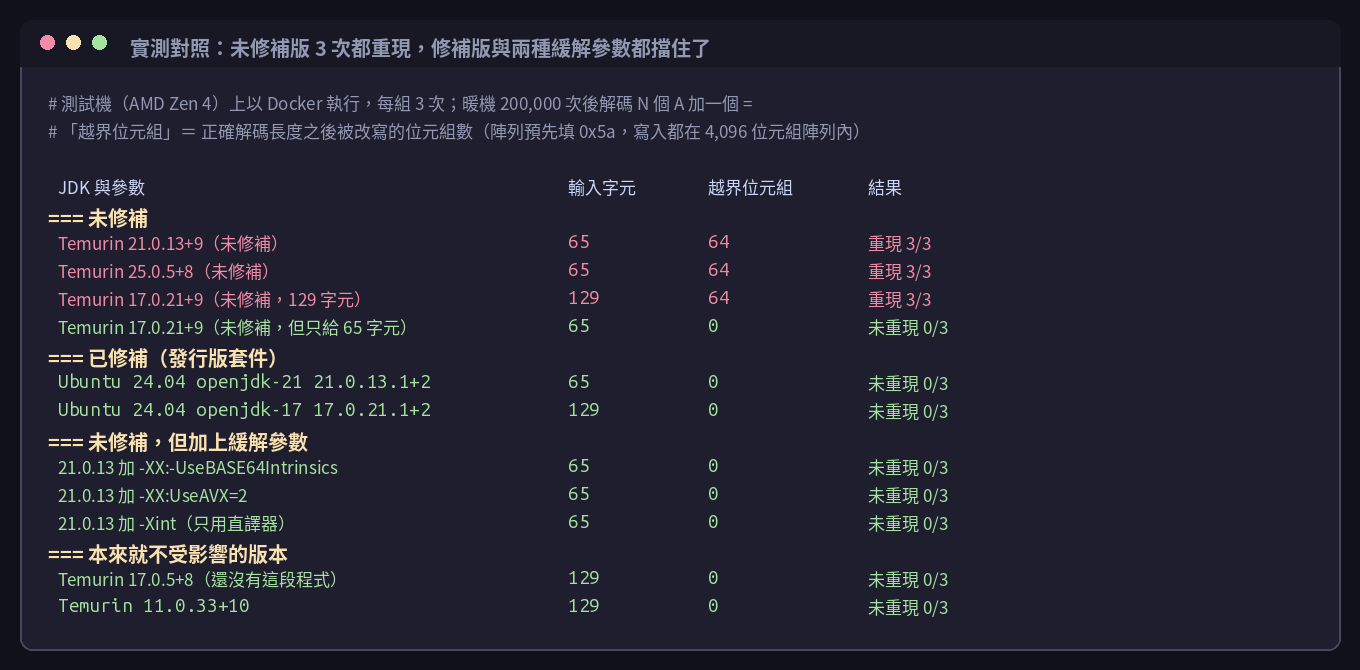
每一組各跑 3 次:
CyberQ 本次實測的幾個觀察:
- 未修補的 Temurin 21.0.13、25.0.5、17.0.21 都穩定重現,3 次結果完全一致,寫入範圍是第 48 到 111 位元組(17.0.21 是第 96 到 159 位元組)。重現程式不需要任何特殊權限或參數,預設設定就會走到有問題的路徑,
-XX:+PrintFlagsFinal顯示預設值為UseAVX=3、UseBASE64Intrinsics=true。 - OpenJDK 17 的觸發長度不同:同樣是未修補的 17.0.21,給 65 個字元不會重現,要 129 個字元才會。這呼應 Endor Labs 的分析,17 的向量化路徑門檻比 21 以後高。用固定字串掃描或寫偵測規則時要注意這個差異。
- Ubuntu 24.04 的修補套件有效:openjdk-21 21.0.13.1+2-1~24.04.1 與 openjdk-17 17.0.21.1+2-1~24.04.1 都不再重現。Endor Labs 曾提醒「版號是修補版但程式碼不一定有修」,至少 Ubuntu 這兩個套件經實測確實修好了。
- 兩種緩解參數都有效:
-XX:-UseBASE64Intrinsics與-XX:UseAVX=2都讓未修補的 21.0.13 不再重現。用-Xint只跑直譯器同樣不會重現,證實問題只在編譯後的內建函式裡,但-Xint會讓整個程式慢上數十倍(這組的暖機時間從約 13 毫秒變成約 500 毫秒),不是可行的緩解方式。 - 本來就不受影響的版本:17.0.5 與 Java 11 在同一台機器上都不會重現。
緩解參數的代價
還不能升級時,Oracle、Adoptium、Keycloak 都建議加上 -XX:-UseBASE64Intrinsics。CyberQ 在修補版 JDK 上測試了 Base64 解碼本身的吞吐量:
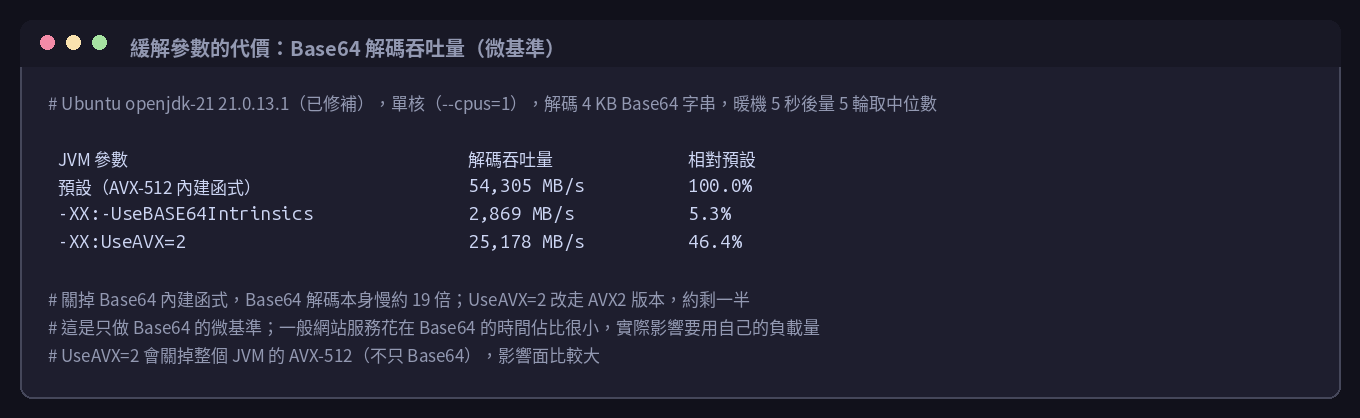
這個數字看起來很嚇人,但它是只做 Base64 解碼的微基準。一般網站服務的請求處理時間裡,Base64 解碼佔的比例通常很小,實際影響要用自己的負載量測,大量處理 Base64 的服務(例如以 Base64 傳送大型附件的郵件或文件系統)才需要特別評估。-XX:UseAVX=2 的 Base64 吞吐量保留較多,但它會關掉整個 JVM 的 AVX-512 最佳化,影響面比較大,而且在 ARM 上會讓 JVM 無法啟動,寫進共用的啟動腳本前要確認平台。兩者都只是過渡做法,最終還是要升級 JDK,而且所有參數都要重新啟動 Java 程式才會生效。
容器映像自帶 JDK:主機升級救不了
許多 Java 服務是以容器部署,映像裡自帶 JDK,主機上 apt upgrade 完全不會影響它們。CyberQ 下載了 Keycloak 與 Jenkins 的官方映像,只檢查內建 JDK 的版本,再用同一支重現程式在該 JDK 上執行:
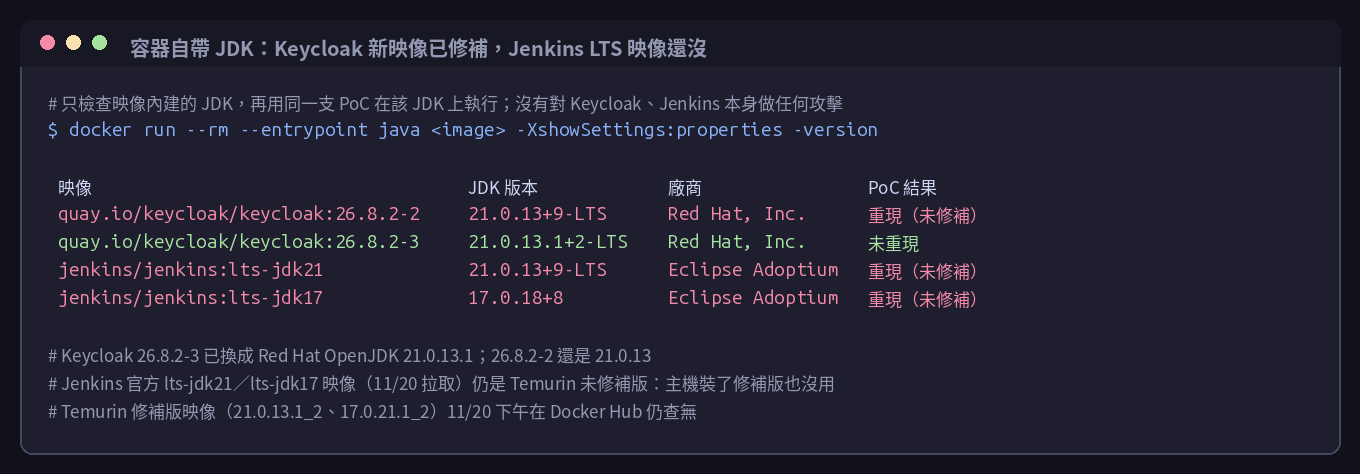
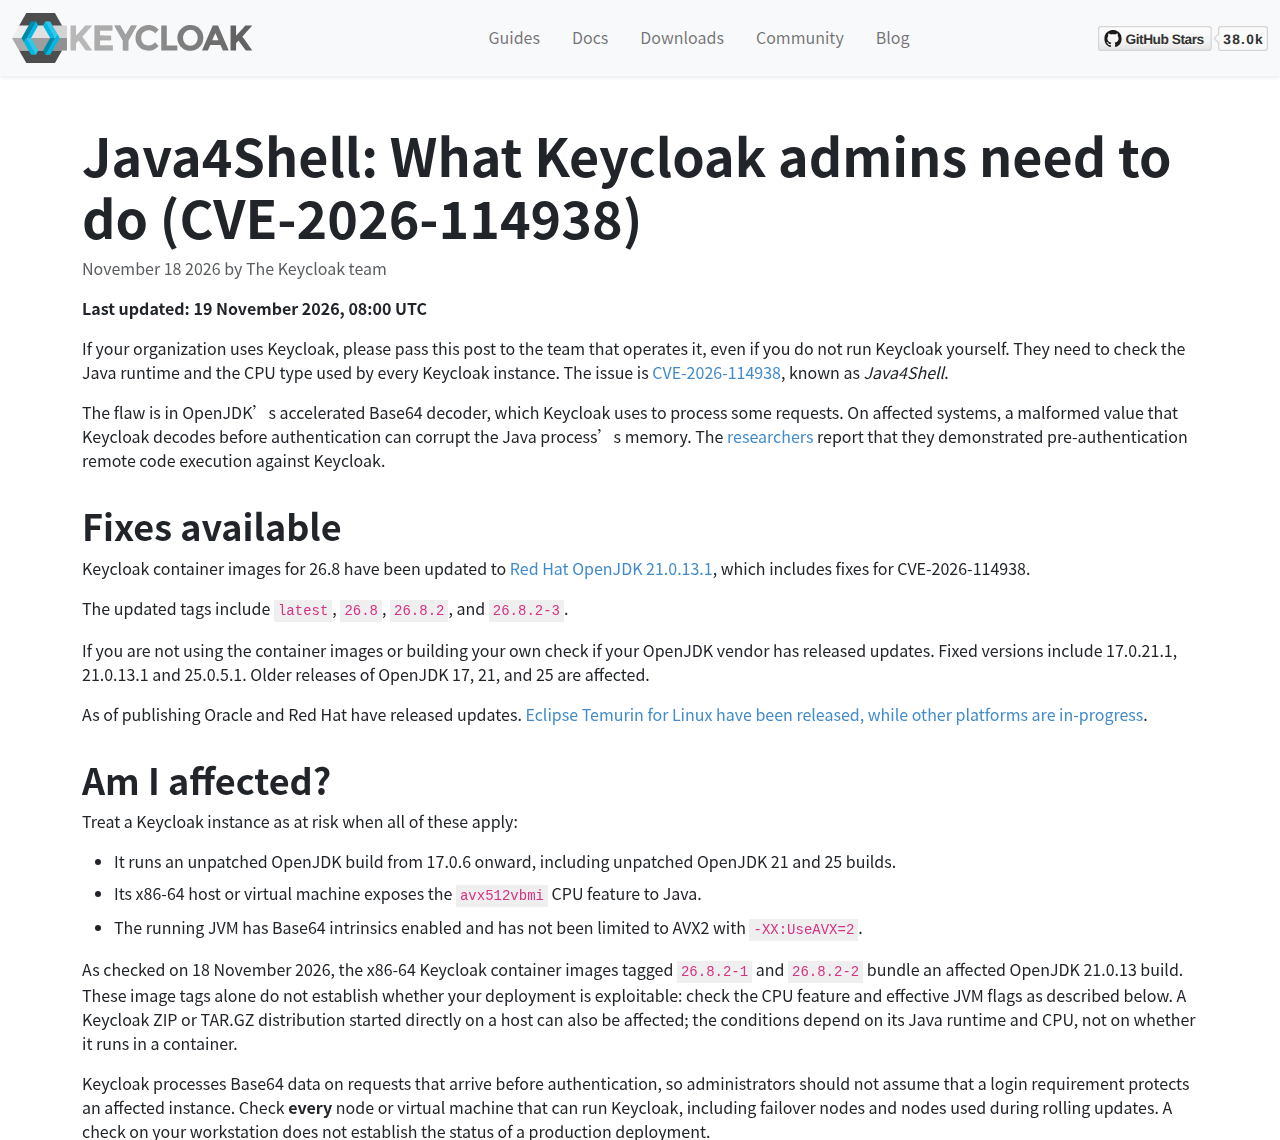
Keycloak 的動作很快,26.8.2-3 已換成 Red Hat OpenJDK 21.0.13.1,latest、26.8、26.8.2 標籤都指向修補後的映像;仍在跑 26.8.2-1 或 26.8.2-2 的環境要重新拉映像並重建容器。
Jenkins 官方的 lts-jdk21 與 lts-jdk17 映像在 11 月 20 日拉取時,仍是 Temurin 未修補版本(21.0.13+9 與 17.0.18+8),當天下午 Docker Hub 上也還查不到 Temurin 修補版的映像標籤。以 Temurin 為基底映像的服務,在上游映像更新之前,應先用 JAVA_OPTS 之類的環境變數加上 -XX:-UseBASE64Intrinsics。
自家設備盤點:一個版號上的誤報
CyberQ 寫了一支唯讀的盤點腳本,檢查處理器旗標、磁碟上的 Java 執行檔與版本、發行版套件、執行中的 JVM(看 /proc/<pid>/exe 實際指向哪個 java),以及執行中容器裡的 Java 版本。三台區網設備的結果:
- DGX Spark(GB10):ARM64,只裝了 openjdk-8,不受影響。
- 檔案伺服器(Intel Atom):這顆處理器連 AVX 都沒有,不受影響;以一般帳號盤點未發現 Java 執行檔。
- x86 測試機(AMD Zen 4):處理器條件成立,而且找到一個執行中的 JVM,是 NAS 應用程式 Qsirch 8.1.0.2 內建、給 OpenSearch 用的 Java 25.0.3。單看版號,它落在受影響範圍內。
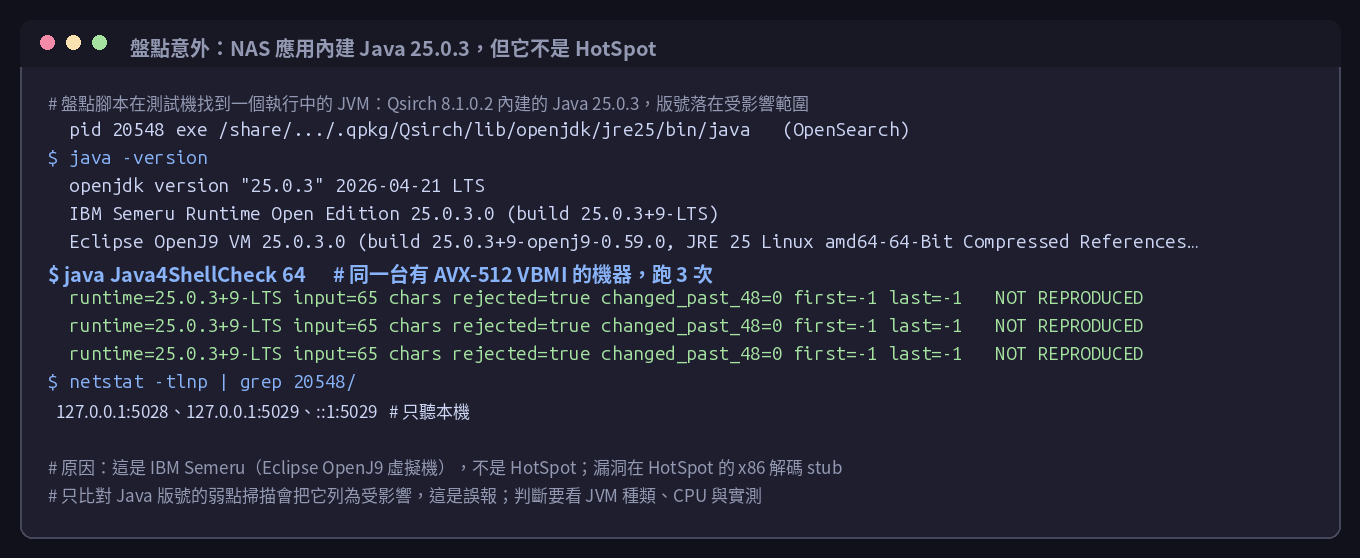
進一步檢查才發現,這是 IBM Semeru Runtime,使用的是 Eclipse OpenJ9 虛擬機,不是 HotSpot。Java4Shell 的問題在 HotSpot 的 x86 解碼程式,OpenJ9 有自己的即時編譯器,在同一台具備 AVX-512 VBMI 的機器上跑 3 次都沒有重現,這個 JVM 也只聽 127.0.0.1 與 ::1,外部連不到。只比對 Java 版號的弱點掃描工具會把它列為受影響,這是誤報。反過來說,版號看起來安全也不代表真的安全,判斷時要同時看 JVM 種類、處理器與實際行為。
Java4shell 實務處理建議
先盤點,再排優先順序
對每一台會跑 Java 的機器檢查三件事,處理器有沒有 avx512vbmi(grep -m1 '^flags' /proc/cpuinfo | grep -qw avx512vbmi && echo affected-cpu),執行中的 JVM 實際是哪一個 java 執行檔、哪個版本、是不是 HotSpot(readlink /proc/<pid>/exe、java -version),有沒有加緩解參數(java -XX:+PrintFlagsFinal -version | grep -E ' (UseAVX|UseBASE64Intrinsics) ',或對執行中程式用 jcmd <pid> VM.flags -all)。容器平台要在實際執行容器的節點上檢查,不是在自己的工作站上。
處理器與 JDK 條件都成立的,優先升級
建議升到 17.0.21.1、21.0.13.1、25.0.5.1、27.0.1.1 或各發行版對應的修補套件,並重新啟動所有 Java 程式。對外開放的身分驗證(Keycloak、PingFederate)、CI/CD(Jenkins、Artifactory)、協作平台(Jira、Confluence)排在最前面。
容器映像要另外處理
重新拉取已修補的映像並重建容器,上游還沒更新的,先在環境變數加上 -XX:-UseBASE64Intrinsics。自建映像要確認基底映像的 JDK 版本。
暫時無法升級時
加上 -XX:-UseBASE64Intrinsics(或在確定是 x86-64 的環境用 -XX:UseAVX=2),並重新啟動,同時把管理介面與內部系統移到 VPN 或零信任存取之後。Calif 與 Qualys 都指出,反向代理的請求緩衝與單純的大小限制擋不住,因為觸發字串很短。
偵測線索
Endor Labs 建議留意結尾帶 = 或 ==、但長度不是 4 的倍數的 Base64 欄位(正常編碼器不會產生),java.util.Base64 的 IllegalArgumentException 突然大量出現,以及 hs_err 當機紀錄中出現編譯後的 Base64$Decoder.decode0 堆疊。JVM 反覆當機又重新啟動,可能就是有人在嘗試。
別忘了 Java 用戶端
Calif 的說明提到,一般 Java 程式連線到惡意的 TLS 伺服器時也可能被攻擊,所以不只是伺服器,會主動連外的 Java 批次程式與工具也要一起升級。
延伸閱讀
Ubuntu:CVE-2026-114938 與 USN-9155-1、9156-1、9157-1、9158-1
Adoptium:Eclipse Temurin guidance for CVE-2026-114938 “java4shell”