PHP 官方於 2026 年 10 月 21 日同步釋出 PHP 8.5.12、8.4.27、8.3.36 與 8.2.35 四個安全性版本,修補兩個被評為 Critical 等級的漏洞。依據官方資安公告,這兩個漏洞皆可能讓攻擊者在未經驗證的情況下遠端執行程式碼,官方措辭相當直接,強烈建議所有 PHP 使用者立即更新。
CyberQ 表示,這次更新並非毫無預警。PHP 資安團隊在 10 月 20 日先行發出預告,表明將於 10 月 21 日 14:00 UTC(台灣時間 22:00)釋出緊急安全性版本,處理兩個 CVSS v4.0 評分同為 9.2 的重大漏洞,並保留在漏洞細節外洩或出現在野攻擊證據時提前釋出的權利。對 PHP 這樣的專案而言,提前一天公開預告並要求使用者預先準備,本身就說明了問題的嚴重程度。
受影響範圍
官方公告明確指出,所有對外提供網頁服務的 PHP 安裝環境都在風險範圍內,包括下列執行模式
- PHP-FPM
- Apache 搭配 mod_php
- php-cgi
- FrankenPHP
- LiteSpeed
其中官方認為 mod_php 的風險最高。原因在於已有實證的攻擊手法,攻擊者只需送出一個未經驗證的請求,就能在任何應用程式碼執行之前觸發攻擊。換句話說,應用層的防護邏輯對這類攻擊路徑沒有幫助,問題發生在 PHP 核心處理請求的階段。
兩個漏洞的技術概要
CVE-2026-109618,記憶體不足造成的狀態毀損
GitHub 安全公告編號 GHSA-w8hw-w9fx-j79w。當 PHP 在處理請求時遇到記憶體不足(OOM),執行流程可能在內部請求資料只完成部分初始化的狀態下被中斷。接下來的請求清理階段,會把這些尚未完整初始化的無效資料當成有效資料處理,進而形成可被利用的記憶體毀損。
CVE-2026-109619,殘留的全域狀態
GitHub 安全公告編號 GHSA-6wmf-4rv5-p3rp。屬於單一請求所有的內部狀態,在其對應的記憶體已被釋放之後仍可能殘留。同一個 worker 處理的下一個請求,有機會在正常初始化重設之前,使用到這些已失效的殘留狀態。
這兩個漏洞的共通點,都落在 PHP 請求生命週期的初始化與清理邊界,而非特定擴充套件或函式。這也解釋了為何官方認定所有 SAPI 模式都在影響範圍內,並且強調沒有任何完整的緩解措施,更新是唯一安全的選擇。
修補版本與更新途徑
| 分支 | 修補版本 | 備註 |
|---|---|---|
| PHP 8.5 | 8.5.12 | |
| PHP 8.4 | 8.4.27 | |
| PHP 8.3 | 8.3.36 | |
| PHP 8.2 | 8.2.35 | 2026 年 12 月 31 日終止支援 |
官方提供的更新管道與注意事項整理如下
- 原始碼與 Windows 二進位檔可從 php.net 下載頁面取得。
- Linux 發行版與 LTS 廠商已提前取得修補程式,建議直接透過發行版套件更新。
- PHP 8.1 及更舊版本已不在 PHP 專案的維護範圍。部分發行版與 LTS 廠商會提供回溯修補,需自行向廠商確認,否則應升級至受支援版本。
- 基於漏洞嚴重性,PHP 資安團隊例外提供了 PHP 7.4、8.0、8.1 三個分支的最小化原始碼回溯修補,放在 php-src 的專屬分支上,供自行編譯或沒有 LTS 廠商支援的使用者使用。
- 使用志工維護的 rpms.remirepo.net 的使用者需特別注意,官方明確表示該套件庫在釋出當日不會有更新,建議改用發行版套件或自行編譯,以便即時套用修補。
第 4 點值得特別注意。PHP 官方通常不會為已終止支援的版本提供任何修補,這次破例替 7.4 到 8.1 提供回溯分支,可視為官方對漏洞嚴重程度的具體表態。但需提醒的是,這些分支僅包含針對兩個 CVE 的最小修補,並不代表這些版本重新回到支援狀態,先前累積的其他已知漏洞仍未處理。
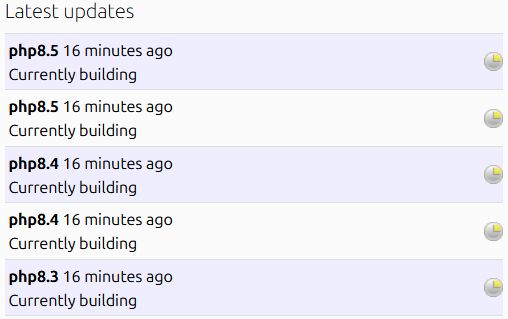
目前各大 distro、套件包維護者都拿 PHP 官方釋出的原始碼在進行編譯與打包的工作。
無法立即更新時的暫時措施
官方特別強調,以下措施只能降低特定攻擊路徑的曝險,並不能讓安裝環境變得安全,更新仍是唯一完整的解決方案。
針對 CVE-2026-109618
設定 memory_limit=-1,並且以應用程式無法覆寫的方式套用,例如在 FPM pool 或 Apache 設定中使用 php_admin_value,同時確認沒有任何 pool、目錄或應用程式層級的設定把有限值加回去。此設定可移除攻擊者可控制的 PHP 記憶體上限失敗路徑,但底層的記憶體配置失敗仍可能觸發漏洞。
; FPM pool 設定範例
php_admin_value[memory_limit] = -1
降低 post_max_size。不需要檔案上傳的應用程式設為 8M,需要上傳功能的設為 32M,並讓 upload_max_filesize 低於 post_max_size。官方同時建議在網頁伺服器或反向代理層強制限制解碼後的請求大小、輸入欄位數、multipart 區段數、標頭數與巢狀深度,而且這些限制必須涵蓋沒有可用 Content-Length 的請求。
; 不需要上傳功能
post_max_size = 8M
upload_max_filesize = 2M

; 需要上傳功能
post_max_size = 32M
upload_max_filesize = 16M
使用容器或 cgroup 的記憶體限制作為可用性邊界,並優先採用只終止受影響 worker 的策略。官方明確警告不要用 RLIMIT_AS 或 RLIMIT_DATA 替代,因為這兩者反而會造成觸發漏洞的記憶體配置失敗。
針對 CVE-2026-109619
設定 session.upload_progress.enabled=0 並重啟所有 worker。必須透過 php.ini、FPM pool 或伺服器設定等在請求解析之前就生效的方式套用,不可依賴 ini_set() 或 FPM 的 .user.ini。此設定可阻擋已確認的 session 攻擊路徑,但不包含其他變體。
session.upload_progress.enabled = 0PHP 8.5 使用者另外設定 fatal_error_backtraces=0 並重啟所有 worker,可阻擋已確認的 fatal backtrace 路徑。
; 僅 PHP 8.5
fatal_error_backtraces = 0
移除每個請求中套用的無效或已棄用設定,這類設定會在初始化之前就產生診斷訊息。官方特別指出,用 error_reporting、display_errors 或 @ 隱藏診斷訊息並沒有幫助。
修正攻擊者可觸達的 fatal error 與執行逾時,包括 callback、上傳或匯入處理以及清理階段的失敗。
從企業資安管理角度的檢查重點
CyberQ 建議,對於管理多台主機或代管客戶環境的團隊,建議在今天之內完成下列動作
盤點 PHP 版本與執行模式
php -v
php -i | grep -i "server api"
mod_php 環境應列為最優先處理對象。多數現代 Linux 發行版的預設已是 PHP-FPM,但長期運行的老舊主機仍有相當比例使用 mod_php,這類主機往往也是最少被更新的一群。
確認發行版套件是否已更新
# Debian / Ubuntu
apt update && apt list --upgradable | grep php

# RHEL / Rocky / AlmaLinux
dnf check-update | grep php
確認共用主機與代管服務的更新狀態
使用 WordPress 等 CMS 且交由主機商代管的網站,應主動向主機商確認 PHP 版本更新時程。官方公告中沒有針對特定 CMS 的說明,但由於攻擊發生在應用程式碼執行之前,CMS 本身的更新或外掛防護無法替代 PHP 核心的修補。
仍在使用 PHP 8.1 以下版本的環境
這次事件再次凸顯終止支援版本的風險。PHP 8.2 也將在 2026 年 12 月 31 日終止支援,仍在 8.2 的環境應把升級至 8.3 或 8.4 納入年底前的計畫。
時程整理
| 日期 | 事件 |
|---|---|
| 2026-10-20 | PHP 資安團隊發布預告,宣布將於隔日 14:00 UTC 釋出緊急安全性版本 |
| 2026-10-21 | PHP 8.5.12、8.4.27、8.3.36、8.2.35 釋出,資安公告同步公開 |
| 2026-10-22 | PHP 8.6.0 RC4 原訂釋出日(是否受此事件影響,待查) |
| 2026-12-31 | PHP 8.2 終止支援 |
完整技術細節請參閱 GitHub 上的兩份安全公告。截至本文撰寫時,官方公告並未提及是否已觀察到在野攻擊,後續若有相關資訊將另行更新。
參考來源
PHP 官方資安公告,Security advisory: Critical remote code execution vulnerabilities, update now(2026-10-21)
https://www.php.net/archive/2026.php#2026-10-21-5
PHP 官方預告,Upcoming Critical PHP Security Release(2026-10-20)
https://www.php.net/archive/2026.php#2026-10-20-1
GHSA-w8hw-w9fx-j79w,CVE-2026-109618
https://github.com/php/php-src/security/advisories/GHSA-w8hw-w9fx-j79w
GHSA-6wmf-4rv5-p3rp,CVE-2026-109619
https://github.com/php/php-src/security/advisories/GHSA-6wmf-4rv5-p3rp
PHP 8.5.12 / 8.4.27 / 8.3.36 / 8.2.35 釋出公告
https://www.php.net/archive/2026.php#2026-10-21-4
https://www.php.net/archive/2026.php#2026-10-21-3
https://www.php.net/archive/2026.php#2026-10-21-2
https://www.php.net/archive/2026.php#2026-10-21-1
PHP 下載頁面
https://www.php.net/downloads.php
PHP 7.4 / 8.0 / 8.1 最小化回溯修補分支
https://github.com/php/php-src/tree/PHP-7.4-CVE-2026-109618-109619
https://github.com/php/php-src/tree/PHP-8.0-CVE-2026-109618-109619
https://github.com/php/php-src/tree/PHP-8.1-CVE-2026-109618-109619