瀏覽熟悉的新聞網站或企業官網,也可能遇上藏在第三方程式碼裡的攻擊。2026 年 11 月 16 日,網站實驗與個人化服務平台 Optimizely 發生供應鏈資安事件,客戶網站引用的 JavaScript 遭植入惡意程式,將訪客瀏覽器變成替換加密貨幣收款地址、擷取付款資訊,以及投遞 iOS 漏洞利用程式的入口。
這起被研究人員稱為 OPTIMJACK 的攻擊,也與台灣有關:Report URI 公布的清單明確列出 HSBC Taiwan,以及 www.hsbc.com.tw。不過,網站載入遭污染的第三方程式,與網銀系統遭入侵、客戶資料確認外洩,仍是需要分別查證的事項。
178 家機構受波及,台灣匯豐網站出現在清單
根據 Report URI 創辦人 Scott Helme 的 World’s Largest Brands Infected With Malware Via Optimizely,研究團隊檢查了 1,611 份 Optimizely JavaScript 檔案,其中 188 份帶有惡意程式,涉及 178 家機構,包括 BBC、CNN、Zoom、Salesforce、GitLab、IKEA,以及多個地區的匯豐網站。
因此,「178」指的是研究團隊辨識出的機構數,不能直接當成受害訪客、失竊帳號或遭入侵裝置的數量。對台灣匯豐而言,目前這份清單能支持的結論,是其官網被列為受污染腳本相關網站;公開資料尚不足以據此判定網銀交易頁面、登入流程或客戶帳戶受到什麼影響。
惡意程式從可信任的 Optimizely 網域送進瀏覽器
Optimizely Web Experimentation 讓網站經營者測試不同版面與內容,例如比較兩種按鈕設計的成效。根據 Optimizely 官方文件 Snippet order of activation,網站會載入專案對應的 JavaScript;相關設定變更時,這份程式也會更新,而且載入時便會執行 Project JavaScript。
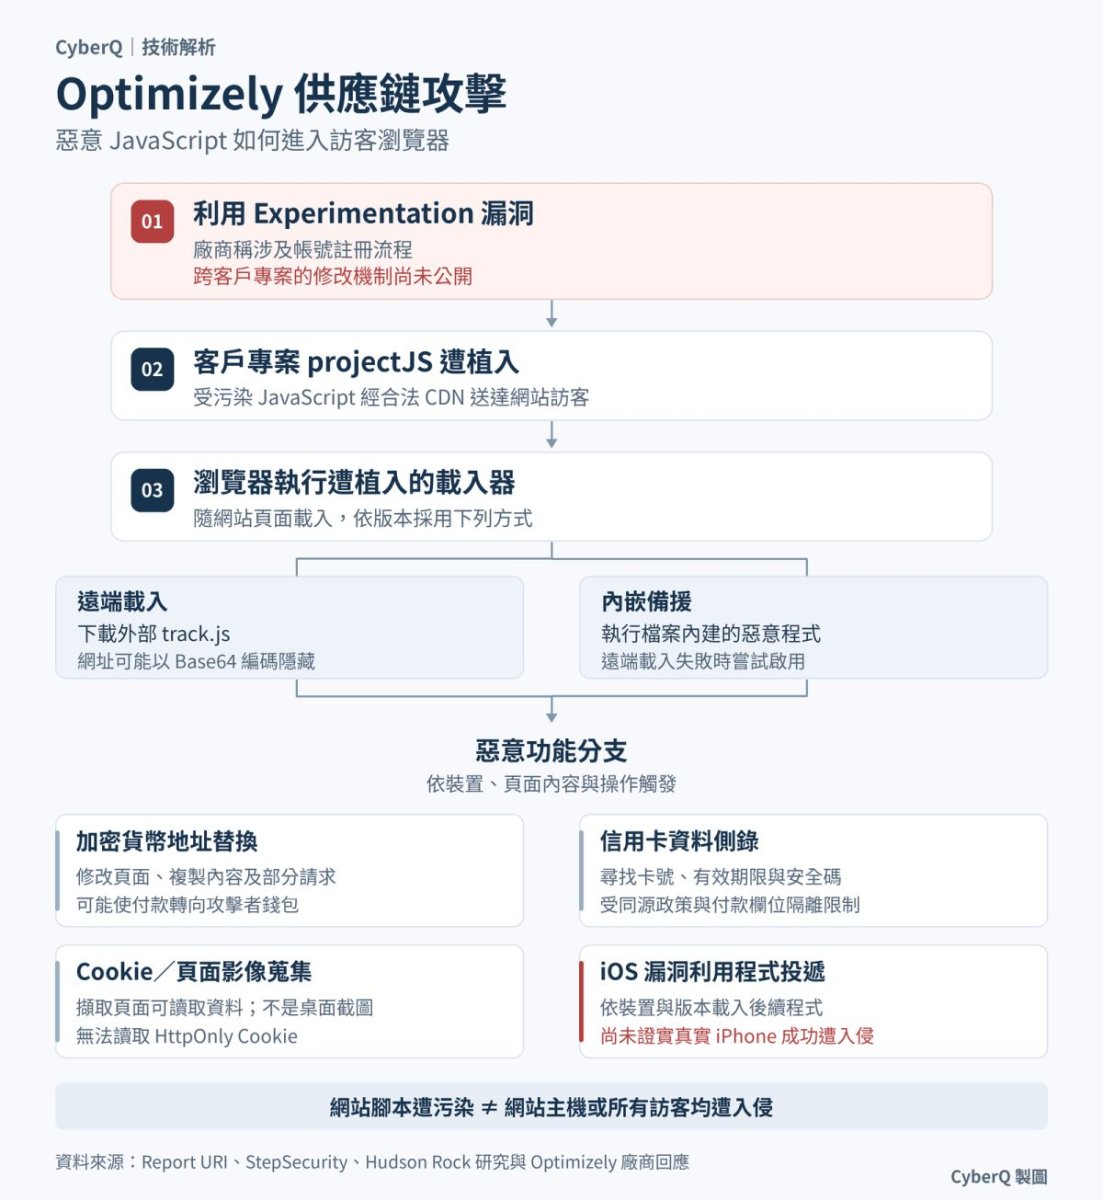
Report URI 發現,攻擊者將載入惡意程式的指令寫入客戶專案的 projectJS 欄位。檔案仍由合法的 cdn.optimizely.com 提供,網站原先對供應商的信任,就成了攻擊程式進入頁面的途徑。這也說明,企業自己的網站程式庫沒有被修改,仍可能向訪客送出惡意程式。
從替換錢包地址,到側錄信用卡資料
根據 StepSecurity 的 OPTIMJACK: Optimizely-Hosted Scripts Loaded a Crypto Clipper and Card Skimmer on 178 Organizations ,主要惡意程式具有多種金融竊盜功能,會介入使用者在頁面上的付款操作。
| 攻擊功能 | 程式行為與限制 |
|---|---|
| 加密貨幣地址替換 | 修改頁面文字、輸入欄位、複製操作及部分網路請求中的錢包地址,將付款目的地換成攻擊者的地址。 |
| 信用卡側錄 | 檢查卡號、有效期限與安全碼,取得符合條件的組合後,嘗試傳送至攻擊者的 /card.php。 |
| 付款欄位的隔離限制 | 研究分析指出,這個側錄模組無法直接讀取放在不同來源付款 iframe 內的信用卡欄位。 |
對加密貨幣使用者而言,風險在於複製下來的地址可能已被替換。確認貼上的字串與網頁顯示一致,未必足以發現問題,因為兩者都可能受到同一份程式控制。
此外,Cynet 在 OPTIMJACK: Malicious web injection across CNN, Zoom, Salesforce, Fox and more 中,也整理了 Cookie 與頁面內容蒐集能力。不過,JavaScript 可讀取的資料仍受瀏覽器安全邊界限制;頁面影像擷取不等於取得整個桌面的截圖,也不能據此宣稱攻擊者讀到了其他分頁或所有登入狀態。
封鎖惡意網域,仍可能留下執行中的程式
這次攻擊的清除難度,在於載入方式並不一致。部分版本直接連向外部惡意程式,部分將網址以 Base64 編碼隱藏,另有版本把完整惡意程式直接嵌入受信任的檔案,在遠端載入失敗時嘗試執行備援副本。
這代表企業若只搜尋明文惡意網域,可能漏掉經過編碼的版本;只在 DNS 或防火牆封鎖攻擊主機,也沒有移除已經送進瀏覽器的程式。處置工作必須回到遭修改的專案設定,並核對實際提供給訪客的檔案內容。
iPhone 攻擊路徑已被觀察,成功入侵仍缺乏證據
iOS 部分需要特別區分「取得漏洞利用程式」與「裝置遭成功入侵」。
根據 Hudson Rock 研究團隊在 Infostealers 發表的 Poisoned Scripts on BBC, Zoom and Other Major Websites Linked to iPhone Exploit Loaders ,研究人員追查到與 Coruna、DarkSword 投遞基礎設施相關的路徑,並檢視到載入器及後續入口檔案的回應紀錄。
但其中部分紀錄來自使用 iOS 瀏覽器識別字串的 URLScan 掃描。URLScan 底層仍是無介面的 Chrome,改變識別字串不會讓它具備 Safari 的 WebKit 引擎或 iOS 核心。因此,成功取得 HTTP 回應,只能證明伺服器送出了哪些內容,不能證明那些程式已在真實 iPhone 上完成漏洞利用。現有證據也不足以確認零時差漏洞、成功入侵數量,或後續竊得哪些裝置資料。
Optimizely 承認註冊流程漏洞,跨客戶修改機制仍待說明
根據 BleepingComputer 的 Optimizely hack infected CNN, Fox News, BBC, Salesforce sites with malware,Optimizely 確認,未經授權者利用 Experimentation 帳號註冊流程的漏洞,將惡意 JavaScript 加入部分客戶專案。
Optimizely 表示,已封鎖有問題的路徑並部署修補,移除遭植入的程式,同時終止相關工作階段、撤銷權杖、重設受影響帳號的存取權限,並通知受影響客戶。Salesforce 則向該媒體表示,正確認停用預覽與正式環境中的 Optimizely 腳本,並持續調查。
Optimizely 官方於台灣時間 11 月 17 日上午 9 時 02 分發布 Web Experimentation Security Incident 事件公告,表示已修補漏洞、移除受影響專案中的惡意程式,並採取帳號保護及額外防護措施。公告當下將事件列為「監控中」,尚未詳細說明漏洞如何運作。
目前仍無法估算這起攻擊的整體損失。BleepingComputer 整理的相關錢包入帳約為 7,000 美元,但部分地址在事件前已經使用,不能將全部金額歸因於本次攻擊。此外,鏈上交易無法呈現信用卡與 Cookie 等資料是否遭竊。這筆金額只能作為調查線索,不能代表事件的完整影響。
企業應追查實際載入與執行紀錄
對網站經營者而言,調查應從「哪些頁面在什麼時間送出了什麼程式」開始,再確認程式是否執行、是否載入後續檔案,以及是否傳送敏感資料。Cynet 建議保留請求與回應內容、時間、標頭及雜湊值,並比對瀏覽器、DNS 與代理伺服器紀錄,區分遭封鎖的請求與成功投遞。
對曾瀏覽相關網站的使用者,則應依實際頁面、瀏覽時間,以及是否輸入付款資料或複製錢包地址判斷暴露風險。網站出現在清單中,本身不足以證明每位訪客都遭竊取資料;同樣地,事後沒有再看到惡意程式,也不能取代對先前暴露情況的調查。
CyberQ 觀點:第三方程式的發布權限,也應納入網站安全管理
這起事件值得台灣企業注意的地方,在於行銷與網站實驗工具,實際上也具有修改訪客瀏覽器執行內容的能力。當這類服務可以直接發布 JavaScript,帳號權限、專案異動與整合介面的管理,就應與網站程式部署一併檢視。
企業可以從盤點登入與付款頁面的第三方程式開始,確認每一項工具的必要性、發布權限與異動紀錄,再建立瀏覽器端的內容及對外連線監控。這有助於在供應商端發生問題時,縮短發現異常與確認影響的時間。
至於台灣匯豐出現在清單中的後續,值得追蹤的是具體頁面、暴露期間,以及是否存在資料傳送證據。這些資訊才能讓客戶判斷需要採取什麼行動,也讓事件的影響範圍得到更準確的描述。
延伸閱讀:
Hijacked Optimizely Scripts Served Card Skimmer and iOS Exploit Kits to CNN, BBC and Zoom Visitors