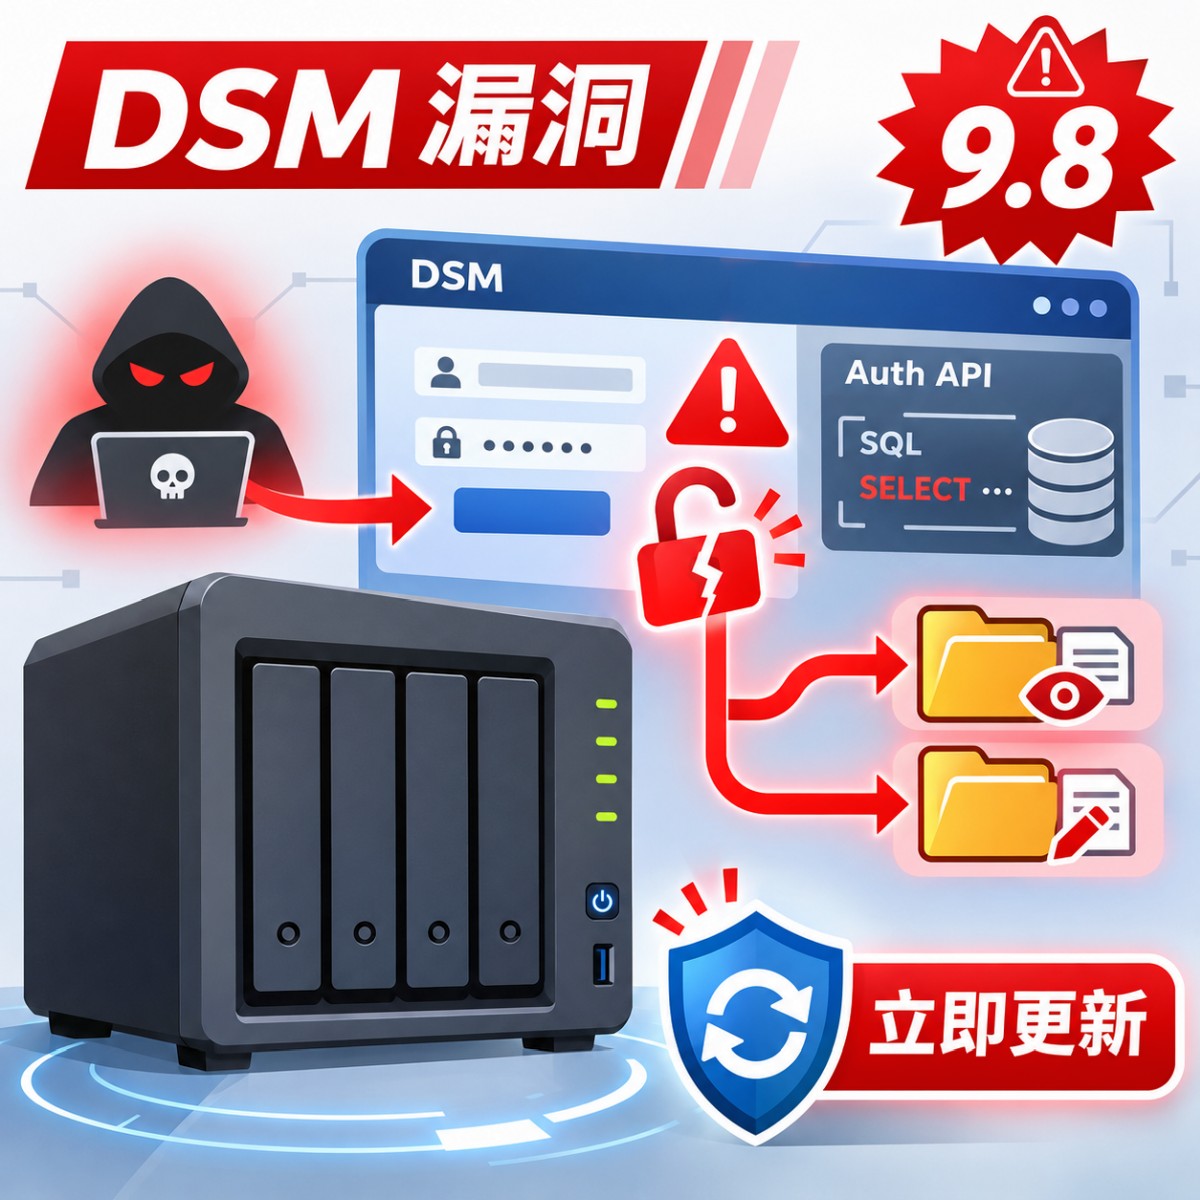
家裡或公司用 Synology NAS 存放檔案的人,這次需要盡快更新。Synology 在 2026 年 11 月 10 日發布兩份 DSM 安全公告,其中 Synology-SA-26:19 列為「重大」(Critical),DSM 的登入驗證介面(Auth API)有 SQL 注入漏洞,CVSS 評分 9.8,遠端攻擊者不必登入,就能讀寫機器上的任意檔案,也能讓系統癱瘓。
同一份公告的另一個 rsync 驗證繞過漏洞評分 8.6。DSM 7.4、7.3、7.2.2、7.2.1 全部受影響,官方在緩解措施一欄寫的是無,也就是沒有暫時的應對方法,只能更新。
目前沒有確認的實際攻擊。不過 Synology 在 10 月 29 日才剛發出罕見的警告,有攻擊者利用 2024 年就已修補的舊漏洞,入侵沒有更新的 NAS 並加密勒索。這代表 NAS 已經是勒索集團的固定目標,而攻擊者鎖定的正是沒有更新的機器。
CyberQ 實測觀察後的心得:
- 要升到哪一版? DSM 7.4 升到 7.4.1-90080 Update 1、DSM 7.3 升到 7.3.2-86009 Update 5、DSM 7.2.2 升到 7.2.2-72806 Update 10、DSM 7.2.1 升到 7.2.1-69057 Update 13,或更新的版本。
- 修補其實早已推出,DSM 7.4.1-90080 Update 1 在 10 月 12 日就已推送,當時版本說明只寫修正安全性漏洞。有開自動更新的機器,很可能已經在公告前修好了。
- 沒有替代方案,官方沒有提供關閉某個功能就能避開的暫時作法。
- 同一天的另一份公告 SA-26:18,再修 25 個漏洞,其中 8 個為重要等級,只影響 DSM 7.3 與 7.4,修補版本相同。
兩份公告的內容
SA-26:19:未登入即可利用的兩個漏洞
| CVE | CVSS 3.1 | 弱點類型 | 元件 | 影響 |
|---|---|---|---|---|
| CVE-2026-76954 | 9.8(重大) | CWE-89 SQL 注入 | Auth API(登入驗證) | 讀寫任意檔案、阻斷服務 |
| CVE-2026-85101 | 8.6(重要) | CWE-288 經替代路徑繞過驗證 | rsync | 讀取特定檔案、寫入任意檔案、有限的阻斷服務 |
兩個漏洞的 CVSS 向量都是 AV:N/AC:L/PR:N/UI:N,簡單來說是:
- AV:N(網路):只要連得到 NAS 的服務就能發動,不需要實體接觸,也不必在同一個區網。
- AC:L(低複雜度):不需要特殊條件或時機。
- PR:N(不需權限):攻擊者不需要任何帳號密碼。
- UI:N(不需使用者互動):不必騙管理員點連結或開檔案。
CVE-2026-76954 的機密性、完整性、可用性三項影響都是高,所以拿到接近滿分的 9.8。CVE-2026-85101 的機密性影響是低(只能讀特定檔案),但完整性是「高」(可寫入任意檔案),因此是 8.6。
漏洞由越南 Viettel Cyber Security 研究實驗室的 Nguyễn Bá Nam Dũng、Hà Thế Long,以及 Warisse Valentin(Aytio)回報。
SA-26:18:再修 25 個漏洞
SA-26:18 涵蓋 25 個 CVE,只影響 DSM 7.3 與 7.4。多數需要先登入,但也有幾個不需要。下表列出重要等級的 8 個,以及不需登入就能利用的中度漏洞:
| CVE | CVSS | 元件 | 弱點類型 | 攻擊者條件 |
|---|---|---|---|---|
| CVE-2026-13672 | 8.8 | SSOAuth | 以使用者可控的鍵值繞過授權(CWE-639) | 一般已登入使用者 |
| CVE-2026-18792 | 8.8 | Sharing API | 路徑穿越(CWE-22) | 一般已登入使用者 |
| CVE-2026-74857 | 8.8 | Auth API | 驗證缺少關鍵步驟(CWE-304) | 一般已登入使用者 |
| CVE-2026-18596 | 8.1 | OTP | 經替代路徑繞過驗證(CWE-288) | 持有有效帳號密碼 |
| CVE-2026-19048 | 8.1 | thumb(縮圖) | 存取前未正確處理連結(CWE-59) | 一般已登入使用者 |
| CVE-2026-81584 | 8.1 | User API | SQL 注入(CWE-89) | 攻擊者控制了 NAS 所連接的 LDAP 或 AD 伺服器 |
| CVE-2026-18633 | 7.5 | nfsd | 存取未初始化指標(CWE-824) | 不需登入,可造成阻斷服務 |
| CVE-2026-75785 | 7.2 | VPN API | 作業系統指令注入(CWE-78) | 管理員帳號 |
| CVE-2026-15198 | 6.5 | WebDAV API | 關鍵功能缺少驗證(CWE-306) | 不需登入,可讀取特定檔案 |
| CVE-2026-124993 | 5.3 | Security Advisor | 授權錯誤(CWE-863) | 不需登入,可讀取特定檔案 |
| CVE-2026-85098 | 5.3 | synoscgi | 可觸發的斷言(CWE-617) | 不需登入,可造成有限的阻斷服務 |
其餘 14 個都是中度,需要登入,類型包括跨站腳本(Audio Player、DSMNotify、Notification API)、缺少授權檢查(ACL、Promotion、SocketIo、TaskScheduler API)、SSRF(Credential API)與支援表單的憑證驗證不當等。
值得注意的是 CVE-2026-18596,問題出在 OTP(一次性密碼,也就是兩步驟驗證)元件,類型是經替代路徑繞過驗證,公告寫的攻擊條件是持有有效的帳號密碼。所以這樣一來,在未更新的 DSM 上,密碼外洩之後,兩步驟驗證可能擋不住攻擊者。很多人把 2FA 當成密碼外洩的最後一道防線,這一點要特別留意。
攻擊手法說明
Synology 沒有公開這兩個漏洞的技術細節,也沒有公開概念驗證程式。以下說明的是這類漏洞常見的攻擊方式,用來幫助理解風險,不代表本次漏洞的確切利用方法。
登入介面的 SQL 注入為什麼特別危險
SQL 注入的成因是程式把使用者送來的資料直接拼進資料庫查詢語句。如果攻擊者在帳號欄位或其他參數裡塞進特殊字元與 SQL 片段,資料庫會把它當成指令執行,而不是單純的資料。
一般網站的 SQL 注入多半出現在登入後才看得到的功能,攻擊者得先有帳號。這次的問題在 Auth API,也就是 DSM 處理登入的介面。登入頁本來就必須讓沒登入的人存取,所以這是整台 NAS 對外最不可能關掉的入口。只要 DSM 管理頁面(預設 5000/5001 埠)連得到,攻擊者就碰得到這段程式。
從 SQL 注入走到讀寫任意檔案
SQL 注入本身操作的是資料庫,但公告寫的影響是讀寫任意檔案,代表攻擊者可以從資料庫延伸到檔案系統。這類延伸常見的路徑有幾種:
- 利用資料庫本身的檔案功能:不少資料庫引擎有讀檔、寫檔或建立新資料庫檔的語法。DSM 內部大量使用 SQLite 資料庫(例如系統日誌就存在 SQLite 檔案中),而 SQLite 可以用「附加資料庫」的語法在指定路徑建立新檔案;其他資料庫也有匯出查詢結果到檔案的功能。如果執行查詢的程序權限夠高,攻擊者就能把內容寫到系統的任意位置。
- 竄改驗證或設定資料:在登入流程中注入,可能改變查詢結果,讓系統誤判身分,或改寫存在資料庫裡的設定。
- 讓查詢出錯或耗盡資源:構造會讓服務當掉或卡住的查詢,就是公告提到的阻斷服務。
能寫入任意檔案,在 Linux 系統上通常離執行任意程式只差一步,例如寫入排程設定、開機腳本,或覆寫會被系統執行的檔案。有資安媒體轉述研究人員的說法,稱這個漏洞可以達成不需登入、不需互動的遠端程式碼執行,但 Synology 的公告只寫到讀寫檔案與阻斷服務,沒有證實這一點。即使只看官方的描述,能在沒有帳號的情況下讀走設定檔、寫入任意檔案,對一台存放公司文件或家庭照片的 NAS 而言已經足以造成嚴重損害,例如竊取資料、植入後門,或是為勒索軟體鋪路。
rsync 驗證繞過
rsync 是常見的檔案同步工具。DSM 在「控制台 → 檔案服務 → rsync」可以啟用 rsync 服務,讓這台 NAS 當作其他 NAS 或伺服器的備份目的地,連線方式是 rsync 協定(預設 TCP 873 埠)或經由 SSH。
CWE-288經替代路徑繞過驗證指的是,系統在主要的入口做了身分驗證,但存在另一條路徑或通道可以到達同樣的功能,而那條路沒有做同等的檢查。套用到 rsync,就是攻擊者可能不必通過 rsync 帳號驗證,就能對 NAS 上的檔案進行讀寫。公告的描述是可以讀取特定檔案、寫入任意檔案。
公告沒有說明 rsync 服務沒啟用時是否仍會受影響。保守起見,沒有在用 rsync 備份的人,請到上述位置確認 rsync 服務是關閉的。
另外,群暉也更新了
時間軸:修補早已推出,公告晚了四週
| 日期 | 事件 |
|---|---|
| 2024 年 11 月 | Synology 發布 SA-24:20,修補 CVE-2024-10441(9.8)等漏洞;DSM 6.2 的修補在 12 月推出 |
| 2026 年 10 月 12 日 | DSM 7.4.1-90080 Update 1 推出,版本說明只寫「修正安全性漏洞」,未列 CVE(依第三方報導) |
| 2026 年 10 月 29 日 | Synology 發布新聞稿:攻擊者利用 2024 年 12 月已修補的漏洞攻擊舊版 DSM,目的是加密資料勒索贖金 |
| 2026 年 11 月 10 日 | SA-26:18、SA-26:19 公開,說明 Update 1 修了哪些漏洞 |
10 月 29 日的警告很少見。Synology 平常的公告只說明「修了什麼」,主動告訴用戶「有人正在打你的機器」並不常見。那份新聞稿沒有點名是哪一個 CVE,也沒有點名勒索軟體家族,只連結到 2024 年的 SA-24:20,並建議所有用戶立即更新、開啟自動更新。媒體報導中出現的 C3RB3R 這個名稱,是來自受害者回報與媒體整理,不是 Synology 的說法。
把兩件事放在一起看,攻擊者正在利用一個修補了將近兩年的漏洞,代表到現在還有相當數量的 NAS 停在 2024 年以前的版本。這次 SA-26:19 的漏洞技術細節一旦公開,或被人從修補前後的差異反推出來,這些長期不更新的機器就是最先被掃到的目標。
怎麼確認與更新
確認目前的版本
登入 DSM,打開「控制台 → 更新與還原」,看「DSM 版本」。對照下表:
| 目前的大版本 | 需要的最低版本 |
|---|---|
| DSM 7.4 | 7.4.1-90080 Update 1 |
| DSM 7.3 | 7.3.2-86009 Update 5 |
| DSM 7.2.2 | 7.2.2-72806 Update 10 |
| DSM 7.2.1 | 7.2.1-69057 Update 13 |
版本號的 Update 數字等於或大於表中數字就已修補。
更新方式
- 在「更新與還原」按「立即更新」。Update 類的安全修補通常需要重新開機,請挑不影響使用的時間。
- 如果還沒看到可用的更新,Synology 會分批推送,可以到官方下載中心依機型下載更新檔手動安裝。
- 建議在同一頁開啟自動更新,至少選擇「自動安裝重要更新」。
DSM 7.1 以下怎麼辦
SA-26:19 只列出 7.2.1 到 7.4,沒有提到 DSM 7.1 或 6.2。公告沒有說這些版本不受影響。如果機型還能升級,請升到上述有修補的版本;如果機型已經不能再升級,請至少確保它完全不對外開放,並開始規劃汰換。
更新之外的自保清單
更新是唯一的修補方式,下面這些做法是減少被打中的機會,以及被打中之後還救得回來:
- 不要把 DSM 管理埠直接開到網際網路。檢查路由器有沒有把 5000、5001、873 轉發到 NAS。需要從外面連線,改用 VPN。
- 不用的服務就關掉:rsync、WebDAV、QuickConnect、SSH,在「控制台」的對應位置逐一確認。
- 開啟 DSM 防火牆,只放行內部網段;在「控制台 → 安全性」開啟自動封鎖。
- 所有管理員帳號強制兩步驟驗證。這次的 OTP 繞過漏洞更新後就修好,2FA 仍然是值得開的防線。
- 備份要有一份攻擊者碰不到的:開共用資料夾的快照(Btrfs 磁碟區),並用 Hyper Backup 備份到另一台機器或雲端,最好有一份離線或不可變更的備份。勒索軟體加密的是 NAS 上看得到的資料,快照與異地備份是唯一能不付贖金就還原的方法。
- 檢查有沒有異常:到「記錄中心」與「控制台 → 安全性 → 自動封鎖」看看有沒有大量登入失敗或陌生 IP,到「控制台 → 使用者與群組」確認沒有多出不認識的帳號。
我們的機器
我們辦公室的所有群暉 NAS 在 10 月 29 日做過一次完整檢測(見前一篇 Node.js v22 更新實測),當時已經是 DSM 7.4.1-90080 Update 1,也就是這次兩份公告的修補版本。這代表 10 月中推出的那次更新,已經涵蓋了這 27 個漏洞,只是當時版本說明沒有寫出來。
同一次檢測中,防火牆沒有任何規則把外部連線轉進這台機器,QuickConnect 也是關閉的,區網內的全埠掃描沒有看到 rsync 的 873 埠開放,DSM 管理頁面也改用非預設埠,檢測後還開啟了 DSM 防火牆,只放行內部網段。也就是說,即使在修補之前,網際網路上的攻擊者也碰不到它的登入介面與 rsync 服務。
這也說明一件事,這次是先修補、後公告。在 10 月中就更新的人早已安全,真正有風險的是關掉自動更新、或習慣等沒問題再升的機器。看到公告才開始更新的人,請千萬不要再拖著不更新。
參考資料
- Synology-SA-26:19 DSM
- Synology-SA-26:18 DSM
- Synology urges users to update DSM following ransomware attacks on outdated DSM versions(2026-10-29)
- Synology-SA-24:20
- SecurityOnline:Synology Patches 27 Flaws in DiskStation Manager Including Critical Pre-Auth SQL Injection
- Security Affairs:Synology Warns of Ransomware Attacks Targeting NAS Devices Running Outdated DSM Versions