微軟於 2026 年 11 月 10 日釋出 Windows 11 十一月份安全性更新 KB5132061,適用 26H2、25H2 與 24H2 三個版本。這次更新修正了困擾使用者兩個月的 USB 音訊裝置故障,也解決十月更新造成的印表機新增失敗與遠端桌面連線問題。對企業 IT 而言,更需要留意的是 NTLM 簽章預設值與 PowerShell 指令碼簽章驗證這兩項行為變更,安裝前建議先完成測試。
本月 Patch Tuesday 的整體規模同樣值得關注。微軟連續第二個月修補超過一千項漏洞,其中一項 Outlook 零時差漏洞已遭實際利用,而它的修補程式並不在 KB5132061 之內。
更新基本資訊
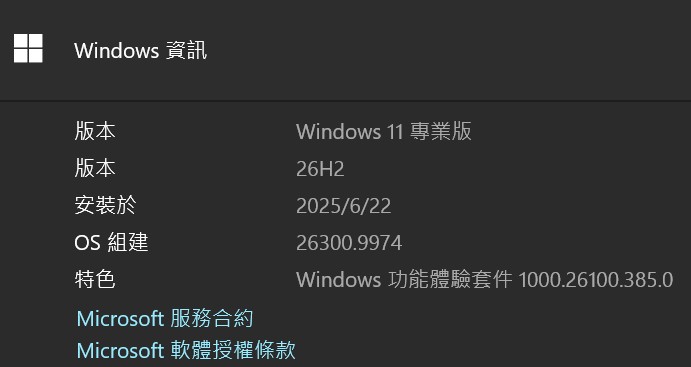
CyberQ 實測安裝,並依據微軟官方支援文件,KB5132061 的適用範圍與更新後組建編號如下。
| Windows 11 版本 | 適用範圍 | 更新後組建 |
|---|---|---|
| 26H2 | 所有版本 | 26300.9974 |
| 25H2 | 所有版本 | 26200.9974 |
| 24H2 | 僅企業版與教育版 | 26100.9974 |
這是一個累積更新,內容涵蓋 10 月 13 日的 KB5127648、10 月 26 日的頻外更新 KB5134133,以及 10 月 28 日的預覽更新 KB5127936。隨附的服務堆疊更新為 KB5132688,版本 26100.9971。
24H2 的家用版與專業版不在本次適用範圍內。第三方報導引述微軟的提醒指出,這兩個版本已於 2026 年 10 月終止支援,仍停留在 24H2 家用版或專業版的電腦應儘速升級至 25H2 或 26H2。
本月資安背景,連續兩個月破千項漏洞
微軟官方文件並未列出 KB5132061 修補的個別 CVE,僅請讀者查閱 MSRC 安全性更新指南。各家資安業者的統計數字略有出入,Tenable 計為 1,093 項,其中 63 項屬重大等級、1,029 項屬重要等級。AdminSignal 依微軟發行說明計為 1,094 項,其中 Windows 占 726 項、Office 占 174 項。兩者相差一項的原因待查。
從漏洞類型來看,Tenable 的統計顯示權限提升占 48.9%,遠端程式碼執行占 27.1%。Redmond Magazine 指出,十月份的修補數量超過 1,400 項並創下紀錄,本月雖然回落,仍是連續第二個月突破千項。
Outlook 零時差漏洞須另外更新 Office
本月唯一已遭利用的零時差漏洞是 CVE-2026-124194,屬於 Outlook 詐騙類型弱點,CVSS 評分 6.5。依 Tenable 說明,攻擊者誘使目標開啟特製的 Office 檔案後,可取得受害者的 NTLMv2 雜湊值,並在後續攻擊中冒用該使用者身分。SecurityOnline 報導,美國 CISA 已於同日將此漏洞列入已知遭利用漏洞目錄。
需要特別提醒的是,安裝 KB5132061 並不會修補這項漏洞。The Tech Hacker 指出,修補程式經由 Office 本身的更新機制提供,使用者須在 Outlook 或 Word 的「檔案 > 帳戶 > 更新選項」執行立即更新。AdminSignal 也提醒,本次 Windows 更新中的 NTLM 強化措施無法取代這項 Office 修補。
一般使用者有感的三項修正
USB 音訊裝置恢復正常
微軟在本次更新中修正了 USB Audio 1.0 裝置無法啟動、裝置管理員顯示錯誤代碼 10 的問題。依 AdminSignal 整理的時間軸,這個問題起於 9 月 8 日的更新,受影響裝置會出現代碼 10 或完全沒有聲音。微軟曾在 9 月 14 日以頻外更新 KB5129236 處理八聲道與 3D 音訊的症狀,剩餘的啟動失敗問題直到本月才解決。使用舊款 USB 耳機、DAC 或錄音介面的讀者,安裝後建議實際接上裝置確認。
AD 發布的印表機可以正常新增
十月更新之後,透過「設定」新增 Active Directory 發布的印表機時,可能出現錯誤 87「參數錯誤」。本次更新已修正。第三方整理提到,這個問題一般不影響既有印表機與列印作業,受影響的主要是需要新增印表機的情境。
遠端桌面連線失敗已排除
十月份的非安全性預覽更新造成用戶端憑證不符,導致 RDP 連線失敗。先前安裝過 KB5127936 並遇到遠端桌面無法連線的電腦,安裝本次更新後應可恢復。
此外,本次更新也調整了古巴的日光節約時間規則。古巴在 2026 至 2027 年期間維持 UTC-04:00,2027 年 11 月回到 UTC-05:00,2028 年起恢復原本的時程。
IT 管理員須留意的三項變更
以下三項屬於行為變更,可能影響既有環境,建議先在測試群組驗證後再擴大派送。
NTLM 訊息簽章改為預設提供
安裝更新後,用戶端對非匿名連線會預設提供 NTLM 訊息簽章,微軟同時加入未簽章連線的稽核功能。這項調整的目的是降低 NTLM 轉送攻擊的曝險。仍仰賴 NTLM 驗證的舊式應用程式、NAS 檔案共用與多功能事務機,都應納入測試範圍。AdminSignal 指出,同樣的變更也出現在 Windows Server 2025 與 2022 的當月更新中。
PowerShell 簽章驗證的編碼檢查趨於嚴格
微軟對指令碼簽署與驗證加入更嚴格的編碼檢查,含有無效 UTF-8 內容的指令碼可能無法通過簽章驗證。官方建議的處理方式是將指令碼另存為含 BOM 的 UTF-8 格式後重新簽署,詳細指引見 KB5135999。
這項變更對台灣環境的影響值得留意。早期以 Big5 編碼儲存、內含中文註解或字串的已簽署指令碼,是否會被判定為無效 UTF-8,目前待查,建議管理員盤點登入指令碼、排程工作與 Intune 派送的已簽署指令碼並實際測試。
Secure Boot 新憑證的派送範圍擴大
本次更新加入更多高可信度的裝置鎖定資料,讓更多裝置符合自動取得新版 Secure Boot 憑證的資格。微軟在公告中說明,尚未取得新憑證的裝置仍可正常開機並接收一般更新,後續會持續透過 Windows Update 提供新憑證。
隨更新納入的十月預覽功能
KB5132061 的官方文件本身沒有列出新功能,不過它涵蓋了 10 月 28 日預覽更新 KB5127936 的全部內容。BleepingComputer 報導該預覽更新共有 41 項變更。依 Notebookcheck 與 Windows Report 的整理,主要項目如下。
- 檔案總管右鍵選單可自訂。在「設定 > 個人化 > 內容功能表」可開關內建指令、加入列印、調整第三方擴充項目的位置或將其隱藏。收進子選單的擴充項目在展開時才載入,選單開啟速度因此加快。
- Cloud Rebuild 雲端重建。在「設定 > 系統 > 復原」選擇重建電腦後,系統會進入 WinRE,直接從 Windows Update 下載映像檔與驅動程式重新安裝,不需要 USB 隨身碟,也可選擇先安全抹除磁碟。
- 放大鏡支援每台螢幕各自的縮放比例。
- Xbox 模式的遊戲工作檢視新增底部導覽列,可快速回到桌面或開啟電源選項。
- 新式待命的電池行為調整,電量高於 80% 時較少進入休眠,低於 10% 時則提早休眠。
- Unicode 17.0 文字成形支援,涵蓋 4,803 個新字元。
- 修正智慧型應用程式控制開關在十月更新後持續呈現灰色無法操作的問題。
Notebookcheck 提到多數新功能採分階段開放,安裝更新後不一定立即看得到。另外,微軟自十月起只對 25H2 與 26H2 提供預覽更新,24H2 企業版與教育版是否同步取得上述功能,目前待查。
已知問題與後續時程
微軟在官方文件中表示,目前尚未發現本次更新有任何已知問題。這是發布當下的狀態,後續若有社群回報或官方補充,仍應以最新版文件為準。
微軟同時公告,2026 年 12 月下半不會釋出非安全性預覽更新,每月的安全性與非安全性更新將於 2027 年 1 月恢復。AdminSignal 轉述官方說明,原因是西方假期與新年期間營運規模縮減。12 月的安全性更新是否如常於 Patch Tuesday 釋出,官方文件未明確說明,待查。
安裝建議
- 先更新 Office。已遭利用的 Outlook 漏洞 CVE-2026-124194 透過 Office 更新機制修補,優先順序高於 Windows 更新。
- 一般使用者可直接從「設定 > Windows Update」檢查並安裝 KB5132061,安裝後需重新開機。
- 企業環境建議先在測試群組驗證 NTLM 相依的應用程式與已簽署的 PowerShell 指令碼,再分批派送。
- 安裝後確認組建編號。在「設定 > 系統 > 系統資訊」核對是否為 26300.9974、26200.9974 或 26100.9974。AdminSignal 提醒,更新原則已指派並不代表裝置確實完成更新。
- 仍在 24H2 家用版或專業版的電腦無法取得本次更新,應規劃升級。