今日重點
CyberQ 觀察,Nvidia 執行長黃仁勳的私德爭議延燒至國安層級,第二起關係對象是醫療保健部門副總裁金柏莉.鮑威爾,董事會甚至傳出準備撤換這位掌舵 33 年的創辦人,對正處於 AI 軍備競賽關鍵期的美國而言,領導層動盪的衝擊恐不下於技術落後。另一方面,資料中心熱潮開始撞上現實牆,地方反對、許可延宕與電力爭奪,讓許多規劃中的設施可能永遠蓋不成。資安面則見 Chrome 零日漏洞遭實際利用、Windows 11 更新牽動 NTLM 與 Outlook 風險。
1、黃仁勳私德風暴延燒,國安疑慮升溫
來源:TechCrunch | 參考連結
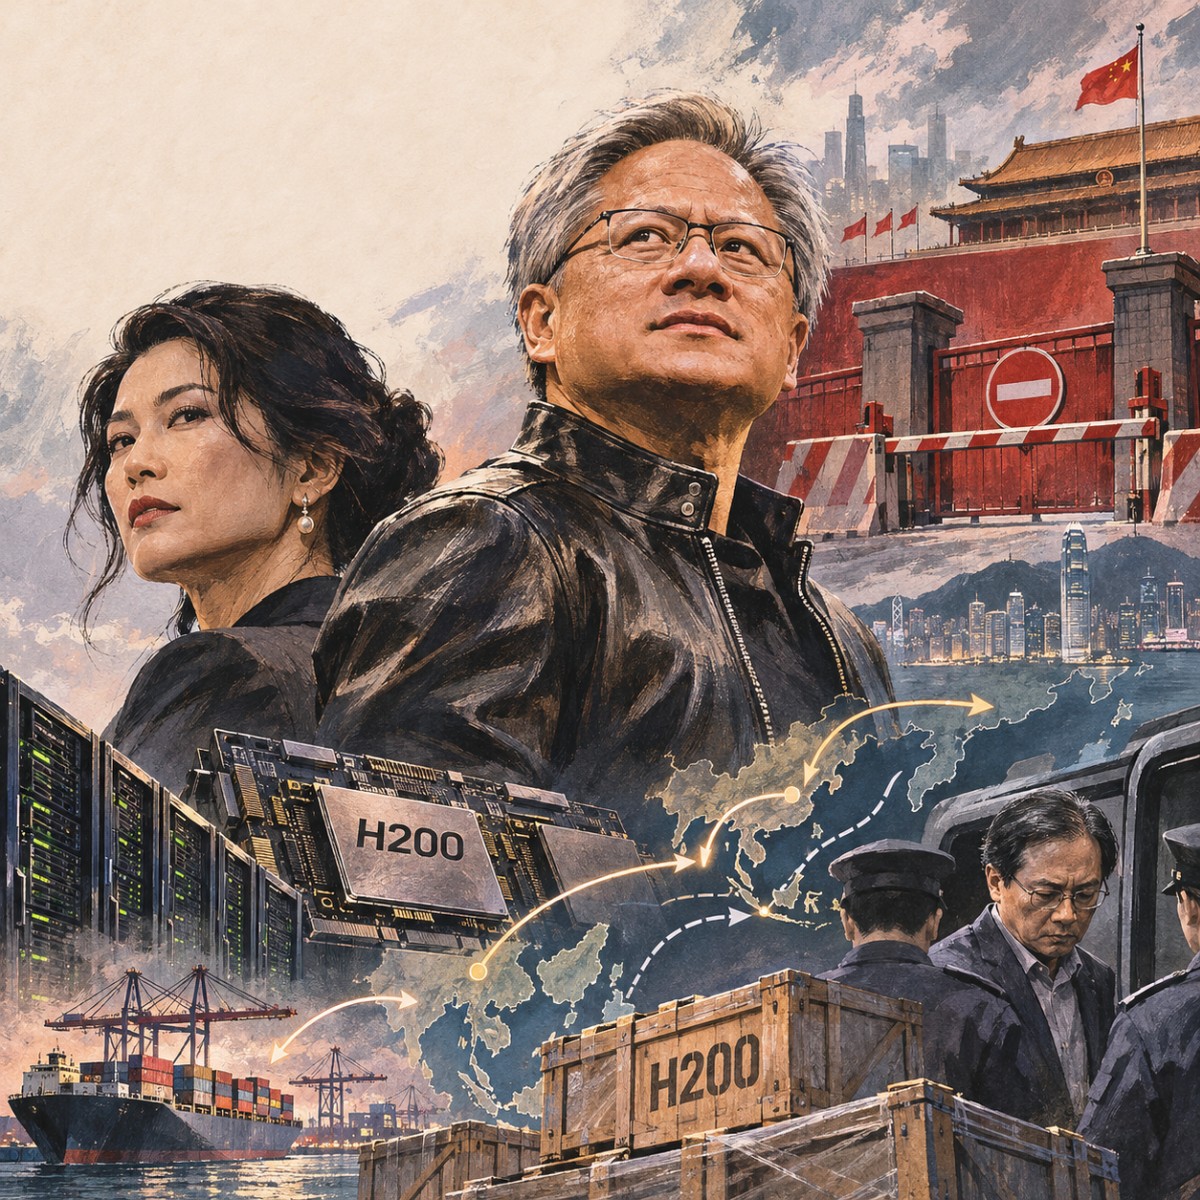
黃仁勳承認與一名被指為中國情報人員的女性有婚外情,事件時間線持續擴大。由於美中正競逐最先進的 AI 基礎設施,執行長個人的交往關係竟可能牽動國家安全層級的討論。這起爭議已從八卦版面升級為治理議題,投資人與政策圈都在觀察後續效應。
2、Nvidia 董事會傳醞釀撤換黃仁勳,盤後股價重挫
來源:華爾街日報、CNBC | 參考連結
《華爾街日報》報導,Nvidia 董事會正召開會議,評估並研議是否解除黃仁勳的執行長職務。他在位已達 33 年,若真換帥,將是公司成立以來最重大的權力交接。消息曝光前,Nvidia 週三收盤仍上漲近 3%,但盤後交易跌幅一度擴大至 7% 以上,部分報導以逾 8% 描述,市場對這家 AI 晶片龍頭的領導層穩定性明顯失去信心。
政界壓力同步升高。美國參議院銀行委員會共和黨參議員克萊默(Kevin Cramer)公開表示,「黃仁勳遭人勒索的風險太高,輝達晶片又是如此敏感,我認為他必須下臺」。眾議院監督委員會民主黨議員蘇布拉馬尼亞姆(Suhas Subramanyam)與共和黨眾議員貝肯(Don Bacon)也要求他下臺,眾院三個委員會正考慮若他不同意出席作證,將發出傳票強制傳喚。
3、紐時揭露第二起婚外情,對象為醫療保健副總裁金柏莉.鮑威爾
來源:紐約時報、CNBC、Business Today | 參考連結
《紐約時報》引述五名曾在 Nvidia 任職人士的說法,指黃仁勳涉及第二起婚外情,對象是 48 歲的 Nvidia 醫療保健部門副總裁金柏莉.鮑威爾(Kimberly Powell),且直接向黃仁勳彙報。這是繼黃樂(Alice Huang)之後再度曝光的關係,也讓原本被視為私領域的爭議,正式演變為公司治理與形象管理的複合危機。
根據 Nvidia 官網資料,鮑威爾於 2008 年加入公司,負責掌管全球醫療保健業務,範疇涵蓋醫學影像、生命科學、藥物研發與醫療分析生態系的加速運算、AI 及視覺化軟硬體平臺。她長期在全球醫療 AI 布局中扮演對外溝通的角色,也經常在 Nvidia 官方部落格具名發表醫療與生命科學相關文章。
報導指出,今年 3 月 Nvidia 於加州聖荷西舉行公司大會期間,兩人被目擊在飯店內舉止親密並遭拍照記錄。現場目擊者拍下互動後,一名保全人員隨即將該名人士隔離,並要求簽署保密協議(NDA)。《紐約時報》並未看過影片,相關說法仍待當事人回應。
《紐約時報》記者致電黃仁勳詢問兩人關係時,他僅回一句「我認為你不應該直接和我談這件事」便掛斷電話。Nvidia 拒絕發表聲明,鮑威爾也未回應。不過消息人士透露,兩人的關係早在公司內部受到議論。
黃仁勳先前已為與黃樂的外遇公開向家人與全體員工致歉,當時聲明中並未具體點名對象。報導也指他早在去年便聘請危機公關公司 Heller 因應,該公司同樣未立即回應 CNBC 的採訪提問。
4、資料中心熱潮撞牆,許多設施恐永遠蓋不成
來源:TechCrunch | 參考連結
資料中心建設熱潮正面臨地方反對、許可延宕與電力爭奪等現實障礙。報導指出,在這些挑戰真正發揮作用之前,許多規劃中的設施其實就已註定難以落地。AI 算力需求飆升的同時,土地、電網與民意正成為最難解的瓶頸。
5、Windows 11 KB5132061 更新登場,IT 須防 NTLM 變更與 Outlook 零日
來源:CyberQ | 參考連結
微軟於 11 月 10 日釋出 Windows 11 十一月份安全性更新 KB5132061,修復 USB 音訊與印表機等問題。IT 團隊須留意 NTLM 相關變更帶來的相容性衝擊,以及 Outlook 零日漏洞的修補節奏。更新部署宜分批驗證,避免一次推送造成業務中斷。
6、Chrome 零日漏洞遭實際利用,Google 緊急釋出修補
來源:CyberQ | 參考連結
Google 緊急釋出 Chrome 157.0.8103.50,修補 XML 釋放後使用等 9 項弱點,其中零日漏洞已遭實際利用。無論是處理公司業務、登入網路銀行或單純瀏覽網頁,使用者都應儘速更新。瀏覽器作為最大攻擊面,修補時效已成企業資安的基本門檻。
7、實測去審查版 Gemma 4 31B,資安誤拒歸零、惡意協助破九成
來源:CyberQ | 參考連結
Hugging Face 上新的 gemma-4-31B-it-ARA-heretic 去審查模型受到關注,實測顯示資安誤拒情況歸零,對惡意內容的協助比例突破九成。這對需要模型「敢講話」的應用場景具吸引力,但也意味著護欄設計須重新拿捏。企業導入前應依用途評估審查鬆綁的風險界線。