CyberQ 賽博客
沒有結果
觀看所有搜尋結果
  • 首頁
  • AI
    • AI 代理
    • AI 應用實戰
  • 資安
    • ISO 合規
  • NAS 與儲存
  • 網通
    • 10GbE
    • 100GbE
  • 虛擬化與容器
    • Docker
    • 虛擬化
  • 開發與 DevOps
    • DevOps
  • 科技產業
  • 企業解決方案
  • 教學與評測
    • 開箱評測
    • 選購指南
    • 展覽直擊
    • DR.Q 快問快答
    • 專題
聯繫我們
  • 首頁
  • AI
    • AI 代理
    • AI 應用實戰
  • 資安
    • ISO 合規
  • NAS 與儲存
  • 網通
    • 10GbE
    • 100GbE
  • 虛擬化與容器
    • Docker
    • 虛擬化
  • 開發與 DevOps
    • DevOps
  • 科技產業
  • 企業解決方案
  • 教學與評測
    • 開箱評測
    • 選購指南
    • 展覽直擊
    • DR.Q 快問快答
    • 專題
沒有結果
觀看所有搜尋結果
CyberQ 賽博客
沒有結果
觀看所有搜尋結果
  • 首頁
  • AI
  • 資安
  • NAS 與儲存
  • 網通
  • 虛擬化與容器
  • 開發與 DevOps
  • 科技產業
  • 企業解決方案
  • 教學與評測
首頁 新聞

Redis 的 CVSS 10 分漏洞「RediShell」曝光,從 Lua 沙箱逃逸到主機完全接管的資安災難

Walter Black by Walter Black
2025 年 10 月 08 日 19:00
in 新聞, 資安
閱讀時間: 3 分鐘
A A
Redis 的 CVSS 10 分漏洞「RediShell」曝光,從 Lua 沙箱逃逸到主機完全接管的資安災難
580
觀看數
分享到臉書分享到 X分享到Line分享到 Threads分享到 Linkedin

一個在知名非關聯式資料庫 Redis 中不為人知,但已長達 13 年的嚴重漏洞,近日被雲端資安公司 Wiz 的研究團隊揭露,該漏洞被命名為「RediShell」(CVE-2025-49844),允許攻擊者在特定條件下遠端執行任意程式碼 (RCE),進而完全控制底層主機系統。此漏洞的通用漏洞評分系統 (CVSS) 分數高達 9.9 至 10.0(滿分),被列為 Critical 風險,幾乎所有支援 Lua 指令碼的 Redis 版本都受到影響。

RELATED POSTS

YouTuber 打造「反向監控」相機追蹤警察,竟引來警方登門拜訪

Anthropic 誤報命案|電池儲能成本首度低於天然氣渦輪|產業精選 10.10

OpenFaaS 為何買下四台 DGX Spark?從資料控制到無交換器叢集的地端 AI 實戰

RediShell 快速摘要

漏洞編號: CVE-2025-49844(RediShell)

漏洞類型: Use-After-Free (UAF) + 沙箱逃逸 → 遠端執行任意程式碼(RCE)

影響版本: Redis 3.2 至 8.2.1(所有支援 Lua 的版本)

CVSS 評分: 9.9~10.0(Critical)

修補版本: 6.2.20、7.2.11、7.4.6、8.0.4、8.2.2

目前是否有野外攻擊(ITW): 尚未觀測到,但可能爆發

高風險場景: Redis 實例未設身份驗證、開放公網存取、未禁用 EVAL 指令
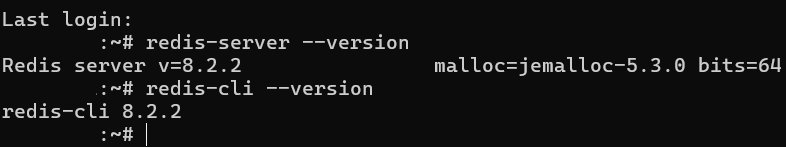
本例為 Redis 8.2.2 的 instance ,已經避開這次 RediShell 的漏洞,建議 Redis 用戶均個別升級自己對應的最新版本。

從 Use-After-Free 到沙箱逃逸

RediShell 漏洞的核心為一個 Use-After-Free (UAF) 型記憶體管理錯誤,發生在 Redis 執行特製 Lua 腳本時的記憶體回收機制中。
攻擊流程如下:

攻擊者需能向 Redis 發送 EVAL 或 EVALSHA 指令(即可執行 Lua 腳本)。

利用設計精妙的惡意 Lua 腳本,使 Lua Garbage Collector(GC)誤釋放仍在使用中的記憶體。

留下懸空指標(Dangling Pointer),在下一步程式存取時,成功觸發 UAF。

接著使用精心設計的 Payload 覆蓋釋放後的記憶體區塊,實現任意程式碼執行(RCE)。

最終,成功跳脫 Redis 的沙箱限制,在主機層執行命令,例如下載、啟動後門或橫向移動。

攻擊門檻:只需具備 Redis 存取權限,且服務未禁用 Lua 執行指令,即可觸發。無需取得 root 權限或直接的主機存取。

全球 33 萬的暴露在公網的 Redis 實例中,高達 6 萬個未啟用驗證

此漏洞之所以危險,在於 Redis 預設未啟用身份驗證,加上大量 Redis 伺服器或服務直接暴露在公網,使攻擊門檻大幅降低。根據 Wiz 掃描結果,全球約有 33 萬個 Redis instance 暴露在公網,其中:

這些暴露在公開網路中的 Redis 伺服器或服務,當中有18%(約 6 萬個) 完全未啟用密碼驗證。

多數 Redis 實例 未限制來源 IP,或未啟用 Protected Mode。

許多 DevOps 團隊或雲端服務仍使用預設設定或直接將 Redis 暴露給外部程式。

這些形同門戶洞開的 Redis 節點,很可能成為下一波網路攻擊的目標。

RediShell 修補與緩解方法

需要立即升級 Redis 至以下官方任一版本或更新修補:

6.2.20

7.2.11

7.4.6

8.0.4

8.2.2

官方已在 GitHub Security Advisory:GHSA-4789-qfc9-5f9q 公開相關資訊。

若暫時無法升級 Redis 的緊急緩解建議

1、限制 Lua 指令執行,透過 ACL 禁用 EVAL、EVALSHA 指令。
2、強化驗證機制,設定強密碼、啟用 requirepass,開啟 Protected Mode。
3、最小權限執行,以非 root 帳號執行 Redis 進程,限制系統層權限。
4、網路隔離,使用防火牆、VPC 等手段限制來源 IP。避免 Redis 直接曝露在公網。
5、監控異常行為,在日誌監控或 SIEM 平台中加強檢視和監控規則,觀察是否有大量 Lua 指令或異常執行頻率。

RediShell 是否已流出?

目前公開 exploit尚未見於 GitHub、ExploitDB 等資安平台,但 Wiz 已證實漏洞可被武器化,並未排除未來可能會有模仿攻擊或改寫版程式碼流出。

資安社群普遍認為,「RediShell」具備高度可複製性,可能成為下一個被廣泛濫用的 RCE 漏洞。

此漏洞尤其對以下場景構成高度風險:

SaaS / DevOps / CI/CD 平台上未設驗證的 Redis 伺服器或服務

將 Redis 部署於容器中,並開放埠號給外部應用直接存取

在 Kubernetes、雲原生架構中被共用但權限控管鬆散的 Redis 節點

Redis 用作 API rate limit、session storage、快取機制但未設 ACL

建議各家公司、機構與開發者不只修補此漏洞,更應全面檢視 Redis 的使用場景與資安設計,DevOps 團隊與雲端部署都需要針對「預設安全性」做評估和防禦。

延伸閱讀:

Redis 官方安全建議文件
Wiz RediShell 技術分析報告
CVE-2025-49844 細節頁面
如何看懂資安通報(Security Advisory)
標籤: CVSSDevOpsLuaRedis資安
Share7Tweet4ShareShareShare1
上一篇

Google佛心來的!學生專屬 AI Pro 教育版方案免費送 Gemini Pro 一年份,學習力、生產力大爆發

下一篇

NAS 效能瓶頸分析:如何選擇適合的硬體升級或換購?

Walter Black

Walter Black

具備多年專案管理、資訊架構、VM環境、雲服務、中大型資訊機房建置經驗,ISO 27001:2022 LA。

相關文章

新聞

YouTuber 打造「反向監控」相機追蹤警察,竟引來警方登門拜訪

2026 年 10 月 10 日
新聞

Anthropic 誤報命案|電池儲能成本首度低於天然氣渦輪|產業精選 10.10

2026 年 10 月 10 日
OpenFaaS 為何買下四台 DGX Spark?從資料控制到無交換器叢集的地端 AI 實戰
AI

OpenFaaS 為何買下四台 DGX Spark?從資料控制到無交換器叢集的地端 AI 實戰

2026 年 10 月 9 日
16.9 MB 就能跑語音轉文字?Whistle 輕量模型受矚目
新聞

16.9 MB 就能跑語音轉文字?Whistle 輕量模型受矚目

2026 年 10 月 9 日
新聞

FBI 與美國特勤局警告 FortiBleed 攻擊持續進行|OpenAI 開除安全研究員風波延燒|產業精選 10.09

2026 年 10 月 9 日
Claude Haiku 5.5 API 實測:關掉思考才真的又快又便宜,HLE 抽樣未重現 45.9%
AI

Claude Haiku 5.5 API 實測:關掉思考才真的又快又便宜,HLE 抽樣未重現 45.9%

2026 年 10 月 8 日
下一篇
NAS 效能瓶頸分析:如何選擇適合的硬體升級或換購?

NAS 效能瓶頸分析:如何選擇適合的硬體升級或換購?

用 Portainer 管理 QNAP NAS 容器基礎實作

用 Portainer 管理 QNAP NAS 容器基礎實作

NAS 容器化部署:如何利用 Portainer 輕鬆管理你的應用?

NAS 容器化部署:如何利用 Portainer 輕鬆管理你的應用?

推薦閱讀

YouTuber 打造「反向監控」相機追蹤警察,竟引來警方登門拜訪

2026 年 10 月 10 日

Anthropic 誤報命案|電池儲能成本首度低於天然氣渦輪|產業精選 10.10

2026 年 10 月 10 日
GitHub 趨勢周報 Vol 37 少寫程式碼成為代理工程的主張 技能包從工程擴散到行銷與製造

GitHub 趨勢周報 Vol 37 少寫程式碼成為代理工程的主張 技能包從工程擴散到行銷與製造

2026 年 10 月 9 日
OpenFaaS 為何買下四台 DGX Spark?從資料控制到無交換器叢集的地端 AI 實戰

OpenFaaS 為何買下四台 DGX Spark?從資料控制到無交換器叢集的地端 AI 實戰

2026 年 10 月 9 日
16.9 MB 就能跑語音轉文字?Whistle 輕量模型受矚目

16.9 MB 就能跑語音轉文字?Whistle 輕量模型受矚目

2026 年 10 月 9 日

近期熱門

  • OpenAI 一次釋出 722 份 AI 數學手稿,首度採用與數學社群協商後的揭露流程

    OpenAI 一次釋出 722 份 AI 數學手稿,首度採用與數學社群協商後的揭露流程

    224 shares
    Share 90 Tweet 56
  • DGX Spark 一年漲七成五,NVIDIA 推 4,999 美元 64GB 會好用嗎 ?

    212 shares
    Share 85 Tweet 53
  • Reflection 發表開放權重模型 Beam,501B MoE 主打推論效率

    191 shares
    Share 76 Tweet 48
  • OpenFaaS 為何買下四台 DGX Spark?從資料控制到無交換器叢集的地端 AI 實戰

    154 shares
    Share 62 Tweet 39
  • QNAP QSW-M7230P-2X4F24T 100GbE 交換器升級 PoE++ 登場

    151 shares
    Share 60 Tweet 38
  • Claude Haiku 5.5 API 實測:關掉思考才真的又快又便宜,HLE 抽樣未重現 45.9%

    139 shares
    Share 56 Tweet 35
  • Hermes Agent 開發商 Nous Research 達 15 億美元估值,推商用 AI 代理|Mecka AI 獲 Sequoia 投資|產業精選 10.08

    135 shares
    Share 54 Tweet 34
  • SGS、資策會與大映科技聯手合作 AI 網路封包分析系統 ANMAS

    128 shares
    Share 51 Tweet 32
  • NVIDIA 宣布 RTX Spark 平台上市,微軟與各大廠開放預購,台灣售價 12 萬到 27 萬不等

    127 shares
    Share 51 Tweet 32
  • macOS 27 關掉 Apple Intelligence,把被吃掉的硬碟空間要回來

    122 shares
    Share 49 Tweet 31

關於 CyberQ 賽博客

CyberQ 賽博客網站的命名正是 Cyber + Q ,是賽博網路、資訊、共識 / 高可用叢集、量子科技與品質的綜合體。

我們專注於企業級網路與儲存環境建構、NAS 系統整合、資安解決方案與 AI 應用顧問服務。透過以下三大面向的「Q」核心元素,我們為您提供從基礎架構到資料智慧的雙引擎驅動力:

Quorum 與 Quantum-safe

在技術架構上,是基於信任的基礎架構,CyberQ 深入掌握分散式系統中的 Quorum(一致性)、Queue(任務調度) 與 QoS(服務品質),以 Quick(效率) 解決複雜的 IT 與資安問題。同時,我們積極投入 Quantum-safe(後量子密碼學) 等新興資安領域,確保企業基礎設施在未來運算時代具備堅不可摧的長期競爭力。

Query 與 Quotient

CyberQ 是協助企業成長的 AI 引擎,在堅韌的架構之上,我們透過 Query(洞察) 解析大量資料,並以 Quotient(提升企業科技智商) 的顧問服務,將 AI 導入本機端環境與自動化工作流程中,將資料轉化為企業最具價值的數位資產。

Quest與 Quantum Leap

專業媒體與技術顧問是我們的核心雙動能。

作為科技媒體,我們秉持駭客精神持續進行科技 Quest(探索),探索海內外產業動態。

作為顧問團隊,我們結合多年第一線實務經驗,提供量身打造的最佳化解決方案,協助企業完成數位轉型的 Quantum Leap(躍進)。

新聞稿、採訪、授權、內容投訴、行銷合作、投稿刊登:[email protected]
廣告委刊、展覽會議、系統整合、資安顧問、業務提攜:[email protected]

Copyright ©2026 CyberQ.tw All Rights Reserved.

沒有結果
觀看所有搜尋結果
  • 首頁
  • AI
    • AI 代理
    • AI 應用實戰
  • 資安
    • ISO 合規
  • NAS 與儲存
  • 網通
    • 10GbE
    • 100GbE
  • 虛擬化與容器
    • Docker
    • 虛擬化
  • 開發與 DevOps
    • DevOps
  • 科技產業
  • 企業解決方案
  • 教學與評測
    • 開箱評測
    • 選購指南
    • 展覽直擊
    • DR.Q 快問快答
    • 專題

© 2025 CyberQ NAS、資安、資訊科技、AI應用的日常 關於 CyberQ 賽博客 NAS 系統與電腦、手機一起的生活故事 多年的系統整合與資訊安全經驗,協助智慧家居、小型工作室、辦公室與機構,導入更便利、更安全的資訊環境與應用。