不論是家庭、個人工作室或中小企業,只要你有在 NAS 上架設 Plex 影音伺服器,這次都要特別留意。威聯通科技(QNAP)於 11 月 6 日釋出 Plex2Shell 安全公告,針對第三方應用程式 Plex Media Server 的「Plex2Shell」漏洞鏈提出警示,呼籲所有在 NAS 上使用 Plex Media Server 的用戶,立即透過 App Center 更新至 1.43.3.10861 或更新版本,並證實已有用戶回報 NAS 上的 Plex 疑似遭到入侵。
這次問題出在第三方的 Plex Media Server 本身,QNAP 的 QTS 與 QuTS hero 作業系統並不受影響。但對於曾把 Plex 開放到網際網路的用戶來說,光是更新版本還不夠,QNAP 建議應直接把 NAS 視為「可能已遭入侵」來處理。
單看多屬中風險,串起來就是免登入的遠端執行
Plex2Shell 並不是單一漏洞,而是由四個 CVE 組成的攻擊鏈,影響 Plex Media Server 1.43.3.10861 之前的所有版本。依據 Plex 官方公告的說明,各漏洞的角色如下:
| CVE 編號 | 漏洞性質 | 在攻擊鏈中的作用 |
|---|---|---|
| CVE-2026-96652 | 播放器時間軸端點的伺服器端請求偽造(SSRF),無需驗證 | 讓伺服器替攻擊者發出請求,作為入口 |
| CVE-2026-96654 | 可經由本機迴送介面(loopback)存取內部代理功能 | 繞過「只有本機才能呼叫」的信任邊界 |
| CVE-2026-96655 | 伺服器擁有者的管理權杖(admin token)外洩 | 取得管理者身分 |
| CVE-2026-96656 | 透過轉碼器偏好設定,可寫入任意檔案至 Codecs 目錄 | 植入惡意函式庫,達成程式碼執行 |
單看個別漏洞會認為風險並不算高,在資安公司 Field Effect 整理的 CVSS 分數中,前三個介於 5.3 到 6.9,只有任意檔案寫入的 CVE-2026-96656 達到 8.6。問題在於這些漏洞串連之後,未經驗證的遠端攻擊者就能以 Plex Media Server 的執行權限執行任意程式碼。
根據 Field Effect 的 Active exploitation of Plex2Shell vulnerabilities 一文,由於 Plex Media Server 經常直接對網際網路開放,天生就是攻擊者偏好的目標。
修補早在八月就有,PoC 公開後一天就開打
這起事件最值得檢討的地方,是修補版本其實已經上線將近三個月。
根據 The Hacker News 的 Hackers Exploit Plex2Shell Flaws 報導,這些漏洞由資安研究員 Zach Main 於 7 月 27 日通報 Plex,並在 8 月初釋出的 1.43.3.10861 修補。根據 BleepingComputer 的 CISA: Hackers chain Plex flaws in Plex2Shell attacks to breach servers 報導,CISA 已正式警告攻擊者正在串連利用這四個漏洞。從 PoC 公開到實際攻擊出現,中間只隔了一天。
攻擊者入侵後的目的相當明確,一是植入加密貨幣挖礦程式,吃掉受害者的運算資源,二是安裝代理軟體(proxyware),把受害者的網路頻寬轉賣給他人使用。
| 日期(2026 年) | 事件 |
|---|---|
| 11 月 6 日 | QNAP 發布安全公告,證實有用戶 NAS 上的 Plex 疑似遭入侵 |
| 10 月 20 日 | 美國 CISA 將四個漏洞列入「已知遭利用漏洞(KEV)」目錄 |
| 10 月 19 日 | Plex 更新公告,公布 CVE 細節並確認漏洞正遭廣泛利用 |
| 10 月 17 日 | 開始出現實際攻擊,初期鎖定蜜罐伺服器植入挖礦程式 |
| 10 月 16 日 | 研究員公開技術細節與概念驗證(PoC)程式 |
| 9 月 1 日 | Plex 發出第一則提醒,建議所有用戶更新 |
| 8 月初 | 修補版 1.43.3.10861 釋出 |
| 7 月 27 日 | 研究員向 Plex 通報漏洞 |
QTS 與 QuTS hero 不受影響不等於資料安全
QNAP 表示,已接獲一小部分用戶回報 NAS 上的 Plex Media Server 疑似遭到 Plex2Shell 入侵,技術支援團隊正在協助處理。經 QNAP 產品資安事件應變小組確認,漏洞僅存在於 Plex Media Server,NAS 作業系統本身並未受影響。含修補的 Plex Media Server 1.43.3 已上架 QNAP App Center。
但是作業系統不受影響不等於資料安全,Plex 在公告 Important Security Update for Plex Media Server v1.43.2 and earlier 中也提醒,只要是 Plex 服務帳號能碰到的內容,包括掛載的共用資料夾與同一台機器上儲存的憑證,都應視為資料可能已被外洩。尤其對於把影音庫與工作檔案放在同一台 NAS 的工作室或公司來說,這一點特別關鍵。
CyberQ 實測發現,攻擊者一旦透過 Plex2Shell 取得程式執行能力,能碰到的不只是影音庫,而是整台 NAS 的共用資料夾、系統設定,以及備份工作與雲端連線所用的憑證。
NAS 用戶該怎麼做:更新、檢查、重建、收斂
CyberQ 綜合Plex 原廠與 QNAP的建議,處置可以分成四個步驟:
第一步,立即更新
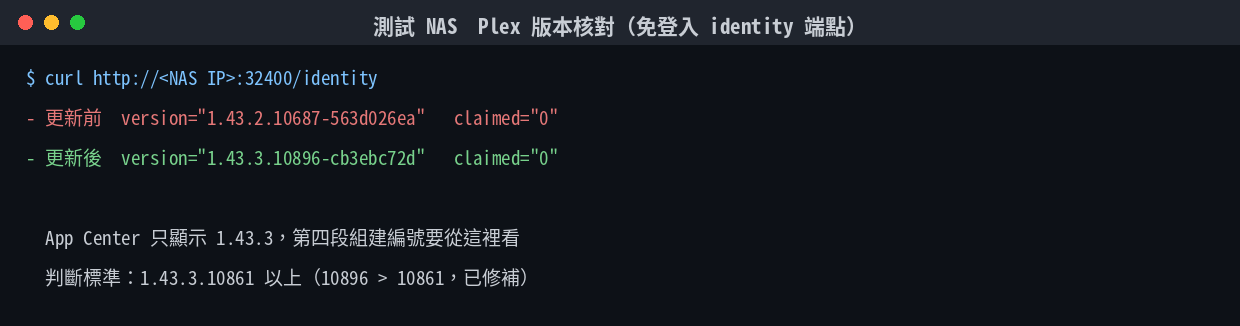
到「App Center > 我的應用程式」將 Plex Media Server 更新至 1.43.3 以上,再到 Plex Web 的「設定 > 一般」確認版本號為 1.43.3.10861 或更新。要注意 App Center 只顯示「1.43.3」,看不到組建編號,不想登入 Plex 帳號的話,也可以用下方「CyberQ 實測」介紹的方法核對。後續版本驗證後也會陸續上架,但不必等待。
第二步,檢查入侵跡象
根據 Plex 公布的指標,若發現由 Plex 啟動、名稱含 myawesomeproxy、mylovelyminer 或 x12345 的不明程序,Plex Codecs 資料夾中出現來路不明的 .so 或 .dll 檔案,有對外連線至 proxystream[.]st 的紀錄,或是沒有播放影片時 CPU 使用率仍長時間偏高,都可能代表伺服器已遭入侵。QNAP 也表示,Malware Remover 偵測到相關威脅時會顯示 MR2104。
第三步,曾對外開放者,直接視為已遭入侵
只要在執行舊版期間曾啟用 Plex 遠端存取、對外開放 32400 連接埠,或透過 UPnP 自動開放,就應完成乾淨重新安裝、清除 Codecs 資料夾、檢查 Preferences.xml 中的轉碼設定,並先在 Plex 帳號設定中登出所有裝置、再變更 Plex 密碼,NAS 的管理者與使用者密碼也要一併變更並啟用兩步驟驗證,備份工作與雲端連線所用的密碼或金鑰同樣需要更換。單純更新版本,無法清除攻擊者已植入的檔案。
第四步,收斂曝險面
不需要遠端觀看時就關閉「遠端存取」,避免直接轉發 32400 連接埠,確實需要時改用 VPN 連線。同時確認 QTS/QuTS hero 與其他已安裝的 App 皆為最新版本。
若懷疑已遭入侵且需要 QNAP 協助判斷,請在移除 Plex 前先保留 Logs 資料夾,再向 QNAP 技術支援提出案件。完整步驟可參考 QNAP 的 Plex2Shell:QNAP NAS 使用者檢查和修復常見問題。
CyberQ 實測:在 QuTS hero 上從受影響版本更新到修補版
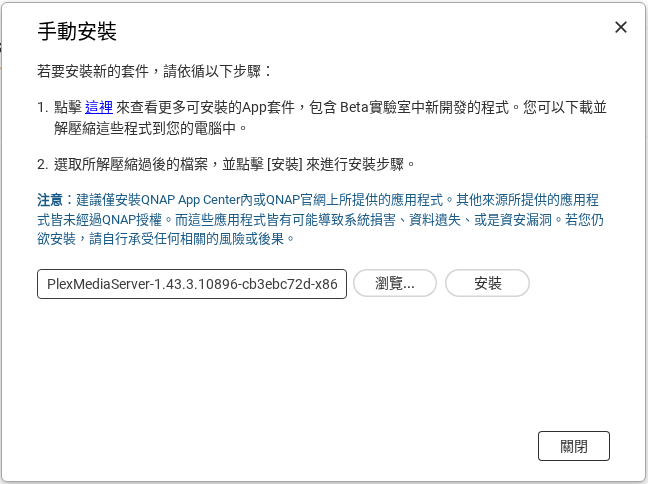
為了確認上述步驟在 QNAP NAS 上實際怎麼做,CyberQ 在一台執行 QuTS hero h6.1.0.3656 的測試 NAS 上,先手動安裝 Plex 官網的 1.43.2.10687(受影響版本),再以 App Center 的「手動安裝」套用 QNAP 官方提供的 1.43.3.10896,並在更新前後各執行一次唯讀檢查。測試全程在內網進行,Plex 遠端存取未開啟、閘道防火牆也沒有任何轉發到這台 NAS 的規則,測試結束後已移除 Plex 並清除資料。
發現一:App Center 只顯示「1.43.3」,看不到組建編號
更新完成後,App Center「我的應用程式」只顯示「1.43.3」,沒有第四段組建編號。Plex 公告的判斷標準是 1.43.3.10861 以上,而 1.43.3 系列在修補版之前還有更早的組建(例如 7 月中旬的 1.43.3.10828),因此光看到「1.43.3」,並不足以確認已經修補。
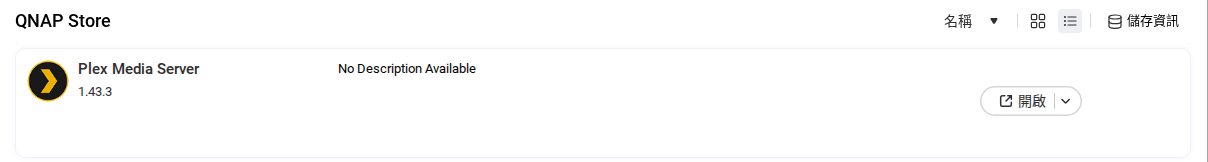
Plex Web 的「設定 > 一般」可以看到完整版本,但必須先登入 Plex 帳號。更簡單的方法是在同一個區網內,用瀏覽器開啟 http://NAS 的 IP:32400/identity,不需登入就會回傳完整版本號。
發現二:從 Plex 官網安裝的版本,App Center 不會提醒更新
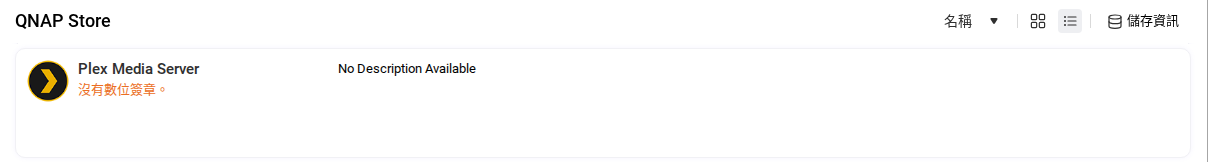
Plex 在公告中建議 NAS 用戶到 Plex 官網下載套件手動安裝。我們依此方式安裝 1.43.2 後,App Center 中的 Plex 只標示「沒有數位簽章」,沒有版本號,也沒有「更新」按鈕。換句話說,用 Plex 官方提供的這種方式安裝,用戶不會從 App Center 收到任何更新提示,必須自己定期回頭確認版本。所以 CyberQ 不建議這樣裝,不然就是裝了,要自己負責安裝更新的後續流程和做追蹤。
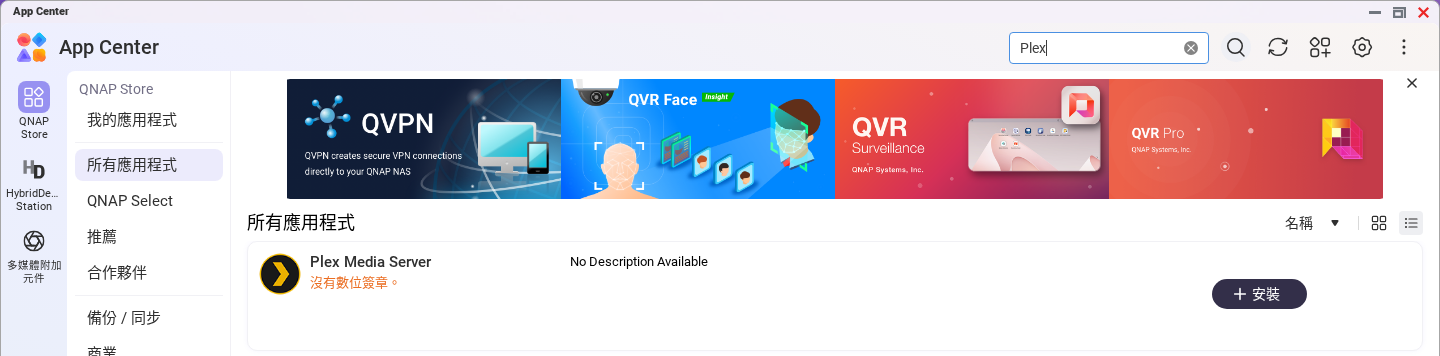
此外,在本次測試的 QuTS hero h6.1 環境中,App Center 商店搜尋「Plex」只找得到本機已安裝的那一筆,商店本身並未提供 Plex Media Server,QNAP 公開的 QTS 與 QuTS hero 5.2 應用程式目錄,則從 8 月 31 日起就已提供 1.43.3.10896。如果你的 App Center 也找不到更新,可以從 QNAP 官網下載 QNAP 簽章的 Plex 套件,再按 App Center 右上角的「手動安裝」更新。實測安裝約 30 秒完成,既有的伺服器設定與資料都會保留。
發現三:QNAP 上的 Plex 以管理者身分執行
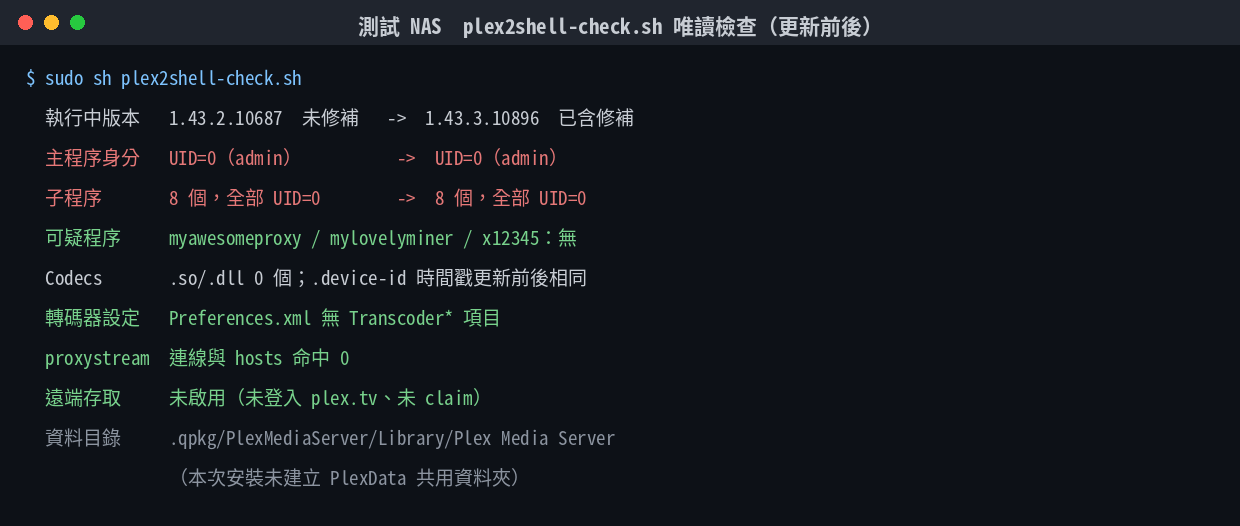
這是本次 CyberQ 實測最需要注意的結果。不論是 Plex 官網版或 QNAP 簽章版,Plex Media Server 主程序與 8 個子程序都以 admin(UID 0)身分執行,套件的啟動腳本也沒有任何降低權限的步驟。Plex 公告所說的「以 Plex Media Server 的執行權限執行任意程式碼」,在 QNAP NAS 上就等於取得整台 NAS 的最高權限。這也是為什麼曾對外開放的用戶,除了重設 Plex 密碼,還應一併更換 NAS 管理者密碼與備份工作的連線憑證。
發現四:更新不會清理 Codecs,檔案位置也可能和 FAQ 不同
更新前後,Codecs 資料夾中檔案的修改時間完全相同,證實更新只替換程式本體,不會動到 Codecs 與 Preferences.xml。這正是 Plex 與 QNAP 都強調「單純更新無法清除已植入檔案」的原因。
另外,QNAP FAQ 指引用戶到 PlexData 共用資料夾中找 Codecs、Preferences.xml 與 Logs,但本次兩種安裝方式都沒有建立 PlexData。這些檔案實際位於安裝磁碟區的隱藏目錄 .qpkg/PlexMediaServer/Library/Plex Media Server/ 底下,File Station 預設看不到,需要以 SSH 登入檢查。以下是 CyberQ 整理與測試過的唯讀指令,請用 SSH 登入 NAS ,以管理者身分執行即可,不會修改任何檔案:
# 實際執行中的完整版本(不需登入)
curl -s http://127.0.0.1:32400/identity

# Plex 資料目錄(有 PlexData 共用資料夾時以它為準)
D="$(getcfg PlexMediaServer Install_Path -f /etc/config/qpkg.conf)/Library/Plex Media Server"
[ -d "/share/PlexData/Plex Media Server" ] && D="/share/PlexData/Plex Media Server"

# Codecs 內的檔案與修改時間
find "$D/Codecs" -type f -exec ls -l {} \;

# Preferences.xml 中與轉碼器相關的設定
tr ' ' '\n' < "$D/Preferences.xml" | grep '^Transcoder'

# 可疑程序與 Plex 的對外連線
ps | grep -E 'myawesomeproxy|mylovelyminer|x12345' | grep -v grep
netstat -tnp | grep -i plex
實作時有兩點要注意。第一,Plex 正常運作時也會把下載的轉碼元件以 .so 檔存放在 Codecs 底下的子資料夾,所以「有 .so 檔」本身不代表遭到入侵,應留意的是來路不明、修改時間落在 10 月 16 日 PoC 公開之後,或直接放在 Codecs 第一層的檔案。第二,即使沒有登入帳號,Plex 也會主動對外建立 HTTPS 連線,有對外連線不等於遭入侵,要確認是否連往 proxystream[.]st,比較可靠的方式是查詢路由器或 DNS 伺服器的紀錄。
CyberQ 觀點
Plex2Shell 真正的問題不在於沒有修補,而在於修補有推出,但用戶沒有下載安裝。修補版早在 8 月初就已釋出,Plex 原廠官方九月也發過提醒,但 Field Effect 引述 Shadowserver Foundation 的統計,9 月初網路上仍有超過 3 萬 6 千台可直接連到、尚未修補的 Plex Media Server,直到 10 月 PoC 公開、攻擊爆發,許多伺服器仍停在舊版。從有修補版到已完成部署之間的空窗,正是攻擊者最喜歡的時間差。
CyberQ 提醒,還有一個值得大家注意的是第三方 App 的責任邊界,NAS 廠商負責作業系統,但 App Center 裡的套件都各有自己的更新節奏。很多用戶會把「NAS 韌體已更新」當成「全部都安全」,這種做法就是這類事件的溫床。另外影音套件常因為被當成娛樂用途而排除在資產盤點之外,工作室與中小企業的 IT 人員常不知道同事在公司 NAS 上裝了 Plex,更不知道它還開了 32400 連接埠。
這次攻擊者只是挖礦與轉賣頻寬,看似損害有限,但如果同一個入口,換一個攻擊者來用,就可能碰到同一台 NAS 上的重要資料與備份。
CyberQ 建議,應把 NAS 上所有對外開放的服務都列成清單,定期檢查路由器的 UPnP 與連接埠轉發設定,影音伺服器與工作資料盡量分開存放。由於 QNAP 版 Plex 以管理者身分執行,共用資料夾的權限設定擋不住它,如果無法分機存放,可以考慮改在 Container Station 以一般使用者身分執行 Plex 容器,只掛載影音資料夾,把入侵的影響範圍限制在容器內,遠端存取則一律走 VPN。更新只是止血,檢查、重建與收斂曝險面,才是真正能把風險擋在門外。
本文首圖由 CyberQ 環境地端 ComfyUI 生成