威脅情資業者 ThreatMon 於台灣時間 2026 年 11 月 11 日在 X 發文,指稱化名「UNC6783」的行為者在地下論壇聲稱竊得國家資通安全研究院(資安院,NICS)2024 年至 2025 年的內部文件共 102GB,並附上一份標示 TLP:GREEN 的資安聯防監控月」樣本。截至 11 月 11 日晚間,該貼文瀏覽數約 1.5 萬次,資安院與數位發展部尚未對外說明,台灣的主流媒體也尚未報導。
CyberQ 就公開可查的資料做三件事,鑑識 ThreatMon 公開的樣本截圖、比對資安院與資安署的公開文件,以及以訪客身分查看論壇上該帳號的公開資料。觀察結果是,樣本封面與目錄和真實文件高度吻合,但目前沒有任何證據能證明對方握有 102GB,也無法證明資料是從資安院本身流出。
ThreatMon 的貼文說了什麼
ThreatMon 的說法整理如下:
- 行為者以 UNC6783 為名,宣稱取得資安院 2024 年至 2025 年的營運檔案,總量 102GB。
- 樣本是一份「Cybersecurity Joint Defense Monitoring Monthly Report」,內容據稱包括依國家與國內 ISP 分類的威脅來源分析、Fortinet FortiOS/FortiProxy(CVE-2024-55591)與 Ivanti 產品的弱點通告、殭屍網路與釣魚郵件的入侵指標(IoC)、依金融、國防、教育等業務類別的交叉分析,以及聯防監控使用的黑名單與中繼站狀態。
- ThreatMon 稱 UNC6783 是「近年活躍、常鎖定亞洲與歐洲組織的勒索軟體集團」。
- 貼文最後註明:資安院與其他研究人員皆未獨立證實此事。
檢驗一:樣本截圖鑑識
封面資訊與時間點吻合
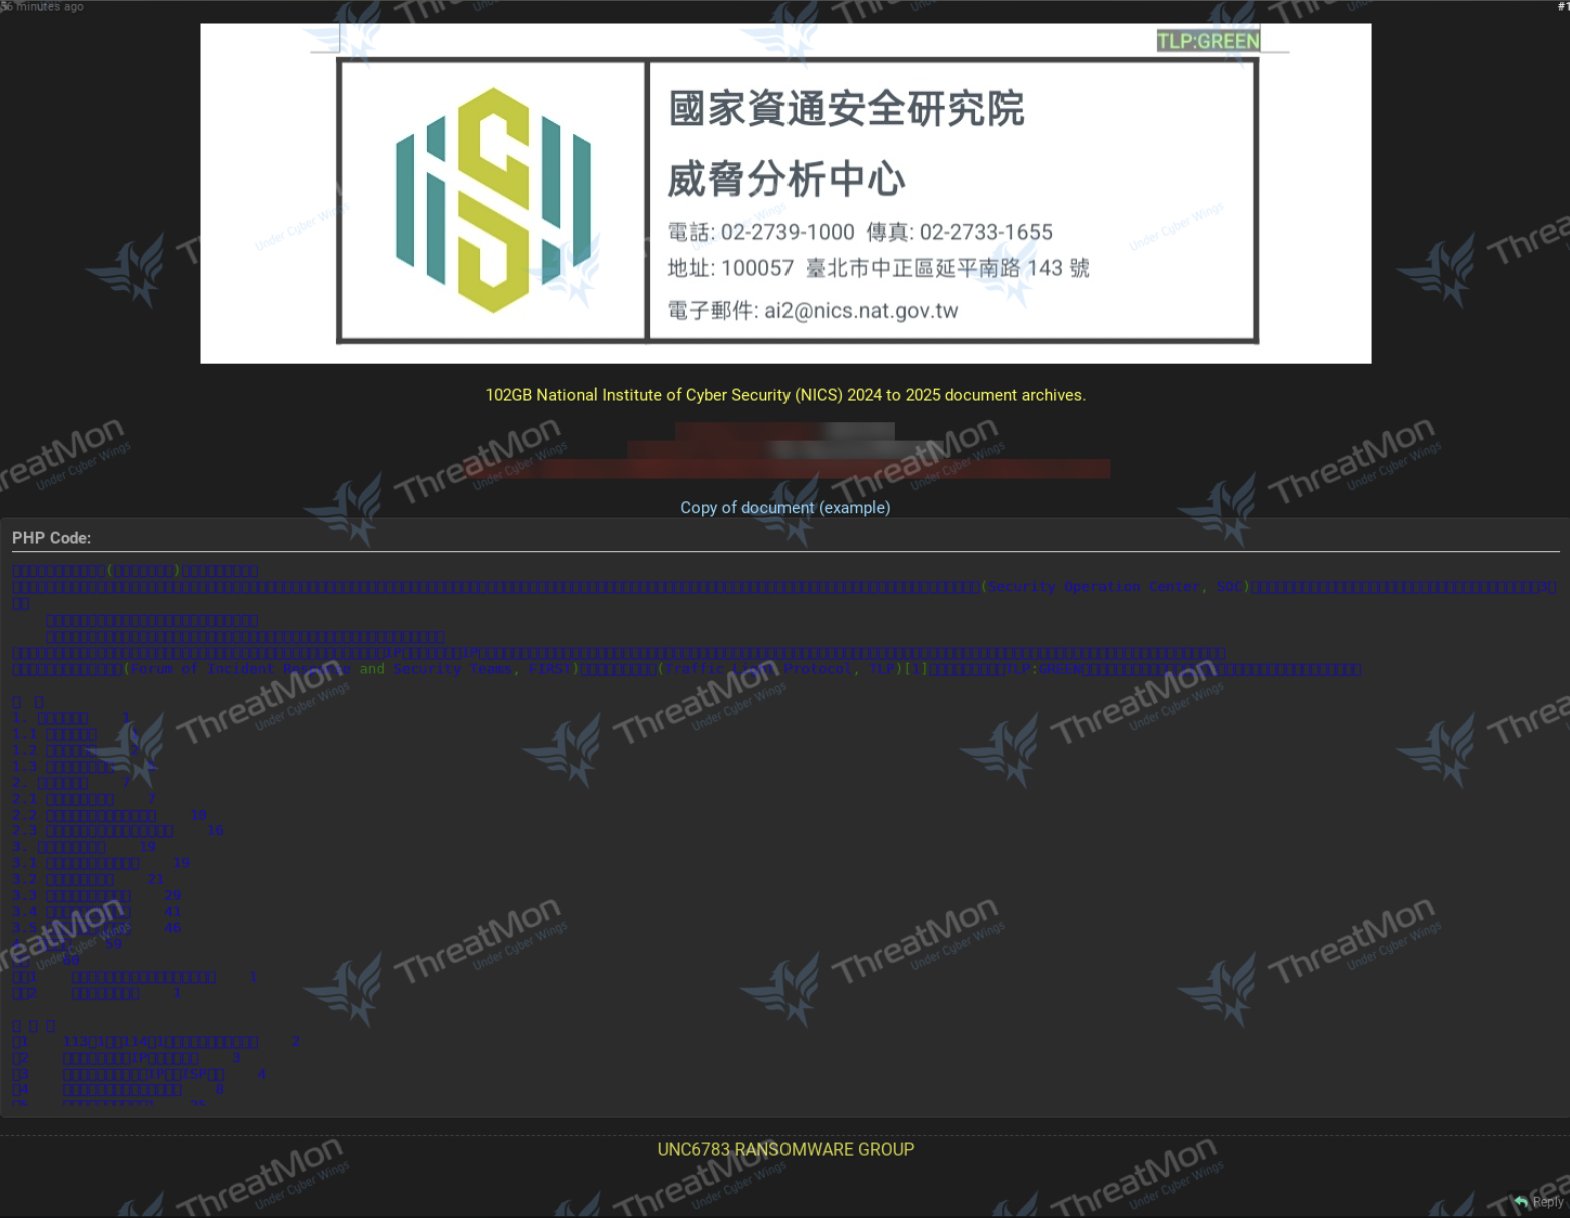
封面列出「國家資通安全研究院 威脅分析中心」、電話 02-2739-1000、傳真 02-2733-1655、地址「100057 臺北市中正區延平南路 143 號」與電子郵件 [email protected]。逐項比對:
| 項目 | 樣本封面 | 公開資料 | 內容 |
|---|---|---|---|
| 單位 | 威脅分析中心 | 資安院官網組織架構列出七個單位,其中包括威脅分析中心,資安院 2024 年 6 月的公開簡報亦署名此單位 | 吻合 |
| 電話、傳真 | 02-2739-1000、02-2733-1655 | 資安院現行官網相同 | 吻合 |
| 地址 | 延平南路 143 號 | 舊官網(網際網路檔案館 2024 年 2 月 27 日存檔,頁面更新日 2024/2/17)為延平南路 143 號,現行官網聯絡頁(2025/11/26 更新)已改為寶慶路 25 號 7 樓 | 與 2024 年至 2025 年間的地址一致 |
| 電子郵件 | [email protected] | 公開搜尋查無此信箱 | 無法驗證 |
地址這一點值得一提,如果偽造者照抄現行官網,會寫成寶慶路。樣本使用的是舊址,與文件聲稱的年份相符。不過舊址在網際網路檔案館與許多公開文件中都查得到,因此這只能說明樣本沒有露出時代錯誤。
目錄還原是約 60 頁的完整版月報
截圖中的中文全部顯示為方框(俗稱 tofu),英文與數字則正常。這種現象通常代表文字本身是正常的 Unicode 中文,只是截圖那台電腦沒有中文字型,而不是編碼毀損。換言之,論壇貼文裡放的是從原始文件複製出來的完整中文文字。
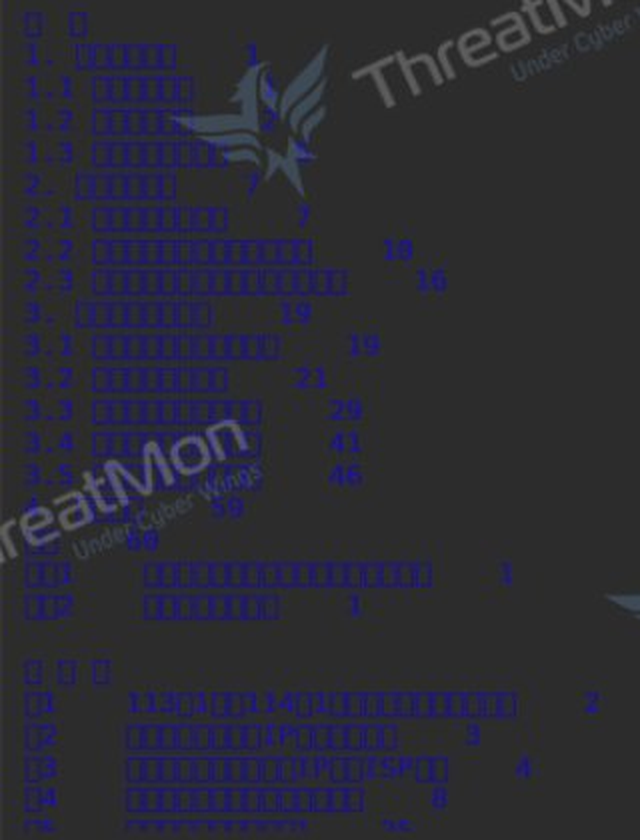
放大後可以讀出的結構如下:
- 正文共 5 章,第 2 章有 3 節(頁碼 7、10、16),第 3 章有 5 節(頁碼 19、21、29、41、46),第 4 章起於第 59 頁,最後一項位於第 60 頁。
- 另有附件 1 與附件 2,以及至少 5 張圖。
- 圖 1 的標題前半段因為夾雜數字可以還原為 113年1月至114年1月 ,也就是一份涵蓋 2024 年 1 月到 2025 年 1 月共 13 個月的趨勢圖。圖 2 與圖 3 的標題含有IP 與 ISP 字樣,與 ThreatMon 所說的「依國家與 ISP 分析威脅來源」相符。
- 前言段落出現「Security Operation Center, SOC」、「Forum of Incident Response and Security Teams, FIRST」與「Traffic Light Protocol, TLP」等英文,說明這份文件依 FIRST 定義的 TLP 分級發布。
由近 13 個月趨勢圖的慣例推算,這最可能是 114 年 1 月(2025 年 1 月)的月報。這與 ThreatMon 提到的弱點也對得上,Fortinet 於 2025 年 1 月 14 日發布 FG-IR-24-535(CVE-2024-55591),美國 CISA 當天就列入已遭利用弱點目錄(KEV),Ivanti Connect Secure 的 CVE-2025-0282 則在 2025 年 1 月 8 日公布。兩者都是當月政府機關必須處理的重大弱點。
與公開月報比對
數位發展部資通安全署每月公開一份《資通安全網路月報》。我們下載了 114 年 8 月與 9 月兩期,每期都只有 7 頁,內容分為近期政策重點與資通安全趨勢,其中事前聯防監控一節引用資安聯防監控資安監控情資統計圖,例如 9 月份蒐整政府機關聯防情資 6 萬 5,230 件。
樣本則是約 60 頁、標示 TLP:GREEN、由威脅分析中心署名的完整版。兩者的關係是這樣滴,公開月報是給大眾看的摘要,完整版則透過聯防機制發給各機關與其委外廠商。這也解釋了為什麼樣本中會出現 IoC、黑名單與分業務類別的交叉分析,這些內容不會出現在公開版。
檢驗二:論壇上的 UNC6783 帳號
截圖的版面是 MyBB 論壇常見的深色主題。我們以全新的暫存瀏覽器設定檔、關閉圖片載入,只以訪客身分瀏覽 DarkForums 的公開頁面,不註冊、不登入、不點任何下載或外部連結,看完即刪除設定檔。
找到的事實如下:
- 同一論壇上確實有名為 UNC6783 的帳號。訪客可以看到它在資料庫版發布的另一則貼文(11 月 10 日,聲稱握有卡達國家銀行 QNB 資料),其帳號欄顯示:2026 年 9 月註冊、發文 93 則、主題 53 個、聲望 40。
- 該帳號的簽名檔是「UNC6783 RANSOMWARE GROUP」,與 ThreatMon 截圖頁尾的文字一致,樣本也同樣放在「PHP Code」區塊中呈現。我們據此判斷截圖出自這個帳號。
- 該帳號在貼文中留下的聯絡方式自稱「Mr. Raccoon」,並附上 Session 通訊軟體的識別碼(本文不轉載)。
關於「UNC6783」這個名字
UNC 是 Google 旗下 Mandiant 與 Google 威脅情報團隊(GTIG)用來標記「尚未歸類」攻擊群組的內部編號,通常不是攻擊者自己取的名字。
- GTIG 於 2026 年 4 月公開 UNC6783,描述它是以財務為動機的行為者,主要透過即時聊天對業務流程外包商(BPO)與客服台人員進行社交工程,引導對方到偽冒的 Okta 與 Zendesk 登入頁以繞過多因素驗證,也會以假的安全軟體更新植入遠端存取木馬,再以 Proton Mail 寄送勒索信進行資料竊取勒索。GTIG 並未稱其為加密型勒索軟體集團,ThreatMon「近年活躍的勒索軟體集團」的描述與原始資料不符。
- 依 SecurityWeek 報導,GTIG 提到 UNC6783 可能與某個「Raccoon」身分有關(potentially linked),報導據此推測就是宣稱入侵 Adobe 的「Mr. Raccoon」,這屬於推論,並非確定歸因。論壇帳號自稱 Mr. Raccoon,可以是同一人,也可以是刻意借用已被報導的名號。
- 論壇帳號在 GTIG 公開命名的 5 個月後才註冊。用研究單位給的代號當自己的名字,最直接的效果是讓轉述者寫出「知名駭客組織」。
- 同一名號自 9 月以來還聲稱握有 Cisco CRM 資料、Telegram 2.63 PB 資料、以色列國防與情報單位 4.5 TB 資料等。這些聲稱目前都沒有獨立證實,其中以色列一案,西班牙媒體 Escudo Digital 指出對方只提供目錄截圖,並引述分析人士認為是回收舊外洩資料重新包裝。
可信度評估
| 已確認 | 尚未證實 | 有疑點 |
|---|---|---|
| 威脅分析中心是資安院真實單位,封面電話、傳真與當時地址正確 | 對方握有 102GB 資料 | 「UNC6783」是借用 Google 的分類代號,帳號在命名公開後 5 個月才註冊 |
| 樣本目錄結構、時間範圍與 2025 年 1 月的重大弱點一致 | 資料是從資安院本身流出 | 自稱「勒索軟體集團」與 GTIG 描述不符 |
| 截圖出自 DarkForums 上的 UNC6783 帳號(簽名檔與版面一致) | 原帖目前是否仍在、是否開放下載 | 同一名號近期多起大型聲稱均未獲證實,部分被認為是回收資料 |
需要特別指出的是,一份 TLP:GREEN 月報外流,不等於資安院被入侵。 TLP:GREEN 的意思是可以在社群內分享,這類月報原本就會發送到各機關的資安窗口與委外資安廠商。只要其中任何一個收件端的信箱、檔案伺服器或廠商系統被入侵,都可能流出同一份文件。單憑一份 2025 年初的月報封面與目錄,無法分辨來源是資安院、某個機關,還是某家廠商。
另一方面,這份月報距今已近兩年。其中的 IoC 與弱點通告大多早已失去時效,真正敏感的是依機關業務類別整理的威脅分布與黑名單邏輯,這些資訊可以幫助攻擊者理解政府的監控重點。
給機關與資安廠商的建議
- 檢查收件端:曾接收聯防月報的機關與廠商,應盤點這類 TLP:GREEN 文件存放在哪裡(共用資料夾、信箱、專案管理系統、廠商的工單系統),並確認存取權限與日誌。GTIG 描述的 UNC6783 手法正是從客服與外包商下手,委外廠商是值得優先檢查的環節。
- 提防以外洩文件做誘餌的釣魚:外流的封面與目錄足以讓攻擊者做出看起來很像資安院正式文件的附件。收到自稱資安院或資安署寄來的「月報」「警訊」時,應以既有管道確認寄件來源,不要直接開啟附件或連結。
- 補完舊弱點:若仍有 FortiOS 7.0.0 至 7.0.16、FortiProxy 7.0.0 至 7.0.19 或 7.2.0 至 7.2.12 的設備,CVE-2024-55591 的修補早該完成。可在 FortiGate CLI 以
get system status確認版本,此弱點只影響 FortiOS 7.0 分支,6.4、7.2、7.4、7.6 不受影響。 - 等待官方說明:在資安院或數發部回應之前,轉述時標明「聲稱」與「未證實」,也不要轉傳論壇連結或任何樣本檔案。
我們會持續追蹤資安院與數發部的回應,有進一步消息時視情況再更新本文。
資料來源
- ThreatMon,X 貼文,2026 年 11 月 10 日 19:37(UTC):https://x.com/MonThreat/status/2120239429621088349
- 國家資通安全研究院官網,組織架構與聯絡資訊:https://www.nics.nat.gov.tw/about/organization/ 、https://www.nics.nat.gov.tw/about/contact/
- 網際網路檔案館,資安院舊官網「本院簡介」2024 年 2 月 27 日存檔:https://web.archive.org/web/20240227113903/https://wwwold.nics.nat.gov.tw/About.htm?lang=zh
- 數位發展部資通安全署,《資通安全網路月報》114 年 8 月、9 月
- 國家資通安全研究院威脅分析中心,《政府機關資安威脅與防護重點》簡報,2024 年 6 月
- SecurityWeek,Google Warns of New Campaign Targeting BPOs to Steal Corporate Data,2026 年 4 月 9 日:https://www.securityweek.com/google-warns-of-new-campaign-targeting-bpos-to-steal-corporate-data/
- Escudo Digital,Cybercriminal claims to hold confidential Mossad and Israeli intelligence data,2026 年 10 月 26 日:https://www.escudodigital.com/en/cybersecurity/cybercriminal-claims-to-hold-confidential-mossad-and-israeli-intelligence-data.html
- Dark Web Intelligence(@DailyDarkWeb),UNC6783 聲稱 Cisco CRM 與 Telegram 資料的 X 貼文:https://x.com/DailyDarkWeb/status/2114092780263796771 、https://x.com/DailyDarkWeb/status/2116763684915597331
- Fortinet PSIRT,FG-IR-24-535(CVE-2024-55591),2025 年 1 月 14 日:https://fortiguard.fortinet.com/psirt/FG-IR-24-535