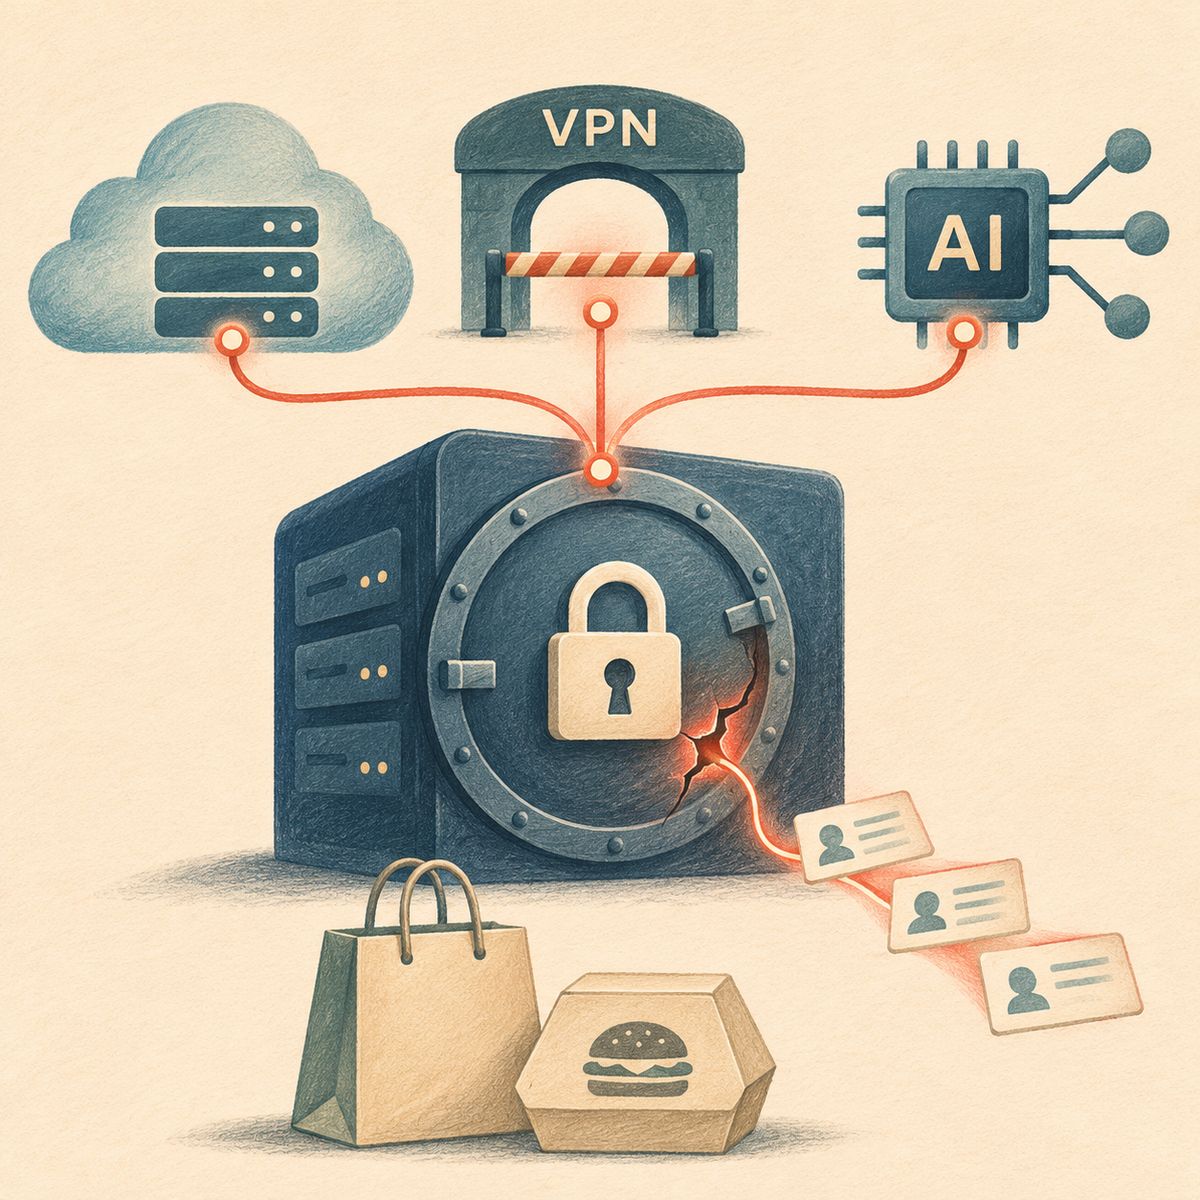
2026 年秋天,全球資安事件幾乎沒有停過。日本無印良品與松屋接連傳出會員資料外洩,韓國金融機構與 HYBE 也相繼出事,歐洲、美國、台灣等地同樣不平靜。CyberQ 指出,這些案件規模動輒百萬筆,但真正值得注意的,是攻擊方與防守方同時把 AI 代理與自動化工具搬進日常工作。當攻擊成本被壓低、防禦速度也被要求加快,企業面對的已經從單一駭客,變成一整套會自己找路徑、自己下手的工具鏈。
日本接連爆出大型外洩,無印良品與松屋規模差距懸殊
CyberQ 觀察,兩家日本知名品牌在同一天公告,衝擊範圍卻完全不同。日本無印良品母公司良品原本在 10 月 30 日公告,MUJI App 系統遭未授權存取,最多約 2,726 萬筆會員資料可能外洩,包含已退會會員。第一報指外洩項目為電子郵件、出生日期與性別,不含信用卡、姓名、地址、電話。11 月 4 日的第二報又擴大範圍,發現未使用 App 的網路商店會員也受影響,部分姓名、地址、電話確認外流,部分註冊信用卡資料可能被存取,另包含 2021 年 7 月以前留存、由 Credit Saison 發行的 MUJI Card 卡號、ID 與出生日期,但持卡人姓名、有效期限與安全碼不在範圍內。
牛丼連鎖松屋食品控股同日公告,App 管理系統遭第三人未授權存取,確認約 238 萬筆個資外洩。其中「松弁 Net」「行動下單」「松弁 Delivery」用戶共 2,377,127 筆,含會員 ID、姓名、電話、配送地址與松屋點數。App 註冊會員約 2,000 筆,最多可能 3,000 筆,含都道府縣、出生日期、電子郵件與加密密碼,公司未持有信用卡資料。松屋在 10 月 28 日察覺異常,App 與官網隨即停用,復原時間未定。兩案對照可以看出,無印良品第一報的外洩主體是電子郵件、生日與性別,第二報才擴大到姓名地址與部分卡號,松屋則以地址電話與加密密碼為主,衝擊輪廓並不相同。
日本整體案件數創五年新高,委外與 VPN 是常見入口
個案之外,統計數字顯示這波趨勢已持續一整年。MM 總研調查顯示,2026 年 1 到 9 月日本資安外洩事案 454 件,較 2025 年同期 304 件增加 49%。截至 10 月 13 日累計 485 件,已超過 2025 年全年 432 件,為 5 年新高。員工 300 人以下的企業 195 件,接近去年 2 倍,佔增加量的三分之二,1 到 9 月有 164 件、約 36% 涉及委託商或雲端服務商。日本警察廳則指出,2026 年上半年勒索軟體被害報告 123 件,為 2020 年下半年開始統計以來半年度最高,侵入路徑約 5 成是 VPN 設備。
CyberQ 觀察,其他案件同樣指向供應鏈與老舊的各種服務入口。佐川急便外洩規模達 5,300 萬筆,SourceNext 會員 API 遭濫用,2,250 萬筆資料被取走,密碼為加密而非雜湊。skyticket 1,460 萬筆客戶資料在三次入侵中被取走,另含 32,341 筆退款銀行帳戶。Capcom 全球 1,177 萬個 CAPCOM ID 遭存取。日本數位廳共用平臺 GSS 遭 VPN 漏洞入侵,24.6 萬名官員與承包商資料受影響。日本航空約 9.2 萬名旅客受影響,其中 2,000 人有護照號碼,存取痕跡回溯到 2023 年 8 月,與全日空、大韓航空、韓亞航空同為 Amadeus 訂位系統共用供應商事件。
另有一案並非外部入侵。Panasonic 一名人資系統專案成員把約 33.4 萬名現職、離職員工與家屬資料上傳到公司已禁用的外部生成式 AI 服務,是影子 AI 造成的資料外流。
韓國、歐洲、美國案件接連出現,供應商與金鑰管理成關鍵
日本之外,韓國與歐美的案例把問題進一步指向內部人員與金鑰管理。韓國 Coupang 在 2025 年 11 月外洩,2026 年 2 月 10 日韓國科學技術情報通信部與民間聯合調查團確認 3,367 萬個韓國用戶帳號外洩,資料為姓名與電子郵件。配送清單頁面含姓名、電話、地址與去識別化公寓門禁密碼,遭不當存取 1.48 億次。攻擊者為前 Coupang 員工,竊取簽章金鑰後測試攻擊,再用網路爬蟲複製大量資料,公司內部規定簽章金鑰只能存在管理系統,實際仍有開發者放在筆電。
HYBE 則在 10 月 18 日公告外部廠商文件預覽軟體存在異常存取,外洩含姓名、住民登錄號、護照號碼、銀行帳戶、信用卡號與醫療資訊等,未公布受影響人數,旗下 Weverse 9 月另通報 422,584 個帳號相關資料外洩。9 月底到 10 月初,新韓銀行約 2.5 萬名客戶資料外洩,KB 國民銀行與韓亞銀行也相繼出事,韓國金融委員會 10 月 2 日召開緊急會議,要求金融機構全面檢查可從外部存取的 IT 資產,並快速共享攻擊 IP。Kyowon 集團遭勒索軟體攻擊,800 台伺服器中高達 600 台受影響,9,600 萬個帳號對應約 550 萬人可能受影響,公司確認有資料被帶走,客戶資料是否受影響仍在調查。Kia 光陽廠約 5,000 名工會成員資料經由委外線上教育供應商 Malgnsoft 外洩,該供應商另服務 20 多個組織。
歐洲方面,法國 Crédit Mutuel Arkéa 在 11 月 4 日確認遭精密攻擊,區塊鏈調查者 ZachXBT 估計損失超過 1.33 億美元,銀行本身未證實金額。攻擊者透過一家服務供應商取得權限,用銀行自己的帳戶轉帳到其他金融機構,再經加密貨幣平臺換幣。瑞典人力資源軟體供應商 Miljödata 在 8 月 23 日偵測入侵,逾 150 萬人資料外洩,約 200 個市政府受影響。荷蘭電信商 Odido 外洩 650 萬筆,法國 ANTS 身分證件機構外洩 1,170 萬個帳號。
美國則有 Canvas / Instructure 外洩,ShinyHunters 宣稱約 2.75 億名個人、8,809 所機構受影響,Under Armour 7,200 萬個電子郵件外洩,Charter Communications 遭語音釣魚取得 Salesforce 存取權,確認 490 萬筆。
台灣威脅排名上升,委外平臺與 AI 生成腳本都出事
CyberQ 認為,台灣的處境也沒有比較輕鬆。微軟 2026 數位防禦報告指出,台灣客戶受網路威脅影響程度全球第 4,較 2025 年第 10 名上升,佔全球比例由 1.8% 增至 3.9%。2025 年 7 月到 2026 年 6 月臺灣觀察到 193 起國家級駭客活動,日本 172 起,兩年前日本僅 38 起,受影響最重的是政府與公共服務,IT 產業第二。
104 人力銀行(一零四資訊科技)在 10 月 6 日發布重大訊息,App 系統異常讀取,約 12 萬筆履歷遭未授權讀取。摩斯漢堡所屬安心食品則有第三方從委外廠商平臺取得個資並發信給顧客,公司強調與自有 MOS 訂餐 App 無關。鈊象電子 9 月底營運設備遭不明 IP 入侵,10 月 7 日說明遊戲營運資料外洩,含部分玩家姓名、電話與電子郵件。歐都納與清淨海生技同樣是委外平臺遭第三方取得資料。
美珍香在 4 月底逾 9.5 萬會員電子郵件外洩,原因與駭客無關。員工請生成式 AI 產生 SendGrid 批次寄信 Python 腳本,提示詞未要求密件副本,AI 把每批 1,000 人的信箱放進同一個個人化物件,事前也未測試,同批收信者看到其他人的信箱。
資安院院長龔化中先前在 10 月公布「國家資安防護 2.0」藍圖,主張以 AI 對抗 AI,四項工作為 AI 程式碼檢測與修補、AI 紅隊攻防演練、威脅情資自動分析與國家級 AI 資安攻防沙箱,AI 紅隊演練預計 2027 年 4 月對政府部門展開。
攻擊方用 AI 壓低成本,防守方也用 AI 追漏洞
上述案件的另一條主線,是 AI 工具同時被攻守兩方採用。Fortinet 2026 全球資安威脅報告指出,FortiRecon 暗網情資在全球識別 7,831 名勒索軟體受害者,較前一年約 1,600 名成長 389%,攻擊者已用代理式 AI 發動更複雜的攻擊。暗網上以服務形式販售的 AI 攻擊工具包括升級版 WormGPT、FraudGPT,具備自動偵查與攻擊路徑生成能力的 HexStrike AI,以及整合大型語言模型的滲透測試工具 BruteForceAI,可分析表單並執行多執行緒攻擊。
以色列資安公司 Gambit 9 月揭露,一名攻擊者以 Strix、Cairn、Hermes 三套開源 AI 代理工具鎖定線上零售商,9 月 10 到 15 日 5 天內啟動 105 個攻擊專案,至少 27 家企業遭不同程度入侵,竊走逾 60 萬筆仍有效的信用卡資料,依 OpenRouter 帳單推算平均每個目標的模型費用僅約 25 美元。荷蘭漏洞揭露協會 DIVD 也遭 AI 驅動攻擊,從公開截圖可見攻擊腳本含大量說明文字,呈現 AI 代理為自身行為辯解與解釋,事件導致 Zammad 兩個漏洞被 CISA 列入已知遭利用清單。
防守側同樣在加速。Anthropic 公布 Project Glasswing 成果,2026 年 4 到 7 月合作夥伴發現至少 12.9 萬個經驗證的軟體漏洞,並把計畫整併為 Cyber Verification Program。Debian 2026 年 9 月 29 日的核心公告一次列出 1,313 個漏洞,11 月初的 DSA 又收攏 611 個 CVE,學界與媒體都把 CVE 數量膨脹歸因於 AI 輔助漏洞挖掘工具的普及。
Google 則指出,零時差攻擊雖增加,N-day 漏洞遭利用的速度加快才是 2026 年實際攻擊成長的主要來源,Project Zero 呼籲軟體業者建立 Hotpatch 等緊急應變機制。MM 總研 2026 年 7 月調查則顯示,只有 13% 企業已建立因應 AI 攻擊的體制,83% 企業有資安人才不足問題。
六大常見資安播口
CyberQ 認為,把這波事件放在一起看,共同入口相當集中,VPN 設備、委外供應商、API、簽章金鑰、設定錯誤,以及 AI 產生卻未經測試的程式碼,幾乎每一案都能對應到其中一項,真正靠高深技巧突破的反而是少數。
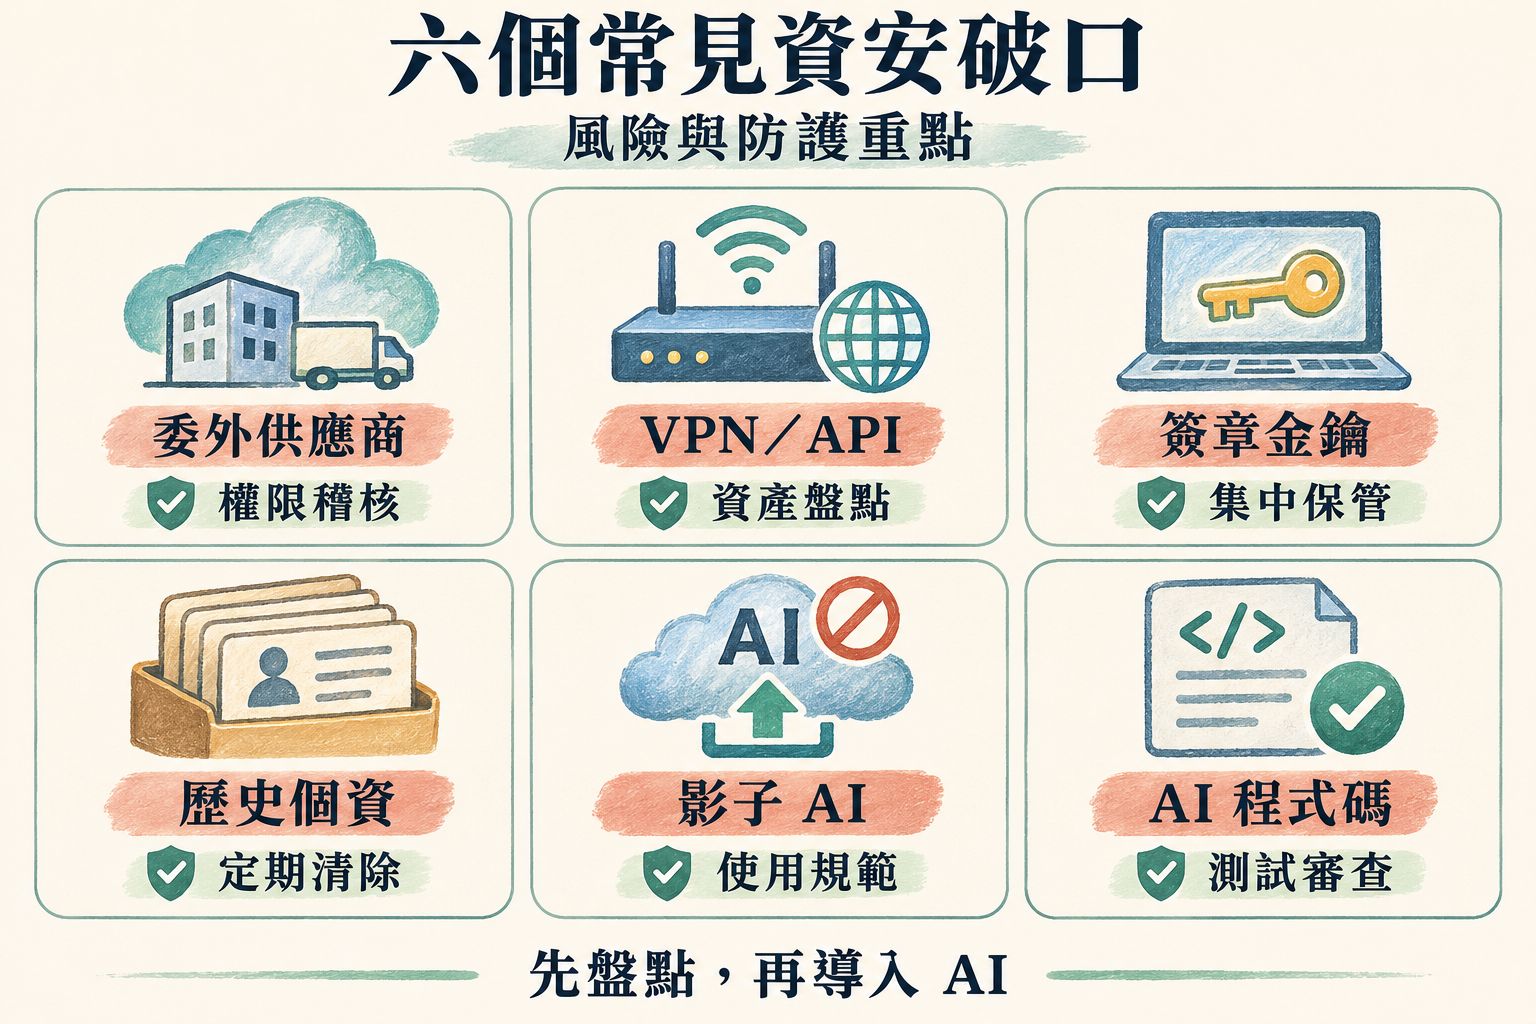
企業的第一步應該是把對外可存取的資產盤點清楚,VPN、遠端管理介面與 API 全部列冊,再把簽章金鑰與機密強制集中管理,杜絕開發者筆電上留存金鑰的情況。第二步是重新檢視委外合約與資料保留政策,無印良品的退會會員與 MUJI Card 舊卡號、Panasonic 的離職員工資料都說明,不再使用的資料若未清除,日後仍會成為外洩範圍。第三步才是導入 AI 代理,把重複性的監控、比對與修補交給它,人的判斷留給風險排序與取捨,同時為所有 AI 生成的程式碼建立測試與審查關卡,美珍香碰到的寄信程式問題就是未設關卡的代價。
個人層面,建議直接假設自己的電子郵件與電話早已外流,為每個服務啟用兩步驟驗證,對語音釣魚與可疑簡訊保持警覺,並且不把同一組密碼重複用在多個服務。
企業和個人平常也需要做好備份,秉持 3-2-1 備份原則,規劃好逐步的防禦與儲存策略,因應各種可能的風險。