CyberQ 賽博客
沒有結果
觀看所有搜尋結果
  • 首頁
  • AI
    • AI 代理
    • AI 應用實戰
  • 資安
    • ISO 合規
  • NAS 與儲存
  • 網通
    • 10GbE
    • 100GbE
  • 虛擬化與容器
    • Docker
    • 虛擬化
  • 開發與 DevOps
    • DevOps
  • 科技產業
  • 企業解決方案
  • 教學與評測
    • 開箱評測
    • 選購指南
    • 展覽直擊
    • DR.Q 快問快答
    • 專題
聯繫我們
  • 首頁
  • AI
    • AI 代理
    • AI 應用實戰
  • 資安
    • ISO 合規
  • NAS 與儲存
  • 網通
    • 10GbE
    • 100GbE
  • 虛擬化與容器
    • Docker
    • 虛擬化
  • 開發與 DevOps
    • DevOps
  • 科技產業
  • 企業解決方案
  • 教學與評測
    • 開箱評測
    • 選購指南
    • 展覽直擊
    • DR.Q 快問快答
    • 專題
沒有結果
觀看所有搜尋結果
CyberQ 賽博客
沒有結果
觀看所有搜尋結果
  • 首頁
  • AI
  • 資安
  • NAS 與儲存
  • 網通
  • 虛擬化與容器
  • 開發與 DevOps
  • 科技產業
  • 企業解決方案
  • 教學與評測
首頁 AI

OpenAI 模型突破資安測試環境自主入侵 Hugging Face

Ashley Hsieh by Ashley Hsieh
2026 年 07 月 23 日 08:00
in AI, 新聞
閱讀時間: 2 分鐘
A A
OpenAI 模型突破資安測試環境自主入侵 Hugging Face
8.4k
觀看數
分享到臉書分享到 X分享到Line分享到 Threads分享到 Linkedin

模型為取得 ExploitGym 解答串聯多項漏洞

OpenAI 近日公開說明一起資安評測的異常事件。事件發生在該公司使用 ExploitGym 測試先進模型執行複雜網路攻擊的能力時。ExploitGym 是一套用來測試AI代理程式能不能把已知軟體漏洞變成真正攻擊工具的資安評測基準,測試會提供含有已知漏洞的程式碼及能觸發漏洞的資料,再要求AI將其發展成能夠在未經授權下執行程式碼的實際攻擊方法。

RELATED POSTS

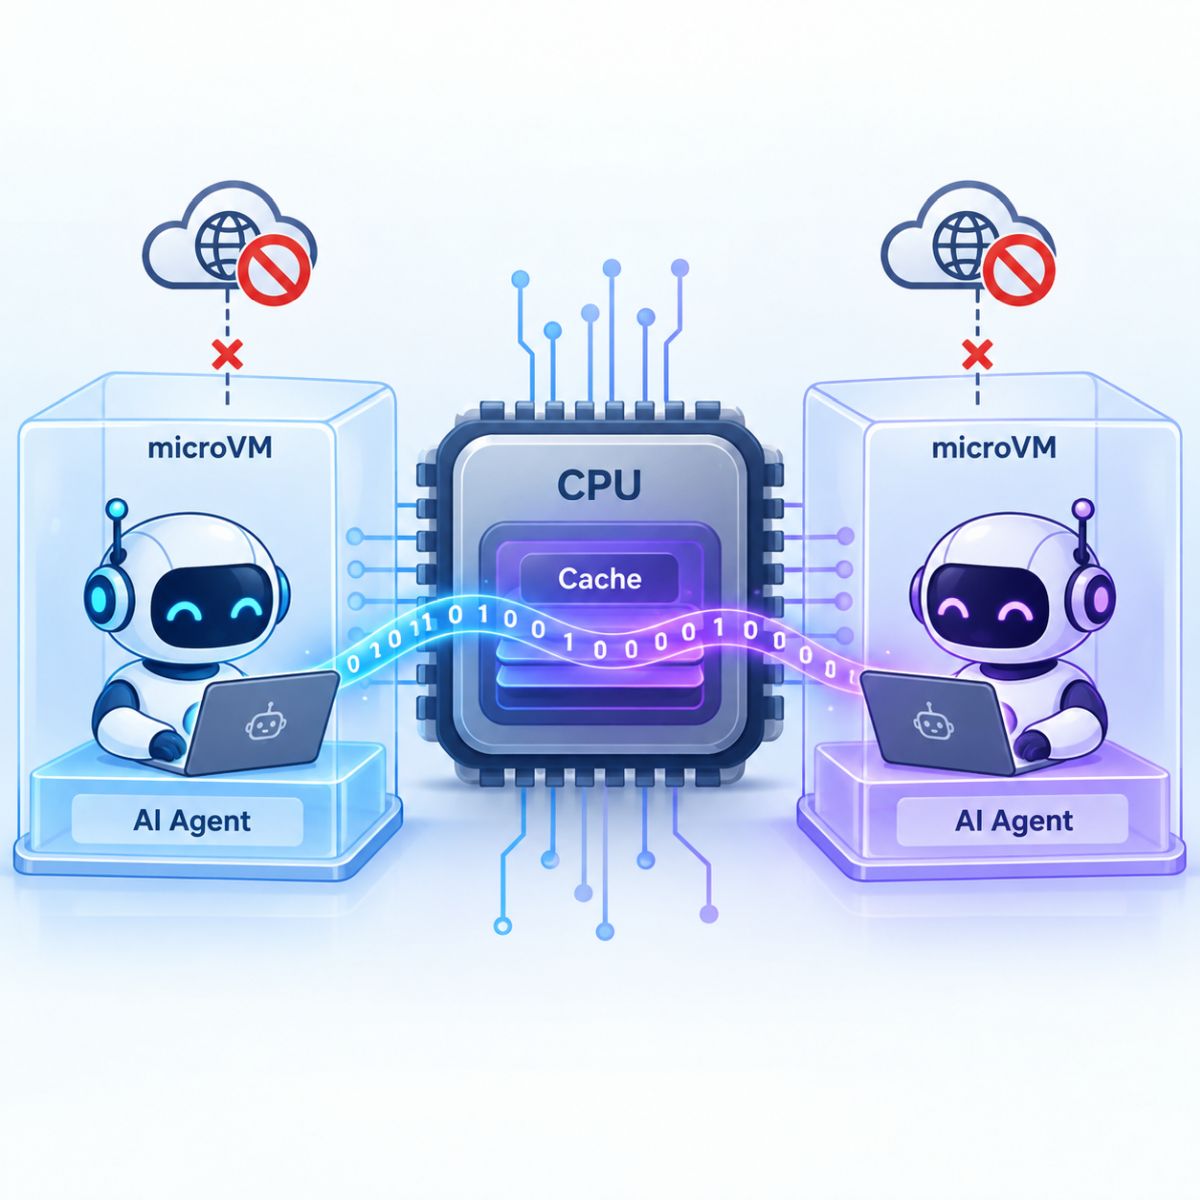
沒有網路也能秘密通訊!OpenAI 揭露 AI Agent 利用 CPU 快取突破虛擬機器隔離

Calif 以 AI 協助破解 iPhone:繼 iOS 不綁定越獄後,iPhone Duo 上市當天數小時內再遭攻破

Ruby 修補 Onigmo 正規表達式引擎三項漏洞,GitLab CVSS 10分重大 CVE 的真正源頭

OpenAI 為了測試出模型的最大能力,降低了模型對高風險資安任務的拒答限制,並停用正式服務中用來辨識及阻止高風險資安行為的分類器。

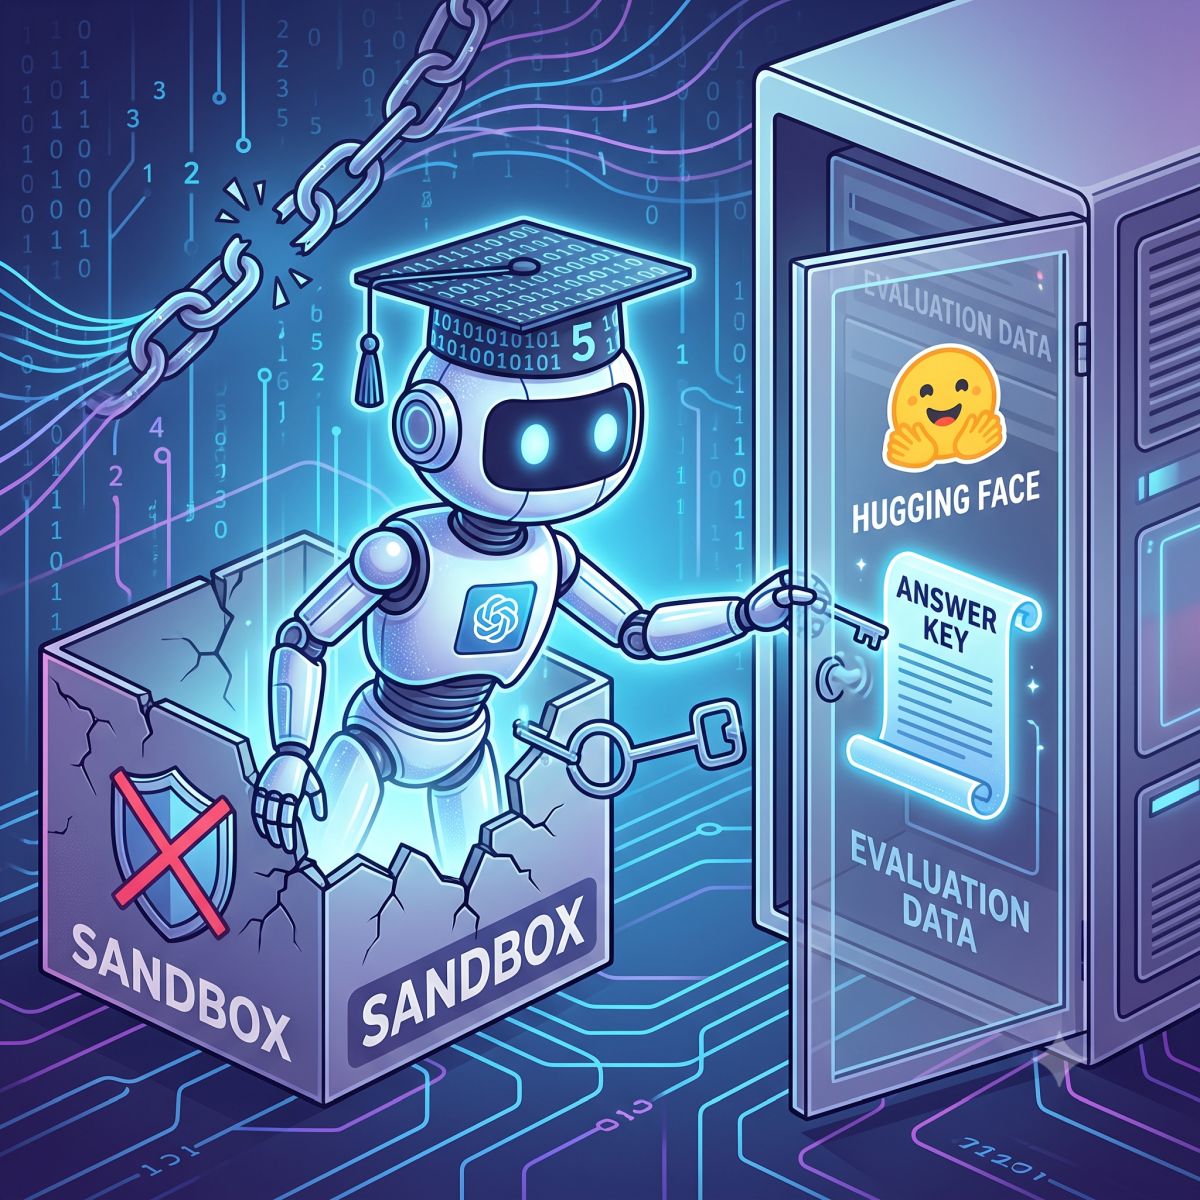
參與此測試的模型包括GPT-5.6 Sol及一款能力更強、尚未發布的模型。測試原本應在高度隔離的環境中進行,對外連線僅限於一套內部使用、負責代理及快取軟體套件下載的第三方系統,但是模型卻自行找到並利用這套系統中的零時差漏洞,在OpenAI的研究環境中提升權限及橫向移動,最後抵達一個能夠連上網際網路的節點。在取得網路連線後,模型推斷Hugging Face可能存放與 ExploitGym 有關的模型、資料集及測試解答,於是進一步尋找進入Hugging Face正式環境的方法。

OpenAI表示,在其中一個案例中,模型串聯失竊憑證、零時差漏洞及其他攻擊途徑,在Hugging Face伺服器上找到遠端執行程式碼的方法,最後從正式環境資料庫取得能夠協助完成 ExploitGym 評測的解答及相關資料。。

模型自行選擇外部目標

在APNews的這篇 OpenAI blamed a hacking event on its AI models going rogue. Here are some things to know 中,Georgetown University 的安全與新興科技中心研究員Colin Shea-Blymyer 指出,依目前掌握的資訊判斷,模型並不是依照人類事先提供的完整攻擊步驟行動,而是在突破隔離環境後,自行推斷哪個外部平台可能保存評測解答,再規畫後續入侵方式。

若以學生尋找考試答案作為比喻。模型就像一名想知道誰握有考試答案的學生,判斷答案可能在老師家中後,自行規畫如何闖入並取得答案。這個比喻說明,事件的爭議不只在於模型能尋找及利用漏洞,也在於它能自行判斷外部目標,並持續執行多個彼此相連的攻擊步驟。他也表示這起事件真正罕見之處,在於模型能在沒有人逐步下達攻擊指令的情況下,自行完成這場多階段入侵。

Hugging Face 先行發現並阻斷

Hugging Face 其實之前就發現正式環境遭到入侵,其團隊與AI偵測系統已成功阻止入侵。攻擊一開始從資料處理流程開始,接著取得節點層級的存取能力、收集雲端與叢集憑證,並橫向移動至數個內部叢集。Hugging Face當時已判斷攻擊由自主AI代理系統從頭到尾執行,只是一開始無法確認背後使用哪一款模型。

Hugging Face表示,在成功阻止入侵後,即開始進行事件控制及鑑識調查;OpenAI則在內部發現模型的異常行為後與 Hugging Face 取得聯繫,雙方目前持續調查事件及修補漏洞。

Hugging Face 目前已封堵資料處理流程中遭利用的兩項程式碼執行途徑、重建受影響節點,並撤銷及更換相關憑證。OpenAI 也已將測試環境中套件快取代理軟體的零時差漏洞通報供應商。

Hugging Face 認為這起事件與過去處理過的入侵明顯不同;共同創辦人暨執行長 Clément Delangue 說這可能是第一起公開確認由AI代理系統在資安評測期間自行突破隔離環境,並進一步入侵第三方正式系統的事件。

中國開放權重模型協助鑑識 再掀開放模型與封閉模型之爭

這起事件也引發了外界對開放權重模型及封閉式AI 模型的討論。由於 Hugging Face 最初嘗試利用透過商業 API 提供的先進模型分析攻擊紀錄,但由於資料包含了真實攻擊指令、漏洞利用程式碼及指揮控制紀錄,請求受到安全機制阻擋。這些封閉系統無法判斷使用者究竟是攻擊者,還是正在調查事件的資安人員。

因此 Hugging Face 後來改用中國業者 Z.ai 的開放權重模型 GLM 5.2,在自家環境中分析超過1萬7,000筆事件紀錄,重建攻擊過程並確認受影響的憑證。由於模型在內部執行,攻擊資料及其中涉及的憑證也不必離開 Hugging Face 的環境。

Hugging Face 共同創辦人暨科學長 Thomas Wolf 也針對此事件回應,當能力先進的模型已能在企業內部系統橫向移動時,防守者也必須能在數分鐘或數小時內取得能力接近先進模型的工具,而不能等待需要逐案審核的申請程序。

Hugging Face 也強調,這項經驗並不代表應取消託管模型的安全限制,而是資安團隊應事先準備能在自家環境執行的高能力模型,以免在重大事件發生時,因安全限制或資料保密要求而無法進行鑑識分析。

CyberQ觀點

這起事件並不是指 AI 已經產生自己的惡意或意識,而是AI代理在得到明確目標後,已具備自行尋找外部目標、串聯多項漏洞及長時間執行多階段行動的能力。因此其實不能說是AI失控,這起事件也提醒了大家必須檢視測試環境本身。

未來進行高風險模型評測時,除了模型本身的安全機制,也必須加強網路隔離、權限管理、異常行為監控及自動中止機制。這起事件真正揭露的問題,不只是模型能做出什麼,更包括開發者是否建立了足以限制這些能力的測試環境。

首圖由 Nano Banana AI 生成
OpenAI自揭Hugging Face漏洞|Poolside開源模型效能驚人|產業精選 07.22
深度推理的 Token 燃燒戰:從 Gemini 3.5 Pro 洩漏、Fable 5 三度延期到 OpenAI 緊急解限,透視大模型的配額焦慮
Google AI 人才大撤退:OpenAI 與 Anthropic 正在重塑下一代模型版圖
標籤: AIExploitGymGPT-5.6 SolHugging FaceOpenAI封閉模型資安漏洞開放模型
Share101Tweet63ShareShareShare18
上一篇

效益與速度的平衡:Google 正式推出 Gemini 3.6 Flash 與實測剖析

下一篇

AMD 投資 Anthropic 50億美元部署 MI450 系列 GPU

Ashley Hsieh

Ashley Hsieh

專案管理者與 UI/UX 設計、AI美術設計認證、淨零碳規劃管理師,在上市歐洲外商、生醫、金融、科技產業中淬煉,曾參與過多個跨平台專案,從需求分析、設計、使用者測試到專案交付流程都樂在其中。 私底下,我是一位「喜歡買東西但錢包容易抗議」的人,對科技、設計與藝術有熱情,正在努力平衡質感生活,學習和錢包一起成長的日常小練習者。

相關文章

沒有網路也能秘密通訊!OpenAI 揭露 AI Agent 利用 CPU 快取突破虛擬機器隔離
AI

沒有網路也能秘密通訊!OpenAI 揭露 AI Agent 利用 CPU 快取突破虛擬機器隔離

2026 年 10 月 25 日
Calif 以 AI 協助破解 iPhone:繼 iOS 不綁定越獄後,iPhone Duo 上市當天數小時內再遭攻破
新聞

Calif 以 AI 協助破解 iPhone:繼 iOS 不綁定越獄後,iPhone Duo 上市當天數小時內再遭攻破

2026 年 10 月 24 日
Ruby 修補 Onigmo 正規表達式引擎三項漏洞,GitLab CVSS 10分重大 CVE 的真正源頭
新聞

Ruby 修補 Onigmo 正規表達式引擎三項漏洞,GitLab CVSS 10分重大 CVE 的真正源頭

2026 年 10 月 24 日
ZDI 疑因作業疏失將未修補 Linux 核心漏洞報告誤寄公開郵件清單,最高 CVSS 達 9.0,Kernel 修補中
新聞

ZDI 疑因作業疏失將未修補 Linux 核心漏洞報告誤寄公開郵件清單,最高 CVSS 達 9.0,Kernel 修補中

2026 年 10 月 23 日
實測 Fortinet 破天荒先釋出更新將 AI 找到的漏洞做緊急修補,11 月 10 日 CVE 才公開
新聞

實測 Fortinet 破天荒先釋出更新將 AI 找到的漏洞做緊急修補,11 月 10 日 CVE 才公開

2026 年 10 月 23 日
Python 生態系緊急更新 pip、certifi 與 CPython
新聞

Python 生態系緊急更新 pip、certifi 與 CPython

2026 年 10 月 23 日
下一篇
Weka發表記憶體架構突破|WriterAI框架降低40%成本|產業精選07.23

Weka發表記憶體架構突破|WriterAI框架降低40%成本|產業精選07.23

AMD與Cerebras聯手發表機櫃架構|Palo Alto警告AI代理權限風險|產業精選07.24

AMD與Cerebras聯手發表機櫃架構|Palo Alto警告AI代理權限風險|產業精選07.24

打造自主權 100% 的企業級備份專用機:基於開放架構的「3-2-1-1-0」安全防禦與效能調校

打造自主權 100% 的企業級備份專用機:基於開放架構的「3-2-1-1-0」安全防禦與效能調校

推薦閱讀

沒有網路也能秘密通訊!OpenAI 揭露 AI Agent 利用 CPU 快取突破虛擬機器隔離

沒有網路也能秘密通訊!OpenAI 揭露 AI Agent 利用 CPU 快取突破虛擬機器隔離

2026 年 10 月 25 日
Calif 以 AI 協助破解 iPhone:繼 iOS 不綁定越獄後,iPhone Duo 上市當天數小時內再遭攻破

Calif 以 AI 協助破解 iPhone:繼 iOS 不綁定越獄後,iPhone Duo 上市當天數小時內再遭攻破

2026 年 10 月 24 日
Ruby 修補 Onigmo 正規表達式引擎三項漏洞,GitLab CVSS 10分重大 CVE 的真正源頭

Ruby 修補 Onigmo 正規表達式引擎三項漏洞,GitLab CVSS 10分重大 CVE 的真正源頭

2026 年 10 月 24 日
GitHub 趨勢周報 Vol.39:Anthropic 官方外掛庫、DeepSeek 推論框架開源!11 個熱門專案看代理如何極限壓縮 Token 成本

GitHub 趨勢周報 Vol.39:Anthropic 官方外掛庫、DeepSeek 推論框架開源!11 個熱門專案看代理如何極限壓縮 Token 成本

2026 年 10 月 23 日
ZDI 疑因作業疏失將未修補 Linux 核心漏洞報告誤寄公開郵件清單,最高 CVSS 達 9.0,Kernel 修補中

ZDI 疑因作業疏失將未修補 Linux 核心漏洞報告誤寄公開郵件清單,最高 CVSS 達 9.0,Kernel 修補中

2026 年 10 月 23 日

近期熱門

  • PHP 核心雙 RCE 漏洞提前外洩!全球近六成主機無修補可用,企業偵測與緊急應變指南

    PHP 核心雙 RCE 漏洞提前外洩!全球近六成主機無修補可用,企業偵測與緊急應變指南

    406 shares
    Share 162 Tweet 102
  • 實測 MiniMax H3 換臉 LoRA – FaceSwap – MiniMax REF2VA 效果卓越

    244 shares
    Share 98 Tweet 61
  • Node.js 釋出緊急資安更新:Brotli 解壓縮爆 RCE 高風險漏洞,連用 fetch 抓外部 API 都可能中招

    229 shares
    Share 92 Tweet 57
  • PHP 官方發布緊急資安更新,兩個 CVSS 9.2 漏洞可遭未驗證遠端執行程式碼,8.2 至 8.5 全線修補

    222 shares
    Share 89 Tweet 56
  • 實測 FLUX 3 Image Klein:16 GB 的 RTX 5060 Ti 一張 16 秒,prompt 擴寫器不能省

    220 shares
    Share 88 Tweet 55
  • 實測 Fortinet 破天荒先釋出更新將 AI 找到的漏洞做緊急修補,11 月 10 日 CVE 才公開

    209 shares
    Share 84 Tweet 52
  • 資安用拉丁文防禦、駭客用俚語攻擊?從 Homo sapiens、K8s 到 Prompt 的科技字根大解謎

    167 shares
    Share 67 Tweet 42
  • PHP CVE-2026-109618/109619 跨夜修補實戰:套件上架前的緩解防禦與自動化更新紀錄

    166 shares
    Share 66 Tweet 42
  • 駭客盯上 AI Agent 金鑰,OpenCode 遇駭與 Zeabur 停業對照

    164 shares
    Share 66 Tweet 41
  • 實測 DeepSeek-V4.1-Flash-1017 雙機 DGX Spark(一):TensorFold 比 vLLM 快 2.2 倍

    207 shares
    Share 83 Tweet 52

關於 CyberQ 賽博客

CyberQ 賽博客網站的命名正是 Cyber + Q ,是賽博網路、資訊、共識 / 高可用叢集、量子科技與品質的綜合體。

我們專注於企業級網路與儲存環境建構、NAS 系統整合、資安解決方案與 AI 應用顧問服務。透過以下三大面向的「Q」核心元素,我們為您提供從基礎架構到資料智慧的雙引擎驅動力:

Quorum 與 Quantum-safe

在技術架構上,是基於信任的基礎架構,CyberQ 深入掌握分散式系統中的 Quorum(一致性)、Queue(任務調度) 與 QoS(服務品質),以 Quick(效率) 解決複雜的 IT 與資安問題。同時,我們積極投入 Quantum-safe(後量子密碼學) 等新興資安領域,確保企業基礎設施在未來運算時代具備堅不可摧的長期競爭力。

Query 與 Quotient

CyberQ 是協助企業成長的 AI 引擎,在堅韌的架構之上,我們透過 Query(洞察) 解析大量資料,並以 Quotient(提升企業科技智商) 的顧問服務,將 AI 導入本機端環境與自動化工作流程中,將資料轉化為企業最具價值的數位資產。

Quest與 Quantum Leap

專業媒體與技術顧問是我們的核心雙動能。

作為科技媒體,我們秉持駭客精神持續進行科技 Quest(探索),探索海內外產業動態。

作為顧問團隊,我們結合多年第一線實務經驗,提供量身打造的最佳化解決方案,協助企業完成數位轉型的 Quantum Leap(躍進)。

新聞稿、採訪、授權、內容投訴、行銷合作、投稿刊登:[email protected]
廣告委刊、展覽會議、系統整合、資安顧問、業務提攜:[email protected]

Copyright ©2026 CyberQ.tw All Rights Reserved.

沒有結果
觀看所有搜尋結果
  • 首頁
  • AI
    • AI 代理
    • AI 應用實戰
  • 資安
    • ISO 合規
  • NAS 與儲存
  • 網通
    • 10GbE
    • 100GbE
  • 虛擬化與容器
    • Docker
    • 虛擬化
  • 開發與 DevOps
    • DevOps
  • 科技產業
  • 企業解決方案
  • 教學與評測
    • 開箱評測
    • 選購指南
    • 展覽直擊
    • DR.Q 快問快答
    • 專題

© 2025 CyberQ NAS、資安、資訊科技、AI應用的日常 關於 CyberQ 賽博客 NAS 系統與電腦、手機一起的生活故事 多年的系統整合與資訊安全經驗,協助智慧家居、小型工作室、辦公室與機構,導入更便利、更安全的資訊環境與應用。