CyberQ 賽博客
沒有結果
觀看所有搜尋結果
  • 首頁
    • 關於我們
    • 隱私權政策
  • 熱門
  • AI 人工智慧
    • AI 應用實戰
    • AI 代理
  • 資安
    • ISO 合規
  • Docker
    • 虛擬化
  • 進階應用
    • DevOps
    • 程式開發
    • 企業解決方案
  • 網通
    • 100GbE
    • 10GbE
  • NAS
  • 開箱測試
    • 選購指南
  • 教學
    • DR.Q 快問快答
  • 展覽直擊
聯繫我們
  • 首頁
    • 關於我們
    • 隱私權政策
  • 熱門
  • AI 人工智慧
    • AI 應用實戰
    • AI 代理
  • 資安
    • ISO 合規
  • Docker
    • 虛擬化
  • 進階應用
    • DevOps
    • 程式開發
    • 企業解決方案
  • 網通
    • 100GbE
    • 10GbE
  • NAS
  • 開箱測試
    • 選購指南
  • 教學
    • DR.Q 快問快答
  • 展覽直擊
沒有結果
觀看所有搜尋結果
CyberQ 賽博客
沒有結果
觀看所有搜尋結果
  • 首頁
  • 熱門
  • AI 人工智慧
  • 資安
  • Docker
  • 進階應用
  • 網通
  • NAS
  • 開箱測試
  • 教學
  • 展覽直擊
首頁 新聞

9.9 分高危險漏洞 ! 微軟 ASP.NET Core 存在 HTTP 請求走私漏洞需儘速更新

Ashley Hsieh by Ashley Hsieh
2025 年 10 月 19 日 23:00
in 新聞, 資安
閱讀時間: 2 分鐘
A A
9.9 分高危險漏洞 ! 微軟 ASP.NET Core 存在 HTTP 請求走私漏洞需儘速更新
479
觀看數
分享到臉書分享到 X分享到Line分享到 Threads分享到 Linkedin

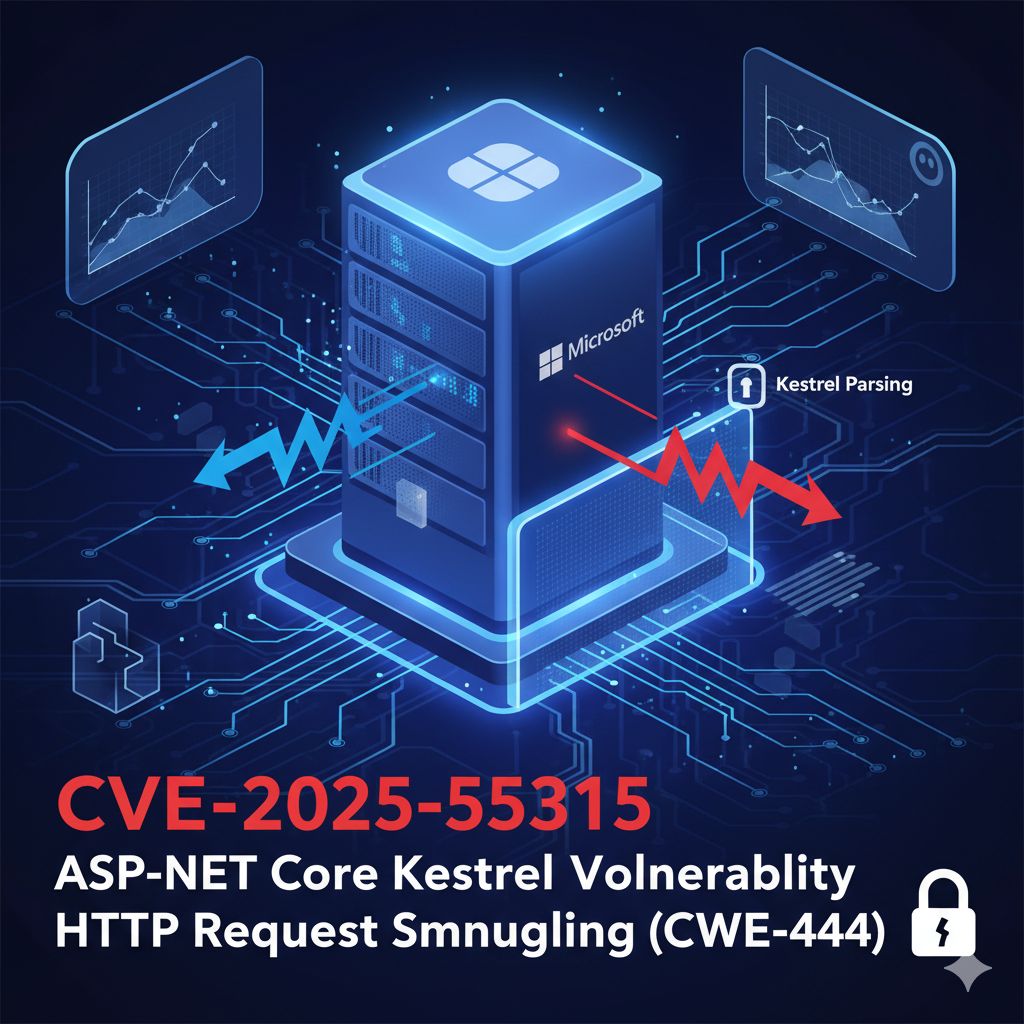
微軟 (Microsoft) 近期揭露了一項存在於 ASP.NET Core Kestrel 網頁伺服器中的嚴重漏洞,編號為 CVE-2025-55315。此漏洞源於對 HTTP 請求的不一致解讀(Inconsistent Interpretation of HTTP Requests),俗稱「HTTP 請求走私」(HTTP Request Smuggling)。

RELATED POSTS

黃仁勳籲 AI 監管放手讓業者自理|費城抗議資料中心擴建|AI墳場揭失敗清單|產業精選 09.16

從零打造自己的 Linux:Linux from Scratch

商周集團網站遭攻擊一週仍未復原,主網域改導向 campaign 子網域

根據微軟提供的 CVSS 3.1 評分,此漏洞的嚴重性高達 9.9 分(CRITICAL)。一名具備低權限 (Low Privilege) 的攻擊者可透過網路觸發此漏洞,繞過安全功能,進而導致機密性、完整性受到高度威脅。

漏洞細節與影響

此漏洞的核心問題在於 ASP.NET Core 的 Kestrel 網頁伺服器,在解析傳入的 HTTP 請求標頭 (Request Header) 時,其檢查邏輯不夠周全。

當 Kestrel 部署於反向代理(Reverse Proxy)或負載平衡器(Load Balancer)後方時,攻擊者可以發送一個特製的 HTTP 請求。由於前端代理與後端 Kestrel 伺服器對於 HTTP 規範(特別是 Content-Length 和 Transfer-Encoding 標頭)的解讀可能存在差異,導致攻擊者能夠「走私」一個惡意的、隱藏的 HTTP 請求,夾帶在一個看似正常的請求中。
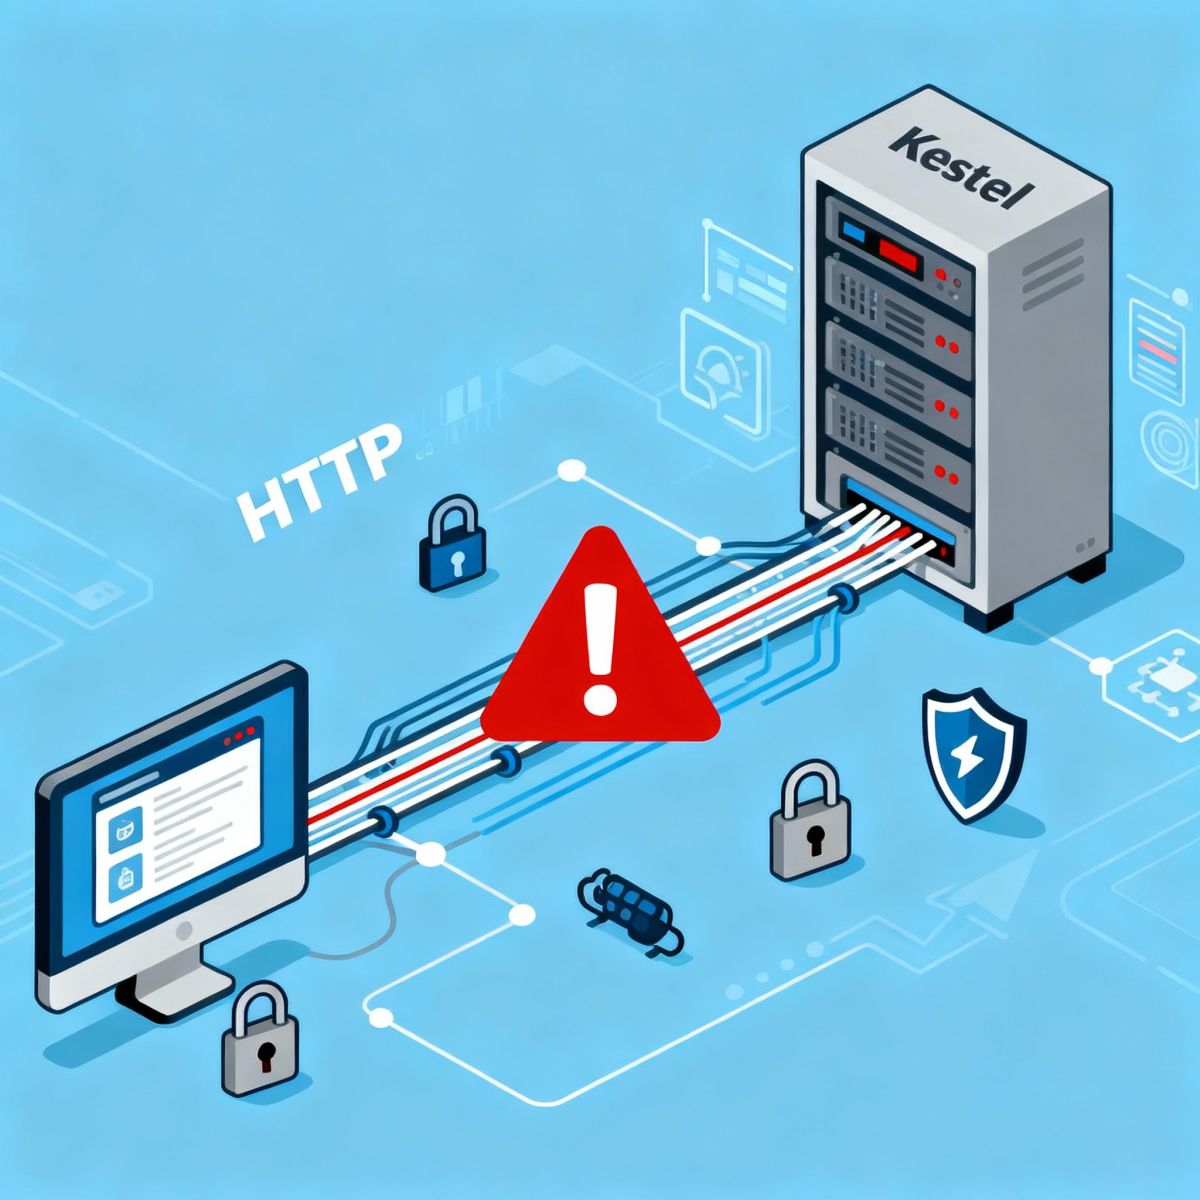
這個被走私的請求將繞過前端代理(如 WAF,網路應用程式防火牆)的安全檢查,並被後端的 Kestrel 伺服器視為一個獨立的、合法的請求來處理。一般來說,雲端版本的 WAF 如著名的是 CloudFlare WAF,或其他硬體版本的 WAF ,在這種特殊攻擊情境下,規則如果沒有另外針對這部分做處理,是有機會被繞過的。

潛在衝擊與說明

根據美國國家漏洞資料庫 (NIST NVD) 和微軟的分析,此漏洞的 CVSS 向量為 CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:C/C:H/I:H/A:L。

AV:N (網路攻擊):攻擊者可從遠端網路發動攻擊。
AC:L (低複雜度):利用此漏洞的技術門檻低。
PR:L (低權限):攻擊者需要具備低層級的授權(例如一個普通用戶帳號)。
S:C (範疇變更):漏洞的影響超越了應用程式本身,可能危及伺服器或後端其他元件。
C:H (高機密性影響):可竊取機密資料、取得使用者登入憑證。
I:H (高完整性影響):可竄改系統檔案或資料庫內容。
A:L (低可用性影響):可能導致部分服務阻斷 (DoS)。

整體而言,最壞情況下,攻擊者可能繞過身份驗證機制、存取未經授權的端點、竊取敏感資訊或執行惡意操作。

受影響的微軟軟體版本

根據 NVD 和微軟的公告,以下為已知受影響的產品版本:
ASP.NET Core:
2.3.0 至 (不含) 2.3.6
8.0.0 至 (不含) 8.0.21
9.0.0 至 (不含) 9.0.10
Microsoft Visual Studio 2022:
17.10.0 至 (不含) 17.10.20
17.12.10 至 (不含) 17.12.13
17.14.0 至 (不含) 17.14.17

值得注意的是,已終止支援 (EOL) 的版本(如 .NET 3.1 或 .NET 6)可能也存在此漏洞,但微軟可能不會針對 EOL 產品發布安全更新。

緩解措施與建議

微軟已針對此漏洞發布安全更新,可以從這邊下載與看詳細說明。強烈建議所有使用受影響版本的開發者和系統管理員,立即採取下列行動:

.NET Runtime 與 SDK更新:
若使用 .NET 8 或 .NET 9,請立即透過 Microsoft Update 或手動下載安裝最新的 .NET 更新(應分別更新至 8.0.21、9.0.10 或更高版本),並重新啟動你的應用程式。
若使用 ASP.NET Core 2.3,必須將 Microsoft.AspNet.Server.Kestrel.Core NuGet 套件更新至 2.3.6 版本,然後重新編譯並重新部署你的應用程式。

自我包含 (Self-Contained) 應用程式:
如果現階段伺服器上使用的應用程式是編譯為「自我包含」模式,必須更新 .NET SDK、重新編譯應用程式並重新部署,以確保執行階段 (Runtime) 包含已修補的版本。

Visual Studio 更新:
開發人員應將 Visual Studio 2022 更新至 17.10.20、17.12.13 或 17.14.17 以上版本。

驗證修補:
管理員可在伺服器上執行 dotnet –info 指令,檢查 Microsoft.AspNetCore.App 的版本是否已升級至安全的版本 (2.3.6, 8.0.21, 9.0.10+)。
若使用 Docker 容器部署,應確保基礎映像檔 (Base Image) 已更新(例如 mcr.microsoft.com/dotnet/aspnet:8.0),並重新建置 (Rebuild) 容器。

本為首圖由 Google Gemini AI 生成,配圖由 Perplexity AI 生成
如何看懂資安通報(Security Advisory)
標籤: ASP.NETCVSS微軟資安
Share6Tweet4ShareShareShare1
上一篇

Google 以 Maps API 為錨,讓 Gemini AI 鎖定現實世界

下一篇

2025 台灣創新技術博覽會現場直擊:AI、淨零、半導體三大主軸領航

Ashley Hsieh

Ashley Hsieh

專案管理者與 UI/UX 設計、AI美術設計認證、淨零碳規劃管理師,在上市歐洲外商、生醫、金融、科技產業中淬煉,曾參與過多個跨平台專案,從需求分析、設計、使用者測試到專案交付流程都樂在其中。 私底下,我是一位「喜歡買東西但錢包容易抗議」的人,對科技、設計與藝術有熱情,正在努力平衡質感生活,學習和錢包一起成長的日常小練習者。

相關文章

黃仁勳籲 AI 監管放手讓業者自理|費城抗議資料中心擴建|AI墳場揭失敗清單|產業精選 09.16
新聞

黃仁勳籲 AI 監管放手讓業者自理|費城抗議資料中心擴建|AI墳場揭失敗清單|產業精選 09.16

2026 年 9 月 16 日
新聞

從零打造自己的 Linux:Linux from Scratch

2026 年 9 月 16 日
商周集團網站遭攻擊一週仍未復原,主網域改導向 campaign 子網域
新聞

商周集團網站遭攻擊一週仍未復原,主網域改導向 campaign 子網域

2026 年 9 月 15 日
微軟緊急釋出 KB5129195 頻外更新,修補 9 月更新造成的 RDS 當機與 Hyper-V 問題,USB 音訊災情仍未完全解決
新聞

微軟緊急釋出 KB5129195 頻外更新,修補 9 月更新造成的 RDS 當機與 Hyper-V 問題,USB 音訊災情仍未完全解決

2026 年 9 月 15 日
Steam Frame 售價 1059 美元起跳,Valve 跨足硬體市場再掀波瀾
新聞

Steam Frame 售價 1059 美元起跳,Valve 跨足硬體市場再掀波瀾

2026 年 9 月 15 日
Nvidia 執行長直言 AI 減速不可能|OpenAI 豪擲三億收購相機團隊|產業精選 09.15
新聞

Nvidia 執行長直言 AI 減速不可能|OpenAI 豪擲三億收購相機團隊|產業精選 09.15

2026 年 9 月 15 日
下一篇
2025 台灣創新技術博覽會現場直擊:AI、淨零、半導體三大主軸領航

2025 台灣創新技術博覽會現場直擊:AI、淨零、半導體三大主軸領航

AWS US-EAST-1 美東機房大當機,眾多重量級服務網站掛點的啟示

AWS US-EAST-1 美東機房大當機,眾多重量級服務網站掛點的啟示

AWS US-EAST-1 異常掀全球災情:Snapchat、Canva、Duolingo、Fortnite 全掛,陸續恢復上線

AWS US-EAST-1 異常掀全球災情:Snapchat、Canva、Duolingo、Fortnite 全掛,陸續恢復上線

推薦閱讀

AI什麼都能問,人類還需要背東西嗎?研究揭記憶仍是批判思考基礎

AI什麼都能問,人類還需要背東西嗎?研究揭記憶仍是批判思考基礎

2026 年 9 月 16 日
黃仁勳籲 AI 監管放手讓業者自理|費城抗議資料中心擴建|AI墳場揭失敗清單|產業精選 09.16

黃仁勳籲 AI 監管放手讓業者自理|費城抗議資料中心擴建|AI墳場揭失敗清單|產業精選 09.16

2026 年 9 月 16 日

從零打造自己的 Linux:Linux from Scratch

2026 年 9 月 16 日

DeepSeek-V4.1-Flash 雙機 GB10 搭配 QNAP NAS 儲存架構實測

2026 年 9 月 15 日
商周集團網站遭攻擊一週仍未復原,主網域改導向 campaign 子網域

商周集團網站遭攻擊一週仍未復原,主網域改導向 campaign 子網域

2026 年 9 月 15 日

近期熱門

  • 微軟緊急釋出 KB5129195 頻外更新,修補 9 月更新造成的 RDS 當機與 Hyper-V 問題,USB 音訊災情仍未完全解決

    微軟緊急釋出 KB5129195 頻外更新,修補 9 月更新造成的 RDS 當機與 Hyper-V 問題,USB 音訊災情仍未完全解決

    318 shares
    Share 127 Tweet 80
  • 21世紀音樂理論教室:開放教科書如何翻轉大學音樂教育?

    224 shares
    Share 90 Tweet 56
  • 商周集團網站遭攻擊一週仍未復原,主網域改導向 campaign 子網域

    185 shares
    Share 74 Tweet 46
  • 蘋果 2026 秋季發表會總整理:首款摺疊機 iPhone Duo 登場,iPhone 18 Pro 配備可變光圈相機

    180 shares
    Share 72 Tweet 45
  • OpenAI 千禧年難題解題掀波:Navier–Stokes 證明引爆時序質疑,核心研究員為失言公開致歉

    160 shares
    Share 64 Tweet 40
  • GitHub 趨勢周報 Vol.32:技能成為新的散布單位,本地優先工具改以 Rust 重寫

    158 shares
    Share 63 Tweet 40
  • Automattic 執行長被迫休假|OpenAI 董事會納入 AI 安全研究先驅 Paul Christiano|產業精選 09.10

    146 shares
    Share 58 Tweet 37
  • Sakana AI 推出 Fugu Max 與 Fugu Ultra v2,視覺推論分數超越 Opus 5 與 Fable 5

    146 shares
    Share 58 Tweet 37
  • Anthropic 揭 Claude 遭國家級間諜與七家實驗室濫用|AI 趨勢精選 09.14

    146 shares
    Share 58 Tweet 37
  • NVIDIA 營收暴衝 70%、OpenAI Pro 訂閱暫停新戶註冊|產業精選 09.11

    143 shares
    Share 57 Tweet 36

關於 CyberQ 賽博客

CyberQ 賽博客網站的命名正是 Cyber + Q ,是賽博網路、資訊、共識 / 高可用叢集、量子科技與品質的綜合體。

我們專注於企業級網路與儲存環境建構、NAS 系統整合、資安解決方案與 AI 應用顧問服務。透過以下三大面向的「Q」核心元素,我們為您提供從基礎架構到資料智慧的雙引擎驅動力:

Quorum 與 Quantum-safe

在技術架構上,是基於信任的基礎架構,CyberQ 深入掌握分散式系統中的 Quorum(一致性)、Queue(任務調度) 與 QoS(服務品質),以 Quick(效率) 解決複雜的 IT 與資安問題。同時,我們積極投入 Quantum-safe(後量子密碼學) 等新興資安領域,確保企業基礎設施在未來運算時代具備堅不可摧的長期競爭力。

Query 與 Quotient

CyberQ 是協助企業成長的 AI 引擎,在堅韌的架構之上,我們透過 Query(洞察) 解析大量資料,並以 Quotient(提升企業科技智商) 的顧問服務,將 AI 導入本機端環境與自動化工作流程中,將資料轉化為企業最具價值的數位資產。

Quest與 Quantum Leap

專業媒體與技術顧問是我們的核心雙動能。

作為科技媒體,我們秉持駭客精神持續進行科技 Quest(探索),探索海內外產業動態。

作為顧問團隊,我們結合多年第一線實務經驗,提供量身打造的最佳化解決方案,協助企業完成數位轉型的 Quantum Leap(躍進)。

新聞稿、採訪、授權、內容投訴、行銷合作、投稿刊登:[email protected]
廣告委刊、展覽會議、系統整合、資安顧問、業務提攜:[email protected]

Copyright ©2026 CyberQ.tw All Rights Reserved.

沒有結果
觀看所有搜尋結果
  • 首頁
    • 關於我們
    • 隱私權政策
  • 熱門
  • AI 人工智慧
    • AI 應用實戰
    • AI 代理
  • 資安
    • ISO 合規
  • Docker
    • 虛擬化
  • 進階應用
    • DevOps
    • 程式開發
    • 企業解決方案
  • 網通
    • 100GbE
    • 10GbE
  • NAS
  • 開箱測試
    • 選購指南
  • 教學
    • DR.Q 快問快答
  • 展覽直擊

© 2025 CyberQ NAS、資安、資訊科技、AI應用的日常 關於 CyberQ 賽博客 NAS 系統與電腦、手機一起的生活故事 多年的系統整合與資訊安全經驗,協助智慧家居、小型工作室、辦公室與機構,導入更便利、更安全的資訊環境與應用。