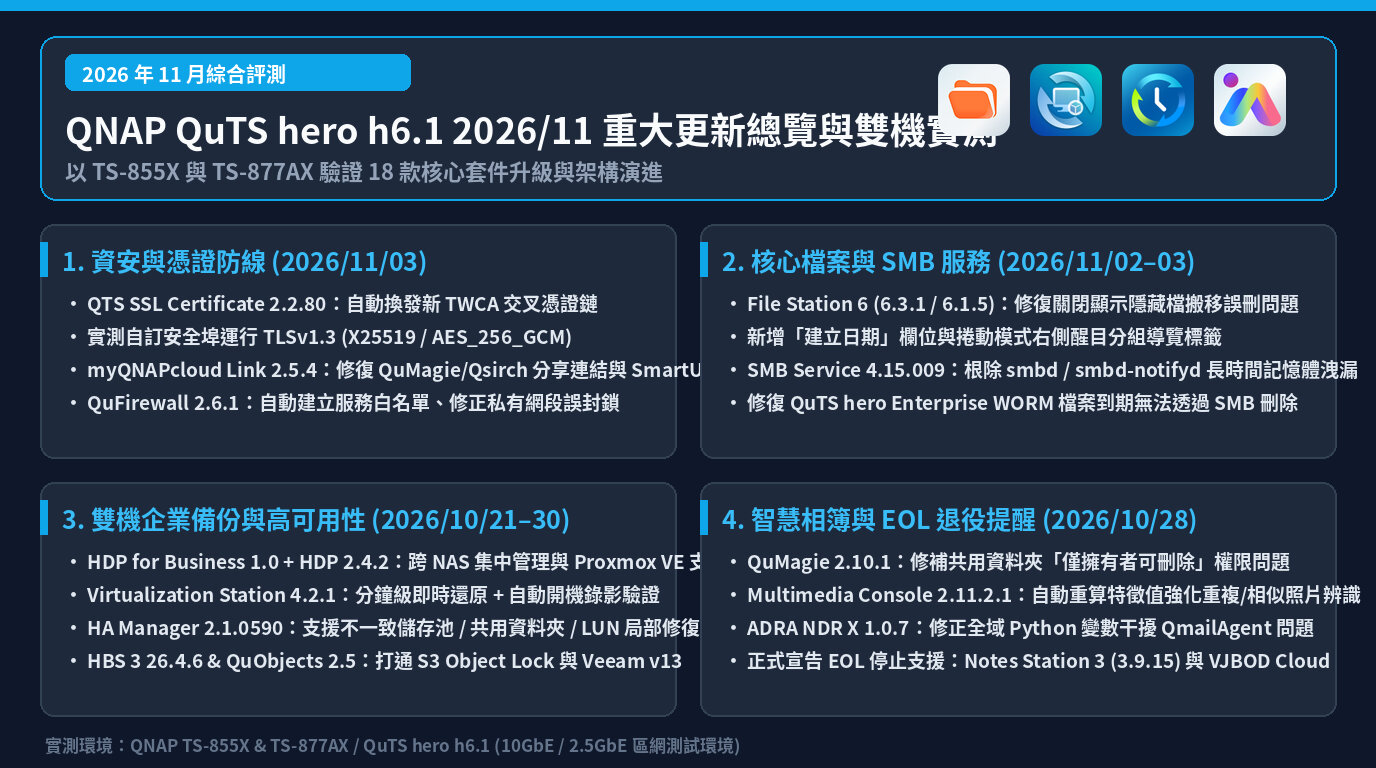
在 NAS 的日常維運中,「外網安全連線」與「防火牆規則」往往是牽一髮動全身的關鍵。2026 年 10 月至 11 月初,QNAP 接連更新了四款與連線資安息息相關的核心套件:QTS SSL Certificate (2.2.80)、myQNAPcloud Link (2.5.4)、QuFirewall (2.6.1.0124) 以及 ADRA NDR X (1.0.7.1044)。我們實際在兩台搭載 QuTS hero h6.1(h6.1.0.3656) 的 QNAP TS-855X 與 QNAP TS-877AX 上進行了全套檢測,帶大家看懂這次非更不可的原因。
一、TWCA 中繼憑證 11/6 撤銷事件與 QTS SSL Certificate 2.2.80 雙機實測
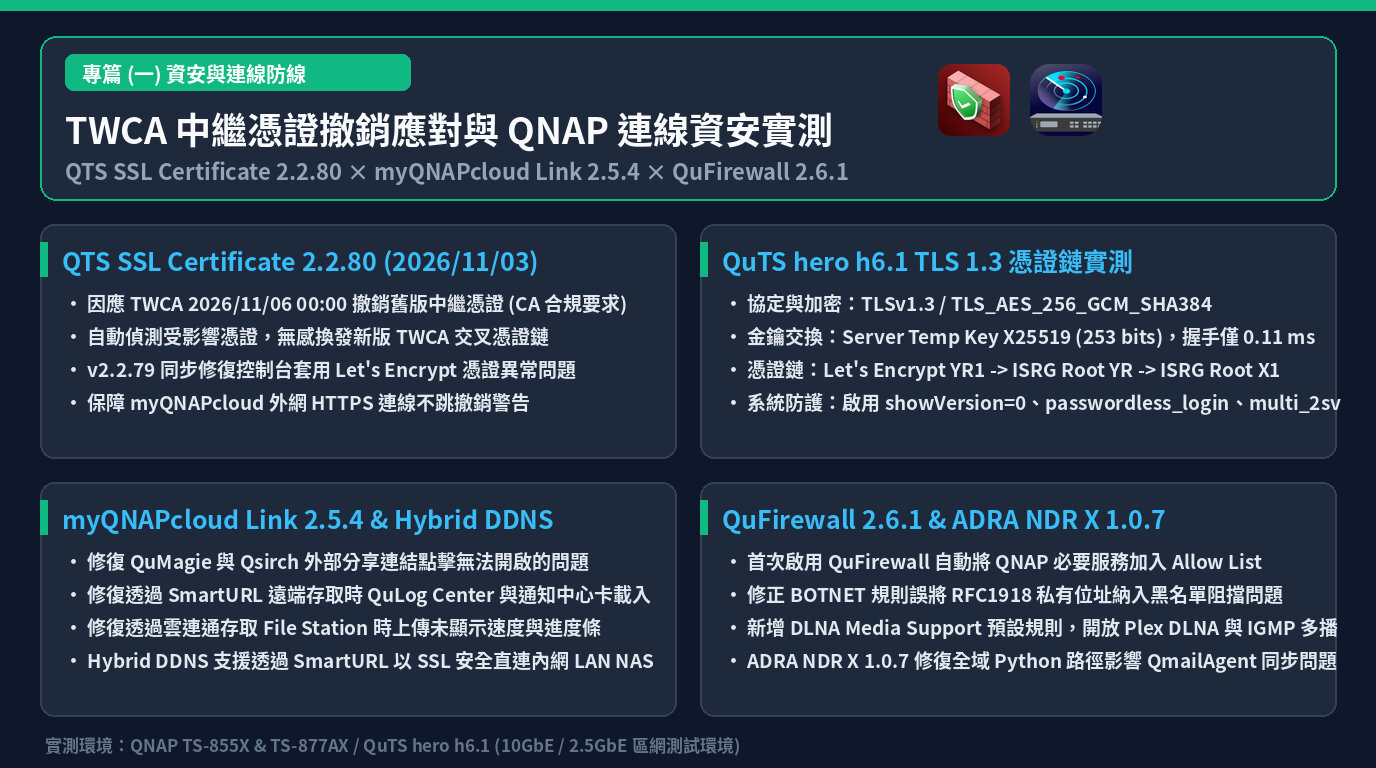
今年 11 月初所有 QNAP 用戶最需要留意的消息,就是台灣網路認證公司(TWCA)因應 CA/Browser Forum 合規要求,於 2026 年 11 月 6 日 00:00(台灣時間) 撤銷了原本用於簽發 myQNAPcloud SSL 憑證的中繼憑證。
雖然官方已確認此次撤銷純屬憑證格式合規調整,並無任何私鑰外洩或安全風險,但只要中繼憑證被撤銷,尚未換發新憑證的 NAS 在透過瀏覽器外網連入時,就會跳出刺眼的憑證不信任警告。
1. 官方雙軌解法:TWCA 自動無感換發 + Let’s Encrypt 修復
- v2.2.79 (2026/10/12):修復在特定情況下無法從控制台套用 Let’s Encrypt 免費憑證的問題,並新增 KW 架構支援。
- v2.2.80 (2026/11/03,build 20261102):自動偵測受 TWCA 撤銷影響的 myQNAPcloud 憑證,並在背景全自動以新的 TWCA 憑證鏈重新簽發。新憑證鏈額外加入了交叉憑證(Cross-Certificate),在舊款系統與行動裝置上的相容性更佳,全程無須管理員手動介入。
2. TS-855X 與 TS-877AX 雙機 TLS 1.3 憑證鏈檢測
我們針對實驗室裡的 TS-855X 與剛開機上線的 TS-877AX 進行雙機對照。相當驚喜的是,機器開機連網後,系統便在背景自動將 QcloudSSLCertificate 更新至 2.2.80(build 20261102)並將 MyCloudNas 更新至 1.1.100。
接著我們從測試主機分別對兩台 NAS 的 Stunnel TLS 連接埠執行 openssl s_client 實測:
# TS-855X 與 TS-877AX 雙機 TLS 1.3 憑證鏈檢測結果
subject=CN = <your-nas>.myqnapcloud.com
issuer=C = US, O = Let's Encrypt, CN = YR1
TS-855X 憑證效期: Nov  1 03:11:48 2026 GMT ~ Jan 30 03:11:47 2027 GMT
TS-877AX 憑證效期: Oct 15 15:39:27 2026 GMT ~ Jan 13 15:39:26 2027 GMT

Certificate chain:
 0 s:CN = <your-nas>.myqnapcloud.com
   i:C = US, O = Let's Encrypt, CN = YR1
 1 s:C = US, O = Let's Encrypt, CN = YR1
   i:C = US, O = ISRG, CN = Root YR
 2 s:C = US, O = ISRG, CN = Root YR
   i:C = US, O = Internet Security Research Group, CN = ISRG Root X1
---
Server Temp Key: X25519, 253 bits
New, TLSv1.3, Cipher is TLS_AES_256_GCM_SHA384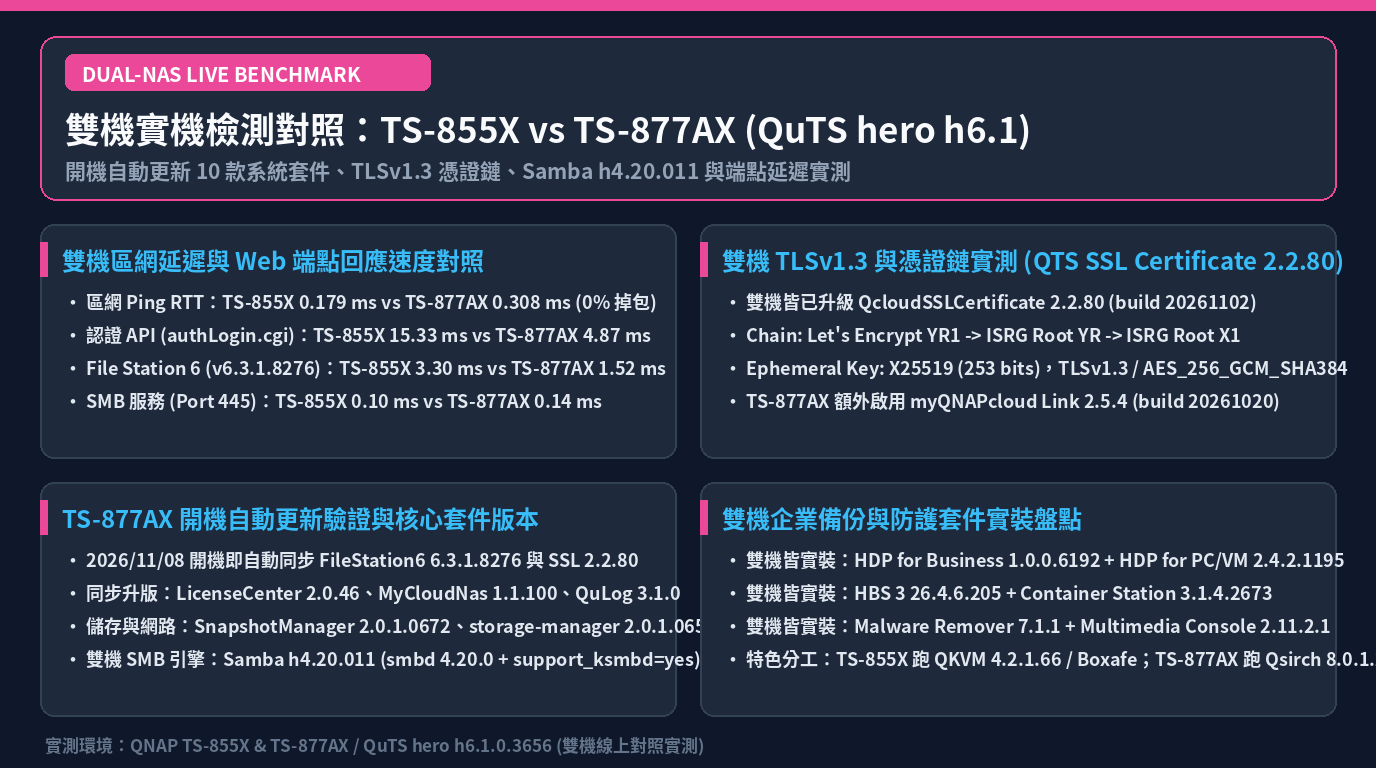
雙機實測亮點分析:
- TCP 與 TLS 握手極速回應:區網內 TS-855X 與 TS-877AX 的 TLS 埠 TCP 握手分別僅需
0.13 ms與0.24 ms,雙機皆直接協商出最高安全等級的TLSv1.3,搭配X25519橢圓曲線金鑰交換與TLS_AES_256_GCM_SHA384加密套件。 - 登入端點資安加固:雙機的
/cgi-bin/authLogin.cgi(TS-877AX 回應僅4.87 ms、TS-855X 為15.33 ms)皆已啟用showVersion=0隱藏韌體版本號,並支援passwordless_login(搭配 TS-855X 實裝的FIDO2Server 1.0.1)與multi_2sv多重雙步驟驗證。
二、myQNAPcloud Link 2.5.4 與 myQNAPcloud 1.1.100:打通內外網 SmartURL 任督二脈
在我們的 TS-877AX 上已實裝運行最新的 myQNAPcloud Link 2.5.4(build 20261020,2026/10/28 發布),且雙機皆已升級至 myQNAPcloud (MyCloudNas) 1.1.100。這兩項更新解決了幾個長期困擾外網工作者的問題:
- 修復 QuMagie 與 Qsirch 分享連結無法開啟:過去透過雲連通產生的相簿或 Qsirch 搜尋分享連結,偶爾會出現點擊後空白或轉址異常,升級
2.5.4後已針對分享連結路由完成修正。 - 修復 SmartURL 下 QuLog Center 與通知中心無法載入:遠端維運最需要看系統日誌(雙機皆已同步升級至
QuLog 3.1.0.1096與NotificationCenter 3.1.0.3823),新版修正了 SmartURL 路由下這兩個系統管理工具卡在載入畫面的問題。 - 修復 File Station 上傳進度條與 Qsync/Qfile 連線:結合
myQNAPcloud 1.1.100新增的 Hybrid DDNS(支援透過 SmartURL 以 SSL 安全直連內網 LAN NAS),現在無論人在辦公室區網還是外網行動網路,都能用同一個 SmartURL 網址無縫切換,且在內網會自動走局域網高速通道。
三、QuFirewall 2.6.1.0124:不再誤擋內網私有閘道 IP,原生支援 Plex DLNA 多播
防火牆設定太嚴怕斷線、設定太鬆怕被攻擊。QuFirewall 2.6.1.0124(2026/10/02) 帶來了三項非常實用的改良:
- 首次啟用自動建立 QNAP 服務白名單(Allow List):新手第一次打開 QuFirewall 時,系統會自動把 QNAP 必要的系統服務納入允許清單,大幅降低「一開防火牆就連不上 NAS」的慘劇。
- 修正 BOTNET 規則誤殺 RFC1918 私有閘道 IP:不少中華電信數據機、Cable Modem 或雙層路由器會使用特定私有網段位址,舊版 BOTNET 封鎖清單曾誤將該 RFC1918 私有位址納入黑名單,導致合法內網流量被擋,
2.6.1已正式修正。 - 新增「DLNA Media Support」預設規則:原生開放 Plex DLNA 與 IGMP/MLD 多播流量(
224.0.0.0/4、ff00::/8),並修復重開機後 Browser Station 橋接網路(bridge)未加入防火牆導致打不開的問題。
給企業機種用戶的額外提醒(ADRA NDR X
1.0.7.1044):
CyberQ 建議,若在支援清單內的機種(包含 x77 / TS-877 系列、x73A、x74 等)安裝了 ADRA NDR X 網路威脅偵測套件,請務必升至1.0.7.1044(2026/10/12)。舊版曾因將自帶的 Python 與函式庫路徑設為「全域環境變數」,導致同台 NAS 上其他以 Python 開發的官方套件(例如QmailAgent郵件同步)發生非預期錯誤。