本週重點
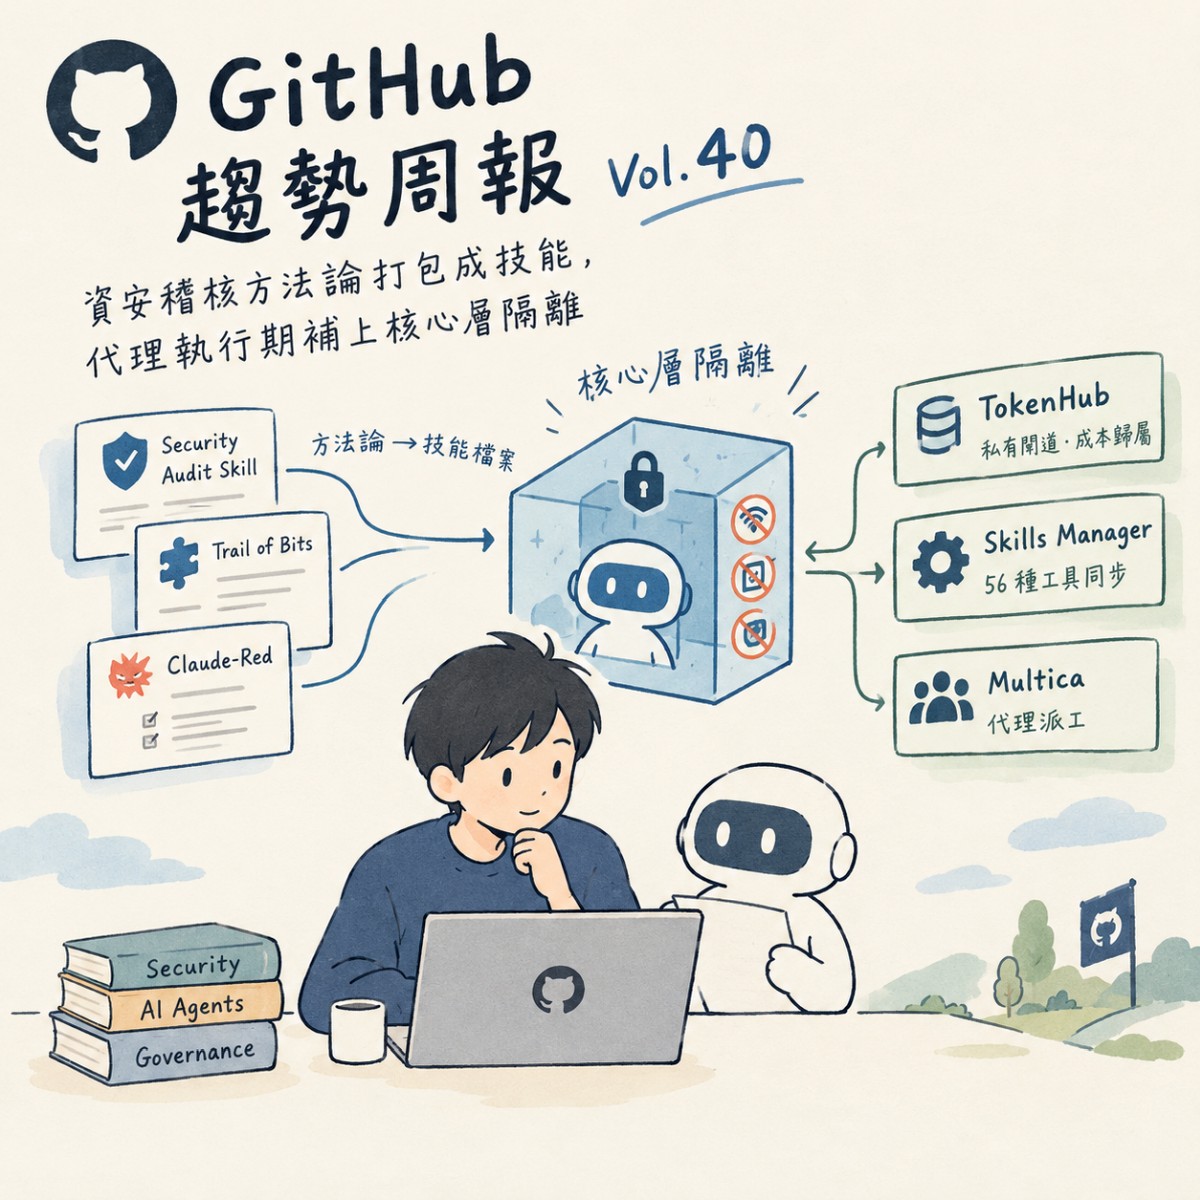
又到週五囉,快來看有沒有哪些專案可以在周末時好好實作的吧 ? CyberQ 觀察,本週 GitHub 熱門專案的主線集中在代理的安全邊界。Cloudflare 把多階段漏洞稽核流程寫成可安裝的技能,Trail of Bits 以外掛市集形式釋出審計技能,紅隊方法論也被整理成 78 個攻擊面的技能檔案。
方法論變成可散布的檔案之後,執行環境本身成為新問題,NVIDIA 的 OpenShell 以核心層的檔案與系統呼叫限制搭配政策形式化驗證,讓代理在不接觸真實憑證的前提下工作。
企業端也同步補上治理層,TokenHub 把模型呼叫整合為可歸屬成本的私有閘道,Skills Manager 處理技能在五十多種工具之間的同步,Multica 負責代理派工。
以下整理本週重點專案。星數與授權資訊皆於 2026 年 10 月 30 日查閱各專案 GitHub 頁面,GitHub 介面顯示為概數,實際數字會持續變動唷。
多階段漏洞稽核流程技能化,security-audit-skill(cloudflare/security-audit-skill)
專案連結 https://github.com/cloudflare/security-audit-skill
星數 約 4.75 萬,授權 MIT
Cloudflare 把自家漏洞挖掘流程壓縮成一份可安裝的代理技能,透過 npx skills add 匯入支援平行子代理的編碼代理。README 說明整個稽核分為六個階段,先建立架構與信任邊界的偵查,再以覆蓋率為導向派出互相隔離的獵捕代理,每個候選弱點都交給一個全新的驗證代理嘗試推翻,結果寫成結構化紀錄後由另一批代理複查原始碼主張,最後才產生報告。產出包含 architecture.md、coverage-ledger.json 與採用 confirmed、needs_validation、rejected 三種判定的 findings.json,並附兩支 Node.js 驗證器檢查結構。
值得注意的是安裝前提,README 要求必須有作業系統層強制的沙箱才會執行目標方控制的程式碼,沙箱需阻斷外部網路、清理環境變數、限制資源與寫入範圍,否則線索一律停留在待驗證狀態。README 另外提到單次執行約只找到重複執行累計弱點的一半,因此建議反覆跑。
資安顧問公司把審計技能做成外掛市集,skills(trailofbits/skills)
專案連結 https://github.com/trailofbits/skills
星數 約 7.6 千,授權 CC-BY-SA-4.0
Trail of Bits 以 Claude Code 外掛市集的形式釋出內部資安研究與稽核技能,透過 /plugin marketplace add trailofbits/skills 安裝,README 並說明可經由相容機制供 Codex 使用,或在工作區匯入 .claude-plugin/marketplace.json。技能依領域分組,智慧合約安全包含 building-secure-contracts 與 entry-point-analyzer,程式碼稽核是最大一組,涵蓋 c-review、differential-review、fp-check、semgrep-rule-creator、static-analysis、supply-chain-risk-auditor 與 variant-analysis,惡意程式分析提供 yara-authoring,驗證類包含常數時間分析、突變測試與性質測試,逆向工程有處理 DWARF 除錯資訊的 dwarf-expert,行動安全則有掃描 Android APK 設定錯誤的 firebase-apk-scanner。
對企業資安團隊而言,這類由具名顧問公司維護的技能庫,提供了比匿名技能包更容易評估來源的選項。
七十八個攻擊面的紅隊技能庫,Claude-Red(SnailSploit/Claude-Red)
專案連結 https://github.com/SnailSploit/Claude-Red
星數 約 9.7 千,授權 MIT
Claude-Red 把攻擊方法論整理成可直接載入的 SKILL.md 檔案,每個檔案對應一個攻擊面,README 列出二十三個分類共七十八項技能,其中網頁應用十六項、無線十四項、基礎設施與紅隊七項,其餘涵蓋認證與身分、Active Directory、雲端、行動、物聯網與嵌入式、漏洞開發、模糊測試、偵查、API 安全、容器與 Kubernetes、CI/CD、密碼學、權限提升、後滲透、鑑識與 C2、供應鏈、社交工程、網路攻擊與 AI 安全。使用情境列為經授權的紅隊演練、漏洞獎金初篩、資安研究、CTF 準備與操作員訓練。
需要留意的是,README 並未載明明確的倫理或法律使用限制,僅在紅隊演練一項標註經授權,組織若要引入這類技能庫,授權範圍與使用紀錄的管控需要自行補上。
代理執行期的核心層隔離與政策驗證,OpenShell(NVIDIA/OpenShell)
專案連結 https://github.com/NVIDIA/OpenShell
星數 約 1.95 萬,授權 Apache-2.0
NVIDIA OpenShell 的定位是自主代理的安全私有執行期,讓代理能讀檔案、安裝套件、呼叫 API 與使用憑證,但不取得對資料、密鑰與網路的無限制存取。運作方式是由維運者在政策中宣告每個代理可觸及的範圍,再由系統強制執行。安全模型有三個重點,第一是核心層強制,每個代理在隔離沙箱內執行,由核心控制限制可存取的檔案與可用的系統呼叫,任何網路連線離開沙箱前都要通過政策檢查。第二是憑證處理,README 明確表示代理不會看到真實憑證,系統只在請求送往已核准端點時才附加。第三是形式化驗證,政策變更核准前會由形式化驗證標示出風險性的新增存取,例如帶著憑證連往新主機,這類變更需等待人工審查。架構分為閘道、監督器與沙箱,Kubernetes 部署以 Helm 進行且要求 CNI 能強制 NetworkPolicy。
支援 Linux、Apple Silicon 的 macOS 與實驗性的 WSL 2 Windows,各平台均需 Docker、Podman 或主機虛擬化。匿名維運遙測預設開啟,可用環境變數關閉。
企業模型呼叫的私有閘道與成本歸屬,TokenHub(astaxie/TokenHub)
專案連結 https://github.com/astaxie/TokenHub
星數 約 1.4 千,授權 Apache-2.0
TokenHub 把自己定位為企業的 Token 治理基礎設施,透過私有閘道統一模型存取與治理,讓每一次請求都可控管、可追溯並歸屬到特定擁有者。介面提供 OpenAI 相容與 Anthropic Messages 兩種 API,上游支援 OpenAI、Azure OpenAI、Anthropic、Gemini、DeepSeek、Qwen 與地端模型。治理功能包含專案層級的 API 金鑰、額度與預算、帶備援的路由政策,使用量可歸屬到使用者、專案、團隊與成本中心,並提供 OAuth 與 OIDC 登入、角色權限控制與稽核軌跡,另有將內部用量與供應商帳單對帳的功能。
部署預設採 SQLite 的私有安裝,可選 Linux 原生 systemd 服務或 Docker Compose,多實例情境改用 PostgreSQL,README 說明原生安裝程式會驗證釋出版本的檢查碼。星數規模目前仍小,屬於值得觀察的早期專案。
把議題指派給代理當同事,Multica(multica-ai/multica)
專案連結 https://github.com/multica-ai/multica
星數 約 4.73 萬,授權 Multica License
Multica 的運作邏輯是把議題指派給 AI 編碼代理,流程比照指派給同事,代理接手後在使用者控制的機器上工作,過程中張貼進度留言、提出阻礙,最後把結果交回審查。功能包含由代理與人員混編的小隊、可重複使用的技能、以 cron 處理週期性任務的自動駕駛、執行紀錄、單次執行的 Token 用量、審查關卡,以及接收代理請求的收件匣。
README 說明支援二十三種代理 CLI,供應商表格列出二十四筆,涵蓋 Claude Code、OpenAI Codex、Cursor Agent、GitHub Copilot CLI、OpenCode、Kimi、Qwen Code 與 Grok,本身不附帶模型,而是驅動使用者已安裝並完成認證的 CLI。
部署可選官方託管、桌面應用或以 Docker Compose 與 Helm 自架,後端為 Go 搭配 PostgreSQL 17,Git 託管支援 GitHub、GitLab、Gitea 與 Forgejo 含自架實例。授權需特別注意,Multica License 在 Apache 2.0 全文之外附加託管服務、商業嵌入與品牌標示的條件,商業使用前應先閱讀 LICENSE。
技能在 56 種工具之間同步,Skills Manager(xingkongliang/skills-manager)
專案連結 https://github.com/xingkongliang/skills-manager
星數 約 6.6 千,授權 MIT
Skills Manager 處理的是技能散布到各工具之後的管理問題。這是一支桌面應用,以 ~/.skills-manager 作為預設中央庫,再把技能部署到需要的代理,來源可以是 Git 儲存庫、本機資料夾、壓縮檔或 skills.sh 市集。功能包含成組啟用或停用技能的預設集、依代理與依專案的工作區、以符號連結或複製方式同步、更新追蹤、技能預覽、標籤與自訂工具路徑,另有以 Git 為基礎的選用備份機制可跨裝置同步函式庫,衝突時預設保留本機版本等待使用者決定。
README 說明開箱支援 56 種代理,包含 Claude Code、Codex、Cursor、GitHub Copilot、Gemini CLI、Windsurf 與 Cline,也可自行新增工具,並附一支 CLI 讓代理自己安裝、部署與回報技能狀態。技術堆疊為 Rust 後端搭配 React 19 與 TypeScript 前端,建構於 Tauri 2,提供 macOS、Windows 與 Linux 安裝檔。
知識工作的角色化外掛庫,knowledge-work-plugins(anthropics/knowledge-work-plugins)
專案連結 https://github.com/anthropics/knowledge-work-plugins
星數 約 3.36 萬,授權 Apache-2.0
這個儲存庫把技能、連接器、斜線指令與子代理按職能打包,讓模型成為特定角色、團隊或公司的專職助手,主要供 Claude Cowork 使用,同時相容 Claude Code。README 列出十一個外掛,涵蓋生產力、銷售、客戶支援、產品管理、行銷、法務、財務、資料、企業搜尋、生命科學研發的 bio-research,以及協助組織自建與客製外掛的 cowork-plugin-management。檔案形式為 Markdown 與 JSON,沒有建構步驟,客製方式是編輯 .mcp.json 設定連接器與修改技能檔案補上公司脈絡。
README 明確說明這些外掛只是通用起點,預期組織依自身工具、術語與流程調整。對導入單位而言,法務與財務這類外掛涉及合約審閱、風險評估與財務結算,資料存取範圍與審查流程需要在客製階段一併設計。
圖形化 OSINT 調查平台,Flowsint(reconurge/flowsint)
專案連結 https://github.com/reconurge/flowsint
星數 約 9.9 千,授權 Apache-2.0
Flowsint 面向資安分析師與調查人員,提供以圖形為核心的開源 OSINT 調查環境,使用者透過視覺化圖形介面與自動化加值模組探索實體之間的關聯。加值模組涵蓋網域、IP、ASN、CIDR、社群媒體、組織、加密錢包、網站、電子郵件、電話號碼與個人,另有串接 n8n 工作流的整合模組。架構分為核心工具、共用型別、加值模組、FastAPI 伺服器與前端應用,並提供認證與使用者管理、圖形資料庫整合與即時事件串流。
部署以 Docker 進行,Linux 與 macOS 可用 make prod,Windows 改以生產用的 compose 檔啟動,啟動後在本機註冊帳號,沒有預設憑證。README 對外部部署給出明確要求,需更換 AUTH_SECRET、MASTER_VAULT_KEY_V1 與 NEO4J_PASSWORD 三項預設密鑰,並把主機名稱加入 nginx 的 Host 標頭允許清單,對外僅暴露 5173 連接埠,建議前置具 HTTPS 的反向代理。README 另附 ETHICS.md 說明負責任使用準則。
地端優先的個人代理執行環境,OpenHuman(tinyhumansai/openhuman)
專案連結 https://github.com/tinyhumansai/openhuman
星數 約 3.97 萬,授權 GPL-3.0
OpenHuman 以地端優先的個人代理為定位,README 自述為具備記憶、編排與深度研究能力的個人助手,同時標註處於早期測試階段。記憶機制稱為 Memory Tree,把使用者資料壓縮為存放於 SQLite 的 Markdown 檔案,並鏡射成 Obsidian 保險庫,自動抓取以二十分鐘為週期同步已連接帳號。
編排部分把每一輪對話執行為具檢查點的圖,子代理最多可往下展開三層,工作流為由代理提議、使用者審核後才儲存的觸發式自動化。整合數量方面,README 聲稱支援超過一百種 OAuth 整合、五千個以上的 MCP 伺服器與九萬個以上的技能,另有 17 個訊息通道與原生電子郵件。隱私主張包含裝置端 SQLite 儲存、裝置端加密與作業系統金鑰圈保管密鑰,並提供在 Rust 核心強制執行的隱私模式,宣稱推論不離開本機。
需要額外留意的是,這些隱私主張為專案自述且未經獨立驗證,且預設設定仍依賴付費訂閱提供託管搜尋與模型路由,地端或自帶金鑰為選用項目。
本週趨勢觀察
第一,資安方法論的散布單位正在從文件轉為技能檔案。Cloudflare 的六階段稽核流程、Trail of Bits 的審計外掛、Claude-Red 的七十八個攻擊面技能,三者都把原本寫在手冊與內部流程裡的知識壓縮成代理可直接讀取的結構化檔案。這個轉變把審查重點往前推,組織要評估的不只是人員是否照流程執行,還包括技能檔案本身的來源是否可信。具名顧問公司維護的技能庫與匿名技能包在這點上差異明顯。
第二,代理安全的重心落在執行期。OpenShell 以核心層的檔案與系統呼叫限制加上政策形式化驗證來界定權限,Cloudflare 的技能明確要求必須有作業系統層沙箱才肯執行目標方程式碼,TokenHub 把憑證、額度與路由收攏到私有閘道。三者的共同假設是代理的權限邊界必須由執行環境保證,而提示詞層面的約束不足以承擔這個責任。
第三,治理工具開始處理規模問題。Skills Manager 要同步五十六種工具的技能,Multica 要派工給二十餘種代理 CLI,TokenHub 要把用量歸屬到團隊與成本中心。這些功能設計反映出組織內的代理數量與技能版本已超過手工管理可負荷的範圍,技能版本漂移、權限殘留與成本歸屬不明將成為下一階段的實際運維議題。