
事件回顧,一夜之間冷凍櫃變成烤箱
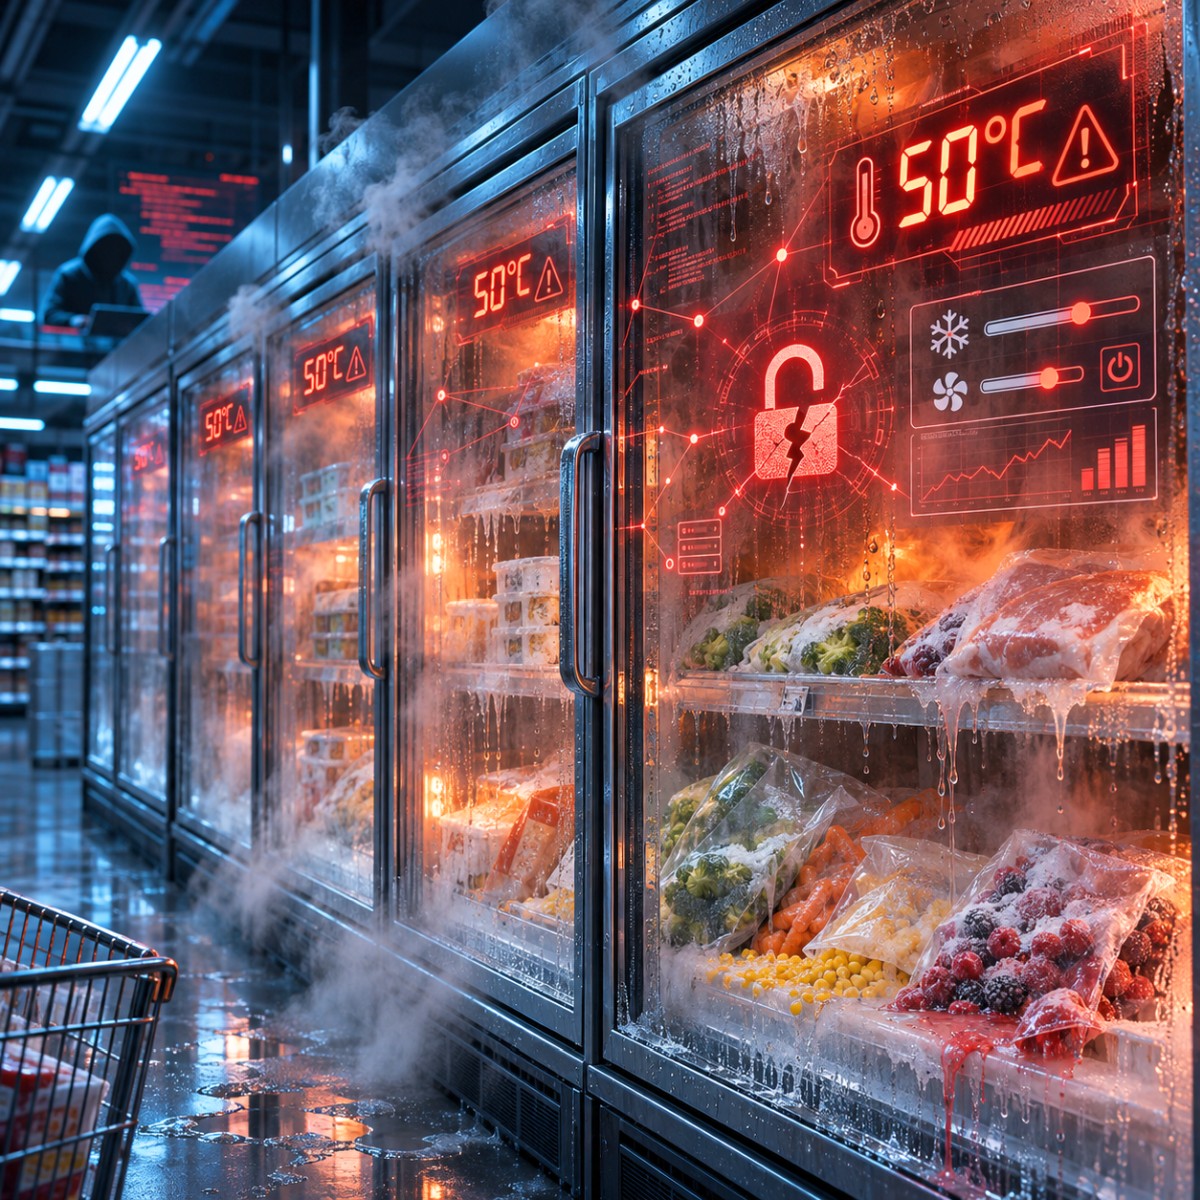
根據這篇 New cyberattack on supermarket fridges sweeps across Europe ,2026 年 11 月 2 日凌晨,瑞典多家超市的冷藏與冷凍設備溫度在夜間急遽上升,瑞典兩大零售集團 ICA 與 Coop 同日證實。位於瑞典南部 Sjöbo 的 ICA Kvantum 門市在 Facebook 發文表示,店內冷藏與冷凍櫃遭駭客入侵,溫度被設定為攝氏 50 度,與 10 月法國超市遭受的攻擊手法相同。斯德哥爾摩一家 ICA 加盟店的銷售經理向路透社表示,攻擊發生在凌晨 2 點,全部冷凍櫃升溫至 50 度,店內商品全數報廢。
兩家業者的官方說法相對保守。ICA 發言人以電子郵件表示,有限數量的門市在夜間受到事件影響,且受影響門市屬於 ICA 中央網路以外獨立營運的店家。Coop 則表示,旗下 800 多家門市中有 7 家冷藏系統遭到未經授權的竄改。受影響區域涵蓋 Skåne、Öland、Värmland、Gästrikland 與 Hälsingland,斯德哥爾摩亦有門市受害。
攻擊範圍並不限於瑞典。同一天,荷蘭 Ahold Delhaize 與比利時 Colruyt 表示,比利時與盧森堡數十家門市的冷藏與冷凍設備因 IT 事件而溫度飆升,比利時 Delhaize 與 Carrefour 門市亦受波及,IKEA 證實比利時一家門市受影響,愛沙尼亞與愛爾蘭也傳出類似案例。路透社報導指出,至少部分受影響的冷藏設備使用丹麥 Danfoss 的溫控技術,與法國攻擊事件的目標相同。
| 國家 | 受影響業者 | 已公布規模 |
|---|---|---|
| 瑞典 | ICA、Coop | ICA 稱有限數量門市,Coop 稱 800 多家中有 7 家 |
| 比利時、盧森堡 | Ahold Delhaize、Colruyt、Carrefour、IKEA | 數十家門市,IKEA 一家 |
| 愛沙尼亞 | Postimees 報導溫度被遠端改為 +50°C,與瑞典事件關聯不確定 | |
| 愛爾蘭、荷蘭 | ABC News 列為受影響國家 |
截至 11 月 3 日,各國尚未公布攻擊來源歸屬。比利時一位受害店主向路透社表示,他認為駭客意圖動搖歐洲經濟,但此說法未獲官方證實。
技術分析,冷鏈控制器為何成為容易得手的目標
這一波攻擊的核心並非冷凍櫃本身,而是管理整間門市所有冷藏與冷凍設備的集中控制器。法國事件中,攻擊者鎖定丹麥 Danfoss 的 AK-SM 與 AK-SC 兩個系列控制器,這類設備通常由冷凍空調維護廠商遠端管理,攻擊者取得控制權後,啟動控制器內建的自動除霜功能,讓冷藏櫃在商品仍在櫃內的情況下升溫至 50 度。
關鍵問題在於這些控制器直接暴露於公開網際網路。法國事件發生當天,Predicta Lab 執行長 Baptiste Robert 在網路上找到 2,752 台可直接連線的 Danfoss 系統,其中 1,590 台位於法國,Shodan 追蹤到的可連線 Danfoss 設備更超過 4,500 台。Danfoss 向法新社表示,受害設備多數是已停止更新的舊型號,並指名 AK-SM 800 與 AK-SC 355。
| 控制器型號 | Danfoss 公布狀態 | CERT-FR 與 Danfoss 建議 |
|---|---|---|
| AK-SM 800 | 2021 年 5 月停產,已無軟體與安全更新 | 斷網或嚴格過濾存取,建議汰換 |
| AK-SC 355 | 2016 年停產,已無軟體與安全更新 | 斷網或嚴格過濾存取,建議汰換 |
| AK-SM 800A | 現行型號,10 月 13 日最新套件為 5.3.x,受害機台運行舊版韌體 | 斷網或嚴格過濾存取,保持韌體更新 |
現行型號 AK-SM 800A 在 2025 年已有三個公開漏洞。CVE-2025-41450 為 4.2 版之前的認證繞過漏洞,CVE-2025-41451 為可導致遠端程式碼執行的命令注入漏洞,CVE-2025-41452 可造成阻斷服務,後兩者已在 4.3.1 版修補。Claroty 的 Team82 研究團隊在 2026 年 8 月 9 日發表報告,說明這些漏洞可串接成完整攻擊鏈,並在網路上找到數千個可連線的 AK-SM 800A 管理介面。美國 CISA 分別於 2025 年 5 月與 8 月針對前兩個漏洞發布警示。截至 10 月 13 日,法國當局與 Danfoss 皆未將這些漏洞與實際攻擊連結,攻擊者實際的入侵途徑仍未知。
法國網路安全局 ANSSI 轄下的 CERT-FR 於 10 月 12 日發布警示 CERTFR-2026-ALE-012,要求所有 AK-SM 與 AK-SC 控制器的營運者立即斷網或過濾存取,並對疑似遭入侵的設備列出六個處置步驟,依序為限制網路存取僅開放維護廠商、恢復原廠設定、套用所有可用的安全修補、更換裝置密碼等機密、檢查現有帳號,以及完整重新設定裝置。由於舊型號已無修補可用,第三步對這些設備的使用者並無實質幫助。
從防護結構來看,這類事件有三個值得注意的共通點。第一,零售業者通常將冷凍設備外包給第三方維護廠商,門市本身無法直接管理設備的安全設定,Coopérative U 執行長即表示旗下門市並非直接向 Danfoss 採購,而是透過冷凍廠商取得系統。第二,受影響的瑞典 ICA 門市屬於中央網路以外獨立營運的店家,顯示大型零售集團的總部防護並未自動延伸至加盟或獨立門市。第三,這些設備原本的設計假設是在隔離網路中運作,近年為了遠端監控而接上網際網路,卻未同步補強身分驗證與存取控制。
相關案例,三週內歐洲零售業接連遭受的攻擊
瑞典事件並非孤立案例。2026 年 10 月 11 日深夜至 12 日凌晨,法國數百家超市的冷藏控制器遭遠端操控,Intermarché 與 Netto 母公司 Les Mousquetaires 表示旗下冷藏設備被設為除霜模式並升溫至 50 度。各業者公布的受害門市數字不一,法新社報導 Intermarché 與 Netto 至少 300 家受害,路透社則報導約 150 家。Les Mousquetaires 總裁 Thierry Cotillard 向 BFMTV 表示,全法國損失預估達數千萬歐元,部分門市甚至發生火災。巴黎檢察署已主動展開調查,由反網路犯罪辦公室 OFAC 負責。
| 法國業者 | 公布受害門市數 | 來源 |
|---|---|---|
| Intermarché 與 Netto | 法新社稱至少 300 家,路透社稱約 150 家 | 業者聲明,10 月 12 日 |
| Coopérative U | 2,000 家中 80 家 | 執行長 Dominique Schelcher 於 RTL,10 月 13 日 |
| Carrefour | 80 家 | 業者聲明,10 月 12 日 |
| Monoprix | 約 30 家 | 業者聲明,10 月 12 日 |
| E.Leclerc | 數家 | 業者聲明,10 月 12 日 |
法國事件的受災程度並非一致。Coopérative U 執行長表示,旗下 80 家受害門市中多數維持了冷鏈完整,僅少數反應不及而損失商品,門市人員與冷凍廠商的快速反應發揮關鍵作用。Intermarché 則表示受影響門市的相關商品全數報廢。這個差異顯示,獨立的溫度警報與持續監控能在設備異常擴大為大規模損失之前爭取處置時間。
同一天,荷蘭零售集團 Ahold Delhaize 宣布因資安事件將部分系統下線,旗下 Albert Heijn、Delhaize 與美國的 Food Lion、Giant Food、Martin’s、Hannaford、Stop & Shop 等品牌的網站與 App 停擺超過一週,門市維持營業。該公司 10 月 19 日至 20 日表示調查至今未發現客戶或員工資料遭竊的證據,比利時電商服務於 10 月 22 日恢復。截至目前,Ahold Delhaize 事件與法國冷藏攻擊之間並無已證實的關聯。
針對冷藏控制器的攻擊也不是 2026 年才出現。Danfoss 在 2025 年 10 月的技術通訊中記錄,2022 年俄羅斯有 16 家超市的 AK-SM 800 遭鎖定,同年以色列有 40 家門市遭駭,這 40 家門市全部缺乏適當的防火牆或 VPN 保護。Danfoss 在該通訊中宣布將終止對舊型號的所有服務,並呼籲客戶規劃汰換。
| 日期 | 事件 | 規模 |
|---|---|---|
| 2026-11-02 | 瑞典、比利時、盧森堡、愛沙尼亞等國超市冷藏設備遭操控升溫 | 瑞典 ICA 有限數量門市、Coop 7 家,比利時與盧森堡數十家 |
| 2026-10-12 | Ahold Delhaize 資安事件,歐美多品牌網站與 App 下線 | 超過 9,400 家門市的集團,門市維持營業 |
| 2026-10-11 | 法國超市 Danfoss 冷藏控制器遭遠端除霜 | 數百家門市,損失預估數千萬歐元 |
| 2026-08-09 | Claroty Team82 發表 AK-SM 800A 漏洞研究 | 發現數千個暴露於網路的管理介面 |
| 2022 | 俄羅斯與以色列超市 AK-SM 800 遭攻擊 | 俄羅斯 16 家、以色列 40 家 |
市場現況,OT 資安需求升溫與零售業的結構性弱點
連續兩波攻擊發生在 OT 資安市場快速擴張的背景下。MarketsandMarkets 於 2026 年 5 月發布的報告預估,全球 OT 資安市場將從 2026 年的 273.9 億美元成長至 2031 年的 589.4 億美元,年複合成長率 16.6%,北美佔 2026 年市場的 27.7%。Mordor Intelligence的估算較為保守,2026 年 251.9 億美元,2031 年 479.5 億美元,年複合成長率 13.74%,其中亞太地區成長最快,2026 至 2031 年的年複合成長率達 19.75%。各機構的市場定義與計算方式不同,數字僅供參考比較。
| 研究機構 | 2026 年市場規模(億美元) | 預測終點 | 年複合成長率 |
|---|---|---|---|
| MarketsandMarkets | 273.9 | 2031 年 589.4 億美元 | 16.6% |
| Mordor Intelligence | 251.9 | 2031 年 479.5 億美元 | 13.74% |
| The Business Research Company | 249.7 | 12.2%(2025 至 2026) | |
| Fortune Business Insights | 281.8 | 2034 年 969.9 億美元 | 16.71% |
如果去看威脅的情況,同樣顯示升溫。Dragos 的 2026 年 OT/ICS 資安報告指出,鎖定工業組織的勒索軟體集團數量從 2024 年的 80 個增加至 2025 年的 119 個,這個數字來自第三方轉述。
零售業在 OT 資安上的處境有其特殊性。路透社引述的資安專家指出,零售連鎖業者營運著規模龐大的冷藏控制器、建築管理系統、門禁面板與 POS 設備,攻擊面廣泛且難以追蹤攻擊者。法國資安顧問公司 Almond 的 Antoine Hautin 也指出,冷藏設備過去長期與網際網路隔離,近年才透過感測器與遠端監控系統連網。
這兩波攻擊與傳統零售業資安事件的差異在於目標。過去零售業遭受的攻擊多以竊取客戶資料或勒索為目的,例如 Ahold Delhaize 在 2024 年 11 月的事件造成超過 220 萬人的個資、財務與健康資料外洩。冷藏控制器攻擊則不以資料為目標,而是直接造成實體損失,Les Mousquetaires 預估的數千萬歐元損失來自報廢商品與設備損壞,部分門市甚至發生火災。對零售業者而言,這代表 OT 資安的風險評估需要納入商品損失、營業中斷與消防安全等過去由 IT 部門以外單位負責的項目。
另一個值得觀察的市場訊號是設備暴露程度。法國事件當天,Shodan 追蹤到超過 4,500 台可從網際網路直接連線的 Danfoss 設備。截至 11 月 3 日,尚無公開資料顯示瑞典與比利時事件後這個數字的變化。
法規與產業回應,責任歸屬的爭議與歐盟兩部法規的時程
CyberQ 觀察,法國事件後,責任歸屬立即成為爭點。法國零售業聯合會 FCD 要求 Danfoss 對事件保持完全透明,Coopérative U 執行長則強調旗下超市並非 Danfoss 的直接客戶,設備由冷凍維護廠商提供。Danfoss 的回應是,該公司長期建議客戶將受支援的系統更新至最新韌體並在防火牆後方運作,並表示正與受影響客戶合作控制損害。歐盟農業與食品執委 Christophe Hansen 公開譴責攻擊。法國總理 Sébastien Lecornu 則指示 ANSSI 調查並與其他歐洲國家協調。
這個三方結構,設備製造商、維護廠商、零售業者,正是歐盟兩部資安法規試圖處理的對象。NIS2 指令於 2023 年生效,將食品生產、加工與配送納入重要實體範圍,要求在範圍內的業者採取風險管理措施並在 24 小時內向主管機關提出初步通報,罰則最高可達全球營業額的 2%。值得注意的是,零售業團體 EuroCommerce 早在 2021 年即呼籲歐盟將中型食品配送業者排除在 NIS2 義務之外,主張只有具系統重要性的業者才應納管。各會員國的國內法轉換進度不一,德國的轉換法案至 2024 年仍未完成。
另一部法規 Cyber Resilience Act 直接規範具數位元件的產品,冷藏控制器正屬此類。該法規 (EU) 2024/2847 於 2024 年 12 月 10 日生效,第 14 條的漏洞與事件通報義務自 2026 年 9 月 11 日起適用,製造商須在 24 小時內通報遭積極利用的漏洞,且依第 69 條第 3 項,通報義務涵蓋在此之前已上市的產品。所有基本資安要求與 CE 標章則自 2027 年 12 月 11 日起全面適用,不符合者不得在歐盟市場銷售。換言之,法國與瑞典事件發生時,CRA 的通報義務已經生效一個月,但產品設計層面的安全要求尚未適用。
| 法規 | 規範對象 | 關鍵時程 | 與本案的關聯 |
|---|---|---|---|
| NIS2 指令 | 重要與基本實體,含食品生產與配送 | 2023 年生效,各國轉換進度不一 | 零售業者的風險管理與 24 小時通報義務 |
| Cyber Resilience Act | 具數位元件的產品製造商 | 2026-09-11 通報義務,2027-12-11 全面適用 | Danfoss 等控制器製造商的漏洞通報與產品安全要求 |
法國資安顧問 Billois 向路透社表示,法國遲未將 CRA 轉為國內實務是一場災難。不過 CRA 作為歐盟規則 (Regulation) 直接適用於各會員國,無須國內法轉換。
對台灣業者的啟示與實務建議
台灣的連鎖超市、量販、便利商店與冷鏈物流業者,同樣大量使用集中式冷藏控制器與建築自動化系統,且多數委外維護。歐洲事件顯示的風險模式並不受地域限制,以下建議依據 CERT-FR 警示與 Danfoss 安全指引整理,適用於冷藏、空調、門禁等任何連網的 OT 設備。
盤點所有連網 OT 設備並確認其網路暴露狀態。以 Shodan 或 Censys 等工具查詢自家公網 IP 範圍,確認沒有控制器管理介面可從網際網路直接連線。法國事件當天有超過 4,500 台 Danfoss 設備暴露在外,多數業者並不知情。
遠端維護改走單一受控的切入點。維護廠商的遠端存取應透過 VPN 或零信任閘道進入,限制來源 IP,並要求兩步驟驗證,而非在控制器上直接開放 HTTP 管理介面。
清查已停止支援的設備並訂定汰換時程。Danfoss AK-SM 800 於 2021 年停產,AK-SC 355 於 2016 年停產,兩者皆無安全更新。業者應向維護廠商索取設備型號與韌體版本清單,對照原廠的產品生命週期公告。
更換出廠預設密碼並檢查帳號。CERT-FR 的處置步驟包括更換裝置機密與檢查現有帳號,這兩項在設備安裝時就應完成,而非事件發生後才補救。
建置獨立於控制器之外的溫度監控與警報。Coopérative U 多數門市之所以保住冷鏈,關鍵在於人員與廠商能即時反應。獨立的溫度感測器與警報系統,能在控制器本身遭操控時提供第二道偵測。
將 OT 設備納入委外合約與供應商風險管理。零售業者與設備製造商之間隔著維護廠商,合約應明訂韌體更新責任、遠端存取規範、事件通報時限與資安事件的損失分攤。
把冷鏈中斷納入營運持續計畫。法國事件的損失包括商品報廢、設備損壞與火災,營運持續計畫應涵蓋夜間溫度異常的應變流程、商品轉移方案與保險理賠所需的紀錄。
法規面,台灣的資通安全管理法主要規範公務機關與特定非公務機關,一般零售業者並非直接納管對象,但上市櫃公司依金管會要求需設置資安長並揭露重大資安事件。零售業的 OT 設備是否已納入上市櫃公司資安事件通報的評估範圍,可以看各公司的內部規範。對於替零售業者提供 IT 與資安服務的業者而言,法國與瑞典事件提供了具體案例,可用於說服客戶將 OT 設備納入資安盤點範圍。