中小企業的資安預算,多半花在防火牆和端點防毒上。這兩道防線顧的是進出與單機,對已經進到區域網路內、開始橫向移動的威脅,往往看不見。NDR(Network Detection and Response,網路偵測與回應)補的就是這一塊,盯著區域網路裡設備之間的往來,找出不該發生的連線。
QNAP 的 ADRA NDR X 走的是一條很務實的路,讓許多公司在不另外買偵測設備的情況下,而是讓現有的 QNAP NAS 搭配 QNAP 交換器,組成一套內網偵測系統,更重要的是,這不需要另外安裝 agent 程式就能夠偵測,也很適合不適合安裝 agent 的 OT 環境與產線設備使用。該公司於 2026 年 9 月推出的 1.0.5.948 版,重點是雙層交換器架構與一系列管理介面的改善。CyberQ 實測了這個版本,在實機上進行了安裝、驗收與長時間觀察,也說明它需要注意的地方有哪些。
ADRA NDR X 怎麼運作 ?
整套系統由三個部分組成:
交換器
開啟 NDR 模式後,依 ADRA 下發的規則,把特定封包複製一份送到指定的「鏡像連接埠」。
NAS
以一個網路介面接收鏡像流量,在容器裡執行 Suricata 偵測引擎(實測版本 8.0.1,更新後約 5.2 萬條特徵),再由 ADRA 做事件關聯與風險評分。
回應機制
依原則決定只通知,或對可疑裝置採取行動,另可部署蜜罐陷阱,在網路上放一台誘捕用的假主機。
實測中最值得了解的一點是,ADRA 並不是把受監控連接埠的流量整份鏡像過來。交換器用 ACL 挑出特定封包送到鏡像埠,包括:
TCP 連線建立與重設(SYN、RST)
ICMP
DNS 查詢與回應
DHCP
遠端桌面(3389)
被列入「威脅監控」的裝置的全部流量
我們在同一段時間內比對交換器計數器,受監控連接埠流入約 37 MB,鏡像埠只送出 43 KB,大約是千分之一。CyberQ 認為,這個設計有兩面:
好處:鏡像線不需要高頻寬,2.5GbE 就綽綽有餘,NAS 也不必即時分析 10G 等級的流量,一般的 NAS 就負擔得起。
限制:對一般裝置,ADRA 看到的是「誰連了誰、查了哪些網域、拿到哪個位址」,而不是連線內容。只有被判定可疑、進入威脅監控的裝置,才會被完整鏡像分析。
換言之,ADRA 擅長的是從行為模式找出異常,例如掃描、橫向連線、可疑網域查詢,不是一台逐封包檢查內容的入侵防禦設備。
CyberQ 實測環境
| 項目 | 內容 |
|---|---|
| NAS | QNAP TS-673A(AMD Ryzen Embedded V1500B,8 GB 記憶體),QuTS hero 6.0.2.3591 |
| 交換器 | QNAP QSW-M3212R-8S4T,韌體 4.5.0 |
| ADRA NDR X | 1.0.5.948 |
| 架構 | 單層(一台核心交換器),受監控連接埠 4 個 |
受限於筆者手邊只有一台支援 ADRA X 的交換器,1.0.5 主打的雙層交換器架構無法實測,以下以單層架構為主。
ADRA 部署,接線比想像中重要
安裝本身很簡單,從 App Center 安裝即可,佔用約 2.8 GB,並依賴 Container Station。真正要花心思的是接線規劃。ADRA 對 NAS 的網路介面有明確分工:
管理介面:NAS 的系統預設閘道介面,負責管理與對外連線。這個介面不能當鏡像埠。
鏡像介面:接到交換器的鏡像連接埠,用來接收複製的流量。它不能是預設閘道,不能設為虛擬交換器,不能掛 VLAN 介面,也不能開 DHCP 伺服器。
受監控連接埠:交換器上想觀察的那些埠,例如對外上連埠、伺服器所在的埠。它們不需要接到 NAS,維持原本的接法即可。
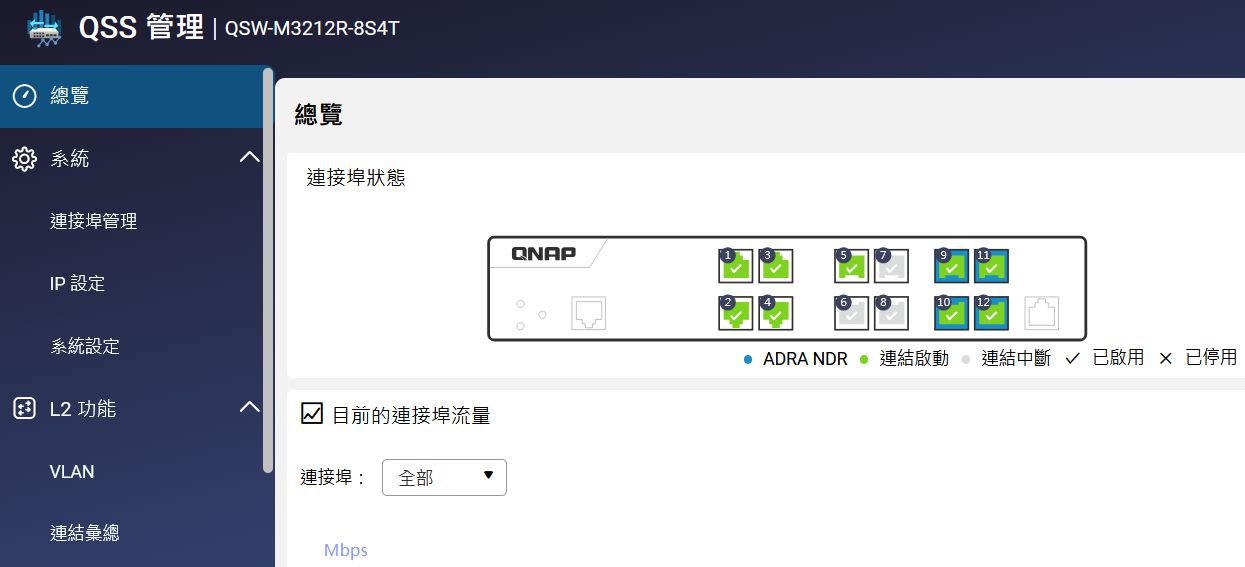
這次在測試中碰到的幾個問題,提供給準備部署 ADRA X 的讀者參考:
鏡像埠要選對
第一次註冊時,誤把接下游交換器的埠設成鏡像埠,ADRA 只回報「鏡像連接埠的設定可能不正確」,沒有指出 NAS 實際接在哪一埠。建議註冊前先在交換器的 MAC 位址表確認 NAS 各介面的位置。
鏡像線不要經過會發燙的轉接模組
我們一度用 RJ45 轉 SFP+ 的電轉光模組接鏡像線,模組溫度很高,且在另一個測試中有發現過熱又大量網路資料傳輸時,其實這種便宜的電轉光模組會掉封包,改用 10GbE 直連(光纖或 DAC)後就穩定了。
換完鏡像介面後,確認偵測引擎真的在新介面上
這點在本文後半段「使用上要注意的地方」該節詳述。
注意交換器上既有的 VLAN 設定
如果接鏡像線的埠原本屬於其他 VLAN,NAS 介面可能拿不到位址,也會讓判斷變複雜。
ADRA X 1.0.5 更新實測
| 更新項目 | 實測結果 |
|---|---|
| 頂端「更多」選單與「關於」視窗 | 符合說明。「關於」會顯示版本號 |
| 進階搜尋多關鍵字 | 符合說明。空格分隔的關鍵字為「任一符合」,可同時比對 IP、裝置名稱與作業系統欄位 |
| 裝置頁:新增裝置的格式提示 | 符合說明。MAC、IP、名稱都有範例,格式錯誤會即時提示並停用送出 |
| 裝置頁:閒置裝置自動移除 | 可設定 30 到 365 天,實際移除在每天午夜執行。 |
| 例外裝置匯出 | 符合說明。匯出為 JSON,不綁定特定交換器,便於移轉。 |
| 已註冊交換器清單 | 符合說明。鏡像線拔除或交換器離線時,交換器會移到「已註冊的交換器」清單,並保留鏡像埠、受監控埠、規則與例外設定,網路線插回去,連線恢復後會自動回到分析中。 |
| 陷阱執行個體凍結與還原 | 符合說明。交換器離線時,陷阱的開關與刪除按鈕會鎖住,恢復後自動解鎖。要注意「凍結」指的是管理操作被鎖住,陷阱本身仍持續運作 |
| 雙層交換器架構 | 介面已有「核心交換器/存取交換器」分頁與拓樸圖,但本次環境只有一台交換器,這項無法實測。 |
CyberQ 也測試了 QNAP 系統對異常狀況的反應時間:
交換器管理連線中斷後,約 30 秒標示為離線。
連線恢復後,約 6 秒回到上線。
鏡像線拔除 25 秒後停止分析。
插回後約 1 分鐘恢復分析。
資源需求
在 8 GB 記憶體的 TS-673A 上連續取樣,期間包含一次規則更新與一次鏡像線拔插:
| 指標 | 中位數 | 最差 |
|---|---|---|
| CPU 使用率 | 17% | 71% |
| Suricata 常駐記憶體 | 1.67 GB | 2.09 GB |
| 可用記憶體 | 585 MB | 113 MB |
8 GB 機型跑得動,但不太有餘裕再兼顧其他重度服務。最吃記憶體的時刻是規則更新,Suricata 熱重載時會同時保留新舊兩套偵測引擎,swap 使用量從約 0.1 GB 升到約 1.7 GB。如果 NAS 同時還要跑影音伺服器或虛擬機,建議讓你的 NAS 機器記憶體在 16 GB RAM 記憶體以上。
使用上要注意的地方
以下是實測中遇到、值得管理者留意的狀況:
偵測程序中斷時不會自動恢復
遇到一次負責把偵測結果送進 ADRA 的程序異常結束,此後約 10 分鐘沒有任何告警進入系統,介面也看不出異常。要到「ADRA NDR 服務」手動執行「檢查健康狀態」,才會顯示「深度威脅分析 (DTA)」失敗,按「復原」後約 2 分鐘恢復。
尚未設定鏡像的主機,規則不會更新
自動更新會成功下載新規則,但偵測引擎還沒啟動時,更新腳本會判定失敗並回滾,主機因此停在出廠規則。完成連接埠設定、引擎運作後,手動「立即更新」約 24 秒完成。另外,設定頁的「上次更新時間」在更新失敗時也會刷新,要看目前版本這個選項才準。
陷阱會以 DHCP 取得位址
建議在 DHCP 伺服器替陷阱保留固定位址,以免和其他設備搶同一個位址。
建議部署後把「檢查健康狀態」納入例行巡檢,並在每次調整接線或鏡像設定後,確認偵測事件持續有進來。
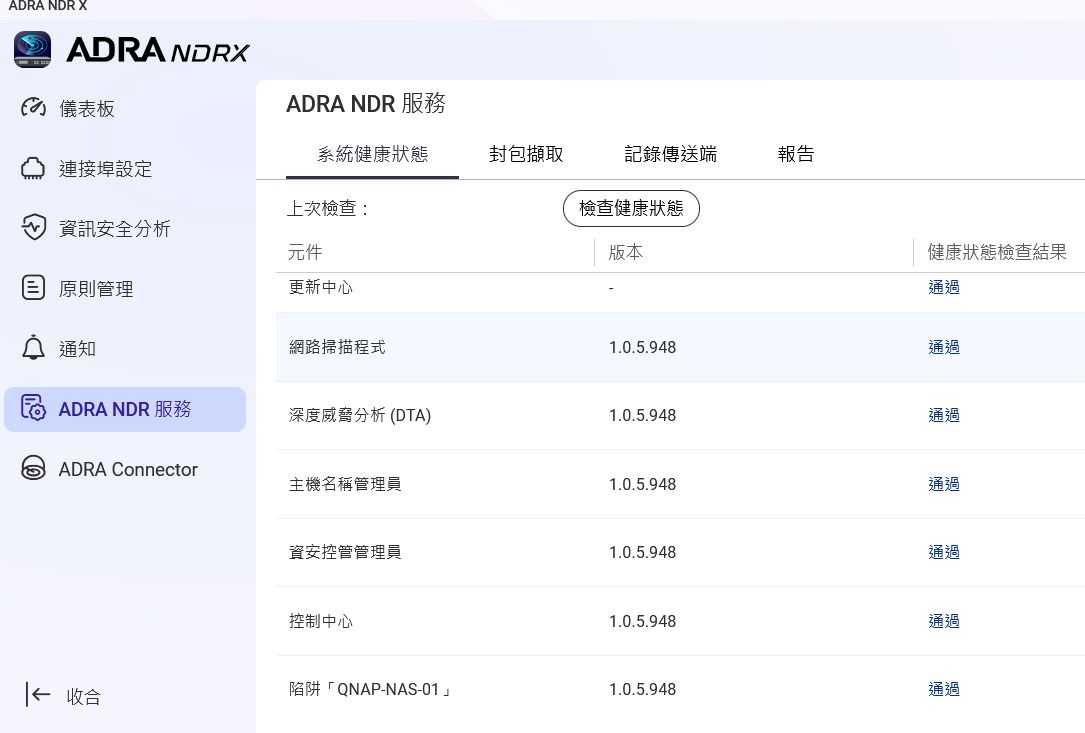
實際偵測到什麼
上線不久,ADRA 就標記出內網一台工作站,理由是它反覆查詢 Telegram API 的網域(屬於「HUNTING」類的低風險規則),並依預設原則把它列入「威脅監控」。列入監控後,交換器會把這台工作站的所有流量完整鏡像給 NAS 分析,但不會封鎖它。
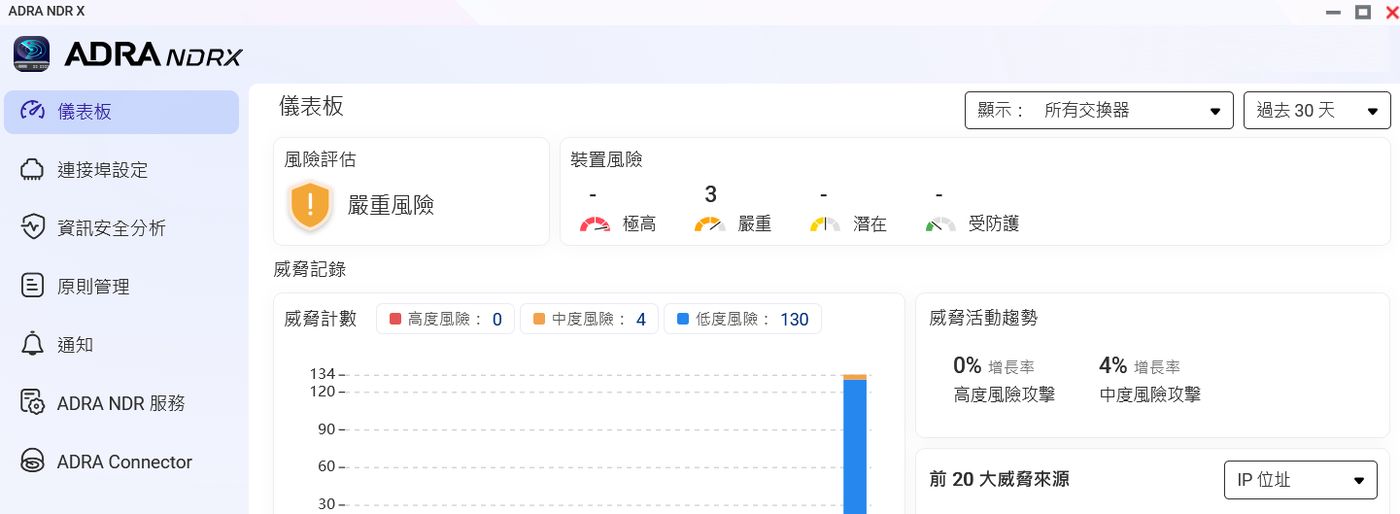
這類告警在一般辦公室很常見,也正好示範了例外裝置的用法,確認是正常使用後,可以針對「這台裝置、這條規則」加例外,而不是整台裝置放行。操作時要注意一點,新增例外時,在 SID 挑選框的搜尋欄按 Enter,會直接送出整張表單,存下一筆沒有指定規則的例外,等於放行該裝置的所有事件。建議用滑鼠勾選規則後再按儲存。
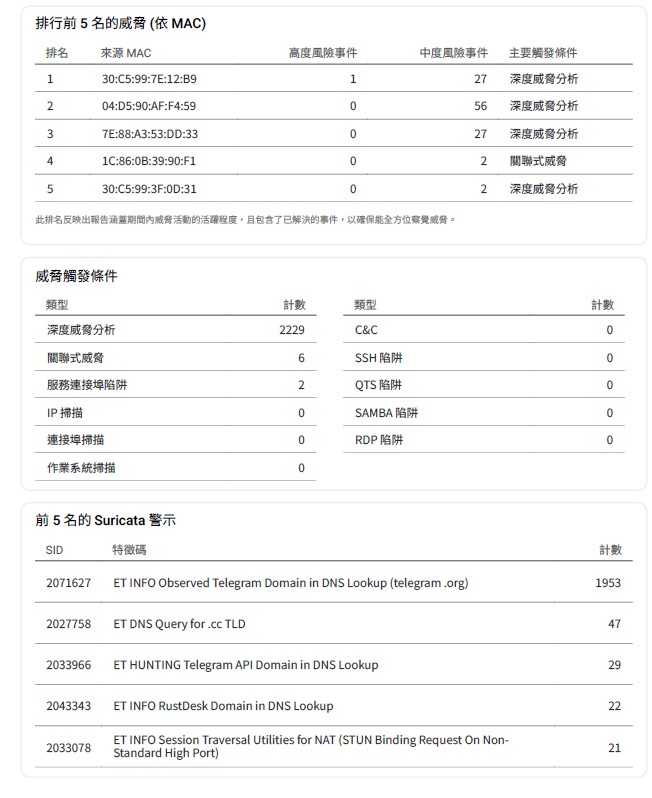
適用領域與場域
適合的場域
已經使用 QNAP 交換器的中小企業辦公室
這是 ADRA 最直接又好用的使用情境,不必另外添購偵測設備,用既有的 NAS 與交換器就能補上區域網路的資安威脅可視性。
分公司、門市與據點
對於一些規模沒有那麼大、缺乏或甚至沒有專職資安人員的公司,但仍需要知道區域網路內有沒有異常掃描、可疑連線或陌生裝置加入。預設的「風險通知」原則只告警不封鎖,這種策略適合先觀察再決定處置。
醫療診所、事務所、補習班等專業服務業
區域網路內有存放敏感資料的 NAS 與少量工作站,最擔心的是勒索軟體在內網擴散。ADRA 擅長偵測的掃描、橫向連線與可疑網域查詢,正是勒索軟體擴散前常見的跡象。
校園電腦教室與研究室
裝置多、使用者流動大,陷阱功能可以誘捕在內網到處探測的行為。
多樓層或多區域的中型環境
1.0.5 的雙層交換器架構,讓核心交換器之下的存取交換器也能納入監控,適合一個核心、多個樓層交換器的配置。
其他場域需要的搭配和調整
沒有 QNAP 交換器的網路
ADRA 依賴支援機型的交換器開啟 NDR 模式,不開這個功能的話,不支援的交換器無法當作在 ADRA X 資安平台中擔任核心或存取交換器。
需要檢查連線內容的環境
它主要看連線行為,不會逐封包分析所有流量,也無法解讀加密連線的內容。要做內容層級的檢查,仍需要專門的入侵偵測或防禦設備。
高流量、大型企業網路
單台 NAS 的運算與記憶體有其極限,大型環境應考慮專用的 NDR 平台,ADRA 可作為分點的補充。
把 NAS 當成主要服務主機、資源已經吃緊的環境
偵測引擎本身就需要約 2 GB 記憶體,8 GB 的 NAS 若還要跑其他重度服務,負擔會很重。
ADRA NDR X 讓中小企業也能以較低成本強化資安環境與偵測
ADRA NDR X 1.0.5 最大的價值,是讓沒有資安團隊的中小型環境,用手邊的 QNAP 設備就能看見區域網路在發生什麼事。它的設計很節制,只挑關鍵封包鏡像,對頻寬與 NAS 效能的要求都不高,一旦有裝置可疑,才會進行完整鏡像封包做深入分析。這讓一台一般的 NAS 也能擔起偵測工作。
1.0.5 的各項介面改善,在我們的單交換器環境中大多如說明運作,建議有採用的管理者,部署後養成定期檢查健康狀態的習慣,也一定要先把接線規劃好。
對已經在用 QNAP 交換器的團隊來說,ADRA NDR X 是一個低門檻、值得一試的區域網路監控起點,且適合不能安裝 agent 的 OT 環境與產線設備的基本資安監控用。
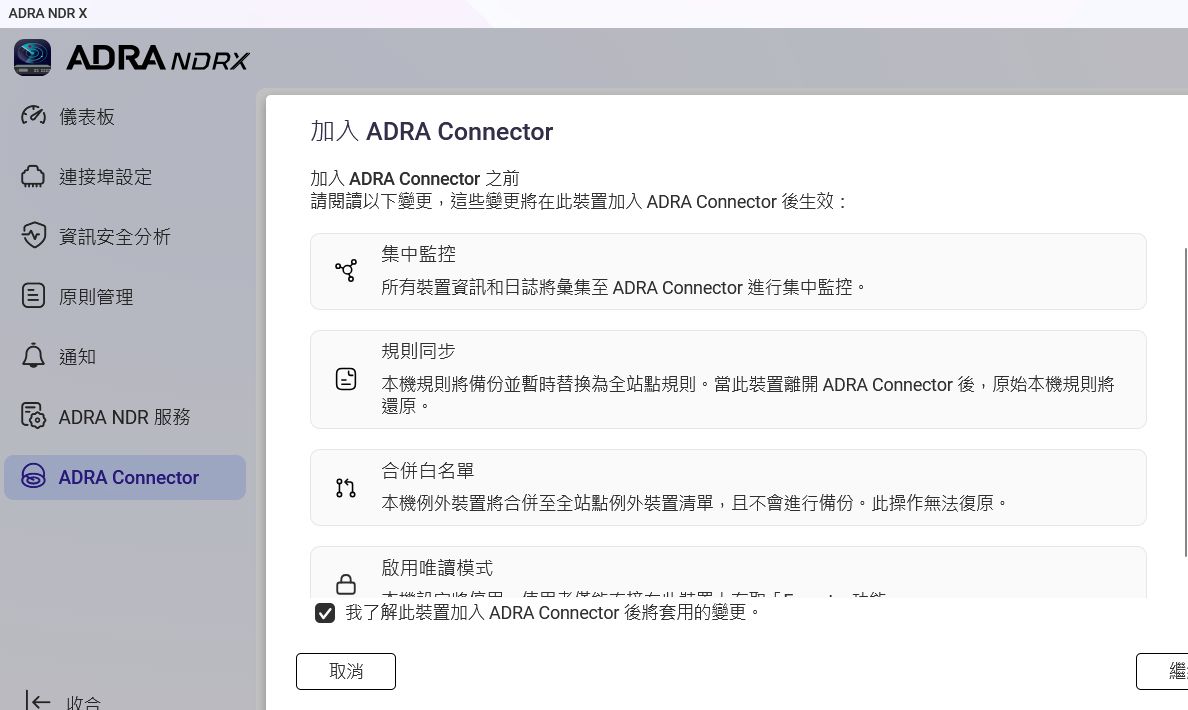
另外, ADRA 設備也能夠加入 ADRA Connector,可同時管理多台裝置,這對資安人員和資訊人員來說是有幫助的。