QNAP 日前釋出 QSW 系列網管交換器的 4.5.0 韌體,發行說明列了 15 項新功能、6 項改善與 4 類修復。在中小企業與專業創作者的網路架構中,QNAP 旗下的 QSW 系列網管交換器憑藉親民的 10GbE 門檻與漸趨成熟的 QSS 作業系統,逐步補齊過去只有一線網通品牌才具備的進階網管功能。在釋出的 QSS 4.5.0 重大更新中,原廠一口氣擴充了大量橫跨多媒體、供電維運與高可用性的實用特性,展現出向專業場域深化的企圖心。
QSS 4.5 具備從專業影音到高可用性架構
在影音串流領域,新版作業系統直接內建了 AV-over-IP 專屬網路設定檔,針對 Dante、NDI、AES67、Q-SYS 等常見專業影音協定提供一鍵配置與建議性健康檢測,省去手動微調服務品質(QoS)佇列與群播設定的繁瑣步驟。在供電管理方面,PoE 機種新增了持續供電(Continuous PoE)與受電設備存活檢測(PD Alive Check),即便交換器執行重啟維護,相機與無線基地台依然能維持通電,且在終端設備當機時能透過 ping 或 LLDP 狀態自動觸發斷電重啟,大幅降低維運人員到場處置的頻率。
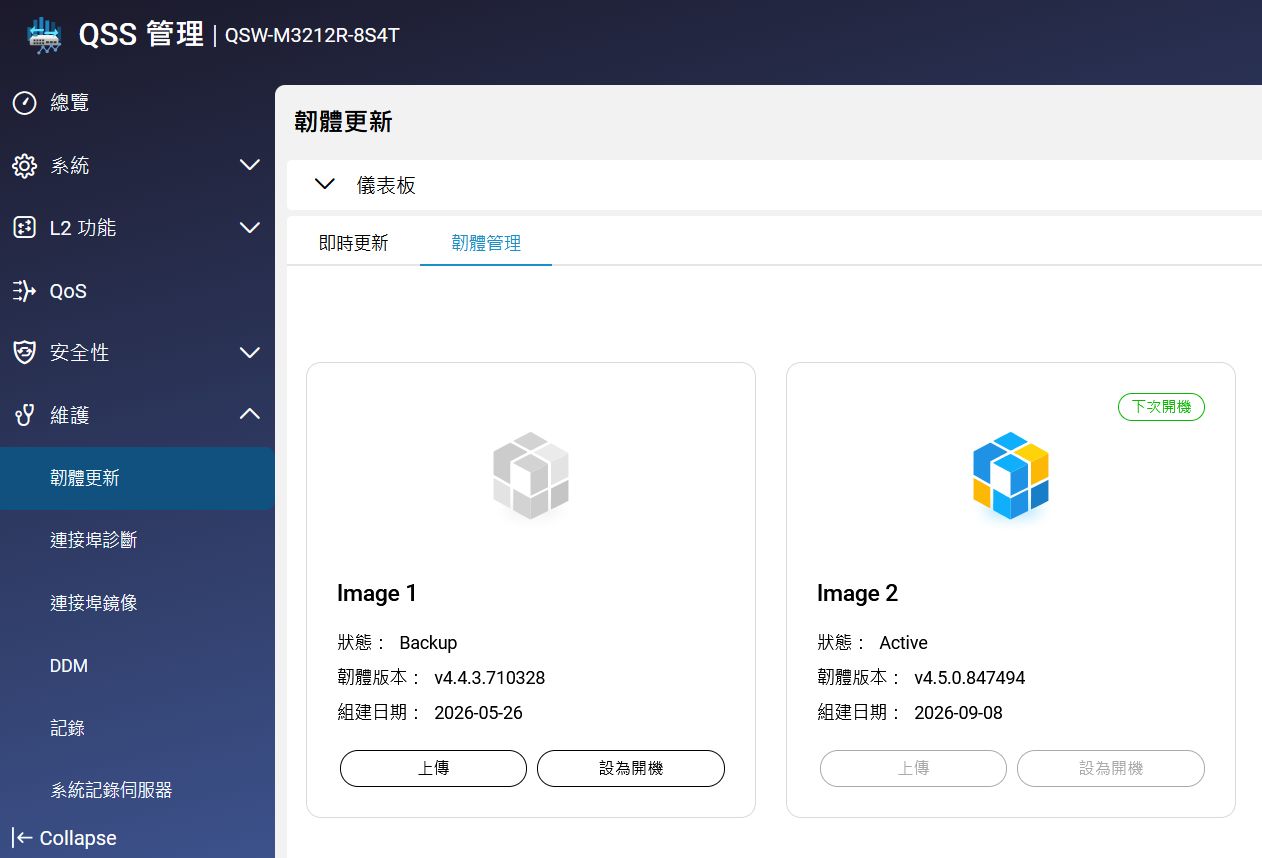
系統可靠度與硬體除錯能力亦是本次進化的核心。雙映像韌體保護機制(Dual Image Protection)規劃了各自獨立的主映像與備份分割區,當主要映像開機異常時能自動切換,兼顧容錯復原與降版回退的彈性。針對部分特定 10GbE 網卡可能出現吞吐量驟降的問題,新增的網卡相容模式允許管理員逐埠微調訊框間距(IPG),避免特定晶片因封包交錯時序不良而發生掉速。再加上可直接以文字檢視與比對的組態備份格式、支援第二代 ADRA NDR 網路威脅聯防整合,以及 MC-LAG 變更免重啟等特性,在規格文件上確實勾勒出相當具競爭力的功能藍圖。
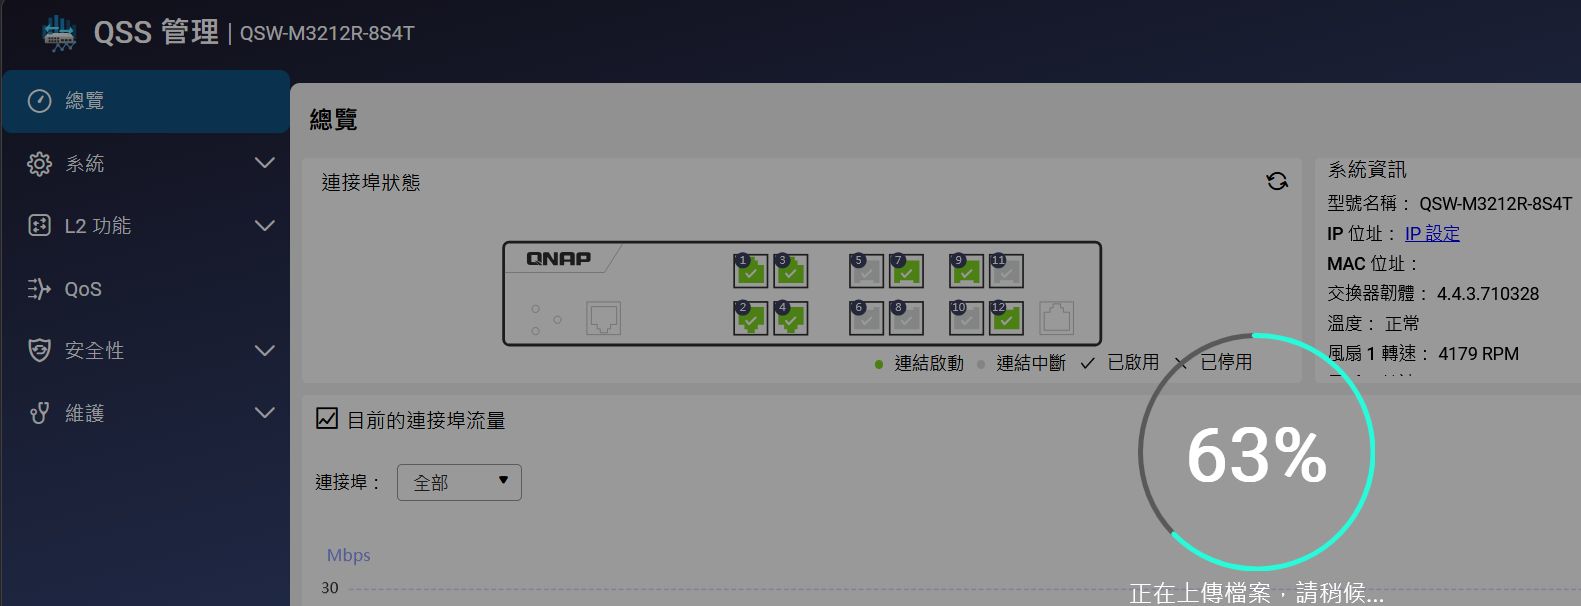
我們在辦公室骨幹的 12 埠 10GbE 管理型交換器(QSW-M3212R-8S4T)完成更新後,隨即在維持線上服務的前提下進行端對端的逐項驗證。這場實測不走實驗室沙盒,而是直接穿過運作中的生產網路,利用基礎的 SSH、curl 與輕量 UDP 接收腳本進行檢驗。
測試環境
受測設備是 12 埠的 QSW-M3212R-8S4T,韌體 4.5.0.847494 (20260908)。測試端是一台掛在同一台交換器下的 Linux 主機,接在 Ex0/3,10 Gbps,所有檢查都實際穿過這台交換器。
資安強化移除了 SHA-1 簽章,網頁管理介面實作較完整
在 4.5.0 的更新重點中,官方強調「強化 SSH 安全性,支援 Ed25519 與 RSA-SHA2 演算法,並移除舊版 ssh-rsa/SHA-1」,CyberQ 實測使用舊版 ssh-rsa 簽章連線時,交換器會明確拒絕交涉,僅提供現代化的金鑰格式。
$ ssh -o HostKeyAlgorithms=ssh-rsa [email protected]
Unable to negotiate with 192.0.2.112 port 22: no matching host key type found.
Their offer: ssh-ed25519,rsa-sha2-512,rsa-sha2-256
網頁管理介面的防護改善方面,舊世代的 TLS 1.0 與 1.1 已全數停用,僅保留 TLS 1.2 與 1.3,所有 HTTP 連線亦強制以 307 導向加密通道,符合目前企業網路的最低安全要求。憑證是原廠自簽的 2048 位元 RSA,Not Before 是 1970 年的
epoch、Not After 是 2038 年,這是嵌入式設備的常見寫法。
新增功能中有一項是多帳號管理,宣稱支援「最多 16 個本機帳號,並支援管理員或檢視者角色、個別密碼與帳號狀態控制」。測試建一個 viewer 帳號登入後,唯讀限制有生效:
viewer$ show system-information     -> 正常輸出
viewer$ show privilege              -> Current privilege level is 1
viewer$ configure terminal          -> % Insufficient privilege level
viewer$ clear qos queue-statistics all -> % Insufficient privilege level
viewer$ reload                      -> % Insufficient privilege level
重點功能測試
新版設定備份
4.5.0 版本導入的明文設定備份功能表現亮眼。匯出的設定檔採用結構化 ASCII 文字,管理者可清晰閱讀各項組態,受保護區段亦具備真實的 SHA-256 完整性驗證機制。可讀取的設定備份與還原這一項,做得比發行說明講的還完整。copy cli qsw-config tftp://<server>/<file> 產出的是純 ASCII 文字,結構是:
### ================ EDITABLE ZONE ================
#  You may edit the settings below using QNAP CLI syntax,
#  one command per line. Lines starting with '#' are comments.
#  An invalid or unsupported command takes no effect (no-op)
#  and is reported in the system log after restore completes.
### iss.conf
   ... 1400 多行 CLI 語法 ...
### iss.conf end
### ================ PROTECTED ZONE ================
### info.json  ... ### <base64 雜湊>
### user.ini   ... ### <base64 雜湊>
   ... 共 9 個受保護檔案,每個後面接自己的雜湊 ...
### .manifest
   {"version":"v1","files":[{"name":"iss.conf","zone":"editable"}, ...]}
### <整份的雜湊>
### ==================== END ====================
完整性驗證是真的 SHA-256,取其中一個受保護檔案的內容自己算雜湊,跟檔案裡寫的完全吻合:
$ sed -n '<network 區段>' backup.conf | sha256sum | xxd -r -p | base64
S62n1g1fRtPG6xkeG7FjZtuS1A6PE4u2waukaHPJ66g=
檔案中宣告的: S62n1g1fRtPG6xkeG7FjZtuS1A6PE4u2waukaHPJ66g=
另一個佐證是有兩個檔案的雜湊是 47DEQpj8HBSa+/TImW+5JCeuQeRkm5NMpJWZG3hSuFU=,正好是空字串的 SHA-256,代表那兩個檔案是空的。
但有一件事要提醒。這份備份檔案具備可讀性,不代表可以隨便傳。受保護區段裡確實有帳號資料,密碼欄位是 12 個位元組的二進位值,沒有任何salt 標記或演算法標記,不是 $6$ 那種標準格式。管理密碼沒有明文出現,但這個檔案仍然應該當成機密處理,不要丟進版控、不要用聊天軟體傳。「可讀取」是為了讓用戶能比對與編輯,不是為了讓它變成一般文件,這份檔案絕不可隨意置於公開儲存空間或通訊軟體中傳遞。
遠端 Syslog
這功能很不錯,而且連接埠可以自訂,這點很實用,因為不需要 root 就能收 syslog,設定與實收的封包如下:
(config)# system-log-server ipv4 192.1.1.1 host-name logtest protocol udp \
              port 1514 facility local3 severity info timestamp enable

收到: <158>Sep 20 17:16:00 QSW-M3212R-8S4T QNAP_CLI|admin[2196]:
      User "admin" logged in successfully via Secure Shell (SSH)
      using IP address 192.1.1.1
<158> 拆開來是 facility 19 乘以 8 加上 severity 6,也就是 local3 加上informational,跟設定一致。
雙映像韌體保護
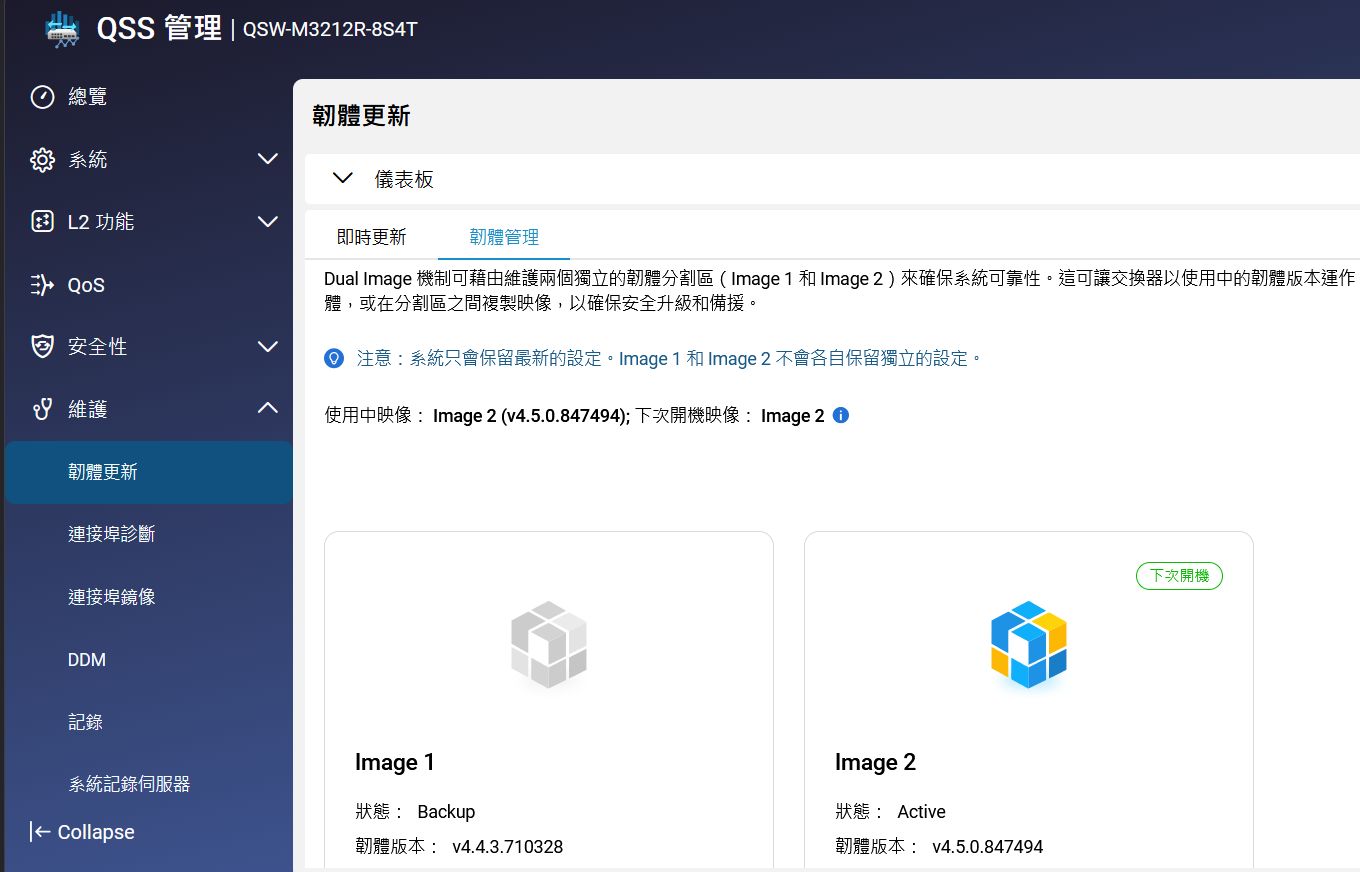
這次新增加的雙韌體功能,兩個分割區確實存在,狀態看得到:
Image   Status    NextBoot  Version   Created Date
image1  Active    yes       4.5.0     Tue, 08 Sep 2026 01:21:06 +0800
image2  Disabled  -         4.5.0     Tue, 08 Sep 2026 01:21:06 +0800
更新指令可以指定 Image 要放哪一區:
firmware upgrade {ftp://...|http://...} [image {image1 | image2}]兩邊都更新,你得到的是「主映像開不起來時自動切到備份映像」。只更新一區,備份區會留著舊版,你多拿到一個這版有問題可以切回去的退路,代價是備份映像不是最新的。切換用 boot system { image1 | image2 },show boot image 隨時看得到哪一槽是 Active、哪一槽是下次開機。
DoS 攻擊防護
發行說明只點名 Land、Blat TCP/UDP 與 Null Scan 三種,但實際上有 14 種,可以另外自己開起來:
DoS Prevention            : Disabled
  TCP SYN with Data       : Off      XMAS Scan               : Off
  TCP over MAC MC/BC      : Off      TCP SYN-FIN             : Off
  Null Scan               : Off      TCP SYN-RST             : Off
  TCP/UDP Port Zero       : Off      IP/ICMP Fragmentation   : Off
  ARP MAC SA Mismatch     : Off      Land Attack             : Off
  TCP Without Full Header : Off      TCP FIN without ACK     : Off
  Blat (TCP/UDP)          : Off      TCP-SYN (Source < 1024) : Off
全域開關預設 Disabled,14 個子項也全部是 Off。韌體更新完不會自動幫你開,要自己開。CyberQ 這次測試 DoS 的方法,是從測試主機對交換器管理 IP 的一個關閉埠(TCP/1234)送畸形封包。判斷依據很單純,對關閉埠送探測,正常的 TCP 堆疊會回一個 RST,
如果對應的防護開著、送出測試的封包被丟掉,就收不到 RST。交換器的設定全程只在執行期、不 save,每種測完立刻關掉。
基準: 一般 SYN 送 TCP/1234 -> RST+ACK  (埠確實關閉,CPU 會回應)

類型                  防護關閉      防護開啟      判定
Null Scan (無旗標)    RST+ACK       無回應        已攔截
XMAS (FIN+PSH+URG)    RST+ACK       無回應        已攔截
TCP SYN-FIN           RST+ACK       無回應        已攔截
TCP SYN-RST           無回應        無回應
前三種是乾淨的正向證據,防護一開,原本會回的 RST 就消失了。第四種 TCP SYN-RST 無法用這個方法判定,因為帶 RST 的封包在防護關閉時本來就不會有回應,兩種狀態會看起來一樣的。
另外,這次的擴充命令列介面,EXEC 模式有 100 多條指令可用,設定模式有 137 條,新功能大致都有對應的指令入口。
網卡相容模式讓每個埠可以獨立設定,show interfaces nic-compatibility會列出各埠的 IPG 值與啟用狀態,預設 IPG 是 12。
鏈路聚合上限提高。 這台 12 埠機種給 12 個 LAG 群組,也就是上限等於埠數。
系統資訊顯示序號,show system-information 現在會列出序號欄位。
免驗證就查得到韌體版本,/api/about 不需要登入:
{"Hostname":"QSW-M3212R-8S4T","Model":"M3212R-8S4T",
 "Product":"QSW-M3212R-8S4T","Version":"4.5.0","ApiVersion":"v2"}
部署使用建議
CyberQ 建議,在 QNAP 交換器上可以開 DoS 防護(預設是關的)、設好遠端 syslog 並且自己確認一次事件紀錄。
附註:重現方式
不需要登入就能做的檢查:
ssh -o HostKeyAlgorithms=ssh-rsa <switch>          # 應該被拒絕
ssh -vvv <switch> 2>&1 | grep -A8 "peer server KEXINIT"
for v in tls1 tls1_1 tls1_2 tls1_3; do
  openssl s_client -connect <switch>:443 -$v </dev/null 2>&1 | grep -q "Cipher is" \
    && echo "$v supported" || echo "$v not supported"
done
curl -sk https://<switch>/api/about
一個小提醒,測 SSH 演算法的時候很容易連續觸發驗證失敗,然後收到Too many authentication failures。用一個不存在的使用者名稱,而且不要在同一輪裡重複嘗試。