
事件摘要
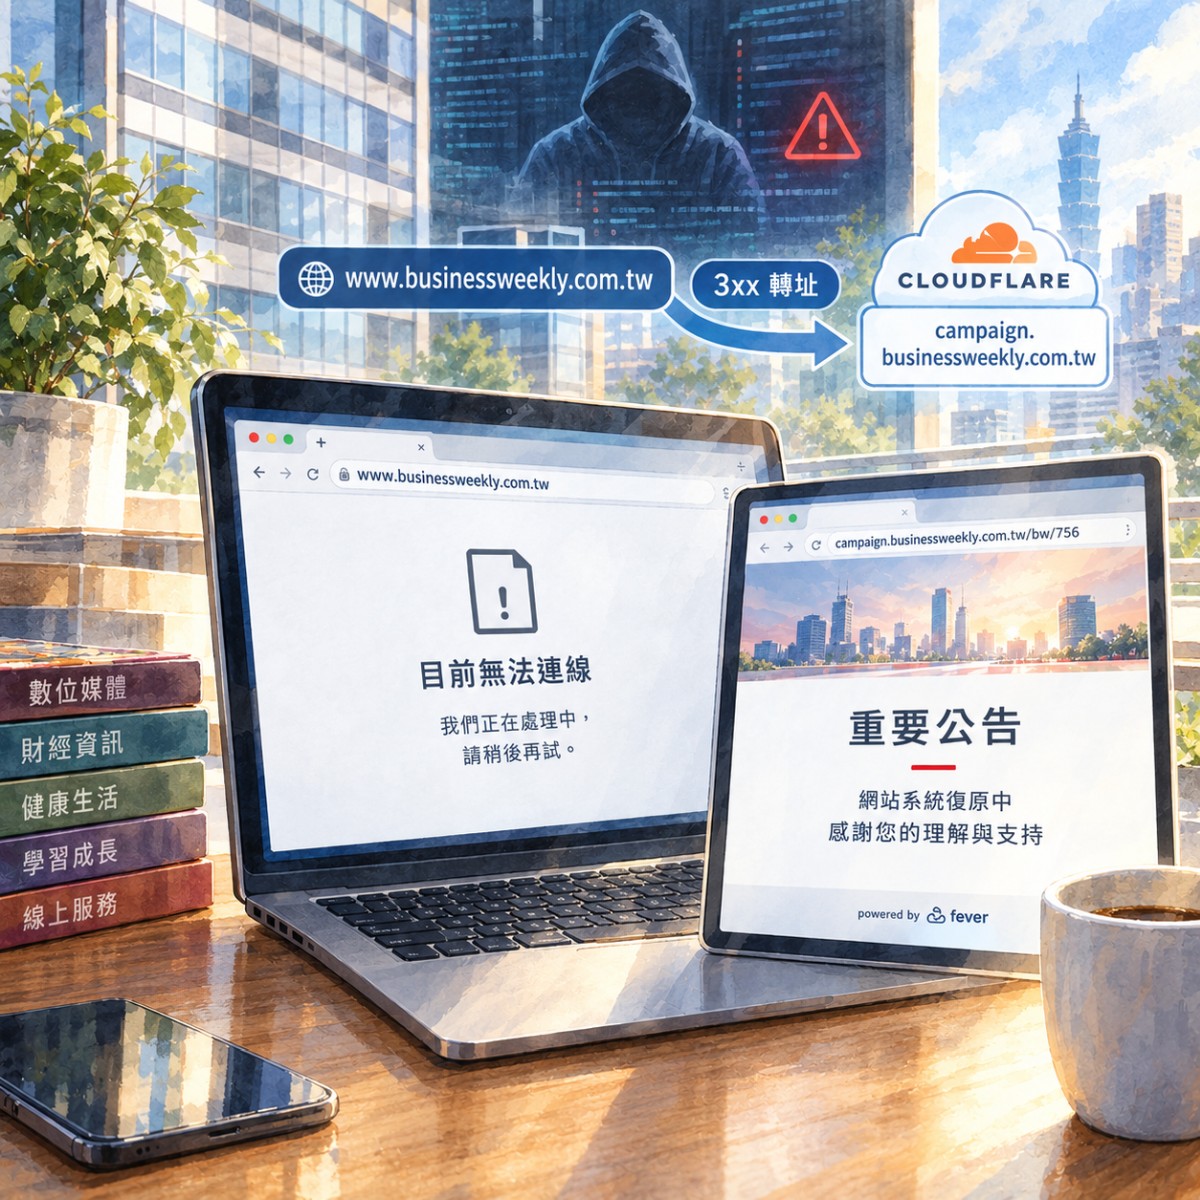
商周集團旗下網站與線上服務自 9 月 8 日遭受惡意攻擊後,至今(9 月 15 日)主站仍未恢復。集團於 9 月 14 日在 campaign.businessweekly.com.tw 發布第二次公告,說明復原工作比預期複雜,並承諾對付費訂戶補償。CyberQ 彙整公開資訊與 Netcraft 的網站基礎設施資料,並分析商周為何把主網域流量導向 campaign 子網域的可能原因。
事件時間軸
| 日期 | 事項 | 來源 |
|---|---|---|
| 9 月 8 日 | 商周集團網站與線上服務遭受惡意攻擊,部分網站與線上服務暫時無法使用 | 城邦媒體控股集團回覆 iThome |
| 9 月 9 日 | 商周集團發布第一次公告,表示已啟動應變機制並委託第三方專業團隊協助檢視及復原,受影響範圍較大,完整修復需要一定時間,紙本雜誌出刊與配送不受影響 | iThome、中時新聞網、壹蘋新聞網 |
| 9 月 14 日 | 商周集團發布第二次公告,說明已引進外部資安專家,復原工作比預期複雜,並公布補償與防詐提醒 | campaign.businessweekly.com.tw/bw/756 |
| 9 月 15 日 | 主網域 www.businessweekly.com.tw 仍導向公告頁,主站未恢復 | 本文實測 |
這次商周網站群受影響的線上服務包括商周.com、商周 Store、商周財富網、良醫健康網以及商周學院等數位服務,這些內容目前都無法存取。
9 月 14 日公告重點
商周集團在第二次公告中提出四項處置。
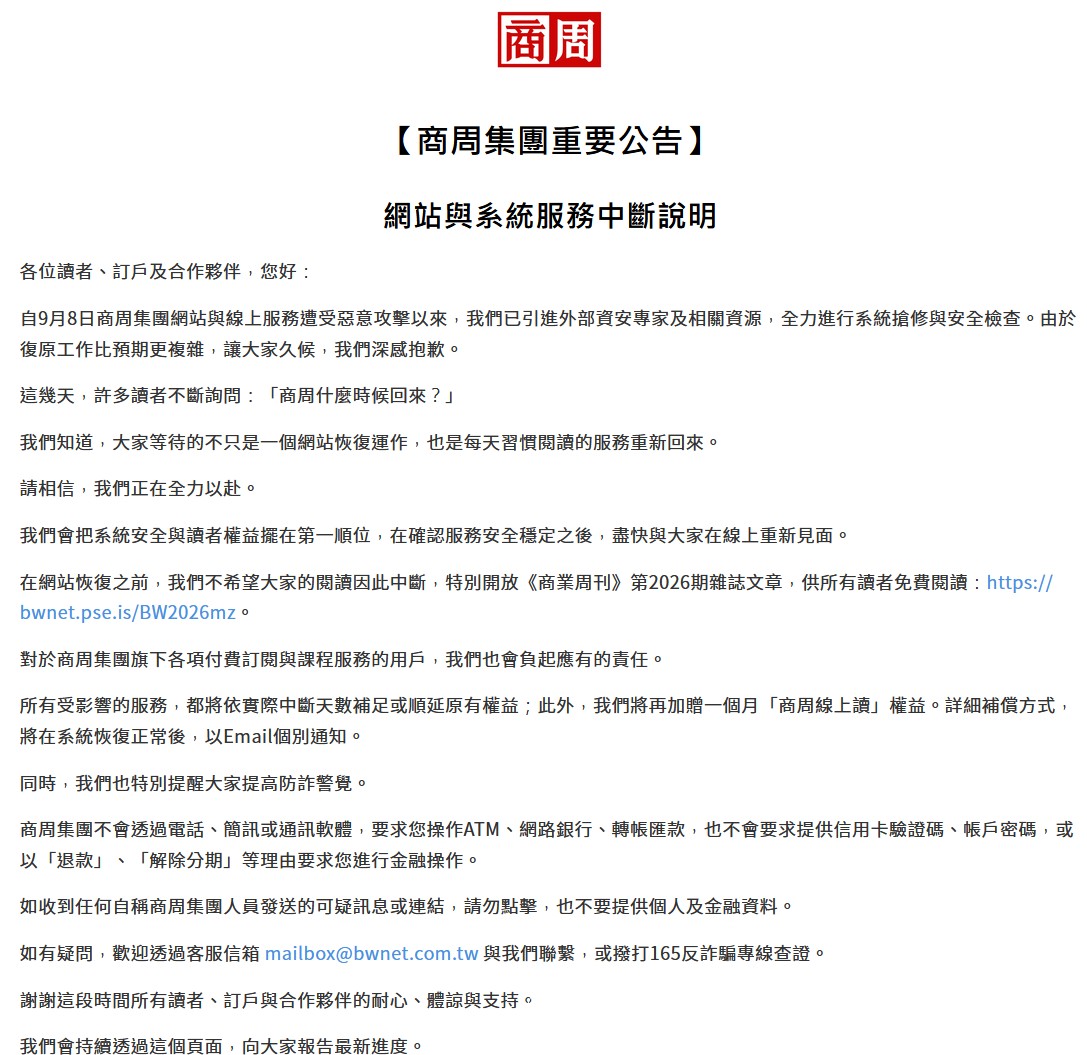
復原進度方面,已引進外部資安專家及相關資源,全力進行系統搶修與安全檢查,但復原工作比預期更複雜,尚未給出恢復時間。
讀者替代方案部分,開放《商業周刊》第 2026 期雜誌文章免費閱讀,透過短網址 bwnet.pse.is/BW2026mz 提供,同樣轉去 campaign 網址。
訂戶補償也有做,所有受影響的付費訂閱與課程服務,將依實際中斷天數補足或順延原有權益,並加贈一個月「商周線上讀」權益,詳細方式待系統恢復後以 Email 個別通知。
防詐提醒說明則提到,商周集團不會透過電話、簡訊或通訊軟體要求讀者操作 ATM、網路銀行或轉帳,也不會要求提供信用卡驗證碼或帳戶密碼,並提醒可撥打 165 反詐騙專線查證。
公告全文並未說明攻擊類型,也未說明是否有個人資料或交易資料外洩。防詐提醒的措辭偏向針對「退款」、「解除分期」等常見詐騙話術,也是要小心資料外流到詐騙集團的可能性。
主網域已導向 campaign 子網域
CyberQ 於 9 月 15 日實測,以 HTTP 存取 www.businessweekly.com.tw 會被導向 https://campaign.businessweekly.com.tw/bw/756,也就是公告頁本身。公告頁的 canonical 與 og:url 皆指向 campaign 子網域,頁尾標示「powered by feversocial」,圖片與圖示資源來自 fevercdn.com。
FeverSocial 是台灣的行銷活動頁 SaaS 平台,campaign 子網域的路徑格式 /bw/756 也符合該平台的活動頁編號慣例。換言之,目前對外唯一的官方訊息出口,並不是架在商周自己的伺服器上,而是第三方 SaaS 平台。
Netcraft 資料比對
以下整理 Netcraft Site Report 對兩個主機名稱的觀測結果(查詢時間 2026 年 9 月 15 日)。
| 項目 | www.businessweekly.com.tw | campaign.businessweekly.com.tw |
|---|---|---|
| 首次觀測 | 2001 年 8 月 | 2021 年 3 月 |
| Netcraft 站台排名 | 60,396 | 610,740 |
| IPv4 | 104.199.250.171 | 104.20.29.198 |
| IPv6 | 無 | 2606:4700:10::ac42:a564 |
| 網段擁有者 | Google LLC | Cloudflare, Inc. |
| 主機服務商 | Google Cloud 台灣資料中心 | Cloudflare |
| 主機所在國 | 台灣 | 美國 |
| 自治系統 | AS396982 | AS13335 |
| 反解 | 171.250.199.104.bc.googleusercontent.com | 未知 |
| 網域名稱伺服器 | ns-905.awsdns-49.net | ns-905.awsdns-49.net |
| 註冊機構 | TWNIC | TWNIC |
| 名稱伺服器管理組織 | MarkMonitor | MarkMonitor |
| DNSSEC | 啟用 | 啟用 |
幾個值得注意的觀察。
主站原本架在 GCP 台灣機房,而且沒有經過 CDN
www 的 IP 直接落在 Google Cloud 網段,反解為 googleusercontent.com,代表 Netcraft 記錄到的是 GCP 上的 VM 或負載平衡器 IP,前方沒有 Cloudflare 或其他 CDN 遮蔽來源 IP。
campaign 子網域一開始就走 Cloudflare
這是 FeverSocial 平台的基礎設施配置,並非商周為了這次事件臨時設定。子網域自 2021 年 3 月即被觀測到,也就是說商周早在事件前就已透過 CNAME 把 campaign 指向該 SaaS 平台,長期用於行銷活動頁。
DNS 控制權未受影響
兩個主機名稱共用同一組 AWS Route 53 名稱伺服器,網域仍由 MarkMonitor 代管且 DNSSEC 有效。這表示攻擊者至少沒有取得網域註冊或 DNS 層級的控制,否則商周無法穩定地把讀者導向自家子網域。
導向機制尚待釐清
Netcraft 顯示 www 仍解析到 GCP 的 IP,但存取後被導向 campaign。合理推測是商周在 GCP 側保留了一個最小化的 HTTP 服務或負載平衡器規則,只負責回應 3xx 轉址。
為何選擇 campaign 子網域
以下推論基於公開資料與資安事件應變的一般實務,並非商周官方說法,但這 SOP 也是業界在處理這類事情的常見態樣,個別公司和團隊可以當參考與應變的強化。
一、把受害環境完全隔離,公告頁不能碰原本的基礎設施
事件發生後,原本的 GCP 環境處於鑑識與重建階段。在攻擊範圍尚未完全確認前,任何架在原環境上的網頁都有再次被竄改或植入惡意內容的風險。把公告頁放在第三方 SaaS 上,等於把「對外溝通」與「受害系統」在網路層與管理層都切開。就算主站還在重建,讀者看到的公告頁不會受影響。
二、現成、可立即使用、不需要 IT 團隊介入
campaign 子網域早在 2021 年就設好 CNAME,行銷或編輯團隊平常就在 FeverSocial 上做活動頁。事件當下 IT 與資安人力全部投入搶修,而公告頁需要頻繁更新(從 9 月 9 日到 9 月 14 日已至少改版一次)。用既有的 SaaS 後台讓非技術人員直接編輯,比臨時架設靜態頁或申請新平台快得多。
三、Cloudflare 提供的前置防護與流量承載
事件曝光後,媒體報導與讀者查詢會集中湧向公告頁。FeverSocial 前方的 Cloudflare 提供 CDN 快取與 DDoS 緩解,也支援 IPv6。相較之下,原本的 www 直接暴露 GCP 來源 IP,在攻擊者身分與手法未明的情況下,把流量導到有 CDN 保護的位置較為穩妥。
四、維持品牌網域的可信度,降低詐騙風險
公告中特別強調防詐。若商周把公告貼在完全外部的網址(例如社群平台貼文或短網址),讀者難以分辨真偽,反而給詐騙者可乘之機。把公告放在 businessweekly.com.tw 的子網域,加上 DNSSEC 與有效的 TLS 憑證,讀者可以透過網址確認這是官方訊息。這也符合資安事件溝通的原則,也就是即使主站停擺,官方訊息的來源網域仍應保持一致。
五、DNS 與轉址仍在自己手上,代表事件範圍有邊界
CyberQ 觀察,從 Route 53 名稱伺服器未變、DNSSEC 持續有效、www 能穩定轉址三點來看,商周仍握有網域與 DNS 層級的控制權。這對訂戶而言是相對正面的訊號,但不代表應用層或資料層沒有損失,攻擊的實際類型與範圍仍待商周後續說明。
給企業的啟示
這起事件對其他以網站為核心營收來源的媒體或內容業者,有幾個可以直接檢視的項目。
平時是否備有一條與主系統完全獨立的對外溝通管道。商周這次靠的是原本就存在的行銷活動頁平台,如果沒有這種現成資源,事件當下要臨時建立會非常吃力。
主站是否直接暴露來源 IP。Netcraft 資料顯示 www 直連 GCP,沒有 CDN 或 WAF 在前面。這不一定是這次事件的入侵途徑,但在攻擊者已知來源 IP 的情況下,重建後的服務若仍維持同樣配置,會持續承受風險。
DNS 與網域註冊是否有獨立的存取控制與 DNSSEC。商周在這一層守住了,讓事件的最壞情境沒有發生。
訂戶補償與防詐提醒是否能在第一時間發出。商周在第二次公告就把補償原則與防詐提醒放在同一頁,減少讀者在等待期間被詐騙的機會。
商周集團在公告中表示,將持續透過同一頁面報告最新進度。如果有相關消息,本文將在主站恢復或集團公布事件細節後更新。
CyberQ 認為,企業在網站與資料庫、日常維運,除了備份和BCP演練、災防、資安事件的應變處理也要做好 SOP,這些是近年來不可不謹慎的必要投資,在發生事故時,才有辦法最短時間內快速復原,直接將備份檔案在新的雲端服務起來,或臨時搭建的環境中提供服務,並避免二次被駭客攻擊的措施需要進行等等。
參考資料
商周集團,【商周集團 重要公告】網站與系統服務中斷說明,2026 年 9 月 14 日。https://campaign.businessweekly.com.tw/bw/756
iThome,商周集團公告旗下網站遭到攻擊,網站與系統服務中斷,2026 年 9 月 9 日。https://www.ithome.com.tw/news/178827
iThome,【資安日報】9 月 10 日,商周集團公告旗下網站遭到攻擊,網站與線上服務中斷。https://www.ithome.com.tw/news/178846
壹蘋新聞網,遭惡意網路攻擊!商周集團網站線上服務中斷,2026 年 9 月 9 日。https://news.nextapple.com/life/20260909/B925CB525619955B26B6FE2D09C0CA77
Netcraft Site Report,campaign.businessweekly.com.tw。https://sitereport.netcraft.com/?url=http://campaign.businessweekly.com.tw
Netcraft Site Report,www.businessweekly.com.tw。https://sitereport.netcraft.com/?url=http://www.businessweekly.com.tw