CyberQ 賽博客
沒有結果
觀看所有搜尋結果
  • 首頁
  • AI
    • AI 代理
    • AI 應用實戰
  • 資安
    • ISO 合規
  • NAS 與儲存
  • 網通
    • 10GbE
    • 100GbE
  • 虛擬化與容器
    • Docker
    • 虛擬化
  • 開發與 DevOps
    • DevOps
  • 科技產業
  • 企業解決方案
  • 教學與評測
    • 開箱評測
    • 選購指南
    • 展覽直擊
    • DR.Q 快問快答
    • 專題
聯繫我們
  • 首頁
  • AI
    • AI 代理
    • AI 應用實戰
  • 資安
    • ISO 合規
  • NAS 與儲存
  • 網通
    • 10GbE
    • 100GbE
  • 虛擬化與容器
    • Docker
    • 虛擬化
  • 開發與 DevOps
    • DevOps
  • 科技產業
  • 企業解決方案
  • 教學與評測
    • 開箱評測
    • 選購指南
    • 展覽直擊
    • DR.Q 快問快答
    • 專題
沒有結果
觀看所有搜尋結果
CyberQ 賽博客
沒有結果
觀看所有搜尋結果
  • 首頁
  • AI
  • 資安
  • NAS 與儲存
  • 網通
  • 虛擬化與容器
  • 開發與 DevOps
  • 科技產業
  • 企業解決方案
  • 教學與評測
首頁 新聞

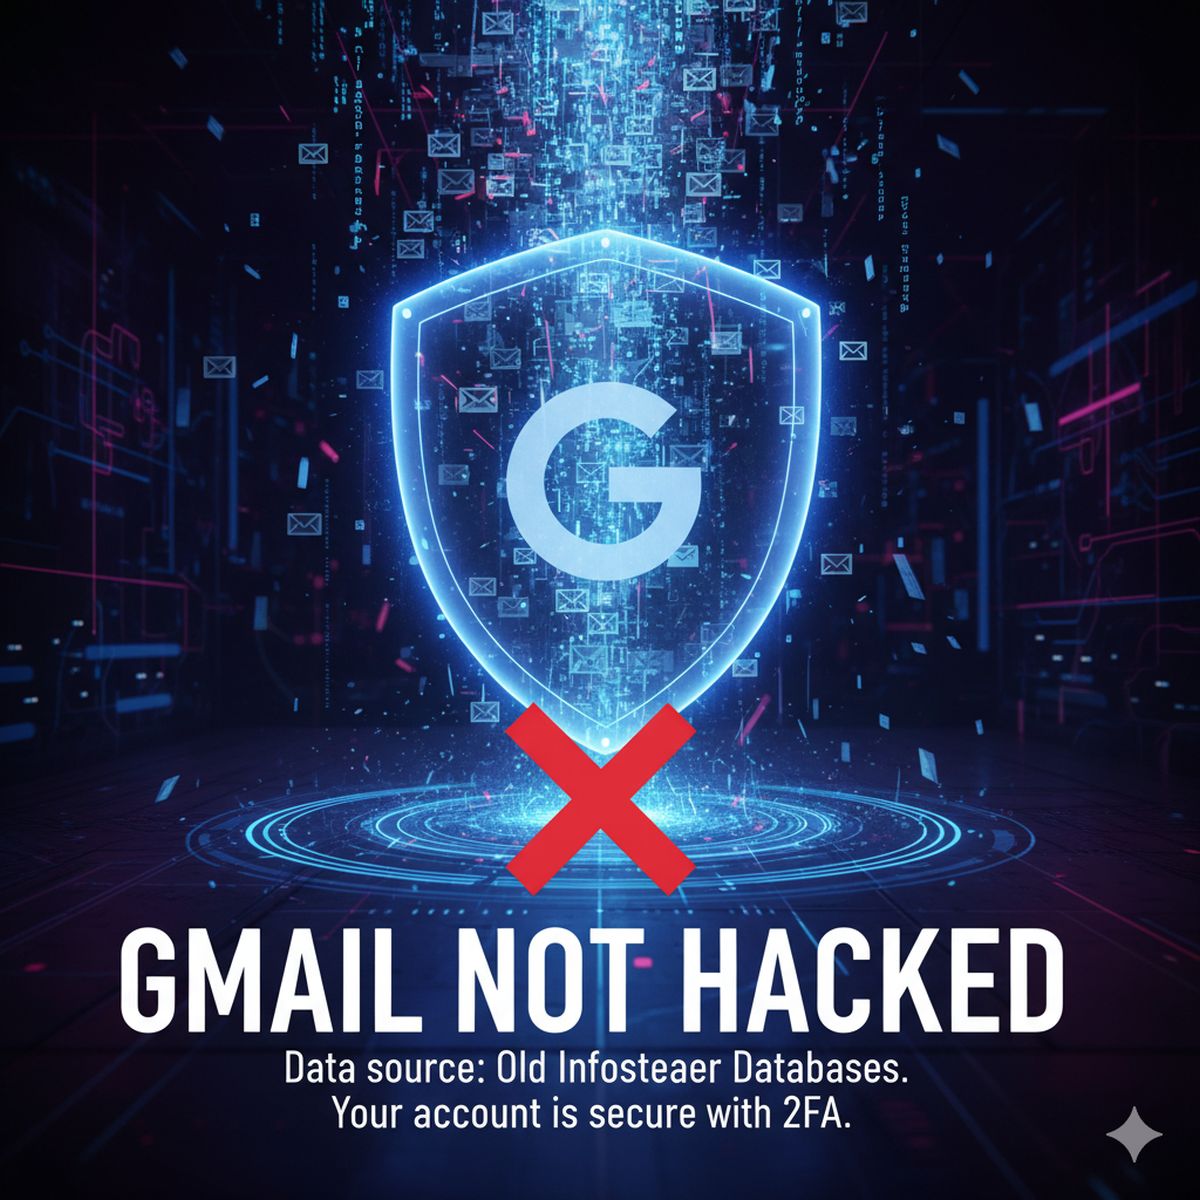
Gmail 遭傳 1.8 億筆憑證外洩?Google 澄清:並非伺服器遭駭,而是竊資軟體舊資料庫

Ashley Hsieh by Ashley Hsieh
2025 年 10 月 30 日 18:30
in 新聞, 資安
閱讀時間: 2 分鐘
A A
Gmail 遭傳 1.8 億筆憑證外洩?Google 澄清:並非伺服器遭駭,而是竊資軟體舊資料庫
295
觀看數
分享到臉書分享到 X分享到Line分享到 Threads分享到 Linkedin

近日,一則關於「Gmail 爆發大規模安全漏洞,導致數百萬甚至上億用戶密碼外洩」的消息在社群媒體與論壇上流傳,引發部分用戶擔憂。然而,Google 官方已在第一時間出面闢謠,強調 Gmail 系統並未遭到入侵,用戶資料依然安全。

RELATED POSTS

當 PowerMac 遇上 Wii:一場跨越二十年的硬體浪漫

Salesforce 併購防務新創 Rune|英特爾股價重挫|Anthropic 傳 IPO 後恐評等不佳|產業精選 10.31

漏洞補上了,信任沒有補上:Synology L0CK3D 勒索事件後,誰替我們的資料買單?

Reports of a “Gmail security breach impacting millions of users” are false. Gmail’s defenses are strong, and users remain protected. 🧵👇

— News from Google (@NewsFromGoogle) October 27, 2025

這起事件實際上是一場由誤解引起的資安新聞烏龍。

事件起因

風波起因於資安專家 Have I Been Pwned (HIBP) 平台創辦人 Troy Hunt 宣布將一批約 3.5 TB、共計 1.83 億筆電子郵件憑證的資料集,新增至 HIBP 的資料庫中。部分媒體與網路貼文誤將這批資料解讀為「Gmail 遭駭導致的最新外洩事件」,進而引發錯誤報導與恐慌。
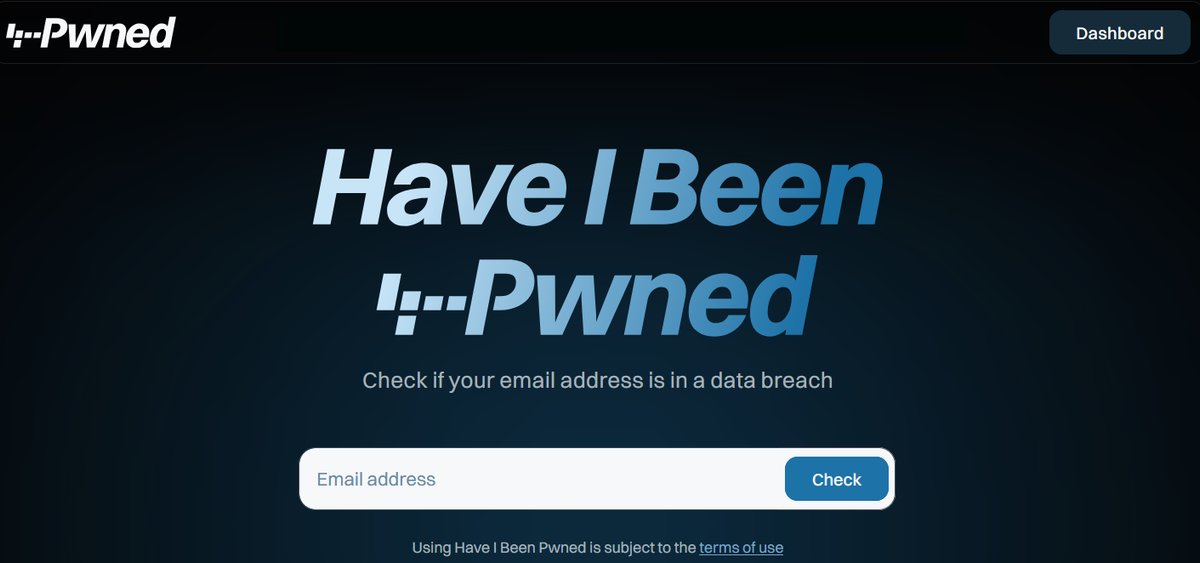
Cyberq 推薦大家可以多使用Have I Been Pwned (HIBP) 這個網頁平台,檢視自己的帳號在那些網頁有外流外洩的紀錄,進而記得去修改自己在這些平台的帳號密碼。

更重要的是,如果有任何一個網站外洩了你的帳號密碼等資料,代表其他平台的帳號也會被駭客嘗試去用這些帳號密碼來登入,若成功就修改你的密碼去做其他用途。

Google 澄清並非新攻擊,系統防禦依舊穩固

Google 隨即透過官方 X(前 Twitter)帳號 @NewsFromGoogle 發布聲明,指出「有關『Gmail 安全漏洞影響數百萬用戶』的報導是錯誤的。Gmail 的防禦依然強大,用戶持續受到保護。」Google 強調,這些不準確的報導源於對「竊資軟體資料庫」(infostealer databases)的誤解。這些憑證並非來自任何針對 Gmail 的新攻擊,而是過去數年間竊資軟體從受感染的用戶電腦、釣魚網站或憑證填充攻擊中,零散蒐集而成的舊資料。

Troy Hunt 也指出,這批新增資料中有 約 91% 的憑證早已存在於 HIBP 的舊資料庫中。

真正的威脅來自用戶端的憑證盜竊

儘管 Gmail 系統本身沒有遭入侵,這起事件仍提醒用戶注意自己個人用戶端的資安風險。這些資料多半是用戶在受感染的裝置上登入網站時,被惡意軟體從瀏覽器或記憶體中竊取。問題並不在於 Google Gmail,而在於使用者的電腦或行為習慣,例如:點擊惡意連結、安裝不明軟體,或是重複使用同一組密碼。

網路犯罪份子可利用這些蒐集到的帳密,對銀行、電商或社群平台發動「憑證填充攻擊」(Credential Stuffing),嘗試登入其他帳戶。
用戶應採取的防護措施

雖然此次為一場誤傳事件,但仍凸顯強化帳號安全的重要性。Google 與資安專家建議採取以下措施:

1、啟用二步驟驗證 (2FA):即使密碼外洩,沒有第二重驗證仍無法登入帳號。
2、使用用密鑰 (Passkeys):以指紋、臉部辨識或 PIN 取代密碼,更安全也更防釣魚。
3、檢查外洩狀況:可至 Have I Been Pwned 查詢電子郵件是否出現在外洩資料中。
4、定期更換密碼:若發現帳號疑似外洩,應立即更新密碼,並且定期更換密碼,切勿重複使用相同密碼。
5、使用密碼管理器:為每個網站建立獨特強密碼並妥善管理。

此外,Google 也表示,一旦偵測到大量暴露憑證,會主動通知受影響用戶並協助重設密碼。

CyberQ 觀點

雖然目前沒有任何證據顯示 Gmail 系統遭到入侵,但用戶們多注意自己的資料是否外流,做好 Google 帳號的安全性檢查是重要的,你可以點選這個連結去檢視自己帳號的安全性檢查。
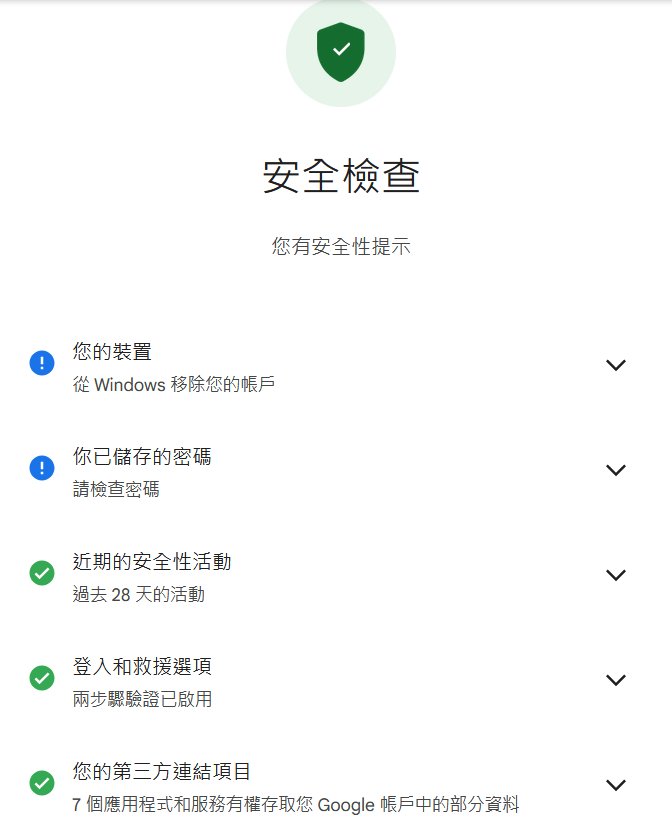
檢視之後,Google 就會提醒你關於個人帳號的一些安全性資訊,如果你在其他平台的密碼有外流事件,這邊也會提醒你,再去做密碼變更等管理,資料來源也都類似,有的則是從暗網蒐集而來,協助大家確認自己的帳號密碼有沒有外流。
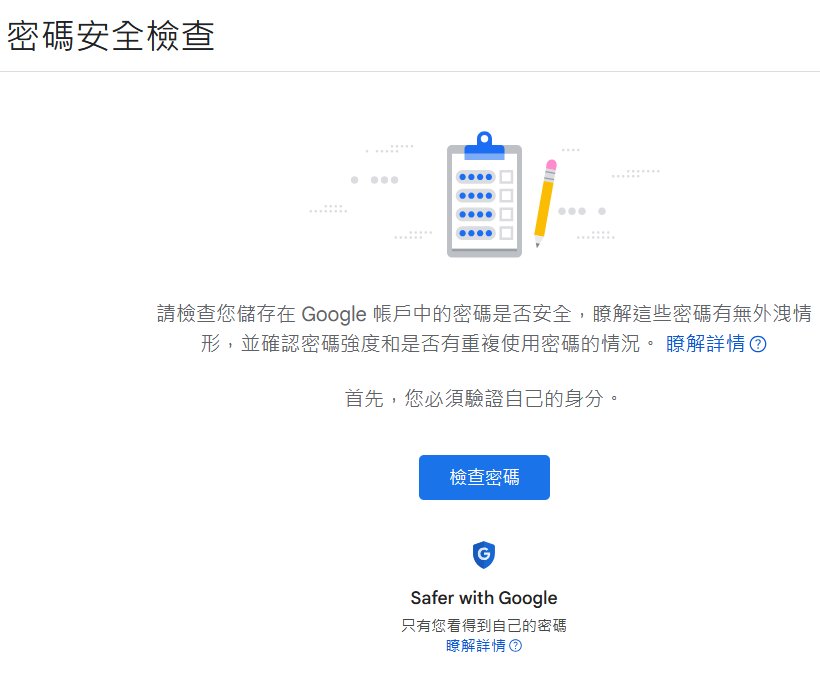
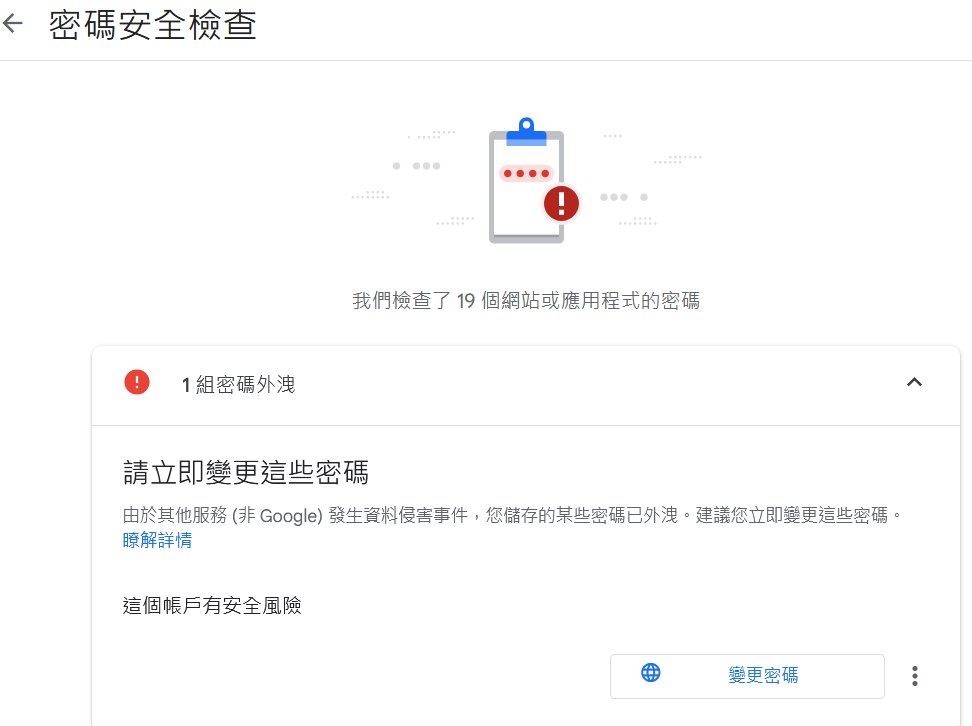
儘管此次傳聞的資料源於多年來由竊資軟體蒐集的舊資料,而非新的 Gmail 外洩事件。不過,這起誤傳再次提醒所有使用者:帳號安全的第一道防線,始終是你自己的資安習慣。下面是我們之前的文章報導,則是上次類似事件後,Google 官方的另一次闢謠和安全機制建議,有呼籲用戶增加使用 Passkeys,也是一個相對不錯的帳號安全性增強方式。

首圖及配圖由 Google Gemini AI 生成
Gmail 爆發大規模帳號洩露?Google官方闢謠並建議採用更安全的 Passkeys 登入機制
標籤: GooglePasskeys資安
Share4Tweet2ShareShareShare1
上一篇

OpenAI 股權重組,未來投資 1.4 兆美元豪賭 AGI,微軟繼掌 AI 市場關鍵

下一篇

解開功耗迷霧:NVIDIA 官方澄清 DGX Spark 功率規格,240W 總功耗細節全揭露

Ashley Hsieh

Ashley Hsieh

專案管理者與 UI/UX 設計、AI美術設計認證、淨零碳規劃管理師,在上市歐洲外商、生醫、金融、科技產業中淬煉,曾參與過多個跨平台專案,從需求分析、設計、使用者測試到專案交付流程都樂在其中。 私底下,我是一位「喜歡買東西但錢包容易抗議」的人,對科技、設計與藝術有熱情,正在努力平衡質感生活,學習和錢包一起成長的日常小練習者。

相關文章

當 PowerMac 遇上 Wii:一場跨越二十年的硬體浪漫
新聞

當 PowerMac 遇上 Wii:一場跨越二十年的硬體浪漫

2026 年 10 月 31 日
新聞

Salesforce 併購防務新創 Rune|英特爾股價重挫|Anthropic 傳 IPO 後恐評等不佳|產業精選 10.31

2026 年 10 月 31 日
夜色中的 NAS,硬碟被冰晶封住,只剩一盞琥珀警示燈亮著
新聞

漏洞補上了,信任沒有補上:Synology L0CK3D 勒索事件後,誰替我們的資料買單?

2026 年 10 月 30 日
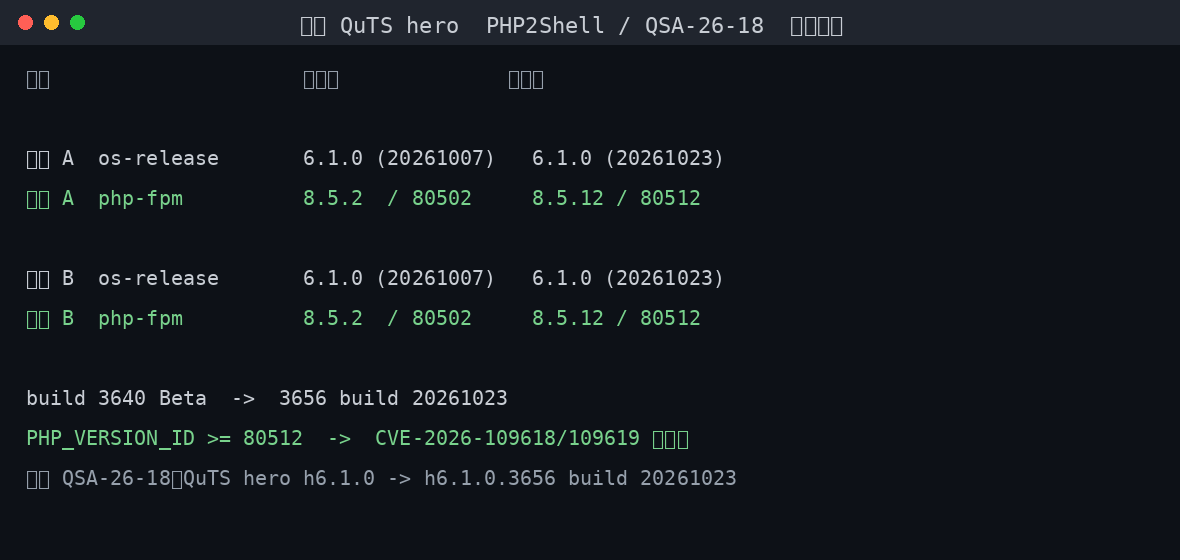
兩台 QuTS hero 升級前後:PHP 由 8.5.2 換成 8.5.12、PHP_VERSION_ID 從 80502 變 80512,PHP2Shell 已修補
NAS 與儲存

PHP2Shell 來襲:QNAP QSA-26-18 實測修補與自家 NAS 防護教戰守則

2026 年 10 月 30 日
tiny11builder Core 版本同時開啟記事本、小畫家、小算盤、設定與工作管理員
新聞

Windows 11 塞進一張 CD?透過 NTDEV 公開的工具實測重現 Pico11,最低只壓到 2.9 GB

2026 年 10 月 30 日
派崔克·史都華辭世,科技社群齊聲悼念這位跨越星際與 X 戰警的傳奇演員
新聞

派崔克·史都華辭世,科技社群齊聲悼念這位跨越星際與 X 戰警的傳奇演員

2026 年 10 月 30 日
下一篇
解開功耗迷霧:NVIDIA 官方澄清 DGX Spark 功率規格,240W 總功耗細節全揭露

解開功耗迷霧:NVIDIA 官方澄清 DGX Spark 功率規格,240W 總功耗細節全揭露

新品聚焦不中斷服務、AI 與資料韌性 – QNAP World Tour 2025 台北展場直擊

新品聚焦不中斷服務、AI 與資料韌性 - QNAP World Tour 2025 台北展場直擊

Docker Compose 驚爆 8.9 分高風險漏洞!攻擊者僅需誘使執行 ps 指令即可接管系統

Docker Compose 驚爆 8.9 分高風險漏洞!攻擊者僅需誘使執行 ps 指令即可接管系統

推薦閱讀

當 PowerMac 遇上 Wii:一場跨越二十年的硬體浪漫

當 PowerMac 遇上 Wii:一場跨越二十年的硬體浪漫

2026 年 10 月 31 日

Salesforce 併購防務新創 Rune|英特爾股價重挫|Anthropic 傳 IPO 後恐評等不佳|產業精選 10.31

2026 年 10 月 31 日
GitHub 趨勢周報 Vol.40,資安稽核方法論打包成技能,代理執行期補上核心層隔離

GitHub 趨勢周報 Vol.40,資安稽核方法論打包成技能,代理執行期補上核心層隔離

2026 年 10 月 30 日
夜色中的 NAS,硬碟被冰晶封住,只剩一盞琥珀警示燈亮著

漏洞補上了,信任沒有補上:Synology L0CK3D 勒索事件後,誰替我們的資料買單?

2026 年 10 月 30 日
兩台 QuTS hero 升級前後:PHP 由 8.5.2 換成 8.5.12、PHP_VERSION_ID 從 80502 變 80512,PHP2Shell 已修補

PHP2Shell 來襲:QNAP QSA-26-18 實測修補與自家 NAS 防護教戰守則

2026 年 10 月 30 日

近期熱門

  • Synology NAS 接連遭勒索、PHP2Shell 漏洞波及套件,用戶自保與各家 NAS 因應之道

    Synology NAS 接連遭勒索、PHP2Shell 漏洞波及套件,用戶自保與各家 NAS 因應之道

    434 shares
    Share 174 Tweet 109
  • Synology Node.js 更新實測:v22 補上 28 個 CVE,Photos 與 DSM 仍用已終止支援版本

    256 shares
    Share 102 Tweet 64
  • Windows 11 KB5127936 預覽更新釋出:右鍵選單終於可自訂、Cloud rebuild 雲端重建登場

    253 shares
    Share 101 Tweet 63
  • DeepSeek-V4.1-Flash 去審查版雙機 GB10 實測:651 MB 修補、38 秒切換,15 題資安測試零拒絕

    231 shares
    Share 92 Tweet 58
  • 沒有網路也能秘密通訊!OpenAI 揭露 AI Agent 利用 CPU 快取突破虛擬機器隔離

    221 shares
    Share 88 Tweet 55
  • 十年前的卷積神經網路擊敗 GPT-6 Astra 與 Claude Fable 5.1,皮膚癌診斷實測揭露尖端 LLM 的影像判讀盲點

    210 shares
    Share 84 Tweet 53
  • GitHub 趨勢周報 Vol.39:Anthropic 官方外掛庫、DeepSeek 推論框架開源!11 個熱門專案看代理如何極限壓縮 Token 成本

    296 shares
    Share 118 Tweet 74
  • FortiBleed 2.0 揭 4 萬筆明文機密,實測 FortiGate 60F 的設定檔防護限制

    168 shares
    Share 67 Tweet 42
  • CyberQ 實測 DeepSeek V4.1 Flash 3,600 次未見阿里雲網址,但接手 Cohere 的上傳指令時近六成改指向公開收件服務

    167 shares
    Share 67 Tweet 42
  • 實測 Fortinet 破天荒先釋出更新將 AI 找到的漏洞做緊急修補,11 月 10 日 CVE 才公開

    341 shares
    Share 136 Tweet 85

關於 CyberQ 賽博客

CyberQ 賽博客網站的命名正是 Cyber + Q ,是賽博網路、資訊、共識 / 高可用叢集、量子科技與品質的綜合體。

我們專注於企業級網路與儲存環境建構、NAS 系統整合、資安解決方案與 AI 應用顧問服務。透過以下三大面向的「Q」核心元素,我們為您提供從基礎架構到資料智慧的雙引擎驅動力:

Quorum 與 Quantum-safe

在技術架構上,是基於信任的基礎架構,CyberQ 深入掌握分散式系統中的 Quorum(一致性)、Queue(任務調度) 與 QoS(服務品質),以 Quick(效率) 解決複雜的 IT 與資安問題。同時,我們積極投入 Quantum-safe(後量子密碼學) 等新興資安領域,確保企業基礎設施在未來運算時代具備堅不可摧的長期競爭力。

Query 與 Quotient

CyberQ 是協助企業成長的 AI 引擎,在堅韌的架構之上,我們透過 Query(洞察) 解析大量資料,並以 Quotient(提升企業科技智商) 的顧問服務,將 AI 導入本機端環境與自動化工作流程中,將資料轉化為企業最具價值的數位資產。

Quest與 Quantum Leap

專業媒體與技術顧問是我們的核心雙動能。

作為科技媒體,我們秉持駭客精神持續進行科技 Quest(探索),探索海內外產業動態。

作為顧問團隊,我們結合多年第一線實務經驗,提供量身打造的最佳化解決方案,協助企業完成數位轉型的 Quantum Leap(躍進)。

新聞稿、採訪、授權、內容投訴、行銷合作、投稿刊登:[email protected]
廣告委刊、展覽會議、系統整合、資安顧問、業務提攜:[email protected]

Copyright ©2026 CyberQ.tw All Rights Reserved.

沒有結果
觀看所有搜尋結果
  • 首頁
  • AI
    • AI 代理
    • AI 應用實戰
  • 資安
    • ISO 合規
  • NAS 與儲存
  • 網通
    • 10GbE
    • 100GbE
  • 虛擬化與容器
    • Docker
    • 虛擬化
  • 開發與 DevOps
    • DevOps
  • 科技產業
  • 企業解決方案
  • 教學與評測
    • 開箱評測
    • 選購指南
    • 展覽直擊
    • DR.Q 快問快答
    • 專題

© 2025 CyberQ NAS、資安、資訊科技、AI應用的日常 關於 CyberQ 賽博客 NAS 系統與電腦、手機一起的生活故事 多年的系統整合與資訊安全經驗,協助智慧家居、小型工作室、辦公室與機構,導入更便利、更安全的資訊環境與應用。