CyberQ 賽博客
沒有結果
觀看所有搜尋結果
  • 首頁
  • AI
    • AI 代理
    • AI 應用實戰
  • 資安
    • ISO 合規
  • NAS 與儲存
  • 網通
    • 10GbE
    • 100GbE
  • 虛擬化與容器
    • Docker
    • 虛擬化
  • 開發與 DevOps
    • DevOps
  • 科技產業
  • 企業解決方案
  • 教學與評測
    • 開箱評測
    • 選購指南
    • 展覽直擊
    • DR.Q 快問快答
    • 專題
聯繫我們
  • 首頁
  • AI
    • AI 代理
    • AI 應用實戰
  • 資安
    • ISO 合規
  • NAS 與儲存
  • 網通
    • 10GbE
    • 100GbE
  • 虛擬化與容器
    • Docker
    • 虛擬化
  • 開發與 DevOps
    • DevOps
  • 科技產業
  • 企業解決方案
  • 教學與評測
    • 開箱評測
    • 選購指南
    • 展覽直擊
    • DR.Q 快問快答
    • 專題
沒有結果
觀看所有搜尋結果
CyberQ 賽博客
沒有結果
觀看所有搜尋結果
  • 首頁
  • AI
  • 資安
  • NAS 與儲存
  • 網通
  • 虛擬化與容器
  • 開發與 DevOps
  • 科技產業
  • 企業解決方案
  • 教學與評測
首頁 新聞

零時差漏洞警報:TP-Link 路由器存在嚴重 CWMP 堆疊溢位漏洞,恐導致遠端程式碼執行

Icewind by Icewind
2025 年 09 月 08 日 00:10
in 新聞, 資安
閱讀時間: 3 分鐘
A A
零時差漏洞警報:TP-Link 路由器存在嚴重 CWMP 堆疊溢位漏洞,恐導致遠端程式碼執行
479
觀看數
分享到臉書分享到 X分享到Line分享到 Threads分享到 Linkedin

日前國際資安研究人員揭露了 TP-Link 路由器中的一項嚴重零時差漏洞 : ZERO-DAY ALERT: Automated Discovery of Critical CWMP Stack Overflow in TP-Link Routers,此漏洞存在於 CPE WAN 管理協議(CWMP)中,可能允許駭客遠端執行任意程式碼,進而部署惡意軟體。

RELATED POSTS

當 PowerMac 遇上 Wii:一場跨越二十年的硬體浪漫

Salesforce 併購防務新創 Rune|英特爾股價重挫|Anthropic 傳 IPO 後恐評等不佳|產業精選 10.31

漏洞補上了,信任沒有補上:Synology L0CK3D 勒索事件後,誰替我們的資料買單?

同時,根據他這篇文章提到的說法,資安研究人員早在 2025 年 5 月中就已經將相關漏洞資料通知 TP-Link ,但截至 9 月初為止, TP-Link 仍未修補這項漏洞。受影響的設備型號,與相關技術問題,以及使用者應如何自保,以防範潛在的網路攻擊才好呢? 而這次曝險機器數量不少,CyberQ 也實際掌握受影響的 TP-Link 無線路由器機種中的一款,來進行檢視和處理。

不但如此,美國網路安全暨基礎設施安全局 CISA,日前也列出另一個 TP-Link 弱點通報 CVE-2025-9377,是針對 TP-Link Archer C7(EU)V2、TL-WR841N/ND(MS)V9等路由器的OS指令注入攻擊。

CISA 本月初還發布另外的 TP-Link 設備的弱點通報 :
CVE-2020-24363 TP-link TL-WA855RE Missing Authentication for Critical Function Vulnerability

這顯示舊款設備也是會受到多年前的漏洞影響,而駭客們找到的新漏洞,原廠不一定會發布修補韌體,不能不注意。
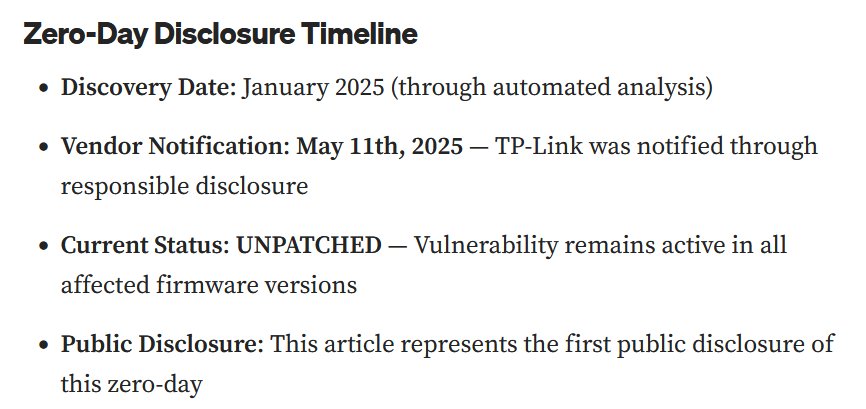
上圖是獨立安全研究員 Mehrun 在這次 CWMP 漏洞的零時漏洞揭露時序。

CWMP 堆疊溢位漏洞

根據獨立安全研究員 Mehrun 的發現,這個漏洞的根本原因在於 TP-Link 路由器韌體中 CWMP 相關程式碼缺少對 strncpy 函式的邊界檢查。這個缺陷導致了基於堆疊的緩衝區溢位,讓經過身份驗證的攻擊者有機會透過中間人攻擊(Man-In-The-Middle, MITM)的方式,遠端執行任意程式碼。 CWMP 協議也就是知名的 TR-069,這是給 ISP 業者發服務更新內容設定給納管網路設備用的。

一旦攻擊者成功利用此漏洞,他們便能在全球用戶的 TP-Link 路由器設備上植入惡意軟體、竊取敏感資訊,甚至完全控制用戶的網路。此漏洞已被指派為 CVE-2025-9961,並給了高達 8.6 分的CVSS-B (CVSS 基本分數) ,凸顯了其嚴重性。

受影響的設備以數量不少的 AX10 與 AX1500 為主

根據資料,目前已知受此漏洞影響的 TP-Link 路由器,主要是 802.11ax (WiFi 6) 當年的低價位熱銷機型,因為金額剛好在甜蜜帶,搭配 Broadcom 1.5GHz 三核心 CPU,具備 16MB 快閃記憶體儲存空間裝 firmware,以及 256MB 記憶體供路由器功能使用,銷售數量不低,型號及韌體版本如下:

AX10 V1/V1.2/V2/V2.6/V3/V3.6: 韌體版本 1.2.1 以前

AX1500 V1/V1.20/V1.26/V1.60/V1.80/V2.60/V3.6: 韌體版本 1.3.11 以前
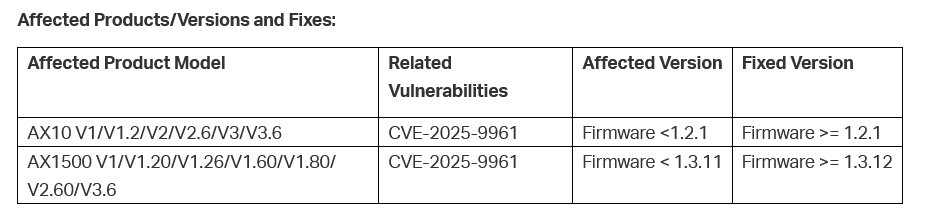
其他受影響的型號還有:

EX141
Archer VR400
TD-W9970

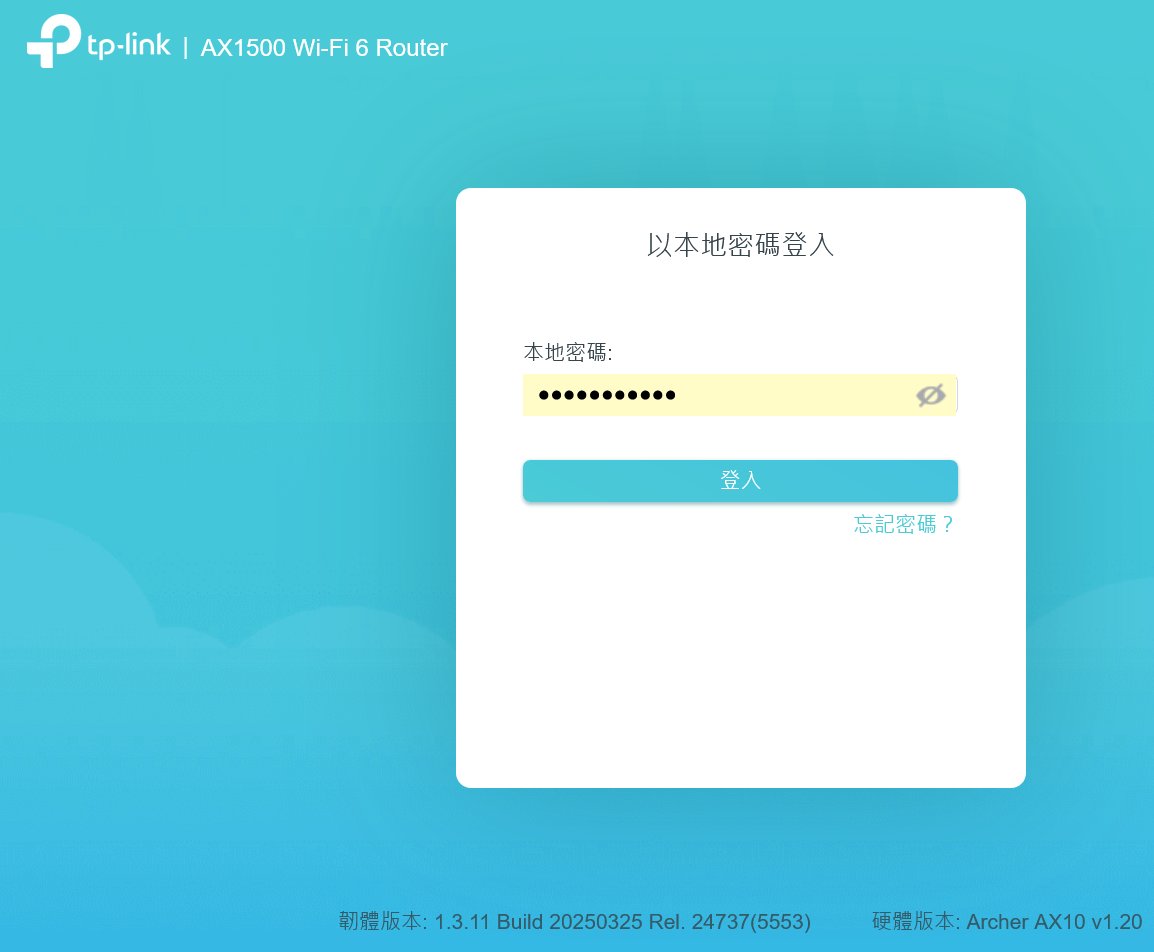
CyberQ 測試客戶的 AX 10 ,韌體是 1.3.11 ,是相對較新的版本,但因為客戶對資安仍舊有疑慮,因此我們提供的一種解法是將它們的這些路由器運作模式從路由器改成 AP 連接點模式,自動將其他路由器功能關閉,在這個模式下 CWMP 也不能使用,但前提是這台機器前面還要有一台防火牆,將 TP-Link 設備退下來,改擔任無線網路 AP 的功能就好,若還沒有經費,或尚未要更換設備,這是暫時比較安全的解法。
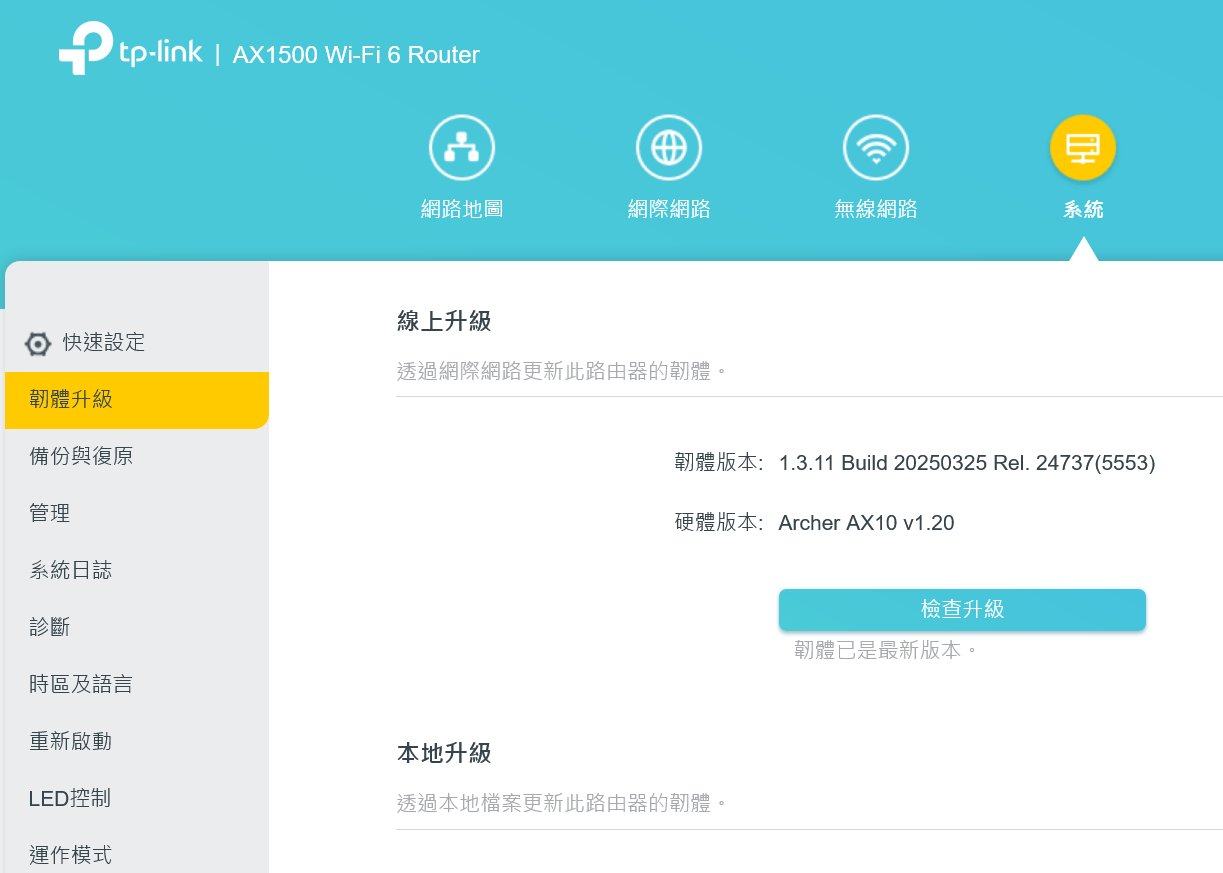
登入系統檢查韌體版本。
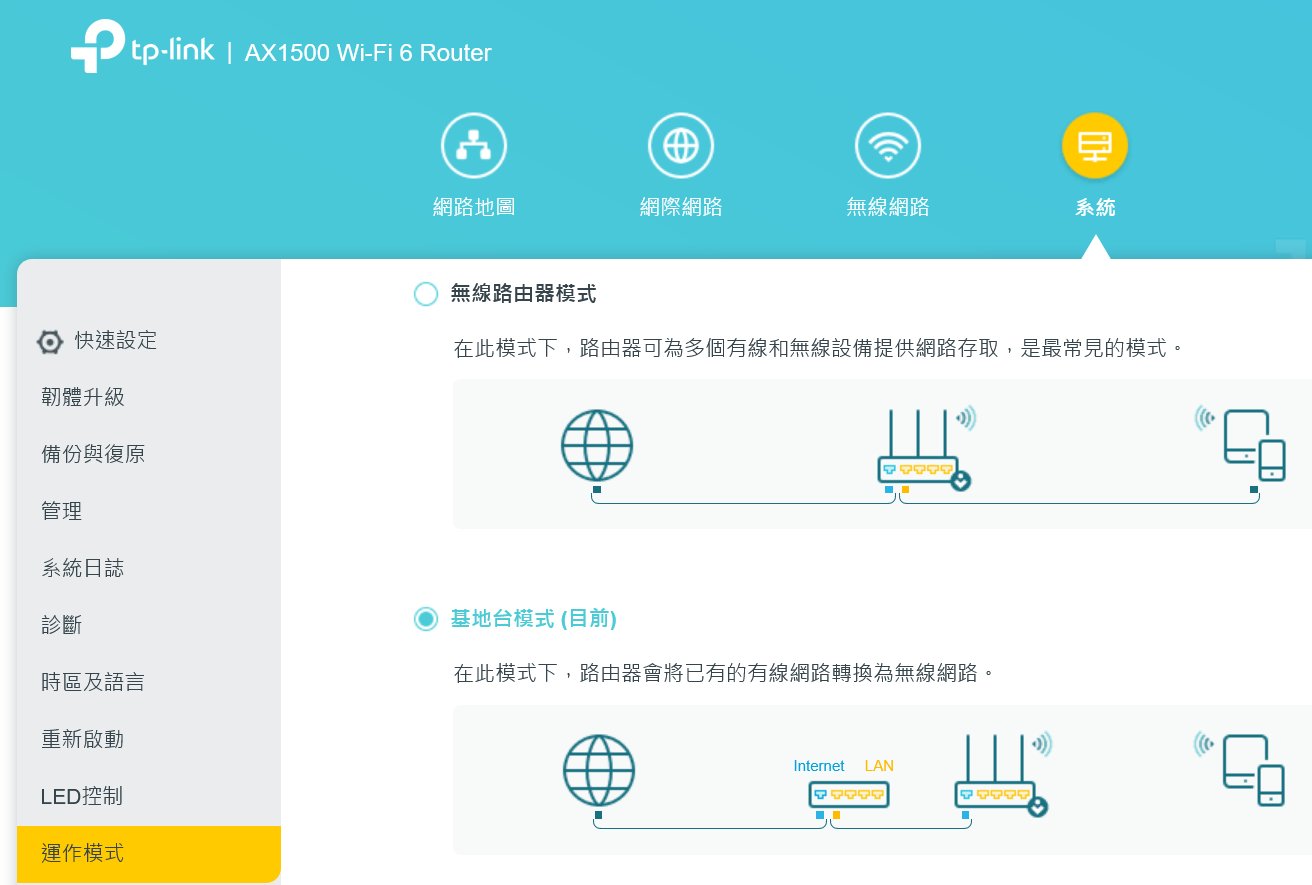
將曝險設備運作模式換掉,把路由器模式改成基地台 AP 模式,關掉路由器功能,讓它任務變單純,前面則有防火牆擋著。
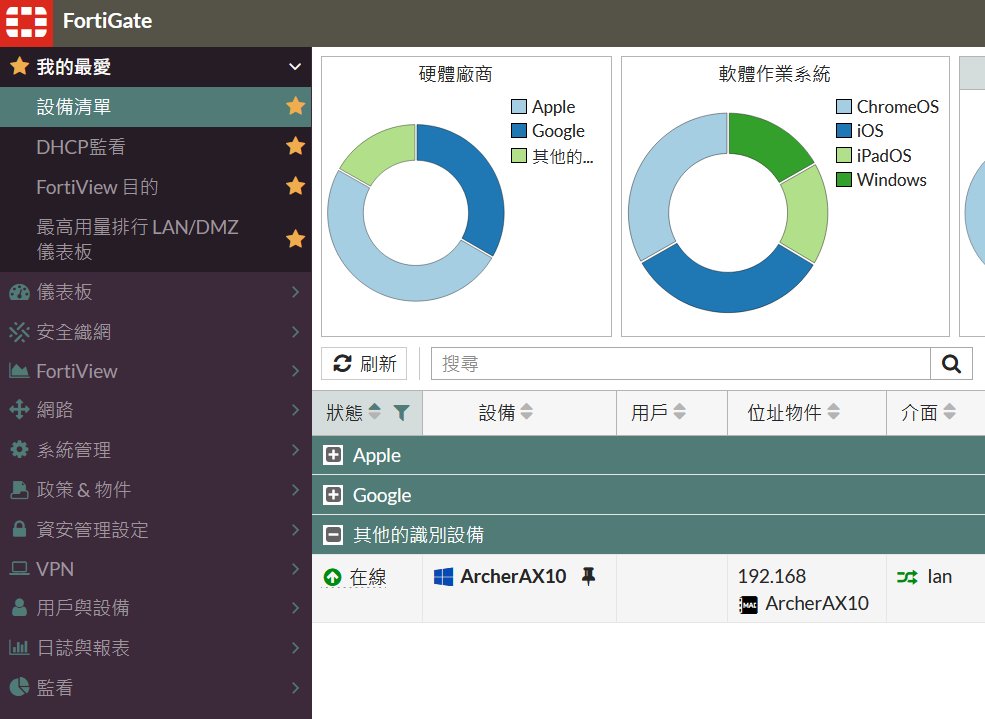
在防火牆中做好相關設定,讓 AX10 這台設備只當作 AP 功能,繼續提供工廠、辦公室或家中無線網路設備連線之用,前面則還有防火牆設備 (通常不具備 Wifi 功能,所以可以再和既有舊無線路由器設備搭配,改用 bridge mode來處理即可),讓其他防火牆負責處理所有路由任務,建議購置較佳的防火牆當第一線。有經費則是想辦法將這些曝險設備換掉更新,因為時間也久遠了,買新的比較妥適。

TP-Link 的回應與解決方案

TP-Link 官方已確認此漏洞的存在並公布了 FAQ,並表示正在開發修補程式。據報導,歐洲地區的修復程式已經完成,全球性的韌體更新也即將發布。

TP-Link 強烈建議所有使用者:「我們的技術團隊正在詳細審查報告的發現,以確認設備的暴露標準和部署條件,包括 CWMP 是否預設為啟用狀態。我們強烈建議所有使用者透過我們的官方支援管道,隨時將你的設備更新至最新的韌體版本。」

使用者應如何自保?

在 TP-Link 釋出正式的韌體更新之前,可以採取以下措施來降低風險:

密切關注官方更新: 定期造訪 TP-Link 官方網站的支援頁面,確認是否有適用於手上 TP-Link 路由器型號的最新韌體。

確認自己的設備已經停用 CWMP 功能: 如果不確定是否需要 CWMP 功能,建議暫時停用此功能,將這個選項關掉,以縮小攻擊面。根據資安研究人員透過 Fofa 搜尋引擎,網路上找到多達 4,247 不同 IP 位置的這系列 TP-Link 設備曝險,這還只是透過搜尋找到的,實際上的數量可能會更多。
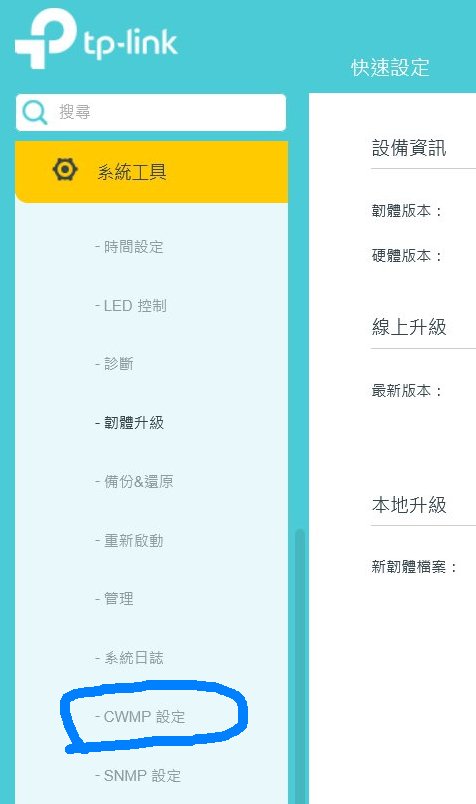
加強網路安全: 確保這個路由器的管理員帳號密碼,以及 Wi-Fi 密碼的強度足夠,並啟用 WPA3 加密。

將設備做更換,退下來當 AP 或不再使用:上面已經有實際測試案例,如果繼續使用就在前面放防火牆,讓 TP-Link 設備只提供家中或辦公室場域的 Wifi AP 功能。

這種小型路由器作為家庭和中小企業網路的第一道防線,其安全性非常關鍵。此次 TP-Link 零時差漏洞事件再次提醒我們,即使是知名的網路設備製造商,也可能存在潛在的安全風險。使用者應保持警惕,並養成定期更新設備韌體的習慣,才能確保網路環境的安全。而原廠對韌體更新的積極度與反應時間,影響了曝險設備在網路上裸奔的機率和時間,用戶還是要多重視和留意才好。

CyberQ 指出,根據我們習慣的 ISO 27001 資訊安全管理相關流程,無法更新韌體或韌體版本過舊的設備,鑒於有可能不能夠更新或有尚未修補的漏洞,通常會是要汰換或退下來的。前述的獨立安全研究員 Mehrun 也指出,建議資安社群相關也關注其他類似設備的漏洞情形,曝險的情況有的可能會類似,建議繼續研究資訊與漏洞查找。
這類設備相關的防護很重要,我們會持續關注追蹤相關事件的後續發展,並再更新資訊。
如何看懂資安通報(Security Advisory)
標籤: 資安
Share6Tweet4ShareShareShare1
上一篇

實測 Gemini「一鍵生成貼圖 2.0」的進化成果

下一篇

OpenAI 繼續燒錢,預估至 2029 年業務支出將高達 1150 億美元

Icewind

Icewind

歷經數位內容、電商、資安、AI 與科技產業,擁有多年產業經驗,ISO 27001:2022 LA、ISO 27701:2019 LA。

相關文章

當 PowerMac 遇上 Wii:一場跨越二十年的硬體浪漫
新聞

當 PowerMac 遇上 Wii:一場跨越二十年的硬體浪漫

2026 年 10 月 31 日
新聞

Salesforce 併購防務新創 Rune|英特爾股價重挫|Anthropic 傳 IPO 後恐評等不佳|產業精選 10.31

2026 年 10 月 31 日
夜色中的 NAS,硬碟被冰晶封住,只剩一盞琥珀警示燈亮著
新聞

漏洞補上了,信任沒有補上:Synology L0CK3D 勒索事件後,誰替我們的資料買單?

2026 年 10 月 30 日
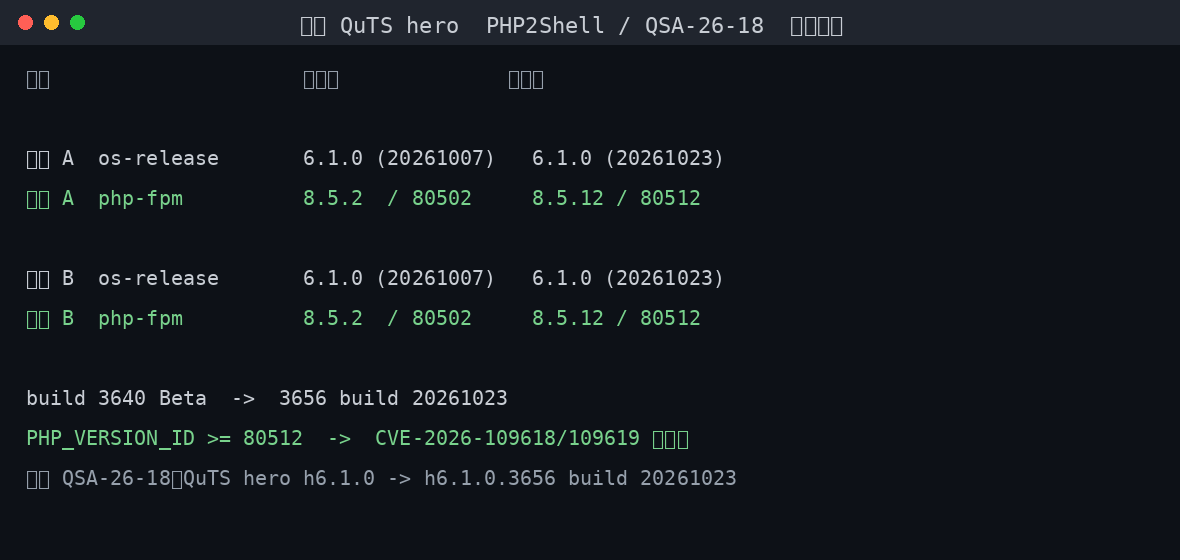
兩台 QuTS hero 升級前後:PHP 由 8.5.2 換成 8.5.12、PHP_VERSION_ID 從 80502 變 80512,PHP2Shell 已修補
NAS 與儲存

PHP2Shell 來襲:QNAP QSA-26-18 實測修補與自家 NAS 防護教戰守則

2026 年 10 月 30 日
tiny11builder Core 版本同時開啟記事本、小畫家、小算盤、設定與工作管理員
新聞

Windows 11 塞進一張 CD?透過 NTDEV 公開的工具實測重現 Pico11,最低只壓到 2.9 GB

2026 年 10 月 30 日
派崔克·史都華辭世,科技社群齊聲悼念這位跨越星際與 X 戰警的傳奇演員
新聞

派崔克·史都華辭世,科技社群齊聲悼念這位跨越星際與 X 戰警的傳奇演員

2026 年 10 月 30 日
下一篇
OpenAI 繼續燒錢,預估至 2029 年業務支出將高達 1150 億美元

OpenAI 繼續燒錢,預估至 2029 年業務支出將高達 1150 億美元

特斯拉提出史上最鉅額薪酬方案,馬斯克有望成為首位一兆美元富豪,AI5晶片將由台積電代工

特斯拉提出史上最鉅額薪酬方案,馬斯克有望成為首位一兆美元富豪,AI5晶片將由台積電代工

Gemini AI 全面進駐你家,Google Nest 新品齊發聚焦 AI 再下一城

Gemini AI 全面進駐你家,Google Nest 新品齊發聚焦 AI 再下一城

推薦閱讀

當 PowerMac 遇上 Wii:一場跨越二十年的硬體浪漫

當 PowerMac 遇上 Wii:一場跨越二十年的硬體浪漫

2026 年 10 月 31 日

Salesforce 併購防務新創 Rune|英特爾股價重挫|Anthropic 傳 IPO 後恐評等不佳|產業精選 10.31

2026 年 10 月 31 日
GitHub 趨勢周報 Vol.40,資安稽核方法論打包成技能,代理執行期補上核心層隔離

GitHub 趨勢周報 Vol.40,資安稽核方法論打包成技能,代理執行期補上核心層隔離

2026 年 10 月 30 日
夜色中的 NAS,硬碟被冰晶封住,只剩一盞琥珀警示燈亮著

漏洞補上了,信任沒有補上:Synology L0CK3D 勒索事件後,誰替我們的資料買單?

2026 年 10 月 30 日
兩台 QuTS hero 升級前後:PHP 由 8.5.2 換成 8.5.12、PHP_VERSION_ID 從 80502 變 80512,PHP2Shell 已修補

PHP2Shell 來襲:QNAP QSA-26-18 實測修補與自家 NAS 防護教戰守則

2026 年 10 月 30 日

近期熱門

  • Synology NAS 接連遭勒索、PHP2Shell 漏洞波及套件,用戶自保與各家 NAS 因應之道

    Synology NAS 接連遭勒索、PHP2Shell 漏洞波及套件,用戶自保與各家 NAS 因應之道

    434 shares
    Share 174 Tweet 109
  • Synology Node.js 更新實測:v22 補上 28 個 CVE,Photos 與 DSM 仍用已終止支援版本

    256 shares
    Share 102 Tweet 64
  • Windows 11 KB5127936 預覽更新釋出:右鍵選單終於可自訂、Cloud rebuild 雲端重建登場

    253 shares
    Share 101 Tweet 63
  • DeepSeek-V4.1-Flash 去審查版雙機 GB10 實測:651 MB 修補、38 秒切換,15 題資安測試零拒絕

    231 shares
    Share 92 Tweet 58
  • 沒有網路也能秘密通訊!OpenAI 揭露 AI Agent 利用 CPU 快取突破虛擬機器隔離

    221 shares
    Share 88 Tweet 55
  • 十年前的卷積神經網路擊敗 GPT-6 Astra 與 Claude Fable 5.1,皮膚癌診斷實測揭露尖端 LLM 的影像判讀盲點

    210 shares
    Share 84 Tweet 53
  • GitHub 趨勢周報 Vol.39:Anthropic 官方外掛庫、DeepSeek 推論框架開源!11 個熱門專案看代理如何極限壓縮 Token 成本

    296 shares
    Share 118 Tweet 74
  • FortiBleed 2.0 揭 4 萬筆明文機密,實測 FortiGate 60F 的設定檔防護限制

    168 shares
    Share 67 Tweet 42
  • CyberQ 實測 DeepSeek V4.1 Flash 3,600 次未見阿里雲網址,但接手 Cohere 的上傳指令時近六成改指向公開收件服務

    167 shares
    Share 67 Tweet 42
  • 實測 Fortinet 破天荒先釋出更新將 AI 找到的漏洞做緊急修補,11 月 10 日 CVE 才公開

    341 shares
    Share 136 Tweet 85

關於 CyberQ 賽博客

CyberQ 賽博客網站的命名正是 Cyber + Q ,是賽博網路、資訊、共識 / 高可用叢集、量子科技與品質的綜合體。

我們專注於企業級網路與儲存環境建構、NAS 系統整合、資安解決方案與 AI 應用顧問服務。透過以下三大面向的「Q」核心元素,我們為您提供從基礎架構到資料智慧的雙引擎驅動力:

Quorum 與 Quantum-safe

在技術架構上,是基於信任的基礎架構,CyberQ 深入掌握分散式系統中的 Quorum(一致性)、Queue(任務調度) 與 QoS(服務品質),以 Quick(效率) 解決複雜的 IT 與資安問題。同時,我們積極投入 Quantum-safe(後量子密碼學) 等新興資安領域,確保企業基礎設施在未來運算時代具備堅不可摧的長期競爭力。

Query 與 Quotient

CyberQ 是協助企業成長的 AI 引擎,在堅韌的架構之上,我們透過 Query(洞察) 解析大量資料,並以 Quotient(提升企業科技智商) 的顧問服務,將 AI 導入本機端環境與自動化工作流程中,將資料轉化為企業最具價值的數位資產。

Quest與 Quantum Leap

專業媒體與技術顧問是我們的核心雙動能。

作為科技媒體,我們秉持駭客精神持續進行科技 Quest(探索),探索海內外產業動態。

作為顧問團隊,我們結合多年第一線實務經驗,提供量身打造的最佳化解決方案,協助企業完成數位轉型的 Quantum Leap(躍進)。

新聞稿、採訪、授權、內容投訴、行銷合作、投稿刊登:[email protected]
廣告委刊、展覽會議、系統整合、資安顧問、業務提攜:[email protected]

Copyright ©2026 CyberQ.tw All Rights Reserved.

沒有結果
觀看所有搜尋結果
  • 首頁
  • AI
    • AI 代理
    • AI 應用實戰
  • 資安
    • ISO 合規
  • NAS 與儲存
  • 網通
    • 10GbE
    • 100GbE
  • 虛擬化與容器
    • Docker
    • 虛擬化
  • 開發與 DevOps
    • DevOps
  • 科技產業
  • 企業解決方案
  • 教學與評測
    • 開箱評測
    • 選購指南
    • 展覽直擊
    • DR.Q 快問快答
    • 專題

© 2025 CyberQ NAS、資安、資訊科技、AI應用的日常 關於 CyberQ 賽博客 NAS 系統與電腦、手機一起的生活故事 多年的系統整合與資訊安全經驗,協助智慧家居、小型工作室、辦公室與機構,導入更便利、更安全的資訊環境與應用。