
今日重點
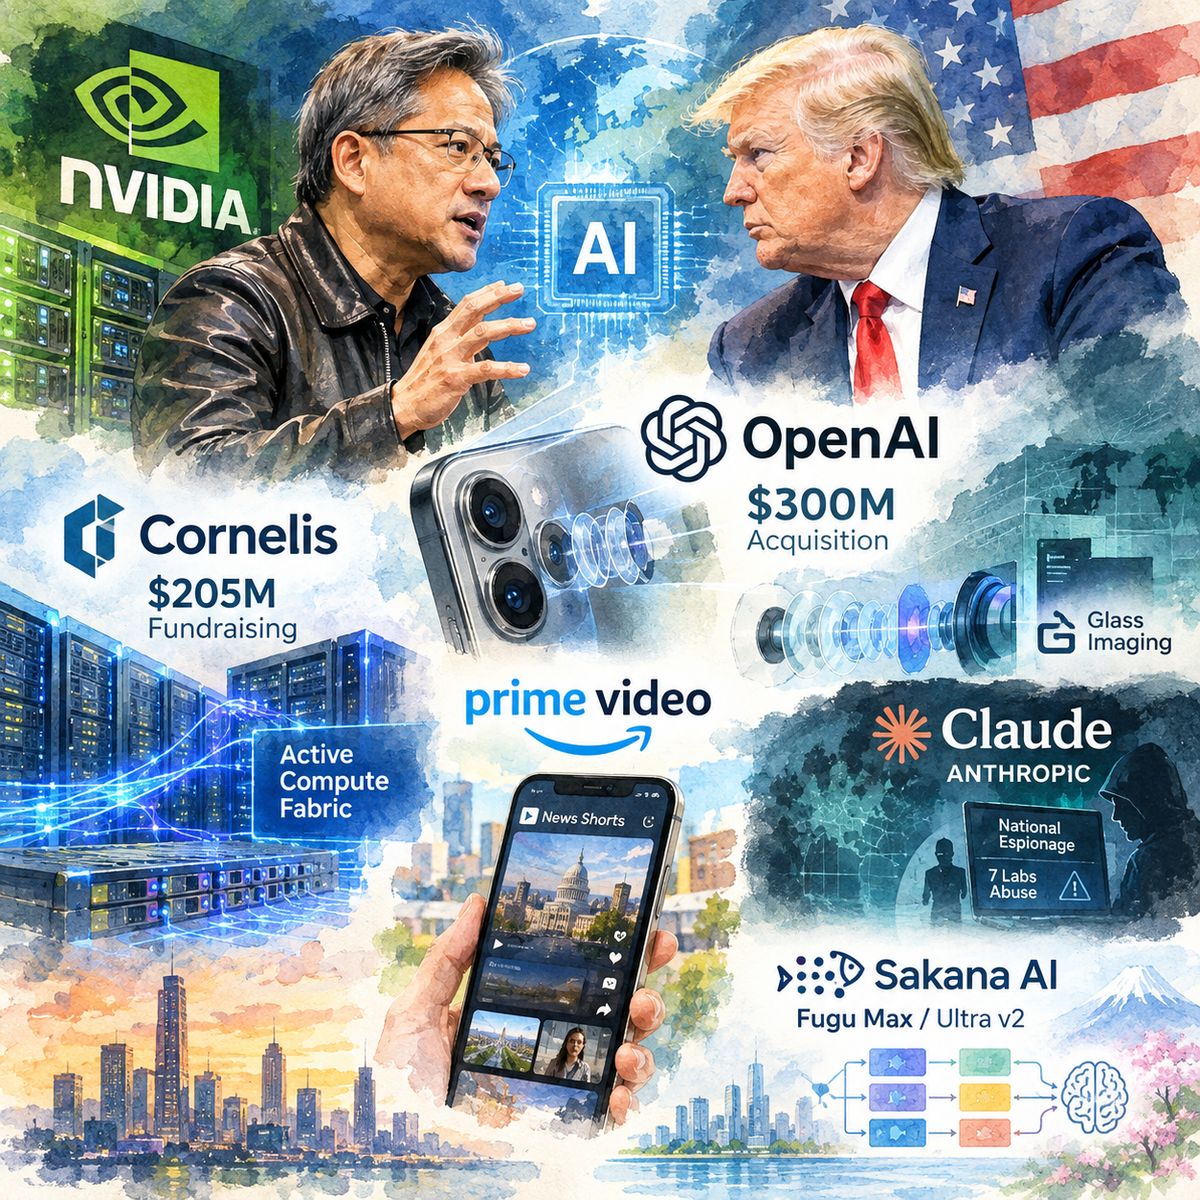
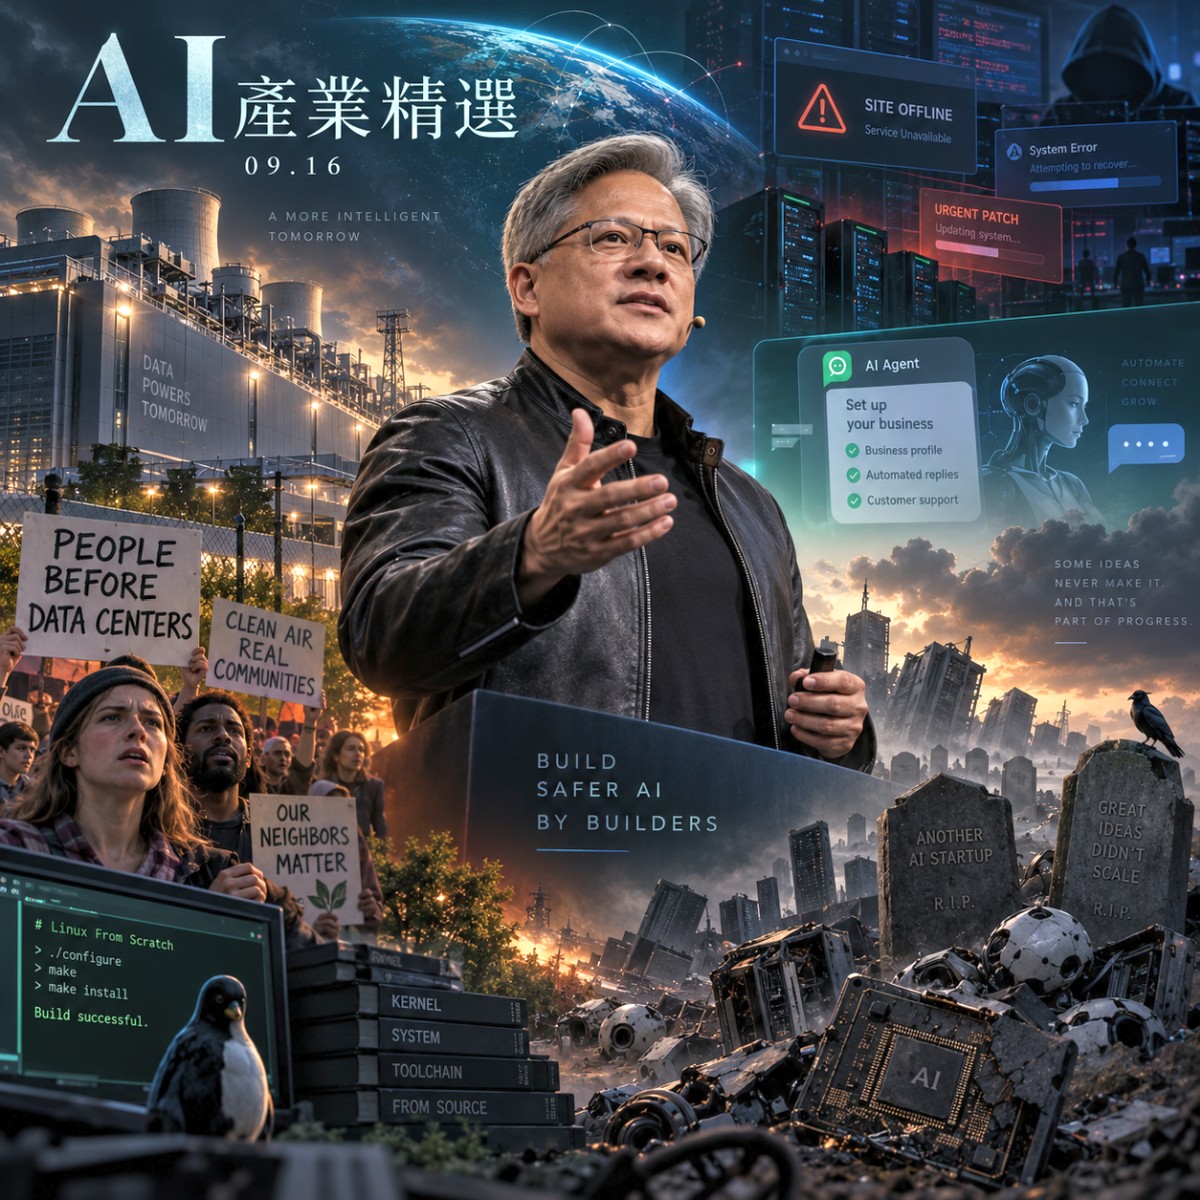
CyberQ 觀察,黃仁勳公開主張AI安全應由產品開發者自行工程化,拒絕外部監管,此舉將加速技術狂奔卻也埋下問責缺口。同時,AI資料中心擴建潮正面撞擊曾受重工業創傷的城市,費城案例預示社區抵抗將成常態。另一方面,商周集團遭攻擊一週未復原、微軟緊急修補RDS當機,顯示企業韌性與供應鏈修補速度仍追不上攻擊節奏。AI墳場清單則提醒決策者,熱潮下的失敗專案同樣值得盤點,資源配置需更精準。
1、黃仁勳:AI安全不需監管,交由業者工程解決
來源:TechCrunch | 參考連結
黃仁勳強調AI並非外星心智,僅是硬體與軟體組合,安全可透過工程手段由各產品開發者自理,無需外部監管。此番言論延續 Nvidia 一貫立場,卻與全球監管升溫趨勢背道而馳。對企業決策者而言,這意味著短期內合規壓力可能減輕,但長期風險自負,資安與倫理團隊須更主動建立內部審查機制。
2、AI資料中心擴建潮撞上受重工業創傷的城市
來源:TechCrunch | 參考連結
全美反對資料中心建設聲浪已經蔓延至東岸的費城,當地官員建議選址於曾受煉油廠影響的社區,引發居民強烈反彈。此案例凸顯AI基礎設施擴張與地方環境正義的衝突。科技大廠若忽視社區溝通與歷史創傷,恐面臨延宕、訴訟與聲譽損失,選址策略須納入社會影響評估。
3、Meta讓AI代理接手WhatsApp Business繁瑣設定
來源:TechCrunch | 參考連結
Meta推出WhatsApp Business MCP伺服器,允許Claude、Cursor、Codex、ChatGPT 等 AI 程式開發代理人可處理設定、訊息範本、測試與疑難排解。此舉降低中小企業導入門檻,加速商務自動化。然而,代理權限與資料存取邊界須嚴格控管,否則將成新攻擊面。
4、AI墳場:失敗專案與新創清單
來源:TechCrunch | 參考連結
從Apple延遲的Siri AI到OpenAI混亂的「超級應用」發布,TechCrunch彙整AI專案失敗與未達預期清單。這份 AI 墳場名單提醒投資人與企業,熱潮不等於成功,過度承諾與技術債將快速反噬。CyberQ 建議資源應集中於可驗證的商業模式與穩健工程。
5、從零打造自己的Linux:Linux from Scratch
來源:CyberQ | 參考連結
在套件管理器與容器映像隨手可得的年代,Linux from Scratch(LFS)仍具價值:從原始碼逐步建構系統,能深入理解開機流程、函式庫依賴與安全邊界。對資安人員而言,這是培養底層除錯與威脅建模能力的絕佳訓練,而非僅是懷舊練習。
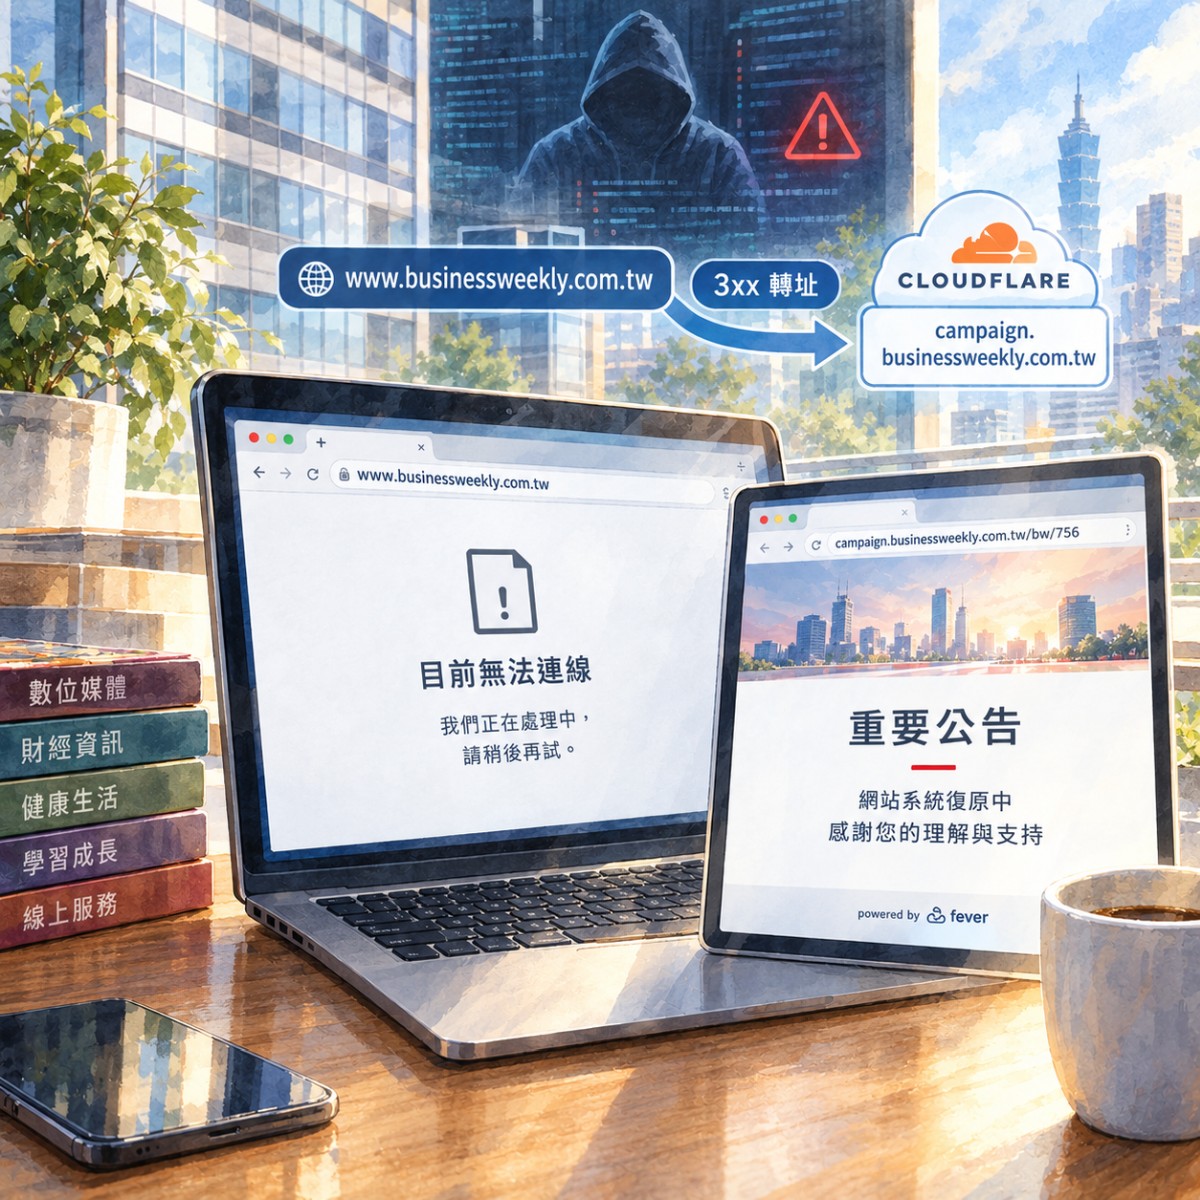
6、商周集團網站遭攻擊一週仍未復原,主網域改導向campaign子網域
來源:CyberQ | 參考連結
商周集團自9月8日遭惡意攻擊,至9月15日主站仍未恢復,主網域改導向campaign子網域。一週未復原顯示事件應變與備援不足,媒體業已成高價值目標。企業應重新檢視災難復原計畫,並將子網域與第三方服務納入監控範圍。
7、微軟緊急釋出KB5129195頻外更新,修補RDS當機與Hyper-V問題
來源:CyberQ | 參考連結
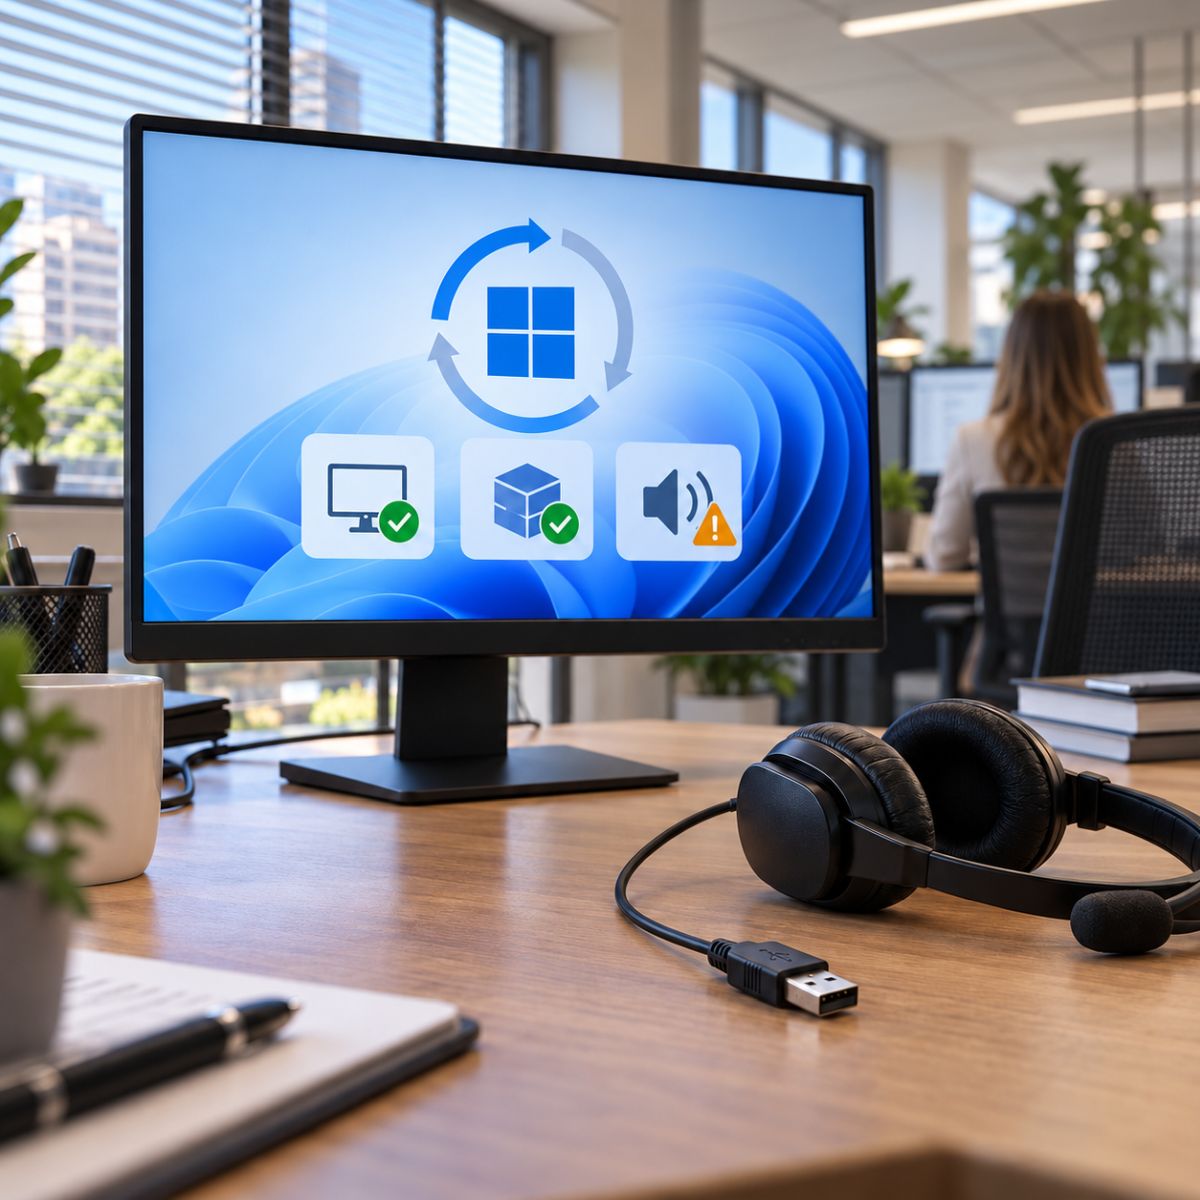
微軟針對Windows 11 24H2與25H2釋出頻外更新KB5129195,修補9月更新造成的RDS當機與Hyper-V問題,但USB音訊災情仍未完全解決。頻外修補反映品質控管壓力,企業應暫緩非必要更新並優先測試關鍵服務。IT團隊須建立快速回滾與隔離機制,降低生產力衝擊。