CyberQ 賽博客
沒有結果
觀看所有搜尋結果
  • 首頁
  • AI
    • AI 代理
    • AI 應用實戰
  • 資安
    • ISO 合規
  • NAS 與儲存
  • 網通
    • 10GbE
    • 100GbE
  • 虛擬化與容器
    • Docker
    • 虛擬化
  • 開發與 DevOps
    • DevOps
  • 科技產業
  • 企業解決方案
  • 教學與評測
    • 開箱評測
    • 選購指南
    • 展覽直擊
    • DR.Q 快問快答
    • 專題
聯繫我們
  • 首頁
  • AI
    • AI 代理
    • AI 應用實戰
  • 資安
    • ISO 合規
  • NAS 與儲存
  • 網通
    • 10GbE
    • 100GbE
  • 虛擬化與容器
    • Docker
    • 虛擬化
  • 開發與 DevOps
    • DevOps
  • 科技產業
  • 企業解決方案
  • 教學與評測
    • 開箱評測
    • 選購指南
    • 展覽直擊
    • DR.Q 快問快答
    • 專題
沒有結果
觀看所有搜尋結果
CyberQ 賽博客
沒有結果
觀看所有搜尋結果
  • 首頁
  • AI
  • 資安
  • NAS 與儲存
  • 網通
  • 虛擬化與容器
  • 開發與 DevOps
  • 科技產業
  • 企業解決方案
  • 教學與評測
首頁 NAS 與儲存

身分即防線:在 QNAP NAS 上實測 MFA 與 RBAC,把帳密盜用擋在門外

Dr. Q by Dr. Q
2026 年 10 月 26 日 19:15
in NAS 與儲存, 資安, 開箱評測
閱讀時間: 4 分鐘
A A
QNAP 登入時要求輸入驗證器產生的六位動態驗證碼
706
觀看數
分享到臉書分享到 X分享到Line分享到 Threads分享到 Linkedin

身分即防線:在 QNAP NAS 上實測 MFA 與 RBAC,把帳密盜用擋在門外

QNAP 日前發布《2026 台灣企業資安韌性大調查》,調查涵蓋 241 家台灣企業,平均成熟度只有 30 分(滿分 55,約 54%),有超過七成落在「待強化」或「高風險」。報告把企業資安拆成四個面向,資料保護與備份、身分認證與存取控制、威脅監控與主動防禦、營運持續與災難復原。

RELATED POSTS

QNAP HBS 3 26.4.6 實測,建議打開 4 項實用功能可更強化備份工作守護

Calif 以 AI 協助破解 iPhone:繼 iOS 不綁定越獄後,iPhone Duo 上市當天數小時內再遭攻破

Ruby 修補 Onigmo 正規表達式引擎三項漏洞,GitLab CVSS 10分重大 CVE 的真正源頭

其中最值得警惕的一項數字落在身分這一塊,38% 的企業,除了帳號加密碼之外,沒有任何額外的存取保護。帳密一旦外洩或被猜中,等於整台設備門戶洞開。報告對這個面向開出的處方很直接,全面導入多重要素驗證(MFA)與角色基礎存取控制(RBAC),用前者堵住最常見的帳密盜用管道,用後者限縮單一帳號失守後的損害範圍。

這些建議聽起來理所當然,但「廠商有這個功能」和「這個功能真的能用、設定起來順手」是兩回事。於是這次實測,把兩台 QNAP NAS 搬出來,針對身分這個面向的實際功能從頭測一遍,兩步驟驗證到底怎麼開、開了之後登入真的會被擋嗎、權限的「拒絕優先」規則是不是真的管用、子管理員能不能只給一小塊權限、以及猜密碼猜到一半會發生什麼事,幫大家做個驗證和測試。

測試環境

這次用兩台實體機,韌體都是 QTS / QuTS hero 6.1.0 世代:

代號角色系統
主機 A既有多人使用的檔案主機,已裝 Security Counselor 4.2QTS 6.1.0
主機 B全新示範機,帳號尚未開啟任何兩步驟驗證QuTS hero 6.1.0

為了可重現,大部分操作走 QNAP 內建的 qcli 系列工具與 QTS 的 Web API(也就是控制台底層呼叫的同一套介面),再用無頭瀏覽器實際跑一次登入流程擷圖佐證。所有在正式帳號上的設定一律不動,測試只建立專用的測試帳號、群組與共用資料夾,測完刪除。

第一道防線:MFA / 兩步驟驗證

內建四種第二因素,外加免密碼

QTS 6.1 的兩步驟驗證(2SV)不只有時間動態密碼一種。從帳號的登入安全設定可以看到四種第二因素,加上一個把密碼整個拿掉的選項:

  • 驗證器動態密碼(TOTP):用 Google Authenticator、Microsoft Authenticator 等掃描 QR 綁定,登入時輸入 6 位動態碼。
  • 行動裝置核准(QR / Approve):登入時手機跳出通知,點一下核准。
  • 電子郵件驗證碼:把一次性碼寄到信箱。
  • Passkey(通行密鑰):用 FIDO2 / WebAuthn 的裝置生物辨識或安全金鑰登入。
  • 免密碼登入(Passwordless):不用密碼,改以 passkey 或行動應用程式核准當作主要身分驗證。

主機 A 上原本就有帳號啟用了 passkey 與免密碼登入,這已經是可以日常使用的安全登入選項。
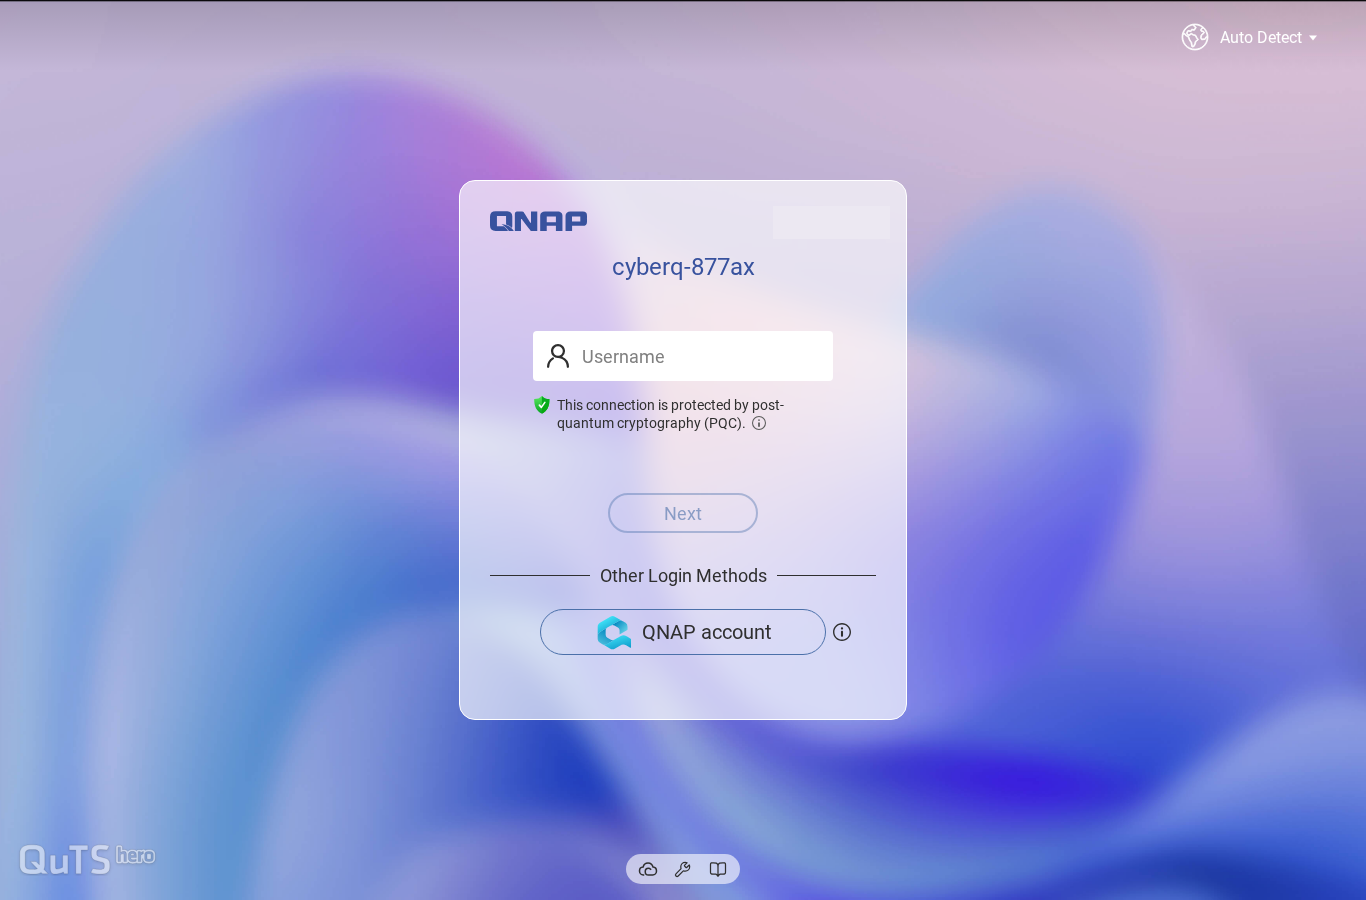
QNAP 登入畫面
QTS 的分段式登入:先輸入帳號,再輸入密碼,啟用 2SV 的帳號會多出一道驗證

實測:開了之後,密碼對了也進不去

重點不是「能不能開」,而是「開了之後是不是真的擋得住」。這次在主機 B 的測試帳號上,從零完成一次 TOTP 綁定,產生金鑰、用驗證器算出當下的 6 位動態碼、通過確認、設定備援碼,最後把登入設定切成「啟用兩步驟驗證」。帳號設定檔隨即從未啟用變成 enable = 1、security_code_enable = 1。

接著用無頭瀏覽器實際跑一次登入。輸入正確的帳號與密碼之後,畫面沒有直接進桌面,而是停在這一步:
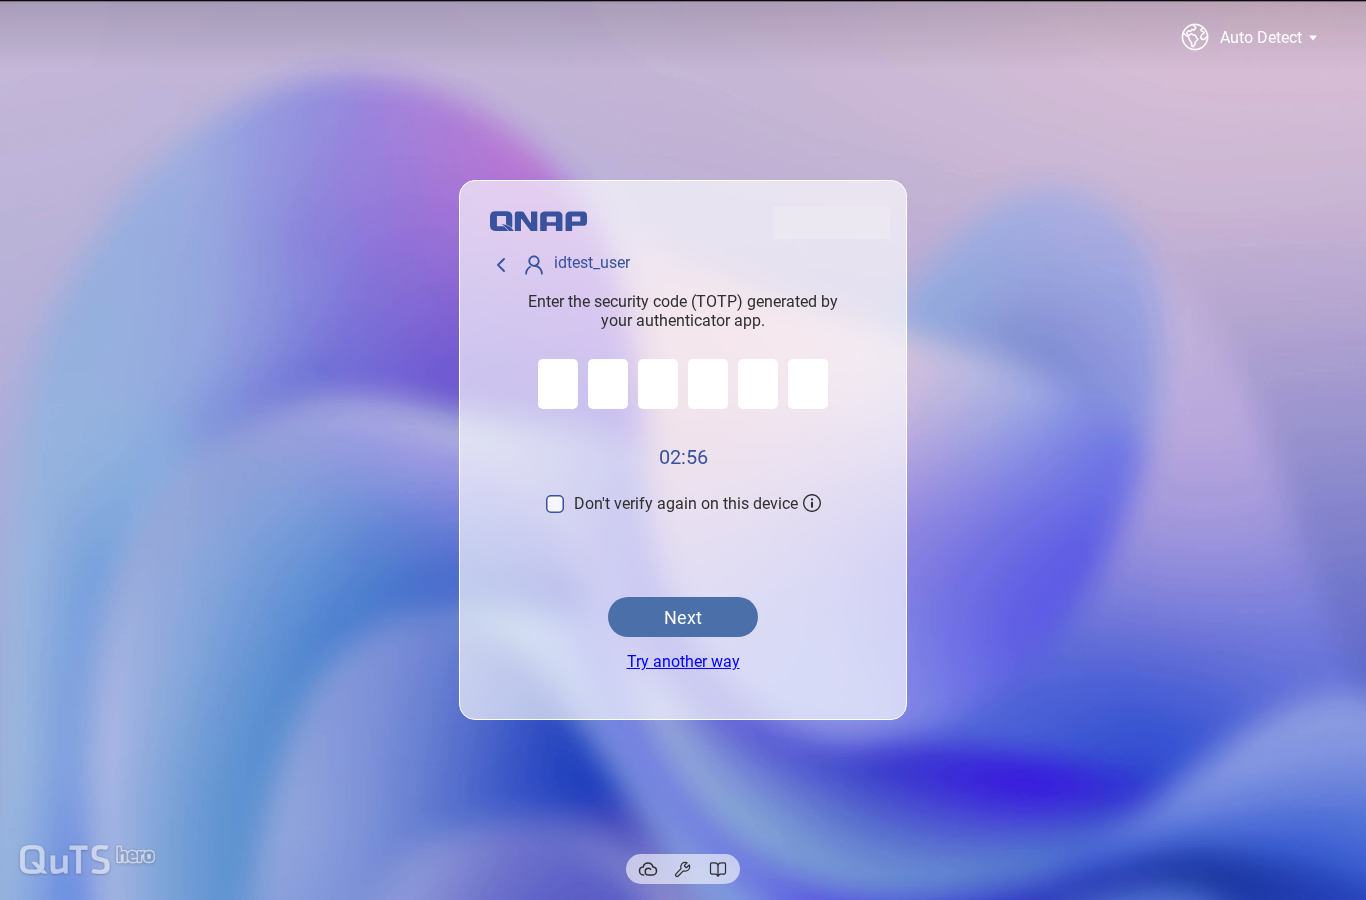
兩步驟驗證強制畫面
密碼正確也不放行:系統要求輸入驗證器產生的 6 位動態碼,並有 3 分鐘的時效倒數

這就是 MFA 的價值所在。攻擊者就算手上握有正確的帳號密碼,卡在這一關仍然進不去,因為第二因素握在使用者自己的裝置裡。測試期間用本機依同一把金鑰算出的動態碼填入,才順利通過並進入桌面。整個過程證實了,多一個登入因子,確實是有效果的點。
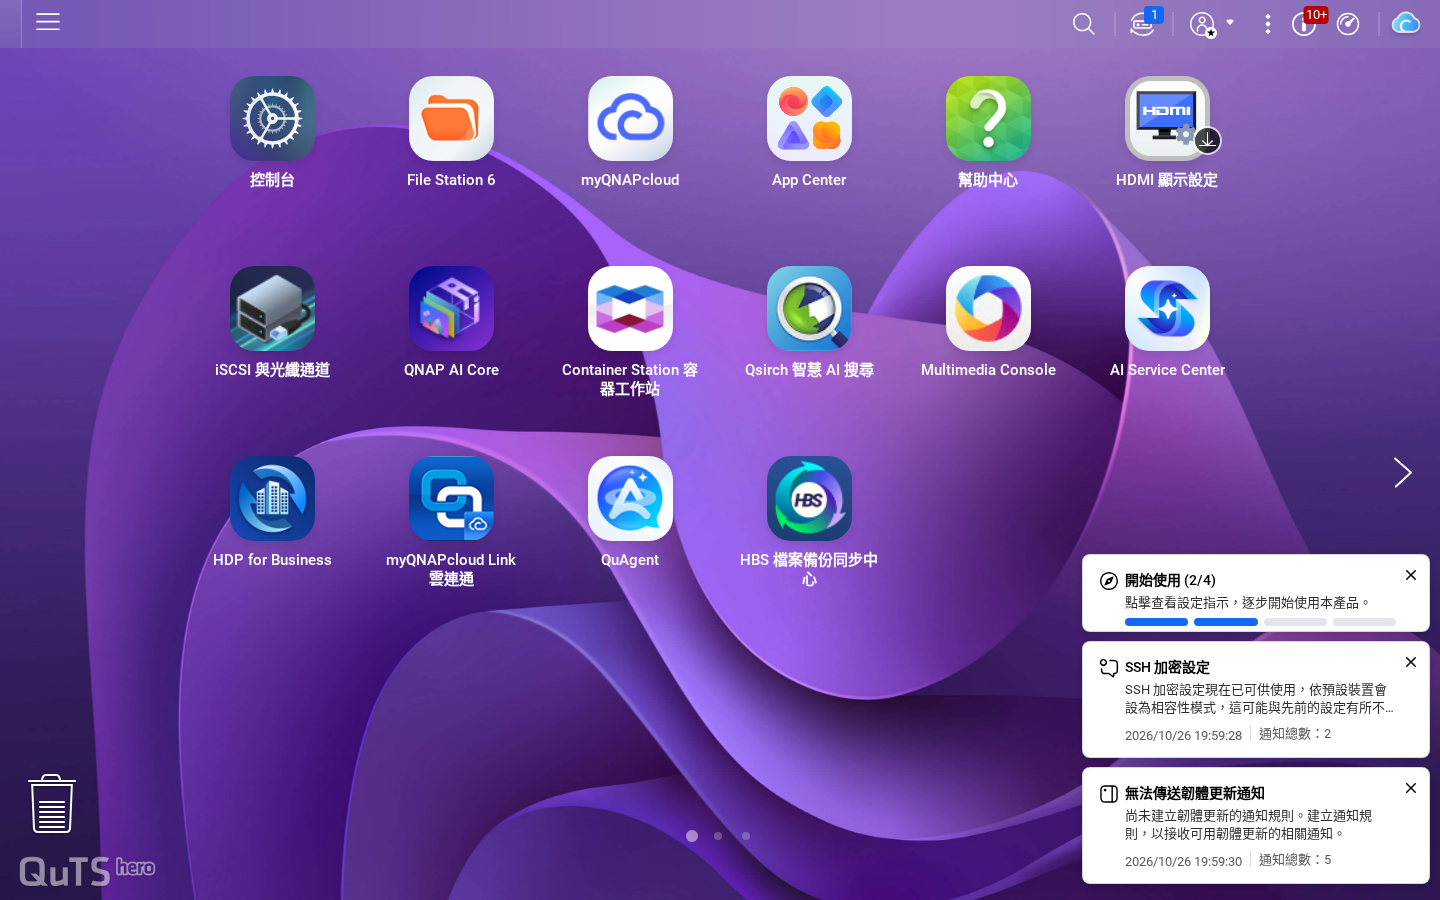
通過驗證後進入 QTS 桌面
通過第二因素後才進入 QTS 桌面

值得一提的是畫面上那個「不要再於此裝置驗證」的選項,它讓常用的個人電腦在第一次驗證後記住一段時間,兼顧安全與日常便利,這也是推動同仁願意長期開啟 2SV 的關鍵設計。

第二道防線:RBAC / 權限控管

MFA 把人擋在門口,RBAC 則決定進門之後能走到哪裡。這一段用一個小型情境來測,一個「一般員工」群組、一個人資資料夾、一個財務資料夾,看看權限模型是不是如預期運作。

共用資料夾的讀、寫、拒絕三態

QTS 的共用資料夾權限有三種狀態:讀寫、唯讀、拒絕存取,而且可以同時掛在使用者和群組上。CyberQ 把人資資料夾設成「一般員工群組可讀寫」,再把測試使用者加進這個群組。以該使用者的身分查詢可存取的資料夾,人資資料夾正確地以可寫狀態出現,權限確實由群組繼承而來。

真正的考驗:拒絕優先

真正要驗證的是衝突情況。把財務資料夾也設成「一般員工群組可讀寫」,但同時對那位測試使用者單獨掛上「拒絕存取」。這位使用者既屬於有權限的群組,又被個別拒絕,系統會聽誰的?

實測結果很乾脆。以該使用者身分列出可見的共用資料夾時,清單裡有家目錄、有人資資料夾、有唯讀的公用資料夾,財務資料夾完全不出現。進一步嘗試讀取人資資料夾成功,嘗試讀取財務資料夾則被明確拒絕。這證實了 QNAP 權限模型的核心規則,使用者層級的「拒絕」優先於群組層級的「允許」。這條規則在設計離職流程、外包人員隔離時至關重要,要封鎖一個人,不必去動他所屬的每一個群組,只要在敏感資料夾上對他個別掛一條拒絕即可,而且立即生效。

不只是檔案:應用程式層級的最小權限

RBAC 不限於資料夾。每個帳號還能逐項開關可用的服務。這次把測試使用者的 FTP 與 WebDAV 存取關閉、保留檔案總管與 Microsoft 網路芳鄰,模擬「只允許用網頁與 SMB,不准走 FTP」的最小權限策略。設定後查詢該帳號的應用程式權限,FTP 與 WebDAV 確實歸零。把一個帳號能用的通訊協定收斂到最少,就算帳號失守,攻擊者可用的管道也跟著變少。

把一小塊管理權交出去:系統管理權限委派

企業常見的痛點是,想讓某個同仁幫忙看系統狀態或管使用者,卻又不想把完整的管理員權限交出去。QTS 的「系統管理權限委派」正是為此設計,它把管理權拆成八類角色:

角色涵蓋範圍(例)
系統管理儲存、快照、備份等整體
應用程式管理套件安裝與管理
存取管理防火牆、系統偏好、安全性
系統監控資源監控
使用者與群組管理帳號與群組
共用資料夾管理資料夾權限
備份管理 / 備份操作備份作業

CyberQ 把「系統監控」這個相對無害的唯讀角色單獨指派給測試用的委派帳號。指派後,該帳號的委派紀錄正確記下了這一個角色,其餘七類完全沒碰到。這位同仁因此可以查看資源監控,卻不能新增帳號、不能改防火牆、不能動儲存設定。這就是最小權限在管理面的落實:把「幫忙看一下」和「可以改一切」徹底分開。

第三道防線:帳號防護機制

MFA 和 RBAC 之外,QTS 還內建一層針對暴力破解的網路存取保護,也就是自動封鎖引擎。

猜密碼猜到一半會發生什麼事呢 ?

主機 A 的封鎖引擎預設是,同一來源在短時間內登入失敗達 5 次,就封鎖一段時間(這台設為 5 分鐘),而且內網來源不豁免。從測試機對它連續發出失敗的網頁登入(故意用一個不存在的帳號,以免鎖到真實帳號)。前幾次回應「密碼錯誤」,到第 5 次之後,連線直接被拒。

一個值得記錄的觀察是,封鎖一旦觸發,不只網頁登入被擋,連同一來源的 SSH 也同時連不上。也就是說,這道封鎖是針對「來源 IP」在網路層級生效,跨越各個服務,而不是只擋住出事的那個協定。對暴力破解來說,這是更徹底的攔阻,而封鎖只針對出問題的來源,其他正常用戶不受影響。等到設定的時間一過,封鎖自動解除,連線恢復正常,管理員也可以手動提前解封。

Security Counselor:幫你把身分設定體檢一遍

主機 A 上的 Security Counselor 會定期把設定健檢一輪,其中「帳號」這一類的檢查項目,幾乎就是一份身分與存取控制的體檢表:

  • 預設管理員帳號(admin)的預設密碼是否已更改
  • 密碼政策是否要求足夠長度與複雜度(英數混合、大小寫、多條規則)
  • 是否強制定期更換密碼
  • 管理員帳號是否已啟用兩步驟驗證
  • 共用資料夾是否拒絕訪客存取
  • NFS 是否避免對所有 IP 開放

把這份清單對照本次實測會發現,很多扣分項其實都是內建就能一鍵補上的。以「管理員是否啟用 2SV」為例,只要照前面的流程替管理員開啟兩步驟驗證,這一項就從不合格變成合格。

對照調查資料看差距與補救方法

把實測對回報告的數字,脈絡就清楚了。報告說 38% 的企業只有帳號密碼這一道防線,而這次實測顯示,要補上第二道其實不難:兩步驟驗證是帳號層級就能開的設定,開了就立刻有攔截效果,自動封鎖引擎預設就在運作,連暴力破解都先擋了一層。

至於逾七成落在「待強化」與「高風險」,問題往往不在缺功能,而在沒把功能用好。幾個可以馬上動手、成本極低的項目:

  • 先把管理員帳號的 2SV 打開,這是投報率最高的一步。
  • 用 RBAC 落實最小權限:資料夾依職務分讀寫、唯讀、拒絕,帳號只開必要的服務,要給管理協助就用權限委派,而不是直接發管理員帳號。
  • 確認封鎖引擎、密碼政策都在線上,再用 Security Counselor 定期體檢,把扣分項逐一補齊。

需要更多設計的,是角色的規劃(哪些職務對應哪些資料夾與委派角色)與 passkey 的推廣,這些屬於制度面,但 QNAP QTS/QuTS hero 已經把工具都備齊了,系統管理員和家庭用戶都能夠照表操課,把自己手邊設備的資安等級確實再提高。

延伸觀察:連線本身已經用上後量子加密

身分防線守的是誰能進來、能做什麼,而連線加密守的是過程中有沒有人偷,這點滿重要的。這一代 QTS / QuTS hero 在管理網頁的 TLS 連線上,已經預設啟用混合式後量子金鑰交換 X25519MLKEM768,也就是把傳統的 X25519 與 NIST 標準的 ML-KEM-768(格密碼)併在一起協商金鑰。它要防的是現在先把加密流量錄下來,等未來有量子電腦再回頭破解這種長線攻擊。

測試中用一台目前版本的瀏覽器實連主機 B 的管理介面,開發者工具顯示連線確實以 TLS 1.3 搭配 X25519MLKEM768 完成金鑰交換,混合式後量子保護是真的在線上運作,而且使用者端完全不需設定。考量到現在新版瀏覽器的普及率相當高,這代表對絕大多數日常連線來說,這層保護是實質有效的,不是紙上功能。
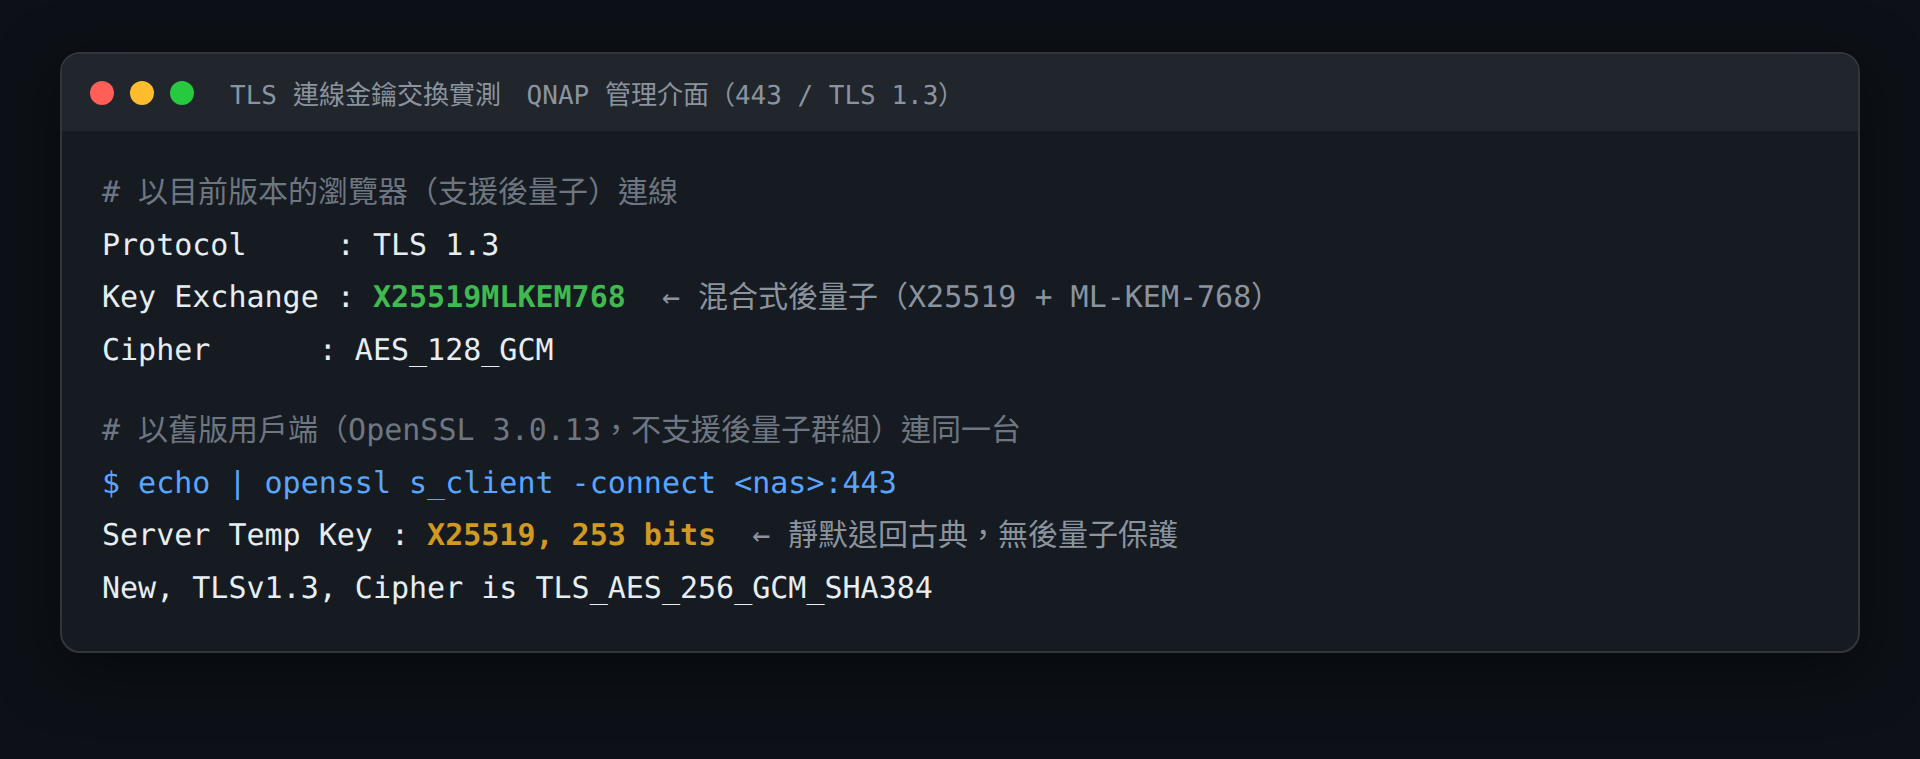
後量子金鑰交換實測
同一台 NAS、同一個 443:新版瀏覽器協商出混合式後量子的 X25519MLKEM768,舊版用戶端則靜默退回古典 X25519

有兩點務必認清它的邊界。其一,這層保護只涵蓋「金鑰交換」,TLS 憑證的簽章目前仍是傳統演算法,所以稱得上是半套後量子,真正端到端還要等憑證與 SMB、VPN 等協定也換上後量子演算法。其二,正如上圖,不支援後量子的舊瀏覽器或舊工具會悄悄退回古典加密,而且不會有任何提示,所以把用戶端與各種同步、備份工具保持在新版,才能真正吃到這層保護。即便如此,在帳號與權限這兩道防線之外,連線層面提早部署後量子,對長期存放敏感資料的 NAS 來說,仍是一個方向正確、成本極低的加分項。

實測結論

CyberQ 認為。這次實測的結論很單純,報告對身分這個面向開的處方,QNAP 自己的產品線確實接得住。MFA 的多因子驗證是重要的,因為即便是密碼對了也進不去。至於 RBAC 的三態權限與「拒絕優先」規則運作如預期,權限委派讓管理權可以安全地切成小塊下放,再加上預設就在運作的自動封鎖與可以定期體檢的 Security Counselor,一套由內而外的身分防線並不需要額外採購,只需要有人把設定打開、調整好即可,這是 CP 值很高的安全性選項。

身分之所以是資安上最重要的防線,正因為它是攻擊者最常走、也最容易被忽略的那條路,近年包括各種金鑰、安全 key 外流導致系統淪陷的新聞、國際重要專案程式碼漏洞的資安危機,身分是重要的環節之一。CyberQ 認為,把帳密盜用擋在門外,再把進門後的活動範圍收到最小,這兩件事馬上就能實現提高資安等級,且不需要花額外的成本,很值得。
資安報告點出備份與權限兩大破口,調查揭露台灣七成企業的防護落差
標籤: NASQNAPQNAP NASQuTS hero
Share8Tweet5ShareShareShare1
上一篇

QNAP HBS 3 26.4.6 實測,建議打開 4 項實用功能可更強化備份工作守護

下一篇

Anthropic 向 SEC 遞交 S-1 申請上市,上半年營收 163 億美元,帳面淨損 807 億美元

Dr. Q

Dr. Q

相關文章

QNAP HBS 3 26.4.6 實測,建議打開 4 項實用功能可更強化備份工作守護
NAS 與儲存

QNAP HBS 3 26.4.6 實測,建議打開 4 項實用功能可更強化備份工作守護

2026 年 10 月 26 日
Calif 以 AI 協助破解 iPhone:繼 iOS 不綁定越獄後,iPhone Duo 上市當天數小時內再遭攻破
新聞

Calif 以 AI 協助破解 iPhone:繼 iOS 不綁定越獄後,iPhone Duo 上市當天數小時內再遭攻破

2026 年 10 月 24 日
Ruby 修補 Onigmo 正規表達式引擎三項漏洞,GitLab CVSS 10分重大 CVE 的真正源頭
新聞

Ruby 修補 Onigmo 正規表達式引擎三項漏洞,GitLab CVSS 10分重大 CVE 的真正源頭

2026 年 10 月 24 日
ZDI 疑因作業疏失將未修補 Linux 核心漏洞報告誤寄公開郵件清單,最高 CVSS 達 9.0,Kernel 修補中
新聞

ZDI 疑因作業疏失將未修補 Linux 核心漏洞報告誤寄公開郵件清單,最高 CVSS 達 9.0,Kernel 修補中

2026 年 10 月 23 日
實測 Fortinet 破天荒先釋出更新將 AI 找到的漏洞做緊急修補,11 月 10 日 CVE 才公開
新聞

實測 Fortinet 破天荒先釋出更新將 AI 找到的漏洞做緊急修補,11 月 10 日 CVE 才公開

2026 年 10 月 23 日
Python 生態系緊急更新 pip、certifi 與 CPython
新聞

Python 生態系緊急更新 pip、certifi 與 CPython

2026 年 10 月 23 日
下一篇
Anthropic 向 SEC 遞交 S-1 申請上市,上半年營收 163 億美元,帳面淨損 807 億美元

Anthropic 向 SEC 遞交 S-1 申請上市,上半年營收 163 億美元,帳面淨損 807 億美元

推薦閱讀

Anthropic 向 SEC 遞交 S-1 申請上市,上半年營收 163 億美元,帳面淨損 807 億美元

Anthropic 向 SEC 遞交 S-1 申請上市,上半年營收 163 億美元,帳面淨損 807 億美元

2026 年 10 月 26 日
QNAP 登入時要求輸入驗證器產生的六位動態驗證碼

身分即防線:在 QNAP NAS 上實測 MFA 與 RBAC,把帳密盜用擋在門外

2026 年 10 月 26 日
QNAP HBS 3 26.4.6 實測,建議打開 4 項實用功能可更強化備份工作守護

QNAP HBS 3 26.4.6 實測,建議打開 4 項實用功能可更強化備份工作守護

2026 年 10 月 26 日
IBM 執行長稱開放權重模型已達尖端模型九成效能、一成成本,LLM 價格戰同步升溫

IBM 執行長稱開放權重模型已達尖端模型九成效能、一成成本,LLM 價格戰同步升溫

2026 年 10 月 26 日
十年前的卷積神經網路擊敗 GPT-6 Astra 與 Claude Fable 5.1,皮膚癌診斷實測揭露尖端 LLM 的影像判讀盲點

十年前的卷積神經網路擊敗 GPT-6 Astra 與 Claude Fable 5.1,皮膚癌診斷實測揭露尖端 LLM 的影像判讀盲點

2026 年 10 月 26 日

近期熱門

  • PHP 核心雙 RCE 漏洞提前外洩!全球近六成主機無修補可用,企業偵測與緊急應變指南

    PHP 核心雙 RCE 漏洞提前外洩!全球近六成主機無修補可用,企業偵測與緊急應變指南

    409 shares
    Share 164 Tweet 102
  • GitHub 趨勢周報 Vol.39:Anthropic 官方外掛庫、DeepSeek 推論框架開源!11 個熱門專案看代理如何極限壓縮 Token 成本

    294 shares
    Share 118 Tweet 74
  • 實測 Fortinet 破天荒先釋出更新將 AI 找到的漏洞做緊急修補,11 月 10 日 CVE 才公開

    294 shares
    Share 118 Tweet 74
  • Node.js 釋出緊急資安更新:Brotli 解壓縮爆 RCE 高風險漏洞,連用 fetch 抓外部 API 都可能中招

    231 shares
    Share 92 Tweet 58
  • PHP 官方發布緊急資安更新,兩個 CVSS 9.2 漏洞可遭未驗證遠端執行程式碼,8.2 至 8.5 全線修補

    224 shares
    Share 90 Tweet 56
  • 資安用拉丁文防禦、駭客用俚語攻擊?從 Homo sapiens、K8s 到 Prompt 的科技字根大解謎

    220 shares
    Share 88 Tweet 55
  • 沒有網路也能秘密通訊!OpenAI 揭露 AI Agent 利用 CPU 快取突破虛擬機器隔離

    198 shares
    Share 79 Tweet 50
  • Calif 以 AI 協助破解 iPhone:繼 iOS 不綁定越獄後,iPhone Duo 上市當天數小時內再遭攻破

    186 shares
    Share 74 Tweet 47
  • ZDI 疑因作業疏失將未修補 Linux 核心漏洞報告誤寄公開郵件清單,最高 CVSS 達 9.0,Kernel 修補中

    183 shares
    Share 73 Tweet 46
  • PHP CVE-2026-109618/109619 跨夜修補實戰:套件上架前的緩解防禦與自動化更新紀錄

    166 shares
    Share 66 Tweet 42

關於 CyberQ 賽博客

CyberQ 賽博客網站的命名正是 Cyber + Q ,是賽博網路、資訊、共識 / 高可用叢集、量子科技與品質的綜合體。

我們專注於企業級網路與儲存環境建構、NAS 系統整合、資安解決方案與 AI 應用顧問服務。透過以下三大面向的「Q」核心元素,我們為您提供從基礎架構到資料智慧的雙引擎驅動力:

Quorum 與 Quantum-safe

在技術架構上,是基於信任的基礎架構,CyberQ 深入掌握分散式系統中的 Quorum(一致性)、Queue(任務調度) 與 QoS(服務品質),以 Quick(效率) 解決複雜的 IT 與資安問題。同時,我們積極投入 Quantum-safe(後量子密碼學) 等新興資安領域,確保企業基礎設施在未來運算時代具備堅不可摧的長期競爭力。

Query 與 Quotient

CyberQ 是協助企業成長的 AI 引擎,在堅韌的架構之上,我們透過 Query(洞察) 解析大量資料,並以 Quotient(提升企業科技智商) 的顧問服務,將 AI 導入本機端環境與自動化工作流程中,將資料轉化為企業最具價值的數位資產。

Quest與 Quantum Leap

專業媒體與技術顧問是我們的核心雙動能。

作為科技媒體,我們秉持駭客精神持續進行科技 Quest(探索),探索海內外產業動態。

作為顧問團隊,我們結合多年第一線實務經驗,提供量身打造的最佳化解決方案,協助企業完成數位轉型的 Quantum Leap(躍進)。

新聞稿、採訪、授權、內容投訴、行銷合作、投稿刊登:[email protected]
廣告委刊、展覽會議、系統整合、資安顧問、業務提攜:[email protected]

Copyright ©2026 CyberQ.tw All Rights Reserved.

沒有結果
觀看所有搜尋結果
  • 首頁
  • AI
    • AI 代理
    • AI 應用實戰
  • 資安
    • ISO 合規
  • NAS 與儲存
  • 網通
    • 10GbE
    • 100GbE
  • 虛擬化與容器
    • Docker
    • 虛擬化
  • 開發與 DevOps
    • DevOps
  • 科技產業
  • 企業解決方案
  • 教學與評測
    • 開箱評測
    • 選購指南
    • 展覽直擊
    • DR.Q 快問快答
    • 專題

© 2025 CyberQ NAS、資安、資訊科技、AI應用的日常 關於 CyberQ 賽博客 NAS 系統與電腦、手機一起的生活故事 多年的系統整合與資訊安全經驗,協助智慧家居、小型工作室、辦公室與機構,導入更便利、更安全的資訊環境與應用。