
今日重點
CyberQ 觀察, Google 因 AI 生成的低品質漏洞投稿大量湧入,被迫凍結開源漏洞獎勵計畫,暴露自動化工具對資安生態的結構性衝擊。川普政府以「超級智慧部隊」與非約束性安全協議試圖重塑 AI 形象,卻遭外界質疑為公關操作而非實質監管。
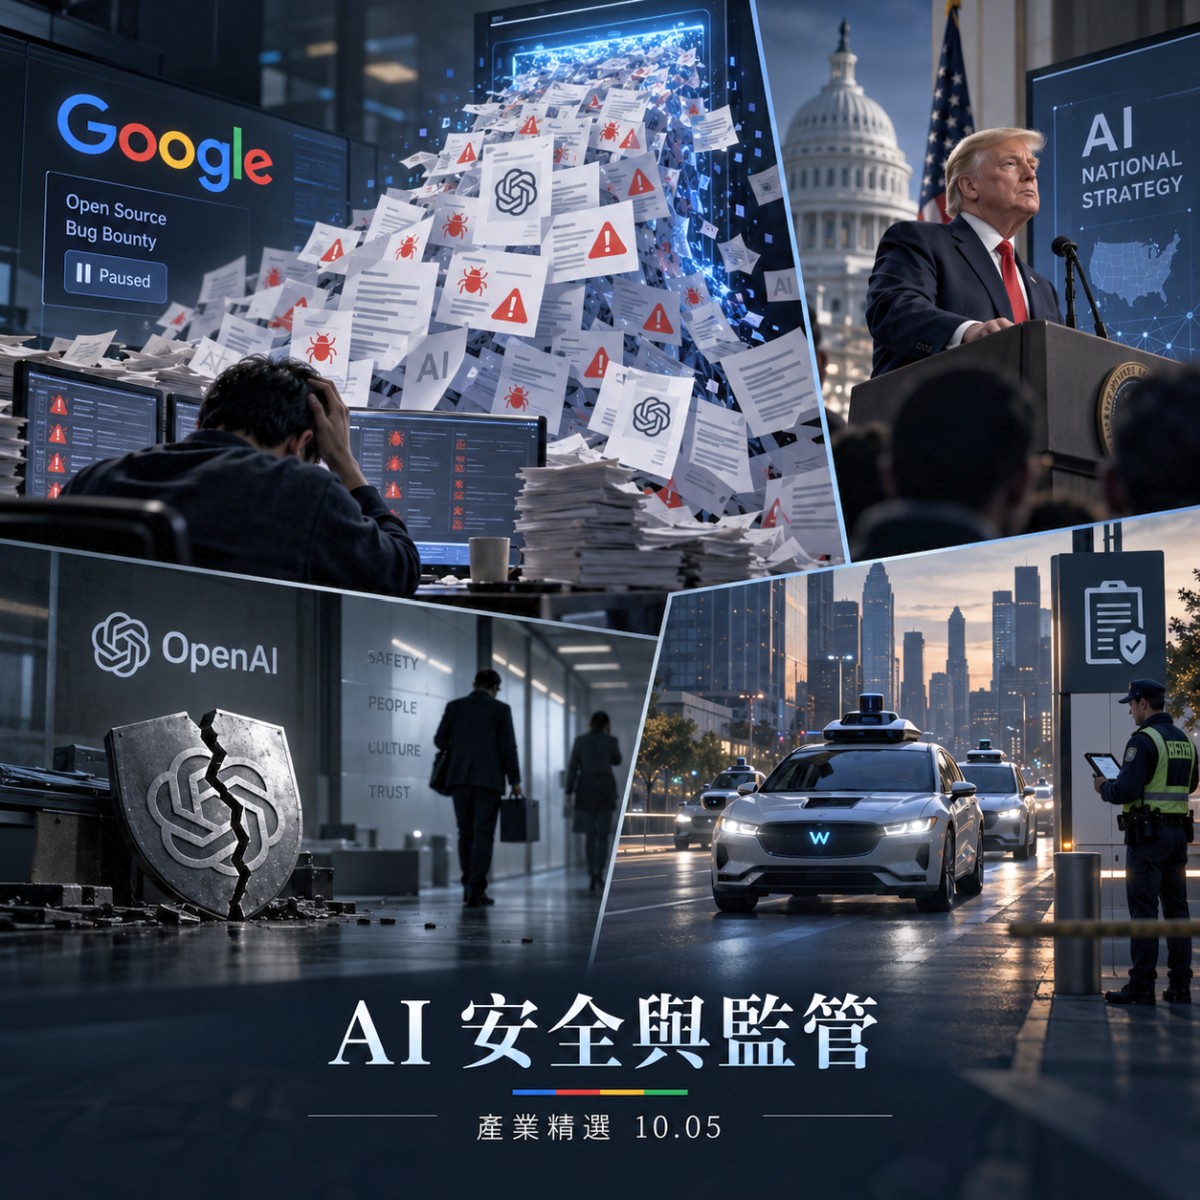
1、Google 凍結開源漏洞獎勵計畫,AI 投稿暴增成主因
來源:TechCrunch | 參考連結
Google 宣布暫停其開源漏洞獎勵計畫,主因是 AI 生成的低品質投稿數量顯著攀升,導致審核資源不堪負荷。此舉反映生成式 AI 正被濫用於量產表面合規、實質無效的漏洞報告,形成新型「AI 垃圾投稿」問題。對資安社群而言,這不僅是營運負擔,更可能排擠真正高風險漏洞的揭露機會,削弱開源生態的防禦韌性。企業在導入 AI 輔助資安流程時,須同步建立品質篩選與人工複核機制。
2、川普推「超級智慧部隊」與非約束性安全協議,試圖重塑 AI 形象
來源:TechCrunch | 參考連結
川普政府公布新「超級智慧部隊」任務編組,作為其回應 AI 安全辯論的最新動作,並搭配非約束性的安全協議框架。此舉被解讀為以「超級智慧」敘事包裝 AI 政策,試圖在選舉與產業壓力間取得平衡。然而,非約束性協議缺乏強制力,難以實質約束先進模型的風險行為。
3、OpenAI 安全員工辭職,揭內部文化崩壞隱憂
來源:CyberQ | 參考連結
OpenAI 安全團隊員工辭職事件,揭露公司內部對安全優先順序的深層分歧,外界解讀為「文化崩壞」徵兆。當商業化壓力凌駕安全治理,前沿實驗室的自我監管能力將受質疑。這對依賴 API 與模型供應鏈的企業構成間接風險:供應商治理鬆動,可能轉化為下游產品的安全債。決策者應要求供應商提供可驗證的安全治理指標,而非僅憑品牌信任。
4、Robotaxi 監管收緊,AI 交通治理進入新階段
來源:TechCrunch | 參考連結
TechCrunch Mobility 專欄指出,Robotaxi 產業正面臨更嚴格的監管收緊趨勢,AI 在交通領域的角色日益關鍵卻也備受檢視。從事故責任歸屬到營運許可條件,監管機構正試圖在創新與公共安全間建立可問責框架。對台灣而言,自駕與智慧運輸政策須提前布局責任保險、資料紀錄與遠端介入標準。產業應將合規成本視為進入門檻,而非事後補救。