CyberQ 賽博客
沒有結果
觀看所有搜尋結果
  • 首頁
    • 關於我們
    • 隱私權政策
  • 熱門
  • AI 人工智慧
    • AI 應用實戰
    • AI 代理
  • 資安
    • ISO 合規
  • Docker
    • 虛擬化
  • 進階應用
    • DevOps
    • 程式開發
    • 企業解決方案
  • 網通
    • 100GbE
    • 10GbE
  • NAS
  • 開箱測試
    • 選購指南
  • 教學
    • DR.Q 快問快答
  • 展覽直擊
聯繫我們
  • 首頁
    • 關於我們
    • 隱私權政策
  • 熱門
  • AI 人工智慧
    • AI 應用實戰
    • AI 代理
  • 資安
    • ISO 合規
  • Docker
    • 虛擬化
  • 進階應用
    • DevOps
    • 程式開發
    • 企業解決方案
  • 網通
    • 100GbE
    • 10GbE
  • NAS
  • 開箱測試
    • 選購指南
  • 教學
    • DR.Q 快問快答
  • 展覽直擊
沒有結果
觀看所有搜尋結果
CyberQ 賽博客
沒有結果
觀看所有搜尋結果
  • 首頁
  • 熱門
  • AI 人工智慧
  • 資安
  • Docker
  • 進階應用
  • 網通
  • NAS
  • 開箱測試
  • 教學
  • 展覽直擊
首頁 DR.Q 快問快答

暗網洩漏資料類型有哪些 ? 企業可選用 CTI 監控暗網威脅強化資安防禦

Walter Black by Walter Black
2025 年 12 月 24 日 08:05
in DR.Q 快問快答, 資安
閱讀時間: 3 分鐘
A A
暗網洩漏資料類型有哪些 ? 企業可選用 CTI 監控暗網威脅強化資安防禦
3.1k
觀看數
分享到臉書分享到 X分享到Line分享到 Threads分享到 Linkedin

在暗網論壇(如著名的 DarkForums 或各類駭客論壇)上,資料通常被標價販售或作為「信譽證明(Reputation)」免費釋出。究竟有那些暗網常見的洩漏資料類型呢 ? 以下是 CyberQ 資安顧問實際經驗的彙整。

RELATED POSTS

商周集團網站遭攻擊一週仍未復原,主網域改導向 campaign 子網域

Windows 11 KB5124008 更新登場,史上最大規模 Patch Tuesday 同步修補兩個零時差漏洞

105 個真實 Bug 的實測,尖端模型修復了多少,又花了多少錢

1、個人識別資訊 (PII) 與 客戶資料庫

這是很常見的洩漏資料類型,包括姓名、電話、Email、地址、身分證號、甚至部分遮蔽的信用卡資訊。

駭客會利用這種資料的方式,主要是拿來用在精準釣魚(Spear Phishing)上,這種行為是一大重點,如果駭客擁有真實資料,那他們發出的釣魚郵件被辨識出來的難度就會大幅增加,更好騙到人。

其次是撞庫攻擊(Credential Stuffing),這則是利用洩漏的 Email / 密碼組合去嘗試登入其他高價值服務(如資料庫、銀行、企業 VPN)。

CyberQ 指出,針對這類外洩資料的防禦,企業需要有的啟示是不能再去信任靜態個資驗證,以客服中心為例,他們不能僅憑「身分證號」或「生日」就重置密碼,必須強制實施多因素驗證(MFA),從員工的 SOP 流程與教育訓練就要調整和驗證。

另外,也儘量實施 FIDO2/Passkey,如此一來可大幅降低密碼被撞庫的風險。

2、企業系統與軟體的原始碼 (Source Code) 與開發文檔

包括 Git Repository 的壓縮檔、專利演算法、API 文件、甚至是含有硬編碼(Hard-coded)憑證的程式碼,都是駭客愛用的。其中包括白箱測試(White-box Testing)讓攻擊者不再需要盲測,可以直接從程式碼中快速找出零日漏洞(Zero-day)。

同時他們也會尋找隱藏後門或密鑰則會繼續掃描程式碼中被開發者遺忘的 AWS Key 、其他雲端服務的 API Keys 或資料庫密碼。

CyberQ 建議在 Secrets Management(密鑰管理)要多強化,導入 Vault 等工具,並在 CI/CD 流程中加入自動化掃描(如 TruffleHog),確保公司的程式碼庫中無敏感憑證。

而近年來業界大力提倡的軟體供應鏈安全(SBOM),讓團隊去了解自身依賴的元件有哪些,萬一當原始碼洩漏時,能快速評估哪些模組風險最高,進而能快速妥站處理。

3、初始存取權限 (Initial Access)

這是目前最熱門的商品,包含 RDP 伺服器權限、VPN 帳號、或是已植入 Webshell 的企業伺服器入口。這類賣家被稱為 IAB (Initial Access Brokers)。

許多駭客與勒索軟體組織(Ransomware Gangs)會直接購買這些已經被開採的「後門」,省去自行滲透的時間,直接進場加密檔案。

CyberQ 建議各家對於暴露面管理(ASM)要儘量完善,企業必須比坊間駭客先知道自己有哪些 RDP/VPN 暴露在公網上,資安團隊與資訊團隊要合作無間找出公司的暴露面再做強化和管理。

而業界很常強化的行為分析(UEBA),去監控 VPN 登入後的異常行為,比方說半夜從異常國家登入並進行內部伺服器大量橫向移動,這類案例要能儘量提早發現並即時阻斷。

如何透過 CTI 監控暗網威脅

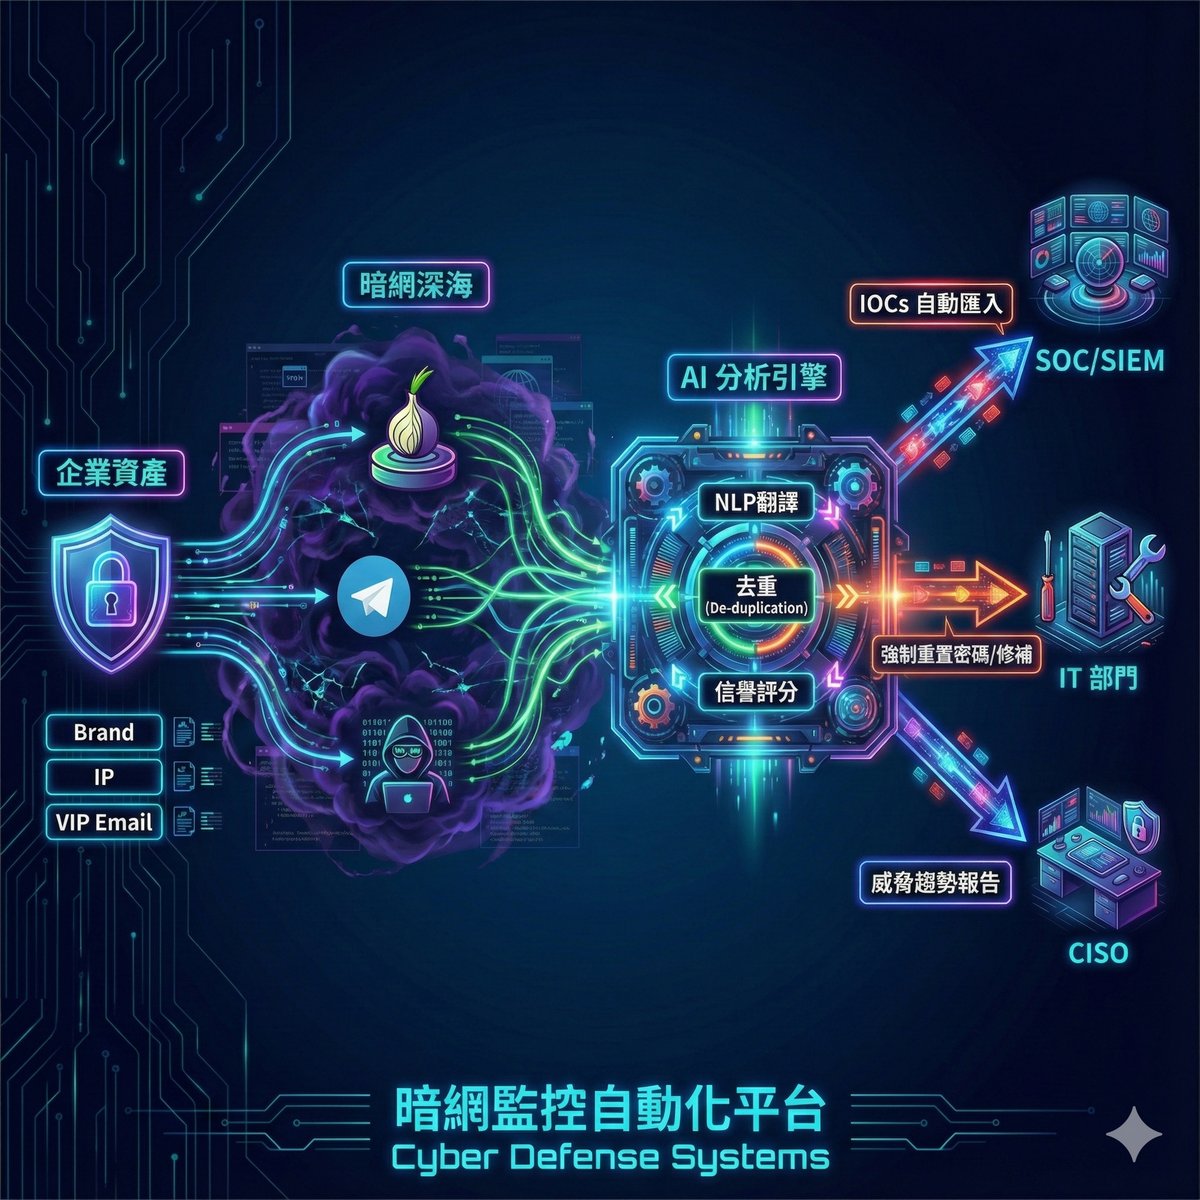
各國許多公司或機構會仰賴威脅情資(Cyber Threat Intelligence, CTI)來將暗網的混亂資訊轉化為可執行的防禦策略。這通常不是由企業內部 IT 手動去逛論壇,而是去採購訂閱專業服務或使用自動化工具。
1、監控的「關鍵字」與「資產」 (Asset Monitoring)

CTI 系統會針對企業的數位資產設定「雷達」,一旦在暗網被提及即發出警報。品牌監控會針對企業名稱、縮寫、網域名稱(Domain)。而VIP 監控則是進行高階主管(C-Level)的姓名、個人 Email(防止變臉詐騙 BEC)等等進行必要措施。

技術特徵的部分會將公司特有的 IP 段、Hash 值、或是特定的程式碼片段納入監控範圍。再來是 BIN 碼監控,資安公司也會對於金融業、銀行等,監控特定信用卡發卡號段(BIN Code)在暗網黑市的出現頻率。

2、CTI 的運作三層次

企業導入 CTI 通常分為三個層次深度:

層次運作方式目的
戰術級 (Tactical)自動化爬蟲 (Crawlers)
利用機器人 24/7 抓取數百個暗網論壇、Pastebin 網站、Telegram 群組的公開貼文。
快速發現憑證或API、企業資料洩漏,立即重置密碼或修補漏洞。
營運級 (Operational)人為分析 (Human Analysts)
資安分析師潛伏在駭客社群,分辨哪些是「吹牛(Scam)」哪些是「真實威脅」。
了解攻擊者的 TTPs(戰術、技術與程序),調整防火牆與 SIEM 規則。
戰略級 (Strategic)趨勢預測
分析駭客近期對特定產業(如台灣半導體、科技業與醫療生技產業)的興趣度。
協助資安長或資安團隊向董事會、管理階層報告風險,爭取資安預算。

3、當發現威脅時的處置流程 (Takedown & Mitigation)

CyberQ 依據實務經驗,認為監控只是手段,處置才是重點。

通常第一步最重要的是驗證真偽,這是因為許多暗網資料通常是「舊瓶裝新酒」,重新打包幾年前的舊資料再上來賣,或者只是單一或數個未妥善設防的用戶設備資料外流,CTI 團隊需比對樣本資料,確認是否為新洩漏的威脅情資。

再來是像駭客購買資料與銷毀,這則是極具爭議的部分,在極少數情況下,某些企業會透過第三方談判專家與駭客接觸,試圖確認資料範圍,但通常不建議也不會付費贖回資料,因為並無法保證駭客會百分百刪除他手上資料。

而處理這些過程中還有一個很重要的工作項目是通知與阻斷,比方說發現員工帳密洩漏,立即予以強制重置,再讓員工去重新綁定,特別若有特權帳號,管理上要更加小心。若發現系統或城市的原始碼洩漏,最重要的關鍵是,立即更換所有相關的 API Keys,避免駭客能夠進一步登入取得更多資料和權限。

這也考驗團隊在控管 API Keys 可用 IP 範圍、內外部防火牆等議題和實作上,程式邏輯也需要更清楚。
暗網是什麼 ? 連接暗網進行情資蒐集的 OPSEC 操作安全規範
LockBit 5.0 新變種現蹤,Check Point 最新報告示警,大型勒索組織開放加盟全面復甦攻擊全球
七成國民個資裸奔犯眾怒脫酷!Coupang 酷澎陷美韓雙重風暴,恐面臨史上首次「勒令停業」制裁 ?
伊朗駭客組織 Infy 全新惡意軟體鎖定各國政府與異議人士
實測 QNAP QuTS hero h6.0.0 Public Beta,高可用性 HA、FIDO2 與光纖通道虛擬化 NPIV 全面進駐,企業級儲存再進化
駭客兜售威聯通雲端權限與 1.7TB 資料?官方澄清:myQNAPcloud 無遭駭,純屬用戶舊設備設定疏失
標籤: CTICyber Threat IntelligenceDark WebTor威脅情資暗網
Share38Tweet24ShareShareShare7
上一篇

暗網是什麼 ? 連接暗網進行情資蒐集的 OPSEC 操作安全規範

下一篇

微軟正式回應 Windows 11 AI 隱私爭議

Walter Black

Walter Black

具備多年專案管理、資訊架構、VM環境、雲服務、中大型資訊機房建置經驗,ISO 27001:2022 LA。

相關文章

商周集團網站遭攻擊一週仍未復原,主網域改導向 campaign 子網域
新聞

商周集團網站遭攻擊一週仍未復原,主網域改導向 campaign 子網域

2026 年 9 月 15 日
Windows 11 KB5124008 更新登場,史上最大規模 Patch Tuesday 同步修補兩個零時差漏洞
新聞

Windows 11 KB5124008 更新登場,史上最大規模 Patch Tuesday 同步修補兩個零時差漏洞

2026 年 9 月 9 日
105 個真實 Bug 的實測,尖端模型修復了多少,又花了多少錢
新聞

105 個真實 Bug 的實測,尖端模型修復了多少,又花了多少錢

2026 年 9 月 4 日
自建 RustDesk 遠端連線 Server,並把畫面側錄納入合規流程
Docker

自建 RustDesk 遠端連線 Server,並把畫面側錄納入合規流程

2026 年 8 月 31 日
OpenAI 領銜逾 200 家組織聯名警告 AI 網路攻擊即將擴散|AI 趨勢精選 08.31
AI 人工智慧

OpenAI 領銜逾 200 家組織聯名警告 AI 網路攻擊即將擴散|AI 趨勢精選 08.31

2026 年 8 月 31 日
實測 NAS  進行網路封包側錄效能、丟包率與瓶頸解密
10GbE

實測 NAS 進行網路封包側錄效能、丟包率與瓶頸解密

2026 年 8 月 25 日
下一篇
微軟正式回應 Windows 11 AI 隱私爭議

微軟正式回應 Windows 11 AI 隱私爭議

台灣《人工智慧基本法》三讀通過:在美式創新與歐式監管間,台灣選了一條什麼路?

台灣《人工智慧基本法》三讀通過:在美式創新與歐式監管間,台灣選了一條什麼路?

歐盟 GPAI 規則上路引發歐盟 AI 法案在監管與創新的真實考驗

歐盟 GPAI 規則上路引發歐盟 AI 法案在監管與創新的真實考驗

推薦閱讀

AI什麼都能問,人類還需要背東西嗎?研究揭記憶仍是批判思考基礎

AI什麼都能問,人類還需要背東西嗎?研究揭記憶仍是批判思考基礎

2026 年 9 月 16 日
黃仁勳籲 AI 監管放手讓業者自理|費城抗議資料中心擴建|AI墳場揭失敗清單|產業精選 09.16

黃仁勳籲 AI 監管放手讓業者自理|費城抗議資料中心擴建|AI墳場揭失敗清單|產業精選 09.16

2026 年 9 月 16 日

從零打造自己的 Linux:Linux from Scratch

2026 年 9 月 16 日

DeepSeek-V4.1-Flash 雙機 GB10 搭配 QNAP NAS 儲存架構實測

2026 年 9 月 15 日
商周集團網站遭攻擊一週仍未復原,主網域改導向 campaign 子網域

商周集團網站遭攻擊一週仍未復原,主網域改導向 campaign 子網域

2026 年 9 月 15 日

近期熱門

  • 微軟緊急釋出 KB5129195 頻外更新,修補 9 月更新造成的 RDS 當機與 Hyper-V 問題,USB 音訊災情仍未完全解決

    微軟緊急釋出 KB5129195 頻外更新,修補 9 月更新造成的 RDS 當機與 Hyper-V 問題,USB 音訊災情仍未完全解決

    340 shares
    Share 136 Tweet 85
  • 商周集團網站遭攻擊一週仍未復原,主網域改導向 campaign 子網域

    227 shares
    Share 91 Tweet 57
  • 21世紀音樂理論教室:開放教科書如何翻轉大學音樂教育?

    224 shares
    Share 90 Tweet 56
  • GitHub 趨勢周報 Vol.32:技能成為新的散布單位,本地優先工具改以 Rust 重寫

    159 shares
    Share 64 Tweet 40
  • Anthropic 揭 Claude 遭國家級間諜與七家實驗室濫用|AI 趨勢精選 09.14

    147 shares
    Share 59 Tweet 37
  • Sakana AI 推出 Fugu Max 與 Fugu Ultra v2,視覺推論分數超越 Opus 5 與 Fable 5

    147 shares
    Share 59 Tweet 37
  • NVIDIA 營收暴衝 70%、OpenAI Pro 訂閱暫停新戶註冊|產業精選 09.11

    143 shares
    Share 57 Tweet 36
  • Steam Frame 售價 1059 美元起跳,Valve 跨足硬體市場再掀波瀾

    133 shares
    Share 53 Tweet 33
  • Nvidia 執行長直言 AI 減速不可能|OpenAI 豪擲三億收購相機團隊|產業精選 09.15

    128 shares
    Share 51 Tweet 32
  • 大家都該放慢 AI 開發腳步,除了我以外

    124 shares
    Share 50 Tweet 31

關於 CyberQ 賽博客

CyberQ 賽博客網站的命名正是 Cyber + Q ,是賽博網路、資訊、共識 / 高可用叢集、量子科技與品質的綜合體。

我們專注於企業級網路與儲存環境建構、NAS 系統整合、資安解決方案與 AI 應用顧問服務。透過以下三大面向的「Q」核心元素,我們為您提供從基礎架構到資料智慧的雙引擎驅動力:

Quorum 與 Quantum-safe

在技術架構上,是基於信任的基礎架構,CyberQ 深入掌握分散式系統中的 Quorum(一致性)、Queue(任務調度) 與 QoS(服務品質),以 Quick(效率) 解決複雜的 IT 與資安問題。同時,我們積極投入 Quantum-safe(後量子密碼學) 等新興資安領域,確保企業基礎設施在未來運算時代具備堅不可摧的長期競爭力。

Query 與 Quotient

CyberQ 是協助企業成長的 AI 引擎,在堅韌的架構之上,我們透過 Query(洞察) 解析大量資料,並以 Quotient(提升企業科技智商) 的顧問服務,將 AI 導入本機端環境與自動化工作流程中,將資料轉化為企業最具價值的數位資產。

Quest與 Quantum Leap

專業媒體與技術顧問是我們的核心雙動能。

作為科技媒體,我們秉持駭客精神持續進行科技 Quest(探索),探索海內外產業動態。

作為顧問團隊,我們結合多年第一線實務經驗,提供量身打造的最佳化解決方案,協助企業完成數位轉型的 Quantum Leap(躍進)。

新聞稿、採訪、授權、內容投訴、行銷合作、投稿刊登:[email protected]
廣告委刊、展覽會議、系統整合、資安顧問、業務提攜:[email protected]

Copyright ©2026 CyberQ.tw All Rights Reserved.

沒有結果
觀看所有搜尋結果
  • 首頁
    • 關於我們
    • 隱私權政策
  • 熱門
  • AI 人工智慧
    • AI 應用實戰
    • AI 代理
  • 資安
    • ISO 合規
  • Docker
    • 虛擬化
  • 進階應用
    • DevOps
    • 程式開發
    • 企業解決方案
  • 網通
    • 100GbE
    • 10GbE
  • NAS
  • 開箱測試
    • 選購指南
  • 教學
    • DR.Q 快問快答
  • 展覽直擊

© 2025 CyberQ NAS、資安、資訊科技、AI應用的日常 關於 CyberQ 賽博客 NAS 系統與電腦、手機一起的生活故事 多年的系統整合與資訊安全經驗,協助智慧家居、小型工作室、辦公室與機構,導入更便利、更安全的資訊環境與應用。