本週重點
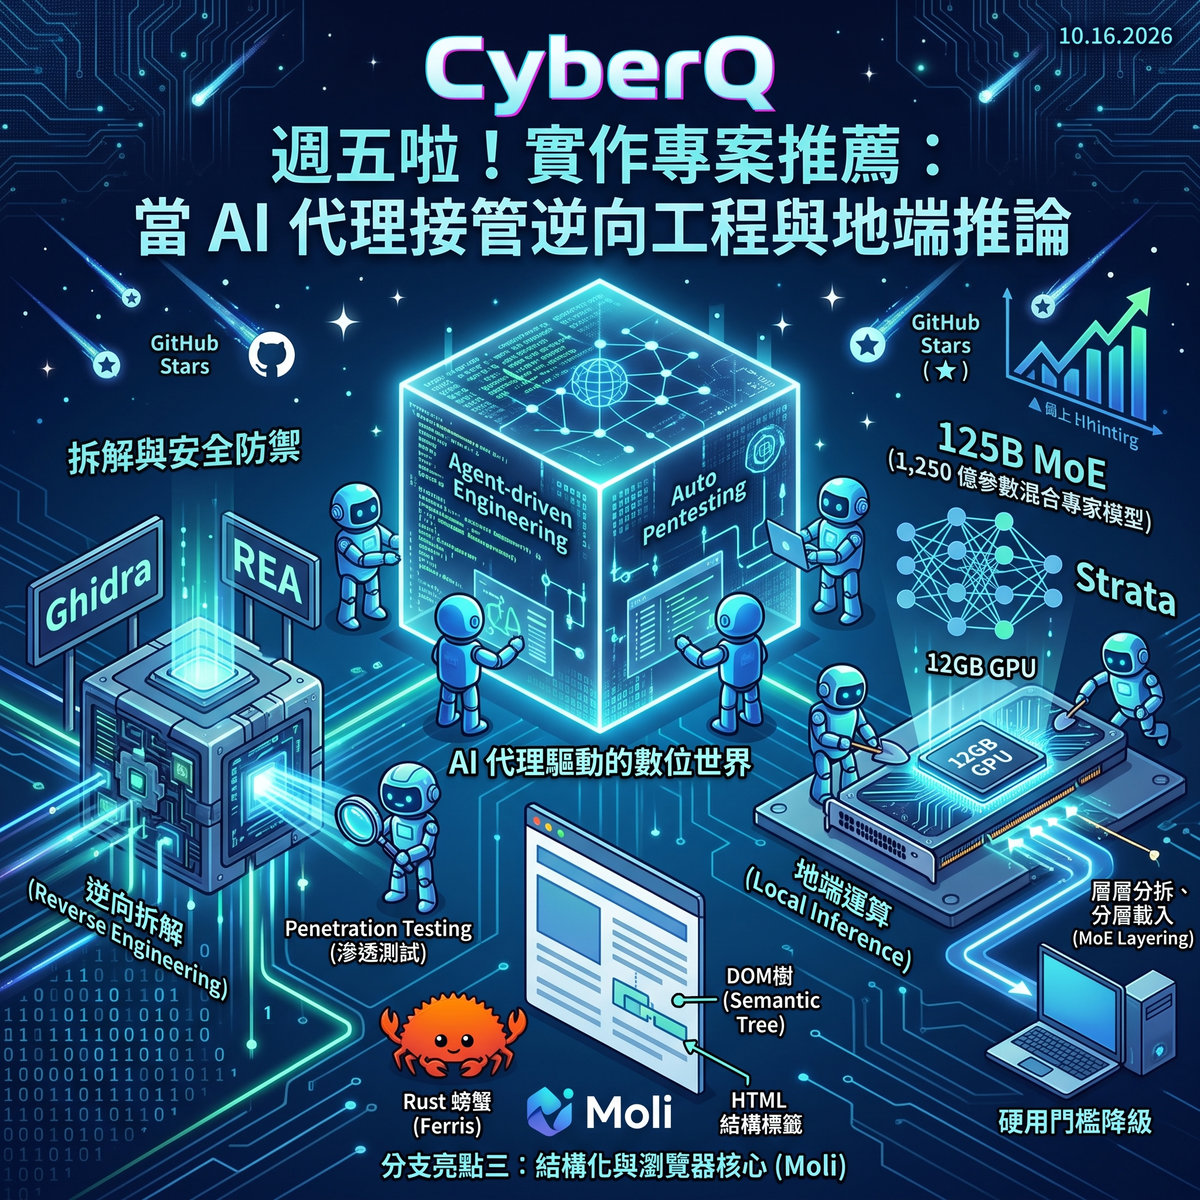
CyberQ 觀察,週五啦,來看看週末可以實作哪些專案呢?本週 GitHub 熱門專案的主軸是把逆向工程與攻防測試交給代理執行。morluto/rea 以 MCP 介接 Ghidra 與 IDA,讓代理從應用行為一路追到原生二進位檔,一週內衝上二十六萬星,並把沉寂多年的 NationalSecurityAgency/ghidra 一併帶上榜。攻防自動化出現 vxcontrol/pentagi 的自主滲透測試系統,防守側則有 cloudflare/security-audit-skill 把漏洞獵捕拆成六個階段並輸出機器可讀結果。
第二條主軸是地端推論的硬體門檻再降,Niko1221/Strata 以專家分層與推測解碼,把 1,250 億參數的稀疏模型放上 12GB 顯卡。另有 lexmount/moli 以 Rust 自建瀏覽器核心,改用結構優先取代像素渲染。
本期彙整的星數與說明以 2026 年 10 月 16 日的專案頁面為準。CyberQ 彙整了本週值得關注的十個重點專案如下。
代理驅動的逆向工程平台 morluto/rea
專案連結 https://github.com/morluto/rea
REA(Reverse Engineer Anything)約有 26.88 萬顆星與 6.74 萬個 fork,採 MIT 授權,第三方素材沿用各自授權。專案本體是一個 MCP 伺服器,同時提供功能相同的命令列介面,讓 Claude Code、Codex、Cursor、Gemini CLI 與 Grok Build 等代理透過 npx rea-agents setup 註冊後直接取用。
分析標的涵蓋原生二進位檔、JavaScript 與 Electron 應用、.NET 組件、網站、Android APK、固件與封包擷取檔。README 強調分析在本機執行,回傳的發現會附帶證據,再由代理據以解釋行為或撰寫並測試重新實作的程式碼。原生分析需要 Hopper、Ghidra 或 IDA 其中之一,靜態 JavaScript 分析則不需要,執行環境要求 Node.js 22.19 以上。
專案另外列出兩項值得注意的告示。其一是官方來源僅限 morluto/rea、rea.tools 與 rea-agents 這個 npm 套件,README 明言相似的儲存庫名稱或複製的說明文件並不構成官方憑據,這對供應鏈風險是直接的提醒。其二是執行階段的擷取會以使用者權限實際執行或操作標的,企業導入時應評估沙箱邊界。授權方面,README 要求使用者須自行合法取得 IDA Pro、Hopper 或 JEB 等商業工具的授權,並限定用於合法研究、教育、互通性、軟體保存,以及分析自有或經授權的軟體。
被重新帶上榜的逆向工程框架 NationalSecurityAgency/ghidra
專案連結 https://github.com/NationalSecurityAgency/ghidra
Ghidra 約有 8.87 萬顆星與 9.9 千個 fork,採 Apache-2.0 授權,由美國國家安全局釋出,定位是軟體逆向工程框架。本週的星數成長並非來自自身改版,而是 REA 將它列為原生分析的後端選項之一,使用者為了搭配代理工作流而回頭安裝。
就功能面而言,README 說明 Ghidra 可在使用者互動與自動化兩種模式下執行,並支援以 Java 或 Python 開發擴充與腳本,另提供 PyGhidra 與 Visual Studio Code 的腳本編輯整合。README 並未提及 MCP 或代理整合,代理能力目前由外部專案補上。
對台灣的資安團隊而言,這個組合的意義在於逆向工程的進入門檻從「會用反編譯器」轉為「會描述分析目標」。原本需要資深工程師數日的行為追查,現在可能由代理在數小時內產出附證據的初步報告,但報告品質仍取決於後端工具的設定與分析者的判讀能力。
Agent Skill 形式的 APK 逆向流程 newliver666/apk-reverse
專案連結 https://github.com/newliver666/apk-reverse
這個專案約有 3.6 千顆星與 736 個 fork,採 MIT 授權,以 Agent Skill 形式發布,可由 Claude Code 或 Codex 等代理載入,安裝指令為 npx skills add newliver666/apk-reverse。涵蓋的任務包括移除冗餘元件、去除廣告、dex 修補、重新封裝與執行期分析。
結構設計採分層載入,主檔 SKILL.md 是帶檢查關卡的決策式流程,細節參考檔案僅在需要時載入。專案包裝的工具鏈包含 droidasc 交叉參考查詢、ddc 反編譯器、baksmali 與 smali、dexlib2、JDK 工具組、Android SDK build-tools、uber-apk-signer、ADB 與 Frida,動態分析需要已取得 root 的裝置或模擬器。README 建議先執行 skills/apk-reverse/scripts/doctor.py 檢查工具可用性,另附 pitfalls.md 記錄失效模式,例如重新封裝時誤刪 META-INF/ 會破壞 ServiceLoader 註冊。
免責聲明寫明僅供學習、研究與經授權的安全測試,分析對象應限於自有、已取得許可、公開 CTF 素材或沙箱環境。專案不含攻擊載荷、標的資料或第三方二進位檔。不在範圍內的項目包括 iOS、Unity 與 IL2CPP 邏輯還原、React Native 與 Hermes 內部機制,以及繞過伺服器端權威。
自主滲透測試的多代理系統 vxcontrol/pentagi
專案連結 https://github.com/vxcontrol/pentagi
PentAGI 約有 3.0 萬顆星與 4.5 千個 fork,採 MIT 授權,定位是能執行複雜滲透測試任務的全自主 AI 代理系統,另有 pentagi.com 官方網站。儲存庫的主題標籤包含 ai-agents、autonomous-agents、multi-agent-system、penetration-testing-tools 與 security-automation。
從檔案結構可以看出部署形態。儲存庫根目錄分為 backend、frontend、observability、build、scripts 與 examples,並附多組 Docker Compose 檔案,分別對應主堆疊、Graphiti、Langfuse、可觀測性與端對端測試,另有 .env.example 供組態設定。主題標籤提及 GraphQL 與 React,後端語言推測為 Go,GitHub 頁面本次擷取未顯示語言統計(待查)。模型供應商部分,標籤列出 Anthropic 與 OpenAI。
企業若要評估導入,建議先確認三件事,分別是目標範圍的技術性鎖定機制、代理行為的完整稽核軌跡,以及測試流量與正式環境的隔離方式。
把漏洞獵捕流程化的審計技能 cloudflare/security-audit-skill
專案連結 https://github.com/cloudflare/security-audit-skill
Cloudflare 釋出的這套技能約有 2.57 萬顆星與 1.5 千個 fork,採 MIT 授權,主體是 Markdown 指示檔搭配零依賴的 Node.js 驗證器,安裝方式為 npx skills add https://github.com/cloudflare/security-audit-skill --skill security-audit。
流程分為六個階段,依序是偵察(繪製架構、信任邊界與輸入面)、以覆蓋率引導的獵捕(派出隔離的獵手並以覆蓋率評審找出缺口)、候選驗證(由新的驗證者嘗試推翻每個候選)、結構化輸出(將已確認、待驗證與已排除的紀錄寫入符合 schema 的 findings.json)、獨立驗證,以及產出 REPORT.md、FINDINGS-DETAIL.md 與 NEEDS-VALIDATION.md。參考檔案分別涵蓋記憶體安全與核心程式碼、AI 與 LLM 標的(提示注入、代理與工具使用、輸出處理)、HTTP 請求框架與快取、客戶端問題、供應鏈與發布流程、雲端與部署、RPC 與序列化、資源耗盡,以及資料隔離與生命週期。
值得注意的是專案自述的兩項限制。第一,作者表示在其測試中,單次執行僅找出重複執行累計漏洞的約一半,因此建議多次執行。第二,執行標的程式碼需要作業系統層級的沙箱,必須阻斷外部網路、淨化環境變數、限制資源並限制寫入,缺少沙箱時技能不會執行標的程式碼,相關線索會停留在待驗證狀態。README 並指出這只是 Cloudflare 內部漏洞探勘系統的單一儲存庫起點,而非完整系統。
面向開源專案的漏洞掃描服務 anthropics/oss-scanner
專案連結 https://github.com/anthropics/oss-scanner
這個儲存庫約有 1.0 千顆星與 541 個 fork,採 Apache-2.0 授權,本身不是掃描器程式碼,而是 Anthropic 為關鍵開源專案提供的漏洞掃描服務之報名入口。專案以 PR 新增 projects/<name>/ 目錄完成登錄,需提供 project.yaml、Dockerfile,並可選附 threat_model.md。
掃描流程分兩段。先在隔離的虛擬機內以網路連線完成建置,再將該虛擬機切換到無對外網路的環境執行掃描,因此 Dockerfile 必須在建置階段裝齊所有依賴。發現會以電子郵件寄給 primary_contact 與指定的 CC,並在可行時附上重現步驟與建議修補。
揭露條件應特別留意。README 明言報告由模型產生且未經人工覆核,不適用九十天揭露期,發現也不會公開。此外 project.yaml 中的電子郵件位址是公開的,README 建議使用安全信箱別名。工具層面,tools/check 會在具網路連線的情況下執行專案的 Dockerfile,使用 --qemu(僅限 Linux x86-64)時建置仍可連到區域網路的服務,且該指令會把 Claude Code 安裝進所建置的映像。
1,250 億參數落上 12GB 顯卡 Niko1221/Strata
專案連結 https://github.com/Niko1221/Strata
Strata 約有 2.39 萬顆星與 2.4 千個 fork,採 MIT 授權,說明頁定位為「在任何消費級硬體上執行 Qwen3.8-Flash-Next」,提供 Windows 與 Linux 的一鍵安裝。服務啟動後在 http://127.0.0.1:8080 同時提供 OpenAI 相容 API 與 Anthropic 風格端點,另附瀏覽器聊天介面,並以 MCP 伺服器讓 AI 工具自行啟停。
技術路線值得細看。README 描述該模型具 24,576 個小型專家,每個 token 僅啟用 10 個。Strata 將最常用的專家常駐 GPU,所有專家保留在系統記憶體,並以 SSD 存放查找表,再搭配「先猜後驗」的推測式解碼,作者聲稱在相同答案下可取得 1.6 至 1.8 倍的輸出加速。量化版本包含 Q2_0、IQ2_XS、IQ3_XXS、IQ3_S、Unsloth UD 系列(最高至 Q8_0)、移除半數專家的 Coder 變體,以及 Swift 1.5 微調版。
硬體門檻為 NVIDIA RTX 20 至 50 系列或指定的 AMD Radeon 型號,至少 12GB VRAM,系統記憶體最低 32GB(64GB 可執行全部尺寸),磁碟約需 80GB,模型下載約 70GB。作者自行量測的數據顯示,RTX 5070 12GB 搭配 Ryzen 5 7600 與 64GB 記憶體時,Q2_0 輸出約 94 tok/s、提示讀取約 2,650 tok/s,RX 9070 XT 16GB 的 Q2_0 則為 60 tok/s 與 1,160 tok/s。上述數值均為作者自有機台的結果,專案頁面未提供獨立驗證。
導入前需正視幾項代價。載入需 1 至 3 分鐘並佔用 35 至 55GB 記憶體,期間電腦可能無回應。記憶體不足時會回退讀取 SSD,README 給出的例子是 64GB 機器執行 UD-Q4_K_XL 僅 7 至 8.5 tok/s。預設一次處理單一請求,12GB 顯卡開啟並行會拖慢每個回答。長提示約每三萬 token 需一分鐘。README 另提醒若要綁定到其他裝置存取,必須設定 API 金鑰。
結構優先的代理專用瀏覽器 lexmount/moli
專案連結 https://github.com/lexmount/moli
Moli 約有 1.75 萬顆星與 447 個 fork,可選用 Apache-2.0 或 MIT 授權,說明頁定位為「給 AI 代理的最佳無頭瀏覽器」,以 Rust 撰寫。它可作為命令列工具或伺服器執行,支援 CDP、WebDriver Classic 與 WebDriver BiDi 三種協定,無須另行安裝 ChromeDriver、geckodriver 或瀏覽器本體。
設計取向是 DOM 優先。README 明確表示它並非 Chromium 的包裝層,而是獨立的 Rust 核心,排版與繪製僅在請求時執行,加上 --layout 旗標才啟用真實排版、命中測試、螢幕截圖與螢幕錄影。回傳格式包含 Markdown、HTML、JSON,以及精簡的 semantic_tree_text。專案自述的量測指標顯示,在 192 個 URL 的爬取測試中,Moli 成功率 53.6%、中位時間 1.43 秒、中位 RSS 73 MiB,Chrome Headless 則為 52.6%、1.43 秒與 773 MiB。代理工作負載下,Moli 的 CDP 就緒時間為 34.85 毫秒,Chromium 為 169.37 毫秒。相容性方面,Lexbench 的 1,308 項可比任務中 Moli 通過 81.88%,Chrome 為 99.85%。
以上數據均為專案自行量測。README 也坦言不追求與 Chrome 的逐像素一致,且缺少完整的 Canvas、WebGL 與媒體支援。安全面需要留意的是快速開始的安裝方式,說明文件引導代理下載並執行安裝程式,直接安裝則是把遠端腳本導入 sh 或 PowerShell 的 iex,執行前應先檢視腳本內容。專案頁面目前未提供安全稽核報告或漏洞揭露政策。
以純 Rust 重寫的桌面創作套件 storytold/photocraft
專案連結 https://github.com/storytold/photocraft
PhotoCraft 約有 6.34 萬顆星與 1.1 萬個 fork,以 MIT 或 Apache-2.0 雙授權提供,說明頁標示為「以純 Rust 從零撰寫的開源照片編輯器」,頁面顯示 100% Rust。功能覆蓋圖層、遮罩、調整圖層、圖層樣式、文字、向量、筆刷與 PSD 檔案,可離線執行。
相容性是本週關注的焦點。專案聲明以潔淨室方式實作,僅依據公開規格與觀察到的行為,不含專有程式碼、著色器或素材。PSD 支援來自依 Adobe 公開規格另寫的獨立 crate,README 回報在 psd-tools 的 309 個測試檔中有 307 個重存後渲染一致,混合樣本的 170 個檔案中有 169 個一致,但重存檔案並非與原檔逐位元相同。另支援 PSB、16 位與 32 位檔案,以及 CMYK 與 Lab 文件。平台涵蓋 macOS、Windows、Linux、FreeBSD 與 WebAssembly 網頁版。架構上,所有選單動作都走同一套 500 項以上的命令註冊表,介面、命令列、JSON 控制通道與 MCP 伺服器共用,這也是它能被代理驅動的原因。
本週同系列的多個專案一併上榜,包含 VectorCraft、FilmCraft、LightCraft、PdfCraft、EffectCraft、DesignCraft 與 WordCraft,背後是 ArtCraft 團隊的「Crafting Apps」系列。README 自述仍處於早期 alpha,尚不足以取代專業日常工作,並列出 AI 生成功能、15 項缺少的工具、字體排印深度與外掛相容性等缺口。
需要審慎評估的免費模型代理 Ebony-Vinyl/dsh-our-free-model
專案連結 https://github.com/Ebony-Vinyl/dsh-our-free-model
這個專案約有 1.4 千顆星與 43 個 fork,採 MIT 授權,是 DeepSeek Harness(dsh)的外掛,宣稱無須登入、註冊或 API 金鑰即可取用 DeepSeek V4.1 Flash 與 Kimi K3 等尖端模型,且無使用上限。附帶功能包括本機儲存的用量儀表板、OpenAI 相容的本機轉送埠、應用內更新器與遠端公告訂閱。
CyberQ 把它列入本期,重點在於它呈現了這類免費代理的資料邊界問題。依專案自列的網路目的地,模型請求送往 opencode.ai 的 Zen 閘道,外掛會從儲存庫取得訂閱檔案(經 raw GitHub,備援為 jsDelivr),並向 ipify、ipinfo、ipapi 等第三方服務查詢本機公開 IP 與國別碼。轉送用的 API 金鑰以權限 0600 存於本機檔案,原始碼為明文 JavaScript,README 指出在某些設定下任何本機行程都可讀取轉送金鑰。
其餘風險同樣值得列入評估清單。README 承認在單一工作階段內大量使用時,免費通道可能回傳 429,所謂無上限並非絕對。桌面版的 EAC 通道使用加密憑證與已簽章的 Cloudflare Worker 閘道,README 將該閘道描述為中繼,與前述「不經任何第三方中轉」的說法存在落差,頁面亦未說明該 Worker 由誰營運。區域網路轉送啟用時會綁定 0.0.0.0,任何可連到該主機並持有金鑰者都能使用該免費額度。更新雖以 Ed25519 簽章與 SHA-256 驗證,但持有發布簽章金鑰者仍可推送任意程式碼。
本週趨勢觀察
第一,逆向工程的瓶頸從工具操作轉向授權治理。REA 以 26.88 萬星的速度把 Ghidra 這類既有框架重新帶上榜,apk-reverse 把 Android 分析流程封裝成技能,三個專案的共同點是分析能力的取得成本趨近於零,而其 README 都把合法性與授權範圍寫進顯著位置。企業接下來要處理的不是能不能分析,而是如何證明每次分析都在授權範圍內,稽核軌跡會成為採購與內部規範的必要項目。
第二,攻防兩側同步進入自動化,但成熟度並不對稱。防守側的 cloudflare/security-audit-skill 已經把流程切成六階段、要求作業系統層級沙箱、並輸出符合 schema 的機器可讀結果,連「單次執行只找到一半漏洞」這種限制都主動揭露。攻擊側的 pentagi 則仍以 Docker Compose 堆疊與主題標籤呈現,授權邊界與稽核機制在專案頁面上看不出細節。anthropics/oss-scanner 更直接標明報告由模型產生且未經人工覆核,這代表自動化漏洞探勘目前輸出的是待驗證線索,而非可直接行動的結論。
第三,地端推論的資源策略從壓縮模型轉向重組記憶體層級。Strata 以專家分層加上 SSD 查找表,把 1,250 億參數的稀疏模型放進 12GB 顯卡,Moli 以結構優先取代像素渲染,在其自述的爬取測試中把記憶體中位值壓到 Chrome Headless 的約十分之一,PhotoCraft 以純 Rust 重寫桌面套件並讓命令註冊表同時服務介面與 MCP。這三者的作法不同,方向一致,都是在既有硬體上重新安排資料的落點。相對地,dsh-our-free-model 這類免費雲端代理把成本轉移到資料邊界之外,兩種路線的風險結構截然不同,企業應依資料敏感度分別評估。
本次週報資料與說明均以 2026 年 10 月 16 日的專案頁面為準,星數會隨時間變動。我們下一期週五再見囉。