本週重點
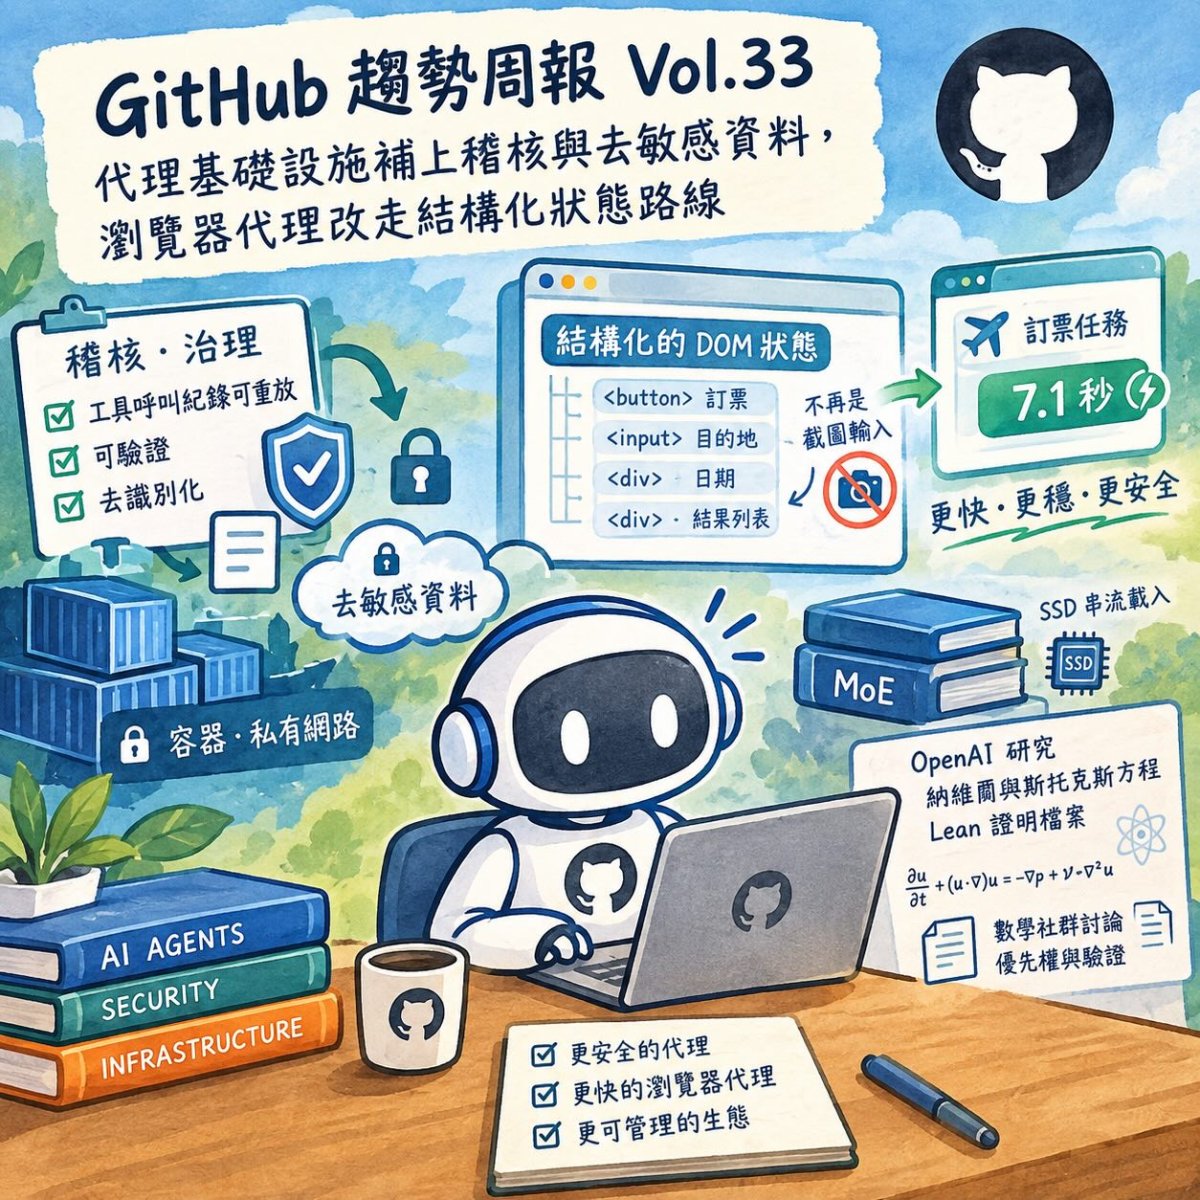
CyberQ 觀察,本週 GitHub 熱門專案的主線落在代理基礎設施的治理化。九月中旬竄升的專案多半圍繞稽核、隔離與去識別化三件事展開,工具呼叫紀錄開始被要求可重放與可驗證,送往雲端模型的內容也開始經過本地脫敏閘道過濾,代理的執行環境則被推進容器與私有網路之內。
第二條主線是速度與成本,瀏覽器代理改以結構化的 DOM 狀態取代截圖輸入,把單一訂票任務壓進十秒以內,MoE 推論框架則把專家權重放回 SSD 串流載入,讓消費級硬體跑得動數十億參數的模型。
第三條線索來自研究端,OpenAI 公布納維爾與斯托克斯方程相關結果的 Lean 證明檔案,同時引發數學社群對優先權與驗證程序的爭論。整體而言,開源生態正把過去一年累積的代理能力,逐步收斂成可被管理與可被量測的元件。
1. browser-use/jev-ultrafast,用結構化狀態把瀏覽器代理壓進十秒
https://github.com/browser-use/jev-ultrafast
建立於 9 月 16 日,兩天內累積約 2,218 顆星,是本週上榜速度最快的新專案,採 MIT 授權。專案由 browser-use 團隊釋出,做法是讓模型面對一張索引化的元素表,從中選出操作與目標,只有在需要輸入文字時才實際生成文本。畫面截圖被結構化的 DOM 狀態取代,操作與目標共用同一份觀察狀態,每個決策週期因此只發出一次請求。
官方 README 提出的數據包括,蘇黎世飛倫敦的訂票任務全程約 7.1 秒,任務中位數時間由 9.450 秒降到 7.092 秒,瀏覽器呼叫次數由 1,092 次降到 101 次,維基百科條目擷取約 2.798 秒。安全設計方面,README 聲明模型輸出不會直接成為選擇器、座標、shell 指令或可執行的 JavaScript,點擊前會先檢查文件狀態、表單值與鄰近脈絡。
上述數據皆為專案自行量測的結果,第三方複現情況待查。實際部署需在環境檔中填入 TYPESAFE_API_KEY 與 TEXT_MODEL_API_KEY 兩組金鑰,範例設定使用 OpenRouter,並透過 Chrome 遠端偵錯協定連線。目前示範採用 inception/mercury-2.5 並關閉推理模式,README 說明 Gemini、GLM 與 DeepSeek 也能透過 OpenAI 相容介面接入。
2. openai/NavierStokesAndEuler,千禧年問題的 Lean 證明檔案與隨之而來的爭議
https://github.com/openai/NavierStokesAndEuler
建立於 9 月 8 日,約 1,940 顆星,語言為 Lean,採 Apache-2.0 授權。倉庫收錄的是 Lean 4 形式化檔案,對應納維爾與斯托克斯方程與歐拉方程的有限時間爆破結果,其中納維爾與斯托克斯部分對應克雷數學研究所官方問題描述中的 (C) 與 (D) 兩個選項,歐拉部分則處理緊支撐、無散度初始速度在無外力條件下的有限時間奇異性。
倉庫同時提供以 Comparator 獨立驗證證明的操作說明,這一點對讀者的意義大於結論本身,因為形式化檔案讓任何人都能在本地重跑驗證,而不必等待期刊審查。
需要留意的是,這項宣稱在數學社群引發優先權與驗證程序的爭論,多家媒體已就此報導。形式化檔案能通過機器檢查與整體結果能否被社群接受屬於兩個層次的問題,後者目前待查。
3. Edge0-AI/Edge0,把 MoE 專家權重放回 SSD 的邊緣推論框架
https://github.com/Edge0-AI/Edge0
建立於 9 月 8 日,約 1,930 顆星,Python,採 Apache-2.0 授權。專案針對記憶體受限裝置最佳化 MoE 模型推論,三項核心技術為 SSD 專家卸載、Recover-LoRA 與 prerouter 路由預測。prerouter 的作用是提前預測專家選擇,讓權重載入與運算重疊,官方宣稱解碼吞吐最高提升 59%。
模型方面提供兩個規格,edge0-35b 為 4-bit、40 層、256 個專家,約佔 23 GB,edge0-8b 為 4-bit、24 層、128 個專家,約佔 4.2 GB。在 Mac mini M4 Pro 搭配 24 GB 記憶體的環境下,35b 解碼速度落在每秒 14.9 至 17.7 個 token,峰值活躍記憶體 2.9 GiB,8b 為每秒 23.9 至 25.3 個 token,峰值 1.0 GiB。int4 量化相對全精度基準的平均失分,35b 為 3.9 分,8b 為 2.8 分。
目前僅支援 Apple Silicon 上的 MLX 後端,CUDA 列在藍圖之中。啟動後提供 OpenAI 相容 API,對於手上有 NAS 與外接 NVMe 的讀者,這套設計值得與既有的 SSD 快取方案對照測試。以上數據同樣來自專案自述,第三方複現待查。
4. shinthink/blitzstrike,把滲透測試方法論封裝成 MCP 伺服器
https://github.com/shinthink/blitzstrike
建立於 9 月 12 日,約 634 顆星,TypeScript 與 Bun,採 MIT 授權。專案把滲透測試流程拆成三個階段並包成 MCP 工具,BLITZ 負責攻擊面列舉與危險匯點識別,EAGLE-EYE 執行由來源到匯點的資料流靜態分析,STRIKE 則進行實機驗證。
資料層規模包括 130 項工具的安裝指令與參數說明、57 條權限提升鏈、32 份技術手冊與超過 317 份工具說明。README 強調掃描命中只算假設,實測結果才是判定依據,每項發現都要求標記反射確認與負對照驗證後才會回報。安裝方式為 npx blitzstrike install,會自動偵測並註冊到可用的代理 CLI。
對防守方而言,這類專案的意義在於攻擊工具鏈正在以 MCP 為封裝格式流通,企業若在內部允許代理自行掛載 MCP 伺服器,等於把一整套可執行的攻擊方法論帶進環境。使用前務必確認授權範圍,專案本身也載明需取得授權並遵循責任揭露慣例。
5. Matthew0822/ToolReplay,替代理的工具呼叫紀錄做稽核
https://github.com/Matthew0822/ToolReplay
建立於 9 月 14 日,約 179 顆星,Python,採 MIT 授權。工具讀取代理的工具呼叫逐字紀錄,做三件事,其一是偵測非決定性,找出相同呼叫得到不同回應的第一個分歧點,其二是稽核冗餘呼叫,標出在狀態未改變情況下的重複呼叫,其三是範圍稽核,驗證每次呼叫是否落在宣告的權限清單內。
輸入格式為 JSON Lines,每行一次呼叫,包含 index、tool、args 與 response 四個欄位,解析器刻意採嚴格模式,遇到格式錯誤直接拒絕而不自行修補。專案要求 Python 3.11 以上,無第三方執行期相依,執行過程不進行任何網路存取。
設計目標指向 CI 流程,報告不含時間戳記且具決定性,因此可以把逐字紀錄一起提交進版本庫,再用 diff 找出兩次執行首次分歧的位置。代理權限外溢的偵測,正好對應近期企業導入時最常被問到的稽核需求。
6. xiaYuTian11/maskit,送進雲端模型之前的本地去敏感資料閘道
https://github.com/xiaYuTian11/maskit
建立於 9 月 9 日,約 240 顆星,Python,採 AGPL-3.0 授權。專案中文名為資料面具,定位是架在開發終端與 AI 平台之間的本地隱私閘道。運作分三步,先在送出的請求中偵測 19 類敏感資料,包含 API 金鑰、資料庫憑證與電話號碼等,替換為結構化佔位符,再把遮蔽後的內容送往模型,最後在回應串流中即時還原。
整合方式是把工具的 API base URL 指向本地連接埠,預設從 18701 起算,因此任何可設定 base URL 的用戶端都能接上,README 點名 Cursor、Claude Code、Codex 與 Pi。部署提供 Windows 與 macOS 桌面程式、Docker 容器與原始碼自建三種選項。
同一週還有 CassiopeiaCode/CosyRedactGateway 走類似路線,以無狀態閘道在送往 OpenAI 與 Anthropic 之前遮蔽機密並在 SSE 與工具呼叫中還原。兩個專案同時出現,反映出本地去敏感資料正在從自建腳本變成可安裝的標準元件。
7. agentverse-os/AgentVerse-OS,單機自架的代理工作環境
https://github.com/agentverse-os/AgentVerse-OS
建立於 9 月 12 日,約 694 顆星,Rust 核心搭配 Svelte 5 介面,採 Apache-2.0 授權。專案把開發者與其代理所需的環境收進單一伺服器,瀏覽器開啟後是一套視窗化桌面,每個專案擁有獨立的 Incus 容器與網路閘道,內含 VS Code、Claude Code 與 Codex。
安全模型值得注意,對外連線一律走 Tailscale 並自動配發 TLS 憑證,README 明確聲明不對公開網際網路暴露任何服務。核心抽象為七個實體,分別是 project、workspace、gate、app、capability、grant 與 route,專案向系統請求的是能力而非位址,因此底層供應者可以替換。
安裝方式為在乾淨的 Ubuntu 22.04 以上環境執行單一指令,安裝程式會處理 ZFS、Docker、Incus 與 Tailscale 授權,再由瀏覽器精靈完成設定。內建應用商店整合 Runtipi、Coolify 與 Umbrel 的目錄,共 944 個自架應用,並支援逐應用快照。這套架構與本站先前討論的 NAS 加私有代理路線高度重疊,適合作為自建參考。
8. kruzovic7/ai-data-extractor,把編碼助理的對話紀錄匯出成可分析格式
https://github.com/kruzovic7/ai-data-extractor
建立於 9 月 11 日,約 827 顆星,Python,採 MIT 授權。工具把十種編碼助理的對話紀錄匯出為統一的 JSONL 格式,涵蓋 Claude Code、Codex CLI、Cursor、Windsurf、Trae、Continue、Gemini CLI、OpenCode、Cline 與 Roo Code、Aider。
各家助理的儲存方式差異很大,有的放在 ~/.claude/projects/ 這類目錄,有的存在 SQLite 資料庫,有的則是專案目錄中的 Markdown 檔,工具會自動依 macOS、Linux 與 Windows 的慣例搜尋。輸出每行代表一次對話,包含訊息陣列、角色、時間戳記、程式碼脈絡、工具呼叫與工作階段識別碼。
README 特別提醒,匯出檔案可能同時帶出金鑰與專有程式碼,建議先掃描機密再決定是否用於分析或微調,且不要放上公開倉庫。要求為 Python 3.9 以上,無外部相依。對資安團隊而言,這類工具同時是資產盤點的助力與資料外洩的新路徑。
9. yifanzhang-pro/recurrent-looped-tranformer,把遞迴路徑接回解碼器的架構實驗
https://github.com/yifanzhang-pro/recurrent-looped-tranformer
建立於 9 月 12 日,約 863 顆星,採 Apache-2.0 授權,對應 2026 年 9 月的技術報告,作者為 Yifan Zhang、Jichen Feng 與 Shihan Qin。Recurrent Looped Transformer 的做法是把解碼器最後的隱藏狀態傳給下一個 token,同時維持滑動視窗的注意力快取,使計算深度隨序列長度增加,而單一 token 的區塊運算量維持固定。
報告列出的實驗為六個八層模型在六項任務上的比較。奇偶性任務中,RLT 6+2 在第 500 步達到 99.44% 準確率,對照組 Transformer-8 為 48.48%。模組化算術的平坦設定下,RLT 7+1 在 2,000 步達到 95.44%,對照組為 20.57%。加法任務兩者皆接近 100%,排列追蹤任務則看不出明顯差距。
實驗規模僅到八層模型與合成任務,能否放大到實用尺寸的模型待查。值得追蹤的原因在於,遞迴深度與推論成本的取捨,正好是本地部署最在意的變數。
10. letorig/video-generator-client,把四家影片生成服務收進同一套客戶端
https://github.com/letorig/video-generator-client
建立於 9 月 14 日,約 521 顆星,Python,採 MIT 授權。專案提供非同步的統一介面,涵蓋 Seedance、Kling、MiniMax 與 Wan 四個系列的影片生成模型,支援文字生影片、圖片生影片與替換工作流。
功能面包含命令列工具與本地網頁介面,後者直接打包在 Python 套件內,README 說明不需要 npm、Node.js 或前端建置步驟,開啟後可選擇供應者、設定長度與解析度,並預覽與下載成品。任務狀態採記憶體內的工作階段歷史與即時輪詢。
使用前需在 .env 中填入各供應者的 API 金鑰。對同時評估多家生成服務的團隊而言,統一介面的價值在於把切換成本壓低到改一個參數,測試結果才具備可比性。
本週趨勢觀察
第一,代理治理從論述落地為可安裝的元件。 ToolReplay 處理工具呼叫的可重放與權限外溢,maskit 與 CosyRedactGateway 處理送出前的去識別化,AgentVerse-OS 處理執行環境的隔離,ai-data-extractor 則讓過往的對話紀錄變成可稽核的資料。這四件事過去多半靠內部腳本拼湊,本週同時出現可安裝的版本,代表企業導入代理時的合規需求已經大到足以支撐獨立專案。
第二,本地推論的瓶頸正從算力移往儲存階層。 Edge0 把 MoE 專家權重放到 SSD 串流載入,配合路由預測讓載入與運算重疊,在 24 GB 記憶體的 Mac mini 上跑動 35B 級模型。這與 jev-ultrafast 用結構化狀態取代截圖的思路方向一致,兩者都在既有硬體條件下重新分配資源,而非等待更大的記憶體。對自建環境的讀者而言,NVMe 的持續讀取效能與佇列深度,重要性正在追上顯示卡記憶體容量。
第三,MCP 同時成為防守工具與攻擊面。 blitzstrike 把 130 項工具與 57 條權限提升鏈封裝成單一 MCP 伺服器,任何支援 MCP 的代理都能一次取得完整的攻擊方法論。企業若允許開發者自行掛載 MCP 伺服器,信任邊界實際上已經移動到伺服器清單這一層。本週榜上的脫敏閘道與稽核工具,某種程度上正是同一個問題的另一面。