CyberQ 賽博客
沒有結果
觀看所有搜尋結果
  • 首頁
  • AI
    • AI 代理
    • AI 應用實戰
  • 資安
    • ISO 合規
  • NAS 與儲存
  • 網通
    • 10GbE
    • 100GbE
  • 虛擬化與容器
    • Docker
    • 虛擬化
  • 開發與 DevOps
    • DevOps
  • 科技產業
  • 企業解決方案
  • 教學與評測
    • 開箱評測
    • 選購指南
    • 展覽直擊
    • DR.Q 快問快答
    • 專題
聯繫我們
  • 首頁
  • AI
    • AI 代理
    • AI 應用實戰
  • 資安
    • ISO 合規
  • NAS 與儲存
  • 網通
    • 10GbE
    • 100GbE
  • 虛擬化與容器
    • Docker
    • 虛擬化
  • 開發與 DevOps
    • DevOps
  • 科技產業
  • 企業解決方案
  • 教學與評測
    • 開箱評測
    • 選購指南
    • 展覽直擊
    • DR.Q 快問快答
    • 專題
沒有結果
觀看所有搜尋結果
CyberQ 賽博客
沒有結果
觀看所有搜尋結果
  • 首頁
  • AI
  • 資安
  • NAS 與儲存
  • 網通
  • 虛擬化與容器
  • 開發與 DevOps
  • 科技產業
  • 企業解決方案
  • 教學與評測
首頁 AI

OpenAI 推出 Rosalind Biodefense 強化社會生物防禦韌性

Ashley Hsieh by Ashley Hsieh
2026 年 06 月 02 日 08:30
in AI, 新聞
閱讀時間: 2 分鐘
A A
OpenAI 推出 Rosalind Biodefense 強化社會生物防禦韌性
4.8k
觀看數
分享到臉書分享到 X分享到Line分享到 Threads分享到 Linkedin

OpenAI 近日正式宣佈推出 Rosalind Biodefense,藉由最新一代 GPT-Rosalind 模型,擴大對生命科學與公共衛生防禦的支援。本計畫透過擴大 GPT-Rosalind 的可信任存取範圍,讓經過審核的開發者、政府機構與盟友夥伴,能共同利用 AI 技術來建立生物防禦與疫情準備工具。

RELATED POSTS

PHP2Shell 修補空窗期怎麼擋?Cloudflare 免費 WAF 導入請求與回應聯合偵測,六大邊緣防護措施與限制總整理

EA 關閉 BioWare:經典 RPG 工作室走入歷史,遊戲大廠整併再掀波瀾

Blackstone 淡化債務疑慮|Meta 發新股籌銀彈|Node.js 與 PHP 均有高風險漏洞修補|產業精選 10.22

CyberQ 觀察,AI 正在加速推動生物學、生物科技與生命科學的研究,然而,隨著這些能力的增強,專責預防、偵測與回應生物威脅的相關機構,也需要同等強大的技術支援。

受控機制下的防禦方優先存取

GPT-Rosalind 是一款 OpenAI 專為生命科學研究所打造的先進 AI 模型。OpenAI 針對此模型的核心理念是讓經過審核的機構利用 AI 優先強化防禦方的能力,才不會讓社會在 AI 時代面臨新興風險時只能處於被動狀態。

因此,Rosalind Biodefense 的計畫是支援受到認可的開發者,讓其將 GPT-Rosalind 應用於實際的生物防禦工具,OpenAI 將贊助開發者部分存取權限並提供啟動支援,協助開發者將研究能力順利轉變為可用的防禦性應用。此款 AI 模型的應用範圍相當廣泛,涵蓋了流行病模型建立、早期偵測、篩檢、疫情準備、非藥物防疫措施,以及其他與公共衛生相關的核心能力。

從 DNA 篩檢到疫情反應

此計畫初期已支援第一批組織利用 GPT-Rosalind 建立生物防禦相關應用,這些防禦工作橫跨生物威脅的不同階段,包括預防、早期偵測、提升社會韌性,以及醫療對策的開發。

例如,Fourth Eon Biosecurity 正在建立一個可隨著 AI 等新技術演進的自適應篩檢基礎架構。這就像是為生物實驗室安裝了一套會自動升級的智慧警衛系統,它不只能比對過去已知的危險病毒資料,還能透過 AI 動態學習、自動識別出被刻意變造的未知威脅。如此一來,將能夠從 DNA 合成的功能性篩檢開始,協助處理生物材料的實驗室與公司在源頭進行防護,有效避免不安全或具備惡意企圖的訂單進入後續流程。

這類應用也可延伸至文獻整理、實驗流程規劃、模型建立、資料整合、模擬分析、決策輔助與科學溝通等環節。OpenAI 表示,凡是能在速度、品質或規模上明確提升防禦性研究能力的計畫,都將是 Rosalind Biodefense 優先關注的方向。

政府與研究機構亦可取得可信任存取

除了支援一般開發者,GPT-Rosalind 的存取權也提供給部分美國政府機構與盟友夥伴,用於執行公共衛生與生物防禦任務。可支援的工作範疇包含早期預警系統、疫情反應規劃、診斷、準備工作,以及醫療對策的開發。

OpenAI 表示,政府的公共衛生與研究機構在保護公眾健康、將科學證據轉化為實際行動,以及因應新興生物挑戰方面,扮演不可或缺的角色。透過可信任存取模式,符合資格的團隊可將 GPT-Rosalind 用於明確具公益性的防禦工作,同時維持必要的風險控管、資安防護與責任機制。

在實際應用案例中,美國勞倫斯利佛摩國家實驗室(Lawrence Livermore National Laboratory, LLNL) 正在整合 AI、超級電腦、先進模擬與實驗室測試,用於新興生物威脅的潛在醫療對策設計與評估。

此外,約翰·霍普金斯大學應用物理實驗室(Johns Hopkins Applied Physics Laboratory)也計畫將 GPT-Rosalind 整合進蛋白質工程平台,加速突變酵素的篩選,用於治療、致命病毒的對策開發與新興生物威脅的特徵分析。

OpenAI 同時亦將 GPT-Rosalind 的存取權提供給流行病準備創新聯盟(Coalition for Epidemic Preparedness Innovations, CEPI),該組織的研究聚焦於 100 Days Mission,目標是加速針對流行病與大流行威脅的疫苗開發。

AI 在生命科學安全控管日趨重要

OpenAI 強調,隨著 AI 模型在生物學領域的能力提升,必須確保以能推進科學又能強化防護的方式來使用這些技術,因此在過去已投入多層次的安全韌性建設,包括準備能力評估、生物領域能力測試、針對雙重用途生物請求的安全行為調整、監測與執行、專家紅隊測試,以及高風險能力的安全控管。

OpenAI 於 2025 年 7 月推出的 ChatGPT agent,是該公司第一個依照準備架構(Preparedness Framework)在生物領域被視為 High Capability 的模型,因此針對該模型啟用了更嚴格的防護措施,來降低可能造成傷害的風險。而這次推出的 Rosalind Biodefense 計畫同樣具備極其強大的生命科學能力,為了降低潛在的生物安全風險,OpenAI 才選擇讓 GPT-Rosalind 採用選擇性開放的模式。

未來將範圍擴大至全球

OpenAI 表示,Rosalind Biodefense Program 將開放給全球合格申請者參與,並希望支援更多能用 GPT-Rosalind 強化社會韌性的防禦型應用。

CyberQ 觀察,由上述看來,這項計畫的重點並不是讓所有人都能自由使用高階生命科學 AI,而是透過受審核的存取機制,將模型能力提供給具公共利益目標的開發者、研究單位與政府機構。CyberQ 認為,當 AI 進入生物防禦與疫情準備等敏感領域時,安全控管確實會與 AI 模型的能力、速度被放在同樣重要的位置。

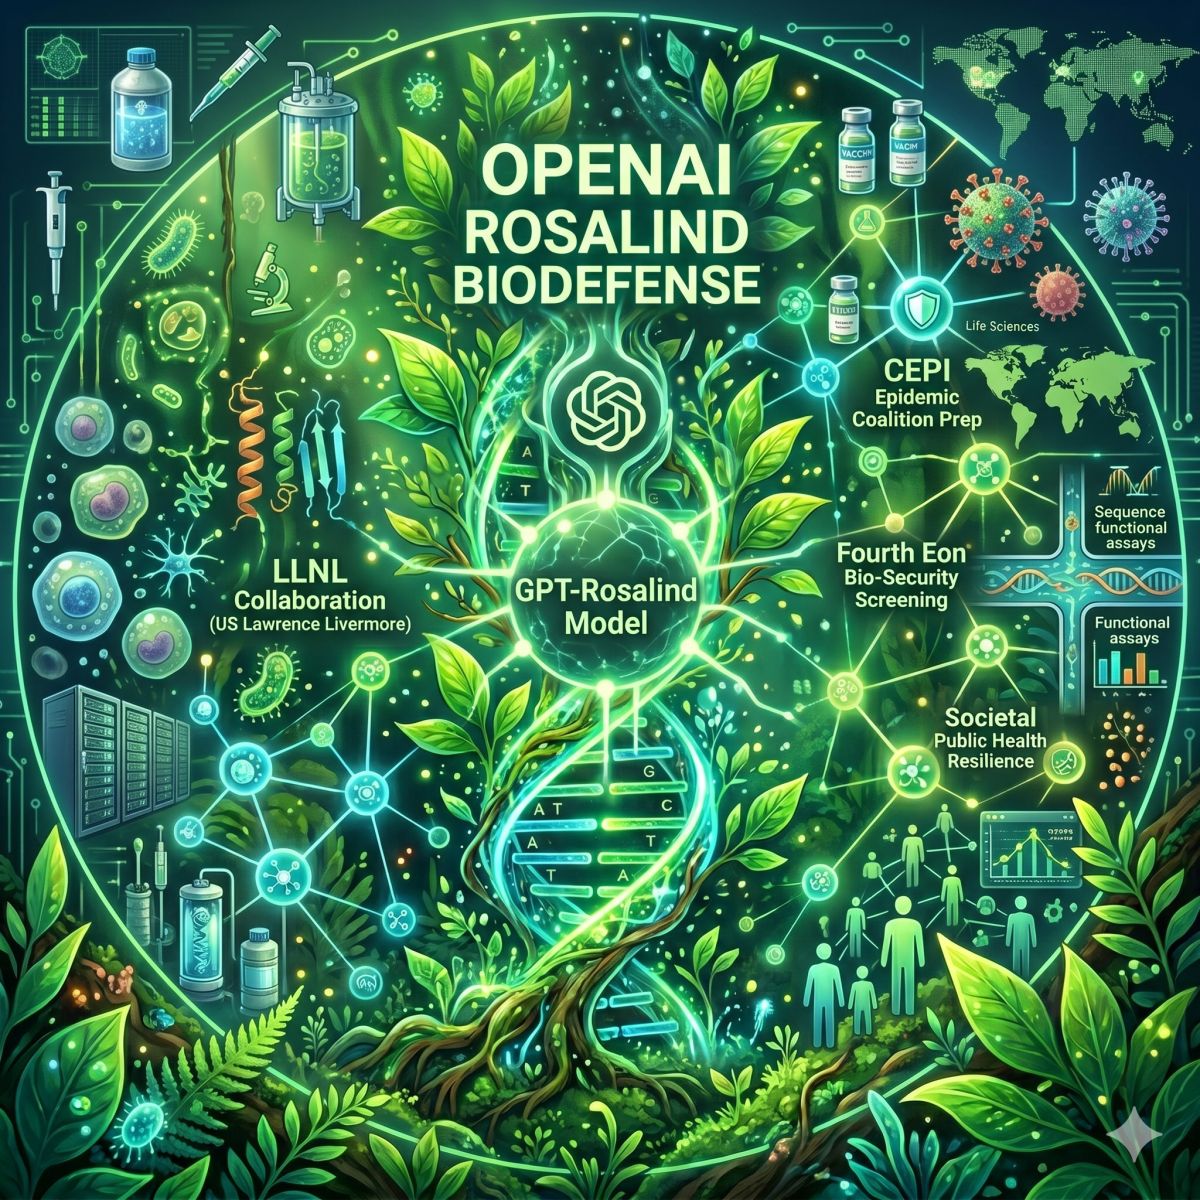
首圖由 Nano Banana AI 生成
AI 醫療器材事故頻傳:手術室內的智慧科技是助力還是風險?
GPT-5.4 醫療評測表現超越人類醫師,近期也推出 ChatGPT for Clinicians
標籤: AIAI安全OpenAI生物安全
Share57Tweet36ShareShareShare10
上一篇

NVIDIA N1X 晶片與 2026 Computex 的 Agentic AI PC 革命

下一篇

黃仁勳點名 EDA!NVIDIA 率先走自動化的宣示效應

Ashley Hsieh

Ashley Hsieh

專案管理者與 UI/UX 設計、AI美術設計認證、淨零碳規劃管理師,在上市歐洲外商、生醫、金融、科技產業中淬煉,曾參與過多個跨平台專案,從需求分析、設計、使用者測試到專案交付流程都樂在其中。 私底下,我是一位「喜歡買東西但錢包容易抗議」的人,對科技、設計與藝術有熱情,正在努力平衡質感生活,學習和錢包一起成長的日常小練習者。

相關文章

PHP2Shell 修補空窗期怎麼擋?Cloudflare 免費 WAF 導入請求與回應聯合偵測,六大邊緣防護措施與限制總整理
新聞

PHP2Shell 修補空窗期怎麼擋?Cloudflare 免費 WAF 導入請求與回應聯合偵測,六大邊緣防護措施與限制總整理

2026 年 10 月 22 日
新聞

EA 關閉 BioWare:經典 RPG 工作室走入歷史,遊戲大廠整併再掀波瀾

2026 年 10 月 22 日
新聞

Blackstone 淡化債務疑慮|Meta 發新股籌銀彈|Node.js 與 PHP 均有高風險漏洞修補|產業精選 10.22

2026 年 10 月 22 日
Node.js 釋出緊急資安更新:Brotli 解壓縮爆 RCE 高風險漏洞,連用 fetch 抓外部 API 都可能中招
新聞

Node.js 釋出緊急資安更新:Brotli 解壓縮爆 RCE 高風險漏洞,連用 fetch 抓外部 API 都可能中招

2026 年 10 月 22 日
地端模型庫,Gemma4 12B 載入後 GPU 記憶體用量 92%
AI

深度實測 QNAP AI Service Center Beta:封包側錄驗證「資料不出 NAS」,閘道權限控管與 API 預算攔截解析

2026 年 10 月 21 日
新聞

當模擬城市遇上建築許可:一款把繁瑣審核變成遊戲的網頁實驗

2026 年 10 月 21 日
下一篇
黃仁勳點名 EDA!NVIDIA 率先走自動化的宣示效應

黃仁勳點名 EDA!NVIDIA 率先走自動化的宣示效應

科技大廠的世紀豪賭:當 AI 資料中心投資步入破綻臨界點

科技大廠的世紀豪賭:當 AI 資料中心投資步入破綻臨界點

COMPUTEX 2026 現場直擊 1:Agentic AI 與在地化 AI 成核心,台廠供應鏈軟硬實力全包

COMPUTEX 2026 現場直擊 1:Agentic AI 與在地化 AI 成核心,台廠供應鏈軟硬實力全包

推薦閱讀

PHP2Shell 修補空窗期怎麼擋?Cloudflare 免費 WAF 導入請求與回應聯合偵測,六大邊緣防護措施與限制總整理

PHP2Shell 修補空窗期怎麼擋?Cloudflare 免費 WAF 導入請求與回應聯合偵測,六大邊緣防護措施與限制總整理

2026 年 10 月 22 日
PHP CVE-2026-109618/109619 跨夜修補實戰:套件上架前的緩解防禦與自動化更新紀錄

PHP CVE-2026-109618/109619 跨夜修補實戰:套件上架前的緩解防禦與自動化更新紀錄

2026 年 10 月 22 日
Oracle 罕見於季更新隔天發布緊急安全警示!Java 爆 CVSS 9.1 漏洞,急封 eMudhra 弱金鑰憑證

Oracle 罕見於季更新隔天發布緊急安全警示!Java 爆 CVSS 9.1 漏洞,急封 eMudhra 弱金鑰憑證

2026 年 10 月 22 日
eMudhra 爆發弱私鑰重大事故,瀏覽器拔除 G3 根憑證,Go 語言緊急釋出更新

eMudhra 爆發弱私鑰重大事故,瀏覽器拔除 G3 根憑證,Go 語言緊急釋出更新

2026 年 10 月 22 日

EA 關閉 BioWare:經典 RPG 工作室走入歷史,遊戲大廠整併再掀波瀾

2026 年 10 月 22 日

近期熱門

  • PHP 核心雙 RCE 漏洞提前外洩!全球近六成主機無修補可用,企業偵測與緊急應變指南

    PHP 核心雙 RCE 漏洞提前外洩!全球近六成主機無修補可用,企業偵測與緊急應變指南

    396 shares
    Share 158 Tweet 99
  • 實測 MiniMax H3 換臉 LoRA – FaceSwap – MiniMax REF2VA 效果卓越

    242 shares
    Share 97 Tweet 61
  • Mac 筆電地端 LLM 實戰:Ollama 模型選型與應用指南

    240 shares
    Share 96 Tweet 60
  • Node.js 釋出緊急資安更新:Brotli 解壓縮爆 RCE 高風險漏洞,連用 fetch 抓外部 API 都可能中招

    221 shares
    Share 88 Tweet 55
  • PHP 官方發布緊急資安更新,兩個 CVSS 9.2 漏洞可遭未驗證遠端執行程式碼,8.2 至 8.5 全線修補

    215 shares
    Share 86 Tweet 54
  • 實測 FLUX 3 Image Klein:16 GB 的 RTX 5060 Ti 一張 16 秒,prompt 擴寫器不能省

    212 shares
    Share 85 Tweet 53
  • 實測 DeepSeek-V4.1-Flash-1017 雙機 DGX Spark(一):TensorFold 比 vLLM 快 2.2 倍

    204 shares
    Share 82 Tweet 51
  • Claude 揭開 ECDSA 曲線起源之謎,橢圓曲線密碼學的歷史空白被補上了

    195 shares
    Share 78 Tweet 49
  • 黃金躍升美國最大出口品,各國央行金庫與 AI 伺服器正在搶同一種材料

    167 shares
    Share 67 Tweet 42
  • 駭客盯上 AI Agent 金鑰,OpenCode 遇駭與 Zeabur 停業對照

    164 shares
    Share 66 Tweet 41

關於 CyberQ 賽博客

CyberQ 賽博客網站的命名正是 Cyber + Q ,是賽博網路、資訊、共識 / 高可用叢集、量子科技與品質的綜合體。

我們專注於企業級網路與儲存環境建構、NAS 系統整合、資安解決方案與 AI 應用顧問服務。透過以下三大面向的「Q」核心元素,我們為您提供從基礎架構到資料智慧的雙引擎驅動力:

Quorum 與 Quantum-safe

在技術架構上,是基於信任的基礎架構,CyberQ 深入掌握分散式系統中的 Quorum(一致性)、Queue(任務調度) 與 QoS(服務品質),以 Quick(效率) 解決複雜的 IT 與資安問題。同時,我們積極投入 Quantum-safe(後量子密碼學) 等新興資安領域,確保企業基礎設施在未來運算時代具備堅不可摧的長期競爭力。

Query 與 Quotient

CyberQ 是協助企業成長的 AI 引擎,在堅韌的架構之上,我們透過 Query(洞察) 解析大量資料,並以 Quotient(提升企業科技智商) 的顧問服務,將 AI 導入本機端環境與自動化工作流程中,將資料轉化為企業最具價值的數位資產。

Quest與 Quantum Leap

專業媒體與技術顧問是我們的核心雙動能。

作為科技媒體,我們秉持駭客精神持續進行科技 Quest(探索),探索海內外產業動態。

作為顧問團隊,我們結合多年第一線實務經驗,提供量身打造的最佳化解決方案,協助企業完成數位轉型的 Quantum Leap(躍進)。

新聞稿、採訪、授權、內容投訴、行銷合作、投稿刊登:[email protected]
廣告委刊、展覽會議、系統整合、資安顧問、業務提攜:[email protected]

Copyright ©2026 CyberQ.tw All Rights Reserved.

沒有結果
觀看所有搜尋結果
  • 首頁
  • AI
    • AI 代理
    • AI 應用實戰
  • 資安
    • ISO 合規
  • NAS 與儲存
  • 網通
    • 10GbE
    • 100GbE
  • 虛擬化與容器
    • Docker
    • 虛擬化
  • 開發與 DevOps
    • DevOps
  • 科技產業
  • 企業解決方案
  • 教學與評測
    • 開箱評測
    • 選購指南
    • 展覽直擊
    • DR.Q 快問快答
    • 專題

© 2025 CyberQ NAS、資安、資訊科技、AI應用的日常 關於 CyberQ 賽博客 NAS 系統與電腦、手機一起的生活故事 多年的系統整合與資訊安全經驗,協助智慧家居、小型工作室、辦公室與機構,導入更便利、更安全的資訊環境與應用。