今日重點
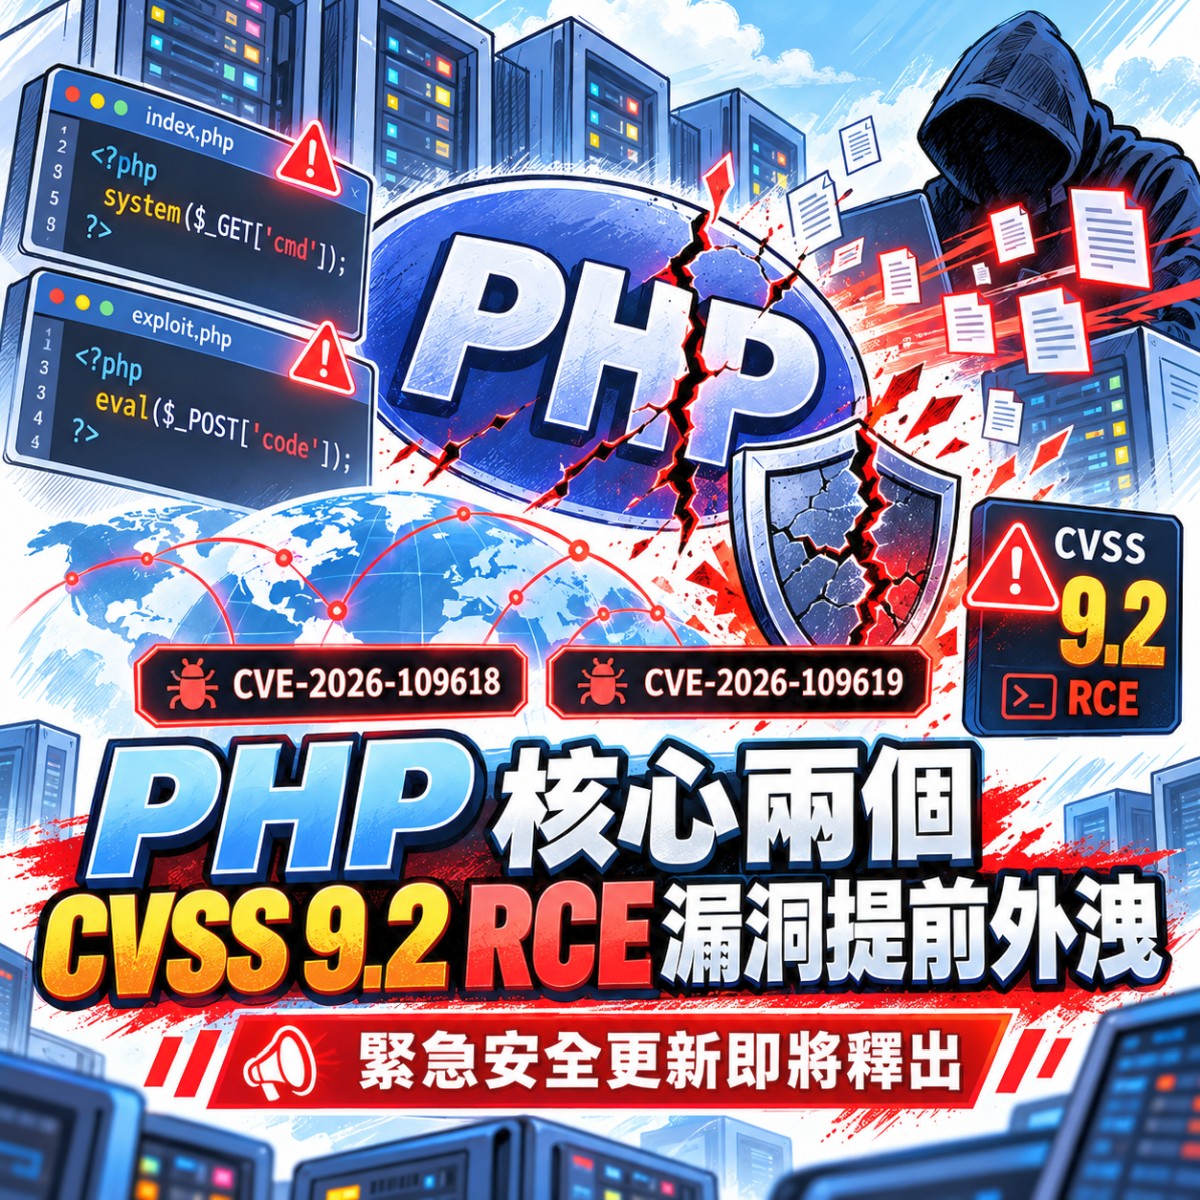
CyberQ 觀察,Blackstone 高層出面淡化市場對 AI 建設債務的焦慮,Meta 更罕見地規劃發行新股以支應龐大的 AI 投資,顯示大型資本正以金融工程手段延長這場算力軍備競賽的續航力。另一方面,Node.js 與 PHP 同步爆出可遭未驗證遠端執行程式碼的高風險漏洞,其中 PHP 兩個 CVSS 9.2 漏洞更是引發產業重視,許多團隊正積極修補更新中。
1、Blackstone 淡化 AI 建設債務疑慮
來源:TechCrunch | 參考連結
Blackstone 旗下 AI 業務負責人 Jas Khaira 公開表示,市場對 AI 資料中心建設所衍生債務的恐慌被過度放大,私募股權大廠並未因此陷入焦慮。此番喊話正值外界質疑 AI 資本支出是否已形成泡沫之際,Khaira 的表態形同為這波建設熱潮背書。值得關注的是,當財務槓桿持續堆高,一旦算力需求不如預期,債務壓力將率先反映在這些基礎設施融資結構上。
2、Meta 擬發行新股支應 AI 大擴建
來源:TechCrunch | 參考連結
Meta 計畫透過新設一類股票來為其廣泛的 AI 模型與服務投資籌措銀彈,等於以股權工具取代部分現金支出。此舉反映社群大廠在 AI 軍備競賽中對資本結構的重新盤算,也讓股東稀釋風險成為市場關注焦點。當資本支出規模持續膨脹,如何在不侵蝕獲利的前提下維持投資節奏,將是 Meta 財務團隊的核心課題。
3、Node.js 緊急修補 Brotli 解壓縮 RCE 漏洞
來源:CyberQ | 參考連結
Node.js 專案於 10 月 21 日發布安全更新,同步修補 26.x、24.x 與 22.x 等版本,主因是 Brotli 解壓縮流程存在高風險遠端執行程式碼漏洞。研究指出,即便是以 fetch 抓取外部 API 的常見情境,都可能成為攻擊入口。對大量仰賴 Node.js 執行後端服務的企業而言,這類「日常呼叫即中招」的漏洞意味著修補窗口極短,應立即盤點版本並排定更新。
4、PHP 兩個 CVSS 9.2 漏洞全線修補
來源:CyberQ | 參考連結
PHP 官方於 10 月 21 日釋出 PHP 8.5.12、8.4.27、8.3.36 等更新,修補兩個 CVSS 9.2 的高風險漏洞,攻擊者可未經驗證即遠端執行程式碼,影響範圍涵蓋 8.2 至 8.5 全線。由於 PHP 仍是全球網站應用的主力語言,企業應優先確認對外服務的 PHP 版本,並將此類核心語言漏洞納入常態化的資產盤點流程。