2026 年 10 月下旬,Reddit r/synology 在 12 小時內湧入至少四篇遭勒索的求助文,有人形容每次重新整理首頁就多一篇,BleepingComputer 論壇也同步出現 Synology 受害者,且有用戶提到上週已有第一波。被加密的檔案會被加上 .L0CK3D 副檔名(注意是數字 0),每個資料夾留下名為 read-me3.txt 的勒索信,要求受害者透過 Tor 網站購買「C3rb3r Decryptor」。
Reddit 用戶 avebelle 在「Hit with c3rb3r ransomware this AM」描述,自己的 DSM「就所知是最新版」,唯一使用的套件是 Synology Photos,有兩步驟驗證,也沒開 QuickConnect,但路由器的 UPnP 是開著的,而且手機在外面也能直接存取 Photos。他做了 mode 2 重置重灌 DSM,結果資料夾原本有 36 個快照卻只剩 1 個可還原,時間點就在勒索信出現前後,接在 NAS 上的 Hyper Backup USB 硬碟也一併被加密。另一篇「Question for Ransomware victims」蒐集受害者的共同點,回覆中有人 QuickConnect 未開、預設 admin 已停用、管理帳號有兩步驟驗證仍然中招,有人把 NAS 放在 nginx 反向代理後面、軟體約四週前更新,攻擊者同樣不需驗證就進來,也有法國用戶表示 DSM 數週前才更新,IP 封鎖與兩步驟驗證全開仍遭入侵。
BleepingComputer 的 C3RB3R 支援討論串自 2022 年開始累積,10 月 17 日起才密集出現 NAS 受害者,10 月 28 日與 29 日一天內連續出現四位 Synology 用戶。
| 日期 | 設備與 DSM 版本 | 對外暴露情形 | 結果 |
|---|---|---|---|
| 10 月 28 日 | Reddit 用戶 avebelle,DSM 自認最新,只裝 Synology Photos | 路由器 UPnP 開啟,Photos 可從外部存取,QuickConnect 未開,有兩步驟驗證 | 36 個快照只剩 1 個,Hyper Backup USB 硬碟一併被加密,重灌後失去入侵證據 |
| 10 月 28 日 | Reddit 用戶 cb420-lurk,DSM 未更新 | QuickConnect 開啟,另為串流開了一個連接埠,Win11 電腦以 admin 帳密掛載共用資料夾 | 聽到硬碟運轉聲及時發現,DSM 被重置為全新狀態,系統目錄與隱藏目錄都有勒索信,多出一個 admin2 使用者資料夾 |
| 10 月 28 日 | Reddit 用戶 niiico69,兩週前檢查顯示已是最新 | QuickConnect 未開,admin 已停用,管理帳號有兩步驟驗證 | 常駐連接的備份硬碟一併被加密 |
| 10 月 28 日 | Reddit 用戶 George-cz90,軟體約四週前更新 | NAS 位於 nginx 反向代理之後,強密碼加兩步驟驗證 | 攻擊者未經驗證即入侵 |
| 10 月 28 日 | Synology DS1621+,DSM 7.2.2-72806(更新級別不明) | SMB 透過路由器連接埠轉發對外開放,其他轉發埠待查 | 12 個共用資料夾中僅 4 個有 Btrfs 快照,由快照還原,其餘遺失。重開機後 DSM 顯示「設定已遺失」並要求重新安裝 |
| 10 月 28 日 | Synology DS918+,個人用途 | 不明 | 照片有備份,其餘資料無備份 |
| 10 月 28 日 | Synology NAS,型號未揭露 | 不明 | Emsisoft 與 Dr.Web 均無法解密,Dr.Web 判定為 Trojan.Encoder.38200,受害者保留了 Linux 版勒索程式二進位檔 |
| 10 月 29 日前 | Reddit 用戶 NakamuraHwang 的 DS918+,DSM 約 18 個月未更新 | DSM 網頁管理介面直接對外開放 | 有 3-2-1 備份,資料未損失。將硬碟掛到 Proxmox 主機分析日誌 |
| 10 月 17 日 | Zyxel NAS326(非 Synology,小型辦公室) | 僅靠數據機 Wi-Fi,無防火牆 | 六台 Windows 11 筆電均乾淨,只有 NAS 中毒 |
CyberQ 觀察,資料來源為上述兩篇 Reddit 討論串及其回覆、BleepingComputer 討論串各則回文,以及 Tom’s Hardware 10 月 29 日報導。Reddit 用戶自述的 DSM 版本多為「自認最新」,未提供確切版本號,有回覆者正在追問。
受害者對加密檔案做了逐位元組比對,結果對後續搶救有實用價值。加密後的檔案一律比原檔多出 588 位元組,附在檔尾。約 880 KB 的 xlsx 檔整個被加密,而 21 MB 的 PDF 只有三段各佔檔案大小 4% 的區塊被加密,分別位於檔頭、約 48% 處與檔尾,其餘 88% 內容原封不動。該受害者因此從 PDF 中間段刻出 51 張內嵌 JPEG 中的 42 張,重建 50 頁中的 42 頁。Office 檔案則因資料集中在被加密的檔頭區塊,無法用同樣方法搶救。
Node.js 套件請優先更新
CyberQ 實測 Synology NAS 最近的 node.js 更新,重點是 Node.js v22 版本,已更新到 22.23.4-1011,也一併處理了多個 CVE 問題,建議用戶都儘速更新。
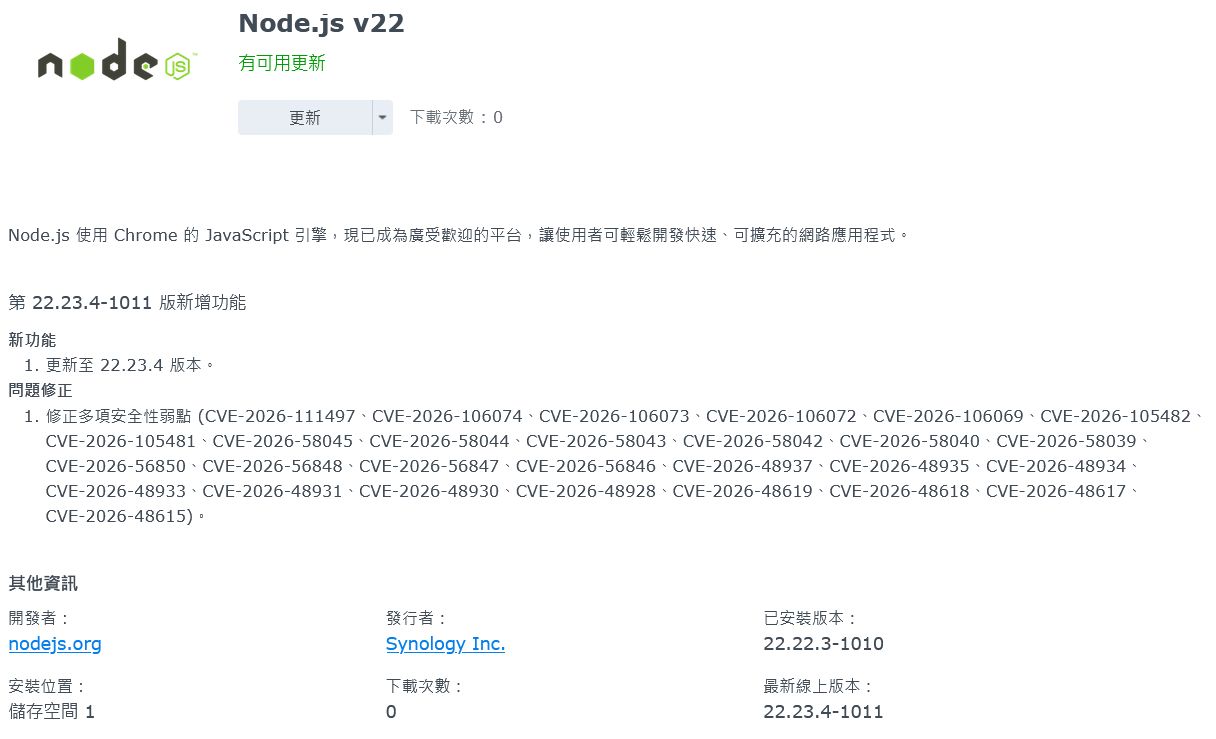
針對這個 Node.js 更新的測試與群暉 NAS 資安強化建議,請參考這一篇 Synology Node.js 更新實測:v22 補上 28 個 CVE,Photos 與 DSM 仍用已終止支援版本。
攻擊入口分析
截至 10 月 29 日,公開資訊指向的入口有兩組 DSM 本身的舊漏洞,而非 10 月 22 日才公告的 PHP2Shell。
pwn.watch 轉述 360 反勒索團隊的分析指出,自 2026 年 10 月起已處理多起 Synology NAS 遭 C3RB3R 攻擊的案件,攻擊者利用的是 CVE-2026-13639(DSM 登入邏輯的亂數熵不足)與 CVE-2026-13684(DSM SCGI 元件輸出編碼不當)。這兩個漏洞均為 CVSS 9.8,無需帳號密碼即可遠端讀寫任意檔案,Synology 已於 9 月 18 日在 Synology-SA-26:13 公告修補,該公告共修補 8 個 DSM 漏洞,官方未提供任何緩解措施,唯一解法是更新。
| DSM 分支 | 修補版本(SA-26:13) |
|---|---|
| DSM 7.4 | 7.4-90075 或更新 |
| DSM 7.3 | 7.3.2-86009-4 或更新 |
| DSM 7.2.2 | 7.2.2-72806-9 或更新 |
| DSM 7.2.1 | 7.2.1-69057-12 或更新 |
另一條線索則更早,Tom’s Hardware 報導的 NakamuraHwang 案例中,受害者分析日誌與系統檔案後,認為攻擊者利用的是 CVE-2024-10441,這是 2024 年 Pwn2Own Ireland 揭露、Synology-SA-24:20 於 2024 年底修補的 synoplugind 未授權遠端程式碼執行漏洞,CVSS 同為 9.8。該 NAS 約 18 個月未裝安全更新,而且 DSM 網頁介面直接對外開放。
目前攻擊入口尚未完全釐清,PBX Science 引述另一個事件應變團隊的案例,受害 NAS 已經是較新的 DSM 7.4.1 版本,該團隊表示尚無法排除新的 DSM 漏洞、套件、外掛、帳號密碼外洩或其他對外服務遭濫用的可能,也有用戶懷疑是容器內的 GitLab。BleepingComputer 版主 quietman7 則提醒,NAS 遭加密最常見的路徑其實是同網段的 Windows 電腦先中毒,或攻擊者直接透過對外開放的 SMB 連線執行加密,前述 DS1621+ 案例正是 SMB 對外轉發。
CyberQ 分析,Reddit 兩篇討論串的回覆與 360 的歸因相符。多位受害者強調兩步驟驗證、強密碼、停用 admin、IP 自動封鎖全開仍然中招,這正是 CVE-2026-13639 的特性,攻擊者送出的登入請求最終不會成功登入,卻能以系統權限讀寫檔案,密碼與兩步驟驗證對這個漏洞毫無作用。受害者真正的共同點是 DSM 登入頁可以從網際網路連到,途徑包括路由器 UPnP 自動開埠、為 Plex 或串流開的連接埠轉發、QuickConnect 以及反向代理。
至於「DSM 已是最新版」,用戶 HydrusAlpha 發現自己的 DS 停在 2024 年發布的 7.1.1-42962 Update 9,系統卻顯示已是最新,原因是 DSM 自動更新不會跨主要版本升級,許多自認最新的受害者很可能也是這種情形。另有 Reddit 用戶把這波攻擊歸因於 PHP2Shell,並建議移除 Mail Station 與 Calendar,這屬於社群推測,而且 avebelle 的案例只裝了 Synology Photos,並未安裝任何 PHP 相依套件。
關於 PHP2Shell,Synology 10 月 22 日的聲明並未提及任何實際入侵案例,DigitalReviews 也指出官方聲明沒有 Synology NAS 遭大規模入侵的證據。PHP2Shell 是否已被用於 NAS 勒索攻擊,截至本文撰寫時沒有公開證據,雖然兩件事在時間上重疊,但目前應視為兩個獨立的風險同時存在。
PHP2Shell 漏洞與 Synology-SA-26:14 的實際影響範圍
PHP2Shell 是 PHP 核心的兩個未授權遠端程式碼執行漏洞,CVE-2026-109618 與 CVE-2026-109619,CVSS v4.0 評分均為 9.2。PHP 官方於 10 月 21 日發布緊急修補版 8.2.35、8.3.36、8.4.27 與 8.5.12,更舊的分支已終止支援,不會有官方修補。依 Unit 42 的技術簡報,前者是 PHP 以 longjmp() 處理記憶體耗盡時,請求記憶體未初始化即被清理,後者是致命錯誤處理後全域記憶體仍指向已釋放的區域,下一個請求可能讀到或分支到殘留狀態。兩者都在應用程式驗證邏輯執行之前觸發,所以網站本身有登入保護也擋不住。Huntress 指出漏洞細節在 10 月 20 日修補發布前即外洩,watchTowr 已觀察到實際攻擊,Unit 42 的 Cortex Xpanse 遙測則找到超過 2,260 萬個可能受影響的對外暴露實例。
Synology 於 10 月 22 日 19 時 45 分(UTC+8)發布 Synology-SA-26:14,嚴重性為 Critical,狀態為已解決。受影響的是 DSM 上以套件形式安裝的 PHP 7.3 至 8.4,以及依賴 PHP 的 Mail Station 與 Synology Calendar。
| 套件 | 修補版本(SA-26:14) |
|---|---|
| Synology Calendar | 3.0.4-21435 或更新 |
| Mail Station | 30000002.3.19-20333 或更新 |
| PHP 7.3 | 已終止支援,不提供修補 |
| PHP 7.4 | 7.4.33-0131 或更新 |
| PHP 8.0 | 8.0.30-0122 或更新 |
| PHP 8.1 | 8.1.34-0120 或更新 |
| PHP 8.2 | 8.2.35-0171 或更新 |
| PHP 8.3 | 8.3.36-0051 或更新 |
| PHP 8.4 | 8.4.27-0051 或更新 |
Synology PSIRT 同日的聲明把範圍講得更清楚。影響僅限於執行特定 PHP 相依套件的系統,共十個,分別是 Calendar、IDrive(第三方套件,與 Synology Drive 無關)、Joomla、KodExplorer、MailStation、MediaWiki、phpMyAdmin、vtigerCRM、Web Station 與 WordPress。PHP 安全更新已在 DSM 7.4、7.3 與已終止支援的 7.2 上發布,從套件中心更新 PHP 後,相依套件會自動重啟並完成修補。DSM 7.2 以前的版本官方建議先暫時停用受影響套件。
關於 DSM 本身內建的 PHP,Synology 的說法是它不暴露於外部攻擊面,遭利用風險極低,將排入後續 DSM 版本修補以符合弱點掃描與合規要求。Notebookcheck 另提到社群流傳停用 session.upload_progress.enabled 的 PHP 設定檔緩解法,這只封住其中一條已知攻擊路徑,PHP 專案明言不能取代更新。
換句話說,部分媒體所述「駭客無須帳號密碼即可由外部連接埠直搗 DSM 底層」的說法,需要修正為「無須帳號密碼即可在未更新的 PHP 相依套件所屬的 PHP 程序中執行任意程式碼」。沒有安裝上述十個套件、或已更新 PHP 套件的 DSM,依官方評估不在 PHP2Shell 的攻擊面內。不過 Web Station 與 WordPress 在家用 NAS 上相當普遍,而且這些套件多半正是為了對外服務才安裝的,風險不能低估。
Synology 用戶自保步驟
先更新 DSM 系統,再更新套件,然後把 NAS 從網際網路上收回來。三件事的順序不能顛倒,因為這波勒索攻擊走的是 DSM 本身的漏洞,不是套件。
第一步,確認 DSM 版本已達 SA-26:13 修補版本
- 進入控制台的「更新與還原」,比對目前版本是否為 7.4-90075、7.3.2-86009-4、7.2.2-72806-9 或 7.2.1-69057-12 以上
- 版本號後面的 Update 序號也要看,7.2.2-72806 本身不夠,要到 Update 9
- 開啟自動安裝 DSM 更新,但不要信任「已是最新版本」的訊息。Reddit 用戶 HydrusAlpha 的 DS 停在 2024 年的 7.1.1-42962 Update 9 仍顯示為最新,DSM 自動更新不會跨主要版本升級,請到 Synology 的 DSM 版本紀錄頁核對發布日期,必要時手動下載安裝
- 若機種已停止支援、無法升到上述版本,立即停止對外開放,只在區域網路內使用
第二步,更新 PHP 相依套件
- 開啟套件中心,更新所有 PHP 版本套件、Synology Calendar 與 Mail Station
- 移除 PHP 7.3,官方不再提供修補。若 Web Station 的設定檔仍指向 PHP 7.3,改用受支援版本
- 檢查是否安裝了 WordPress、Joomla、MediaWiki、phpMyAdmin、KodExplorer、vtigerCRM 或 IDrive,不再使用的直接移除
- 開啟套件自動更新
第三步,關閉網際網路直接暴露
- 路由器上刪除指向 NAS 的所有連接埠轉發,特別是 5000、5001(DSM)與 445(SMB)
- 關閉路由器與 DSM 上的 UPnP
- 遠端存取改用 VPN,可選 DSM 內建 VPN Server、Tailscale 或 QuickConnect 中繼
- 開啟 DSM 防火牆,只允許信任的 IP 或地區
- 停用預設 admin 帳號,為每個帳號啟用兩步驟驗證
- 開啟「自動封鎖」,登入失敗數次即封鎖來源 IP
第四步,確保有一份攻擊者碰不到的備份
- 為每個共用資料夾開啟 Btrfs 快照並設定保留期限,前述 DS1621+ 案例中,有快照的 4 個資料夾全數還原,沒有的 8 個全數遺失
- 快照開啟「不可變」保護,避免攻擊者取得管理權限後刪除快照
- 用 Hyper Backup 把資料備到異地或雲端,並保留多個版本,單純的同步會把加密後的檔案一起同步出去
- 至少保留一份離線副本,備份完就拔掉。Reddit 兩位受害者接在 NAS 上的 Hyper Backup USB 硬碟與備份碟都被一併加密,RAID 不是備份,常駐連接的外接硬碟也不是
- 定期實際演練還原
第五步,持續監看
- 定期查看日誌中心,注意異常登入來源與大量檔案變更
- 看到不認識的副檔名或 read-me 類文字檔,立刻拔除網路線
已經中招該怎麼辦
目前沒有任何公開可用的 C3RB3R 解密工具,Kaspersky RakhniDecryptor、Emsisoft 與 Dr.Web 都已被受害者證實無效。BleepingComputer 版主 quietman7 的判斷是,Conti v3 系列的加密需要攻擊者的主私鑰才能解開,除此之外沒有已知方法。能救回資料的只有快照與備份。
- 立刻拔除已經中招 Synology NAS 的網路線,但不要重灌系統、不要刪除任何檔案,等評估完資料救援選項再動
- 保留 read-me3.txt 勒索信、日誌中心的紀錄與數個加密檔案樣本,若有能力,把 Linux 版勒索程式二進位檔一併保存,供後續分析
- 檢查儲存空間管理員的快照清單,快照未被刪除的共用資料夾直接還原。注意攻擊者會刪快照,avebelle 的資料夾原有 36 個快照,事後只剩 1 個,還原前先核對快照時間早於勒索信出現時間
- 從 Hyper Backup、C2 或其他異地備份還原,還原前先確認備份版本早於加密時間
- 大型的照片、影片、掃描 PDF 只有頭中尾三段被加密,中間段完好,有需要時可用檔案刻錄工具搶救內嵌影像,但 Office 文件無法用此法
- 不要付贖金。付款不保證拿到解密金鑰,也等於資助下一波攻擊
- 向警方報案,台灣可透過 165 反詐騙專線或向各縣市警察局刑警大隊科技犯罪偵查隊報案
- 重灌 DSM 後,先更新到 SA-26:13 修補版本、更改所有帳號密碼,再接回網路,否則同一個漏洞會再被打一次
QNAP 用戶因應之道
QNAP 在 QSA-26-18 明確指出,停止內建網頁伺服器並不能保護網頁管理介面。好消息是修補韌體已於 10 月 24 日釋出。
QSA-26-18 於 10 月 22 日發布,嚴重性為 Critical,列出受影響產品為 QTS 6.1.0 與 QTS 5.2.11 及更早版本、QuTS hero h6.1.0、h6.0.x 與 h5.2.11 及更早版本、QuTScloud c5.2.9 及更早版本,以及 QuMagie 2.10.1、Note Station 3 3.9.14、QNE(ADRA)1.0.7、ARM32 機種的 QVR Surveillance 與 TVR OS 1.0.4 及更早版本。Download Station 與 PHP Extensions 早已於 9 月 30 日終止支援,不會修補。發布當天所有修補版本都標示「待公布」,依 QNAP Community 10 月 24 日的更新與 NCSC-NL 整理的廠商清單,QSA-26-18 修訂版 1.1 已將作業系統部分標為已解決。
| 作業系統 | 修補版本 | 狀態 |
|---|---|---|
| QTS 5.2 | 5.2.11.3661 build 20261023 | 已解決 |
| QTS 6.1 | 6.1.0.3656 build 20261023 | 已解決,Public Beta |
| QuTS hero h5.2 | h5.2.11.3661 build 20261023 | 已解決 |
| QuTS hero h6.0 | h6.0.2.3656 build 20261023 | 已解決 |
| QuTS hero h6.1 | h6.1.0.3656 build 20261023 | 已解決,Public Beta |
| QuTScloud c5.2 | c5.2.9.3661 build 20261023 | 已解決 |
| Note Station 3、QVR Surveillance(ARM32)等 App | 待公布 | 修補中 |
注意 QTS 5.2.11.3661 build 20261023 是 10 月 23日的版本,也已經更新了 PHP2Shell: CVE-2026-109618 and CVE-2026-109619。另外,QNAP 在 10 月 22 日的聲明中表示已觀察到網路上的掃描與攻擊嘗試,並擋下針對其官網、商店與雲端服務的攻擊,但未收到針對 QNAP 產品的入侵回報。
QNAP 用戶的處置順序如下。
- 進入控制台的「韌體更新」,更新到上表的修補版本。Public Beta 版本的穩定性風險由用戶自行評估,若不願裝 Beta,則務必完成下列隔離措施
- App Center 內更新 QuMagie 等已有修補的 App,Note Station 3 與 QVR Surveillance(ARM32)在修補釋出前先停用
- 移除已終止支援的 Download Station 與 PHP Extensions
- 路由器上刪除所有指向 NAS 的連接埠轉發,關閉 UPnP。這是 QNAP 官方公告列出的第一項緩解措施
- 遠端存取改用 VPN,QNAP 官方公告建議的作法。myQNAPcloud Link 中繼可作為替代,不要開 DDNS 加連接埠轉發
- 管理連接埠只對信任的網段開放,可用 QuFirewall 設定
- Container Station 內的容器與第三方 App 所含的 PHP 不在 QNAP 更新範圍內,Nextcloud、WordPress 等映像檔要向其提供者另行取得修補版本
- 快照設定保留期限並開啟防刪除保護,備份啟用版本控管並留一份離線副本
- 若懷疑已遭入侵,先斷網、更改所有密碼,再聯絡 QNAP 技術支援
ASUSTOR、TrueNAS、UGREEN、TerraMaster、Buffalo 現況
CyberQ 觀察,各家 NAS 的 PHP 用在哪裡,決定了修補方式與風險高低。以下整理截至 10 月 29 日的公開資訊。
| 廠商 | 公告 | PHP 所在位置 | 狀態 | 用戶該做的事 |
|---|---|---|---|---|
| TrueNAS | 10 月 21 日影響聲明 | 系統本身不含 PHP,中介層為 Python | 不受影響 | 以 App 或容器安裝的 Nextcloud、WordPress 等須更新映像檔 |
| ASUSTOR | AS-2026-023 | ADM 上額外安裝的 PHP 套件 | ADM 4.1 至 4.3 與 5.0、5.1 標示為處理中 | 10 月 22 日已從 App Central 下架 PHP 7、7.3、7.4 與 8.1,改用 8.3 或 8.4,修補前官方建議停止 Web Server |
| UGREEN | 未找到 UGOS Pro 的 PHP2Shell 公告 | 不明 | 關閉對外暴露,持續留意官方更新 | |
| TerraMaster | 外媒報導修補中,未見正式公告 | 不明 | 同上 | |
| Buffalo | 暫停部分 TeraStation 與 LinkStation 線上韌體更新 | 公告未說明系統是否受影響 | 同上 |
ASUSTOR 與 Buffalo 的資訊來自 xenospectrum 與 zephel01 的整理,UGREEN 與 TerraMaster 來自 AppleInsider 轉述,原始公告均未能取得。ASUSTOR 的作法值得留意,它選擇下架舊版 PHP 而非發布修補版,仍在用舊版 PHP 應用程式的用戶會發現執行環境直接消失。
已停止支援的舊機種是長期隱憂。廠商停止更新後,PHP2Shell 之外的所有已知漏洞都會永遠留在機器上。這類 NAS 仍可在區域網路內當儲存設備,但管理介面與任何服務都不該對網際網路開放。
所有 NAS 共通的防護原則
CyberQ 指出,這波 Synology 災情與 PHP2Shell 恐慌,反覆驗證的仍是同一組原則。儘量遵循 ISO 27001 的精神和原則,限縮被攻擊面,勤於更新,以及做好 3-2-1 備份。如果有 Airgap+ 可再降低快照被刪掉的風險。
- NAS 的管理介面與檔案服務不對網際網路直接開放,遠端存取一律走 VPN 或廠商中繼服務。本文所有已知細節的受害案例,都有連接埠轉發或管理介面直接暴露
- 系統更新優先於套件更新。這波勒索利用的是 9 月 18 日與 2024 年底就修補的 DSM 漏洞,受害者缺的不是 PHP 修補,而是幾個月甚至一年半的系統更新
- 不要相信「已是最新版本」的畫面,請自己比對各廠商官方網站公告上的版本號
- 每個共用資料夾都要有快照,快照要有保留期限與防刪除保護
- 備份要有版本,要有一份離線副本,而且要實際演練還原。RAID 不是備份,同步不是備份
- 停用預設管理員帳號,所有帳號啟用兩步驟驗證,開啟登入失敗自動封鎖
- 不再使用的套件與服務直接移除,每多裝一個對外服務就多一個攻擊面
- 廠商停止支援的舊機種,維運團隊請務必注意將之退出網際網路
延伸閱讀
Reddit r/synology,Hit with c3rb3r ransomware this AM
Reddit r/synology,Question for Ransomware victims
Synology Statement on PHP2Shell Vulnerabilities
QNAP QSA-26-18 Vulnerabilities in PHP(PHP2Shell)
QTS 5.2.11.3661 build 20261023
TrueNAS PHP2Shell Impact Statement
BleepingComputer 論壇 C3RB3R 支援討論串第 4 頁
Tom’s Hardware,Synology NAS 遭 18 個月舊漏洞勒索
PBX Science,Synology NAS Ransomware Alert
Unit 42 Threat Brief,CVE-2026-109618 與 CVE-2026-109619
Huntress Rapid Response,php2shell
xenospectrum,PHP2Shell NAS 修補落差